TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #5447 · Back to latest

Older Posts 20 shown
Post #5446 1.12K
✅ Правильный ответ (нажми, чтобы прочитать):

B. Политики межсетевого экрана и маршрутизацию (ACL / routes)

📌 Если туннель поднялся, значит аутентификация и шифрование уже отработали. Проблема почти всегда дальше — в доступе:

— отсутствует маршрут до внутренней сети
— неправильно настроены ACL / security policies
— трафик режется межсетевым экраном

♾ VPN «есть», но трафик никуда не ходит

👍 — ответил(а) правильно
🔥 — было полезно

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ctf_challenge
  • 👍 10
  • ❤‍🔥 3
  • 🔥 1
  • 🥰 1
Post #5445 1.05K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 👾 4
  • 🔥 2
  • 🥰 2
Post #5444 1.12K
🔥 Вопрос с собеседования на Middle

При troubleshooting VPN пользователи жалуются: туннель поднимается, но доступ к внутренним ресурсам отсутствует. Пинги не проходят, при этом соединение «established».

Что проверять в первую очередь?

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ctf_challenge
  • 👍 3
  • 🥰 2
  • 🌚 1
Post #5443 1.01K
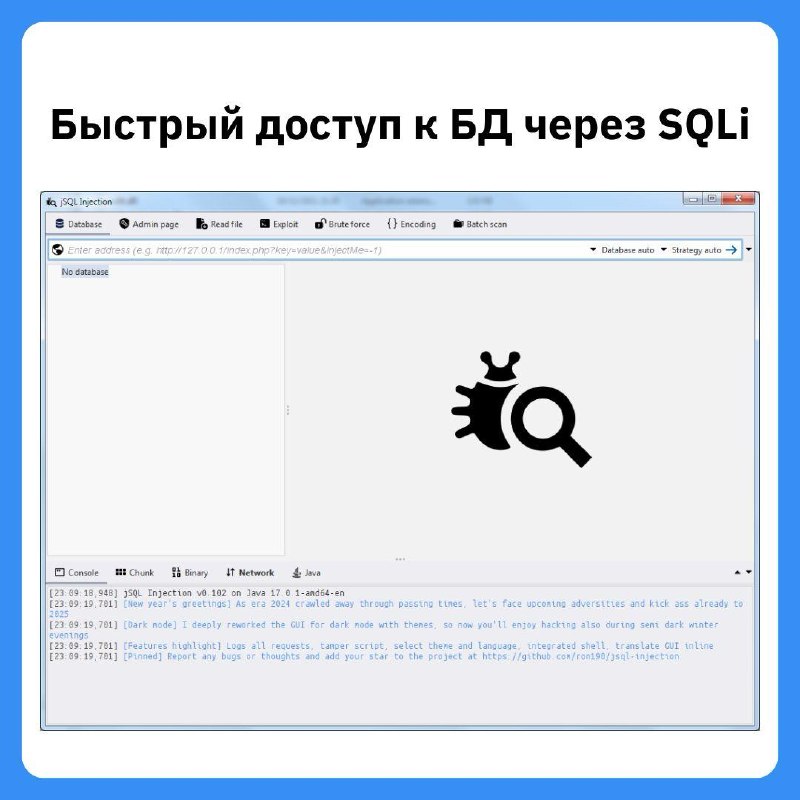
🛠 Быстрый способ проверить SQLi

jSQL Injection — инструмент для автоматизации поиска и эксплуатации SQL-инъекций. Он сам определяет тип уязвимости, подбирает технику и вытаскивает структуру БД: таблицы, колонки и данные.

⏺ Работает на Java → запускается где угодно
⏺ Поддерживает разные СУБД
⏺ Подходит для быстрого recon: понять, есть ли инъекция и насколько всё плохо

Удобен, когда нет смысла вручную перебирать payload’ы — можно сразу получить картину и двигаться дальше.

📌 Бонусом:

— поиск админок
— чтение файлов через БД (если есть права)
— базовые варианты эксплуатации


🔗 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • 🥰 3
  • 🔥 2
  • 🌚 1
Post #5441 1.1K
🔥 Команда nmap для быстрого recon


nmap -p- -sS --min-rate 1000 -T4 <target>


Что делает:

— быстро сканирует все порты
— находит реальную поверхность атаки
— не тратит время на лишнее

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cheat_sheet
  • 🔥 4
  • 🥰 2
Post #5440 1.04K
🔥 Топ-вакансий недели для хакеров

Эксперт по ИБ (AppSec\DevSec\product security) — от 300 000 ₽, гибрид (Москва)

Специалист по ИБ и защите ПДн — от 250 091 до 385 975 ₽, гибрид (Москва)

Инженер технической поддержки средств защиты информации VipNET — от 110 000 до 140 000 ₽, офис (Санкт-Петербург)

➡️ Больше офферов в канале: @hackdevjob

🐸 Библиотека хакера
  • 🔥 3
  • 🥰 2
  • 🌚 1
Post #5439 1.09K
👩‍💻 Linux 7.0: ядро, готовое к новым нагрузкам

Линус Торвальдс продолжает вычищать техдолг — ядро становится проще, стабильнее и предсказуемее.

Что важно знать:

— XFS теперь умеет сам исправлять ошибки прямо во время работы
— Память и swap работают быстрее, сеть стабильнее под нагрузкой
— Rust закреплён в ядре — это уже не эксперимент
— Контейнеры получили новые возможности через open_tree
— Расширена поддержка железа (ARM64, RISC-V и др.)
— Усилена безопасность: постквантовые подписи, обновления SELinux
— Можно заменить Tux на свой логотип в конфиге сборки

📎 Обнова по ссылке

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#patch_notes
  • 🔥 4
  • 🌚 3
  • 🥰 2
  • 😍 1
Post #5438 973
🔥 Operation Aurora: когда корпорации поняли, что они цель

В 2009 атакующие зашли не через «дырявый сервер», а через людей. Фишинг → 0-day в Internet Explorer → доступ к внутренней сети. Под удар попали Google и десятки крупных компаний. Цель — не деньги, а исходный код и доступ к аккаунтам.

Атаку связывают с государственными структурами. Это был один из первых кейсов, где взлом выглядел как спланированная операция, а не «хак ради интереса».

📌 Что изменилось после:

— 0-day стал нормальным инструментом
— фишинг превратился в точку входа №1
— атаки стали точечными, а не массовыми

🔤 Это был переход от «ломаем всё подряд» к модели «идём в конкретную компанию и добираемся до нужных данных».

🐸 Библиотека хакера

#zero_day_legends
  • ❤ 4
  • 👍 3
  • 🔥 1
  • 🥰 1
Post #5437 1K
🚨 Почему старый подход к безопасности перестаёт работать

Раньше поиск серьёзной уязвимости стоил времени и экспертизы. Недели работы, высокий порог входа, ограниченное количество людей.

Сейчас это постепенно уходит: часть этой работы начинает закрывать AI. Не идеально, не всегда точно — но достаточно быстро, чтобы ускорить процесс в разы.


✔️ В статье разбирают, как это влияет на реальную инфраструктуру:

— почему «надёжный стек» больше не гарантия,
— почему патчи раз в месяц уже не успевают,
— и почему архитектура становится важнее, чем попытка «закрыть всё».

🔗 Читать подробнее

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • ❤‍🔥 3
  • 🔥 2
  • 🥰 2
  • 🌚 1
Post #5436 1.05K
🔍 Видеть процессы глубже: инструмент для реального анализа

System Informer — это продвинутый инструмент для мониторинга, отладки и анализа активности в системе.

🔤 Что умеет:

— показывает полную картину процессов (включая скрытые и зависшие)
— помогает понять, кто держит файл или ресурс
— отображает сетевые соединения и позволяет их закрывать
— даёт доступ к стеку вызовов (kernel / .NET / WOW64)
— расширенное управление сервисами (сильнее, чем services.msc)
— отслеживает нагрузку на CPU, диск и память в реальном времени


⚡️ Инструмент portable — можно запускать с флешки без установки, что удобно для форензики и быстрых проверок.

Подходит: пентестерам, реверсерам, системным администраторам.

🔗 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • 🔥 8
  • ❤ 3
  • 🥰 2
  • 🌚 1
Post #5435 1.18K
👩‍💻 У Node.js закончились деньги на баги

Node.js поставил на паузу bug bounty программу. Причина максимально прозаичная — нет финансирования. Раньше выплаты шли через Internet Bug Bounty (общий фонд донатов).

Без бюджета безопасность держится не на процессах, а на мотивации.

🔗 Ссылка на блог

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#patch_notes
  • 😁 10
  • 🥰 3
  • 👏 2
  • 😢 1
Post #5434 1.16K
🔥 Вопрос с собеседования

Как можно обойти защиту персональных данных в системе?

👇 Правильный ответ (нажми, чтобы прочитать):

Защита часто реализована формально — и ломается на уровне логики, а не криптографии.

📌 Типовые обходы:

— UI masking ≠ защита
Фронт скрывает данные (****), но API возвращает всё → перехватил запрос — получил ПД

— Broken Access Control (IDOR)
Меняете user_id → получаете чужие данные
Классика: /api/user?id=123 → /api/user?id=124

— Избыточные API-ответы
Фронту нужен email, а backend отдает: паспорт, телефон, адрес
→ данные уже «утекли» без взлома

— Неправильные роли (RBAC)
Пользователь с минимальными правами может дергать admin-методы
→ защита есть, но не работает

— Логи и debug
ПД остаются в логах, stack trace, error response
→ иногда достаточно вызвать ошибку

— Тестовые среды
Дев/стейдж с прод-данными и слабой защитой
→ вход проще, данные те же

— XSS → обход всего
Если есть XSS — можно читать данные из DOM / API от имени пользователя

⚡️ Сильный ответ:

«Чаще всего защита ПД ломается через IDOR, лишние данные в API и masking только на UI. Также регулярно находят утечки через логи и тестовые среды. Если есть XSS — это сразу полный доступ к данным пользователя»


👍 — знал/а
🔥 — теперь буду проверять

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ctf_challenge
  • 🔥 8
  • 👍 5
  • 🥰 2
  • ❤ 1
Post #5432 1.26K
😂 Когда одного Shodan уже мало

Если вы устали переключаться между вкладками, фильтрами и dork’ами — есть способ упростить разведку. ShodanX переносит всё это в терминал: одной командой — домены, порты, CVE, утечки, инфраструктура.

В инструменте:

— быстрый recon по домену и IP
— поиск уязвимых хостов через CVE
— SSL, favicon, subdomain pivot’ы
— география и экспозиция сервисов


🔗 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • 👍 5
  • 🥰 2
Post #5431 1.18K
🤯 Представьте, что ваш AI-агент работает так же предсказуемо, как обычный микросервис. Звучит утопически, но это именно то, к чему должна прийти разработка в 2026 году.

Основная боль текущих реализаций — полная непредсказуемость поведения. Сегодня агент выполнил задачу за два шага, а завтра ушёл в рекурсию и потратил все лимиты.

Наш обновлённый курс «Разработка AI-агентов» научит, как приручить этот хаос с помощью Python и современных фреймворков. Мы не будем учить «общаться» с нейросетью, мы будем строить из неё надёжный инструмент.

✅ Что вы получите:


— понимание того, как управлять логикой агента на уровне кода;
— навыки работы с LangChain и библиотеками оркестрации;
— готовые паттерны для обработки ошибок и галлюцинаций;
— опыт создания систем, которые реально экономят время.

Есть пара мест со скидкой до завтра, решайтесь 👈🏻
  • 🥰 3
Post #5430 1.15K
💻 Лайфхак для SSRF

Если есть фильтр по домену — не спешите сдаваться. Иногда достаточно добавить один символ (#, @ и их кодировку), чтобы сервер проверил «безопасный» хост, а сходил уже туда, куда нужно.

В видео — как это обходится за пару правок через Burp Suite.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ctf_challenge
  • 🔥 7
  • 😁 3
  • 🥰 2
  • ❤ 1
Post #5429 1.05K
🤔 Разрабатываете ИИ-агентов, но всё ещё не уверены в их стабильности и прогнозируемости?

Мы поговорили с десятками разработчиков ИИ-агентов и сделали отдельный курс по AgentOps.

🧠 На нём вы узнаете:

– как оптимизировать траты на токены;
– как на практике оценить качество работы агента;
– как «докручивать» RAG-системы без потери качества;
– как обеспечить устойчивость агента к сбоям внешних сервисов без падения всей системы и про многое-многое другое.

📅 Старт: 19 мая.

👥 Спикеры — практики с опытом в AI и Data Science в крупных IT-компаниях, таких как Яндекс, Huawei, МТС и др.

Длительность: 6-12 недель в зависимости от тарифа.


🔗 Программа курса и другие подробности
  • 👍 3
  • 🥰 2
Post #5428 1.03K
💻 Один уязвимый сервер — и у вас доступ ко всей инфраструктуре

RMM-системы вроде ScreenConnect — это не просто админка. Это уже готовый удалённый доступ ко всем машинам компании. Поэтому их компрометация — это не «инцидент», а сразу полный контроль.

🔜 В свежем разборе показывают, как это происходит на практике: от банального обхода аутентификации до выполнения кода и дальнейшего перемещения по сети через легитимный инструмент.

В статье:

— как работает auth bypass с CVSS 10
— как из этого получить RCE
— как RMM превращается в C2
— и по каким признакам это вообще можно заметить


Хороший пример того, как одна уязвимость масштабируется до уровня всей компании.

🔗 Ссылка на статью

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • 🔥 5
  • 🥰 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →