TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #5427 · Back to latest

Older Posts 16 shown
Post #5426 1.13K
🕵️ Точечный throttling в DevTools — полезный трюк для пентеста

Теперь можно замедлять не всю сеть, а отдельные запросы.

🔜 Что это даёт:

— легче распознать race condition (замедляете один запрос — получаете рассинхрон)
— проверка логики при «подвисшем» API
— поиск фоновых утечек и лишних запросов
— эксперименты с тайминг-атаками


Помогает вытаскивать баги, которые в обычных условиях не проявляются.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • 👍 9
  • 🔥 3
  • 🥰 2
Post #5425 1.1K
🔥 Вопрос с собеседования на Middle+

Почему SameSite не спасает от CSRF полностью?

👇 Правильный ответ (нажми, чтобы прочитать):

SameSite ограничивает отправку cookie в кросс-доменных запросах,
но не закрывает все сценарии.

➡️ Где это ломается:

— SameSite=Lax всё ещё отправляет cookie при переходах по ссылке (GET)
— атаки через redirect / OAuth flow могут обойти ограничения
— если есть XSS, SameSite вообще не имеет значения
— старые браузеры и нестандартные клиенты могут игнорировать политику

➡️ Что важно понимать:

SameSite — это дополнительный слой, а не защита. Без CSRF-токена и проверки на сервере он не работает.

➡️ Итог:

— cookie может уйти → запрос выглядит валидным
— CSRF остаётся возможным
— защита ломается при реальных сценариях, а не в теории

💡 Надёжная защита = SameSite + CSRF token + серверная валидация


👍 — знал/а
🔥 — теперь точно запомню

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ctf_challenge
  • 🔥 9
  • ❤ 4
  • 👍 3
  • 🥰 1
  • 💯 1
Post #5424 1.18K
Firefox Pentest ADD-ONS.pdf175.9 KB
📁 Firefox как инструмент пентеста

Этот набор расширений превращает Firefox в полноценную рабочую среду для веб-пентеста.

В шпаргалке собраны аддоны под конкретные задачи:

— проксирование и работа через Burp (FoxyProxy, PwnFox)
— анализ технологий и поверхности атаки (Wappalyzer, BuiltWith)
— XSS и payload’ы (HackTools, KNOXSS)
— работа с заголовками, cookies и UA (ModHeader, Cookie Editor)
— поиск утечек и артефактов (.git, creds, JS)


➕ Плюс инструменты для автоматизации, приватности и обходов

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cheat_sheet
  • ❤ 4
  • 🥰 2
Post #5423 1.19K
📡 Радиоэфир — новая поверхность атаки

Большинство бытовых устройств на 433 МГц вообще не защищены. Их сигналы можно перехватить, разобрать и воспроизвести.

В статье показывают, как с помощью SDR:

— ловить радиосигналы
— делать replay-атаки
— и даже генерировать сигнал с нуля


🔜 Без пайки — только софт и немного понимания физики.

🔗 Читать по ссылке

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • 🔥 5
  • 🥰 3
Post #5422 1.19K
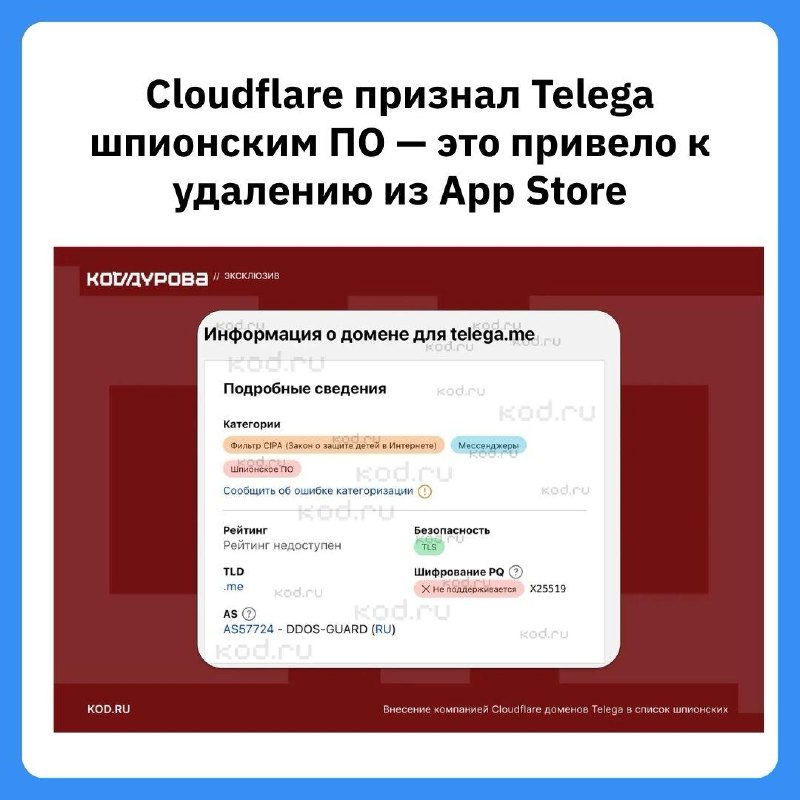
🚩 Telega удалили из App Store

История не про «шпионское ПО», а про последствия: достаточно проблем с доверием — и сервис просто отключают на уровне инфраструктуры.

Но интересное здесь другое ⤵️

6️⃣ MITM как триггер

Приложение уже подозревали в MITM-перехвате.

➖ Для пентестера это классический кейс: если клиент неправильно валидирует сертификаты или проксирует трафик — это быстро всплывает и убивает продукт.

2️⃣ Атака через доверенную инфраструктуру

Не ломают сервер → ломают доверие к нему.

➖ Потенциальный вектор:

— репутационные сигналы
— жалобы
— аномальный трафик
— поведение, похожее на interception

И дальше цепочка: CDN → CA → сторы

3️⃣ Single Point of Failure

Один TLS-сертификат = одна точка отказа

➖ Для red team это мысль: если выбить сертификат / доверие → можно устроить полный DoS без эксплуатации уязвимости.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • 🔥 7
  • 👍 2
  • 🥰 1
  • 🌚 1
  • 👾 1
Post #5421 1.3K
🔍 Пентест Active Directory от и до

Нашли подробный гайд, где показывают полный путь: от первой разведки до получения Domain Admin — с реальными командами и инструментами.

🔵 Внутри: BloodHound, Kerberoasting, AS-REP, ACL abuse, lateral movement и финал через DCSync. Плюс разбор типовых мисконфигов, на которых всё это до сих пор работает.

🔗 Читать по ссылке

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • ❤ 5
  • 🔥 3
  • 🥰 2
Post #5419 1.26K
🚨 Ваш VPN может вас выдать — и проблема не в протоколе, а в клиенте

В популярных приложениях вроде v2rayNG, Clash и Hiddify нашли критическую дыру: даже при включённом прокси реальный IP пользователя можно вычислить.

➖ Суть в архитектуре. Клиенты поднимают локальный SOCKS5-прокси без авторизации — и любое приложение на устройстве может к нему подключиться напрямую, минуя VPN-маршрутизацию. В результате — утечка исходящего IP.

Причём это не лечится изоляцией вроде Private Space или Knox: loopback-интерфейс остаётся общим, и защита оказывается иллюзией.

Отдельно выделился клиент Happ — там API был доступен без авторизации, что позволяло вытаскивать конфиги, ключи и параметры подключения. В некоторых сценариях это может привести даже к компрометации трафика.


Проблема в том, что на момент публикации фикс ещё не выпущен, а часть клиентов вообще не обновляется 😨

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cve_bulletin
  • 👏 4
  • 🌚 3
  • 🥰 2
Post #5418 1.08K
🔥 Топ-вакансий недели для хакеров

Специалист отдела криптографической защиты — 200 000 —‍ 250 000 ₽, гибрид (Москва)

AppSec-инженер — от 200 000 ₽, удаленно/гибрид (Москва)

Специалист по информационной безопасности (Пентестер) — от 100 000 до 500 000 ₽ , удаленно (Санкт-Петербург)

➡️ Больше офферов в канале: @hackdevjob

🐸 Библиотека хакера
  • 🔥 4
  • 🥰 2
Post #5417 1.19K
📕 Хакнуть — это полдела. Главное — понять, что ты получил

🔜 Hacks, Leaks, and Revelations: The Art of Analyzing Hacked and Leaked Data

Эта книга не про эксплойты и не про payload’ы. Она про реальную работу с утечками — когда у вас на руках миллионы файлов и нужно найти ценное.

Внутри:

— как искать инсайты в огромных дампах
— как фильтровать шум и находить чувствительные данные
— как автоматизировать анализ через Python
— как проверять подлинность утечек
— как вытаскивать контекст из метаданных


🔗 Скачать книгу

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • ❤ 3
  • 👍 2
  • 🥰 2
Post #5416 1.15K
🗯 Не всегда нужен реальный девайс, чтобы его взломать

Есть симулятор, где можно собрать Arduino / ESP32 прямо в браузере и прогонять код, как будто у вас уже есть устройство.

😧 Wokwi — это удобно не только для разработки.

Хакеры используют такие вещи, чтобы:

— моделировать IoT-устройства
— тестировать атаки до доступа к железу
— разбирать логику прошивок
— готовить payload’ы под реальные устройства


Особенно полезно, если работаете с embedded / hardware pentest 💡

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • 🔥 6
  • 👍 4
  • 🥰 2
Post #5415 1.07K
🦾 Rowhammer добрался до GPU

Исследователи показали, что атаки класса Rowhammer теперь работают и на видеокартах Nvidia с памятью GDDR6. И речь не про лабораторный эксперимент — в ряде сценариев это приводит к получению прав на системе.

🟡 Суть атаки та же: через многократный доступ к памяти вызываются битовые ошибки, которые позволяют изменить критические структуры — например, таблицы страниц. Дальше — произвольное чтение/запись и выход за пределы GPU.

Особенно неприятно это выглядит в облаках, где один ускоритель делится между пользователями. При определённых условиях атакующий может выбраться из своей «песочницы» и затронуть хост или соседние окружения.


Даже механизмы изоляции вроде IOMMU не дают полной гарантии: в одной из работ защита обходится через баги в драйвере.

🔗 Источник

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cve_bulletin
  • 🔥 3
  • 🤩 2
  • 🌚 2
  • ❤ 1
  • 🥰 1
Post #5414 1.07K
📎 LitterBox — песочница, где можно безопасно запускать любой код

Инструмент создаёт изолированную среду для выполнения недоверенных бинарников и скриптов:

— запуск в контейнерах (Docker)
— лимиты на CPU, память и время выполнения
— жёсткая изоляция файловой системы и сети
— поддержка разных языков (Python, C++, Java и др.)

💡 Почему это полезно не только red team:

— тестирование payload’ов без риска компрометации
— проверка детектов и обходов EDR
— анализ поведения malware в контролируемой среде
— безопасная работа с вредоносными образцами

🔜 blue team может использовать это как полноценную sandbox-среду

🔗 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • 🔥 5
  • ❤ 2
  • 🥰 2
Post #5413 1.14K
🛡 SSO: один вход — доступ ко всему. Но что происходит под капотом?

Кнопка «Войти через Google / Microsoft» выглядит просто, но внутри — цепочка редиректов, токенов и доверия между сервисами.

🔜 В видео разберём, как работает SSO на практике: как пользователь аутентифицируется, как передаются токены и где в этом процессе чаще всего возникают уязвимости.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • 🥰 3
  • 👍 2
  • 🔥 2
Post #5408 1.22K
🧪 GitHub уже не безопасный источник — и вот почему

Появился разбор кампаний, где через фейковые репозитории распространяют Vidar Infostealer. Без фишинга, без эксплойтов — пользователь сам скачивает и запускает malware из Releases.

➕ В карточках — как работает эта схема, что делает стилер и как его ловить.

А в самой статье ещё глубже:

— полный разбор архитектуры Vidar 2.0
— техники обхода анализа и полиморфизм
— C2 через легитимные сервисы (Steam / Telegram)
— готовые YARA и Sigma правила
— практический воркфлоу анализа (от sample до детекта)


Материал прям прикладной: можно брать и внедрять в свою инфраструктуру 🎩

🔗 Ссылка на статью

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • ❤ 4
  • 🔥 3
  • 🥰 2
  • 🌚 1
Post #5407 1.09K
sqlmap-Cheat-Sheet.pdf74.8 KB
🖥 SQL-инъекции — это не только про payload’ы, но и про правильный инструмент

sqlmap умеет намного больше, чем просто запустить скан. Если знать ключевые флаги — можно вытащить базу, обойти защиту и даже получить доступ к системе.

🔤 В шпаргалке — все основные опции: от базовых параметров до продвинутых техник и обходов

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cheat_sheet
  • ❤ 3
  • 👍 2
  • 🥰 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →