

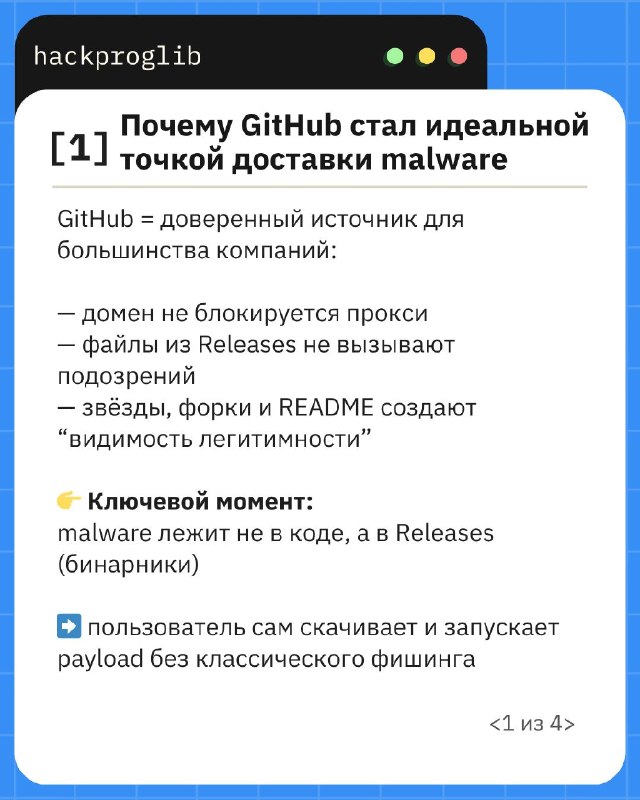

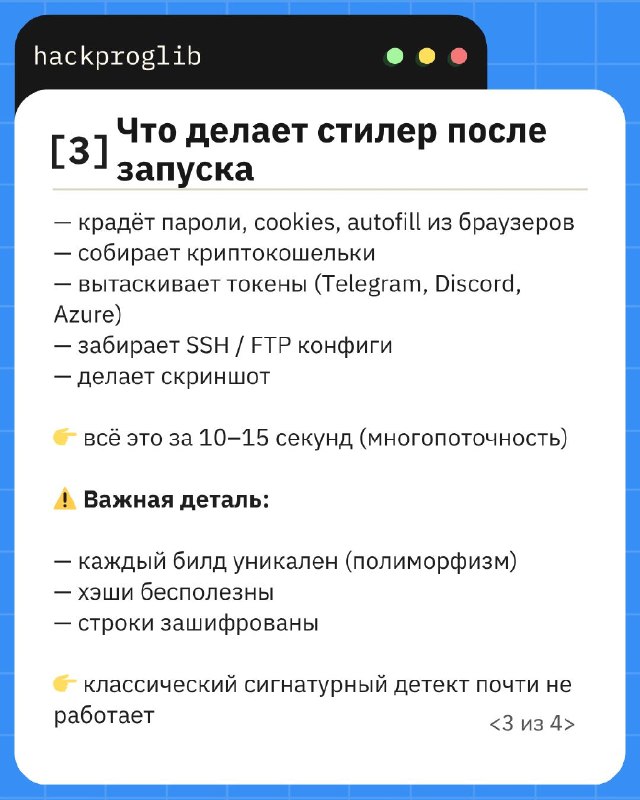

Появился разбор кампаний, где через фейковые репозитории распространяют Vidar Infostealer. Без фишинга, без эксплойтов — пользователь сам скачивает и запускает malware из Releases.
➕ В карточках — как работает эта схема, что делает стилер и как его ловить.
А в самой статье ещё глубже:
— полный разбор архитектуры Vidar 2.0
— техники обхода анализа и полиморфизм
— C2 через легитимные сервисы (Steam / Telegram)
— готовые YARA и Sigma правила
— практический воркфлоу анализа (от sample до детекта)
Материал прям прикладной: можно брать и внедрять в свою инфраструктуру 🎩
🔗 Ссылка на статью
📍 Навигация: [Вакансии]
🐸 Библиотека хакера
#breach_breakdown