TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #4981 · Back to latest

Older Posts 20 shown
Post #4980 1.27K
👨‍💻 Bitrix Ultimate Pentest Guide

От базовых вещей типа определения версии до серьезных RCE и обхода WAF.

🔤 Что внутри:

— Классические векторы атак (XSS, SSRF, LFI, RCE)
— Куча интересных эндпоинтов для авторизации
— Enumerate пользователей и регистрация через бэкдоры
— Отдельная секция по уязвимым модулям — это вообще золото
— Готовый сканер "huitrix" под капотом

Особенно зацепила часть про сторонние модули и директорию /local/ — обычно там и находится самое интересное 👀

Если работаете с Bitrix или просто интересуетесь веб-пентестом — must read 📎

📍 Навигация: [Вакансии]

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#resource_drop
  • ❤ 3
  • 🥰 2
  • 👍 1
  • 😁 1
Post #4979 1.3K
docker-commands cheat sheet.docx10.7 KB
🐳 Секретные команды Docker, о которых вы могли не знать

Думаете, что знаете Docker? Christian Lempa покажет команды, которые упростят вашу работу с контейнерами и сэкономят кучу времени.

Что внутри:

— Малоизвестные, но мощные команды Docker
— Практические примеры использования
— Советы по оптимизации работы

📌 Собрали все команды в удобную шпаргалку — сохраните себе для быстрого доступа!

📎 Смотреть видео

📍 Навигация: [Вакансии]

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#cheat_sheet #docker
  • ❤ 6
  • 🥰 2
Post #4978 1.13K
❓ Что такое 1006 на самом деле

1006 — это не код, который присылает сервер.

Это локальный статус клиента, означающий:


соединение закрыто нештатно,
без корректного WebSocket Close frame


Проще: кто-то дёрнул провод.

🧱 Почему это любят WAF’ы и edge-инфра

Типичный сценарий:

1️⃣ HTTP → WebSocket upgrade принят

2️⃣ Клиент начинает слать фреймы

3️⃣ WAF / Anti-Bot / API Gateway не нравится поведение

4️⃣ TCP соединение жёстко закрывается

5️⃣ Клиент видит: close code 1006

🚩 Частые триггеры для 1006


• нестандартные WebSocket фреймы

• слишком частые сообщения сразу после upgrade

• бинарные payload’ы «не по профилю»

• отсутствие cookies / auth-контекста

• подозрительный User-Agent

• попытка автоматизации (ws + сканер)


🔤 Как это выглядит снаружи
• в браузере:

WebSocket closed with code 1006

— в логике клиента:
reconnect без объяснений

— в tcpdump:
RST / FIN без close frame

🧠 Как отличить WAF от бага сервера

🔴 WAF / edge

• повторяемо при одинаковых условиях
• зависит от payload / частоты
• браузер ↔️ работает, скрипт ↔️ нет

🔴 Сервер

• нестабильно
• часто вместе с 5xx
• видно в backend-логах

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#zero_day_legends
  • 🔥 3
  • 🌚 2
Post #4977 1.08K
Ваш агент только что слил базу данных?

В 2026 году главной дырой в безопасности станет не SQL-инъекция, а Prompt Injection и отсутствие контроля над автономными агентами.

Мы выпустили новую версию курса по AI-агентам, где целый блок посвящен Security & AgentOps. То, о чем молчат на хайповых курсах.

Разбираем Hardcore Security:

— Secure Prompting: защита от джейлбрейков и инъекций.
— DLP-политики: фильтрация данных на выходе (чтобы агент не выдал ключи AWS).
— Комплаенс: защита данных и мониторинг инцидентов.
— AgentOps: инструменты наблюдения (LangSmith, Langfuse).

Старая версия была про «как сделать». Новая — про «как сделать и не облажаться в проде». Плюс доступ к GPU-кластеру для тестов на реальных мощностях.

💀 Акция 3 по цене 1:

Берешь этот курс — получаешь два любых других бесплатно. Идеально, чтобы подтянуть матан для криптографии.

Защитить свой код
  • 🥰 3
  • 😁 1
Post #4976 1.12K
🎓 Твой опыт стоит дорого — стань экспертом Proglib Academy

Чувствуешь, что накопил достаточно знаний, чтобы делиться ими с другими?

Мы ищем сильных практиков, которые хотят попробовать себя в роли:

— преподавателей;
— авторов курсов;
— наставников.

Это возможность не только монетизировать экспертизу, но и прокачать личный бренд, структурировать собственные знания и вырастить новое поколение специалистов.

👉 Заполни короткую анкету
  • 🥰 5
  • ❤ 2
Post #4974 1.17K
😳 Код, который любят WAF’ы и админы

444 — не «настоящий» HTTP-статус по RFC. Это нестандартный код nginx, который означает простое действие: nginx закрывает соединение и не отправляет HTTP-ответ вообще.

➡️ Что обычно означает 444 в разведке:


• сработало правило на уровне reverse-proxy / WAF / антибота;

• дроп по политике (например, пустой/левый Host, странный User-Agent, подозрительные пути).


➡️ Симптом снаружи часто выглядит как:

```curl: (52) Empty reply from server```

(сервер закрыл TCP, не дав HTTP-ответа) — это логично для «молчаливого» дропа.

❓ Как отличить 444 от «просто сеть умерла»

Практически:

🔴 444 — это управляемое поведение nginx (предсказуемое, повторяемое под одинаковыми условиями запроса).

🔴 «Сеть умерла» обычно даёт более хаотичную картину (таймауты, нестабильность, разные ошибки на повторах).

📍 Навигация: [Вакансии]

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#zero_day_legends
  • ❤ 4
  • 👍 2
  • 🥰 2
Post #4973 1.16K
📎 EllipticCurveKeyPair

Мини-фреймворк для iOS и macOS, упрощающий работу с Secure Enclave и эллиптической криптографией через понятный Swift-API.

🔤 Что умеет:

— Создаёт пару ECC-ключей (private / public).
— Хранит private key в Secure Enclave.
— Требует Face ID / Touch ID / PIN при каждом использовании private key.
— Подписывает и проверяет данные (ECDSA).
— Шифрует и расшифровывает данные (ECIES).
— Экспортирует public key в DER / PEM (X.509).
— Работает с Cocoapods, Carthage и вручную.
— Есть fallback в Keychain без Secure Enclave.

🔤 Где полезен:

— Подтверждение платежей и соглашений.
— Криптографическая идентификация пользователя.
— FinTech и secure auth-flows.

Инструмент для случаев, когда нужна аппаратная безопасность, а не абстрактная криптография.

🔗 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • ❤ 4
  • 👍 2
  • 🥰 2
Post #4972 1.39K
🔥 Золотая жила для взлома ядра Linux

50+ разобранных CTF-задач по эксплуатации ядра Linux с writeup'ами — от beginner до hardcore.

Что внутри:


SMEP/SMAP/KPTI/KASLR/FGKASLR bypass техники
Race conditions, heap, eBPF, Docker escape
Чеклист kernel config'ов для проверки


Топ задачи:

🎯 corjail — Docker escape + hardened heap
🎯 Fire of Salvation — FGKASLR bypass через msg_msg
🎯 kone_gadget — shellcode в JIT seccomp фильтре

Есть раздел для новичков с простыми UAF и race'ами.

📎 Ссылка на GitHub

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#tool_of_the_week
  • 🥰 5
Post #4971 1.25K
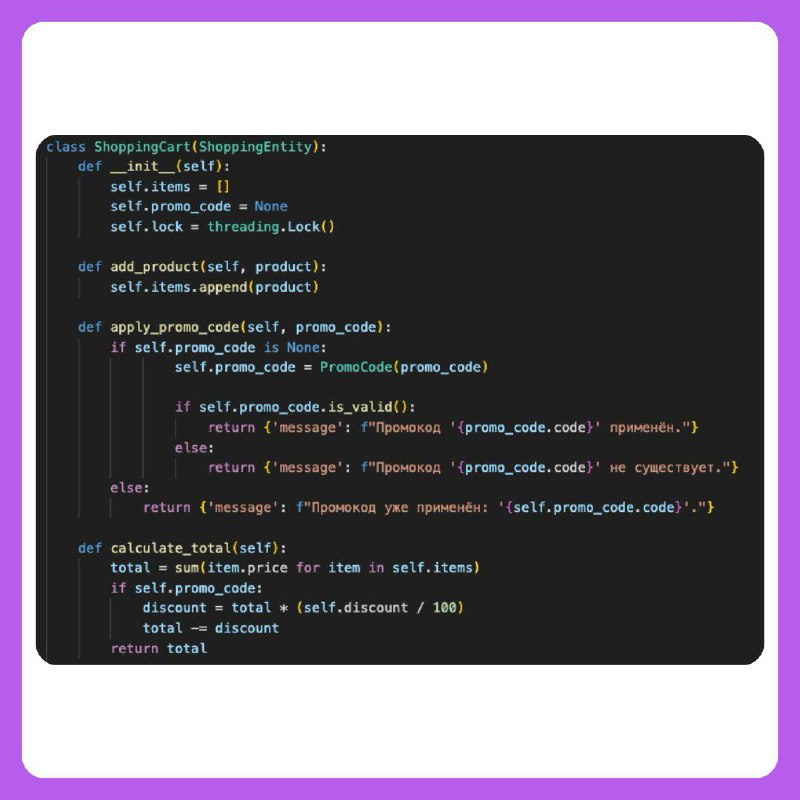
🔍 Разбор задачи

В приложении допущена архитектурная уязвимость Race Condition.

🔘 Что пошло не так:

— Промокод проверяется только на пустоту.
— Далее создаётся объект Promocode, где сразу происходит расчёт скидки.
— Между созданием объекта и присвоением его в ShoppingCart есть короткое окно (десятки мс).
— При одновременных запросах сумма может пересчитаться несколько раз.

🔘 Почему это критично:

— Блокировка (self.lock) есть, но не применяется к промокодам.
— Промокод применяется до записи в поле корзины.
— is_valid влияет только на ответ метода, но не предотвращает применение скидки.

🔤 Исправление:

— Синхронизировать применение промокода.
— Проверки выполнять до изменения состояния корзины.

📌 Race Condition подробно разобраны в PortSwigger Web Academy — обязательная тема для backend и security.

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#ctf_challenge
  • 🔥 4
  • 🥰 1
Post #4970 1.29K
🛡️ Основы для SOC-аналитиков

Что внутри:
— Как работает центр кибербезопасности
— SIEM, EDR, SOAR — ключевые инструменты
— Управление логами и расследование инцидентов
— Типичные ошибки новичков

Идеально для начинающих в Blue Team и действующих SOC-аналитиков, которые хотят систематизировать знания.

📎 Ссылка на курс

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#resource_drop
  • ❤‍🔥 3
  • 🥰 2
Post #4968 1.28K
✏️ Задача «Распродажа»

Представим, что специалистами по безопасности приложений была найдена ошибка в одном из продуктов, позволяющая изменять конечную цену товара. Известно, что внутри класса Promocode есть обращение к методу calculate_total. Выше представлена часть кода, содержащая уязвимость.

❓ Какой вариант уязвимости представлен в коде:

🥰 — Race Condition при применении промокода

👾 — Race Condition при добавлении товаров

❤️ — TOCTOU (Time-of-Check-Time-of-Use) при расчёте скидки

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#ctf_challenge
  • 🥰 7
  • ❤ 4
  • 👾 3
Post #4967 1.68K
06-18_Правила_SIEM_Github_Шпаргалка.pdf1.9 MB
📎 SIEM-правила для детектирования MITRE ATT&CK

Шпаргалка-проводник: от техники атаки к правилам обнаружения в GitHub.

Что внутри:
— 200+ техник MITRE ATT&CK
— Sigma Rules + Splunk Rules
— Готовые правила корреляции

Основные категории:


— Defense Evasion (отключение защиты, очистка логов)
— Persistence (службы, автозапуск)
— Discovery (разведка сети, пользователей)
— Lateral Movement (PSExec, RDP, WMI)


Формат: Technique ID → Atomic Test → Detection Rules

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#cheat_sheet
  • ❤ 4
  • 🥰 2
  • 👏 1
Post #4966 1.25K
🐮 Как тинейджеры из Техаса изменили мир ИБ

Почему они легенды 🔜

🔵 Придумали слово "hacktivism" (1996) — хакерство ради активизма

🔵 Создали первую хакерскую конференцию HoHoCon, куда пригласили копов и журналистов

🔵 Заставили Microsoft исправиться — после релиза Back Orifice на DEF CON 6 компания наконец-то взялась за безопасность Windows

Самое интересное:

➡️ Один из членов — Beto O'Rourke, кандидат в президенты США 2020 (ник: Psychedelic Warlord)

➡️ Mudge из cDc позже возглавлял кибербезопасность в Twitter и работал в DARPA

Их главный троллинг:

Back Orifice (1998) — инструмент удаленного доступа на порту 31337 (leet!). Название — издевка над Microsoft BackOffice. Антивирусы считали его малварью, но смысл был в другом: показать, насколько дыряв Windows.


Где копать глубже:

📚 Книга "Cult of the Dead Cow" by Joseph Menn — вся история изнутри
🌐 Их официальный сайт (до сих пор активен!)
🎧 Интервью с членами cDc на DEF CON — ищите на YouTube

Группа существует до сих пор и борется за свободу интернета через Hacktivismo. Настоящая легенда хакерской культуры, которая доказала: можно быть хакером и менять мир к лучшему.

🐸 Библиотека хакера

#zero_day_legends
  • 👍 5
  • 🥰 2
Post #4964 1.48K
📎 pydictor

Мощный генератор словарей для брутфорса и пентеста. Создаёт кастомные wordlist'ы на основе шаблонов, правил и комбинаций — от простых до сложных сценариев.

🔤 Что умеет:

— Генерирует словари по charset (цифры, буквы, спецсимволы, китайские иероглифы).
— Поддерживает сложные шаблоны с подстановками (@, %, ^).
— Комбинирует слова из файлов (extend, chunk режимы).
— Применяет правила мутации (leet speak, регистр, вставки).
— Работает с именами, пинами, датами рождения (social engineering).
— Встроенные плагины: слабые пароли, телефоны, Wi-Fi PIN, сейфы.
— Экспорт в текст или сжатый формат.

🔤 CLI:


python pydictor.py -base d --len 4 4
python pydictor.py --extend /tmp/word.txt
python pydictor.py --sedb
python pydictor.py --chunk abc 123 @ --head Pa5sw0rd


🔤 Где полезен:

— Тестирование слабых паролей в инфраструктуре.
— Подготовка словарей под конкретную цель (OSINT + social engineering).
— Обход парольных политик с предсказуемыми паттернами.
— Аудит Wi-Fi, веб-форм, SSH, FTP.

📎 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • 🔥 3
  • 🥰 2
Post #4963 1.37K
🔊 Kali Linux 2025.4 — последний релиз года

Команда Kali Linux выпустила версию 2025.4. Обновление сосредоточено на инфраструктуре, десктопах и инструментах — без косметики и лишнего шума.

🔴 Главное:

• 3 новых инструмента в репозитории:
• bpf-linker — статический линковщик для BPF
• evil-winrm-py — WinRM-утилита для удалённого управления Windows
• hexstrike-ai — MCP-сервер для автономной работы ИИ-агентов с инструментами

 • Обновлены десктопные окружения: GNOME 49, KDE Plasma 6.5, Xfce
• Wayland — расширенная поддержка, включая корректную работу VM Guest Tools (VirtualBox, VMware, QEMU)
• NetHunter: превью Wifipumpkin3, восстановлен Terminal, поддержка Android 16
• Ядро Linux обновлено до 6.16
• Live-образ Kali теперь распространяется только через BitTorrent из-за превышения лимитов CDN


Релиз ориентирован на стабильный переход к Wayland, актуальные десктопы и расширение инструментария для offensive security и automation.

🐸 Библиотека хакера

#patch_notes
  • ❤ 6
  • 👍 2
  • 🤔 2
  • 🥰 1
  • 🤩 1
Post #4962 1.25K
Zero-day уязвимость в твоем бюджете

Мы нашли эксплойт, который позволяет получить три курса по цене одного. Это легально, патчить не будем до 31 декабря.

Суть пейлоада: покупаешь один курс (по верхней цене в чеке), а два других забираешь бесплатно. Идеальный момент, чтобы углубить знания в скриптинге или анализе данных.

Рекомендуем для ИБ:

— программирование на Python (для написания софта);
— математика для Data Science (для крипты и ML-sec).

Активировать эксплойт

Если нужна помощь с вектором атаки на знания: @manager_proglib
  • 🥰 4
Post #4961 1.26K
🔴 Утечка данных у 700Credit

Американская компания 700Credit подтвердила масштабную утечку персональных данных.

📊 Масштаб:
• ≈ 5,6–5,8 млн человек пострадали от утечки персональных данных.
• Информация также затрагивает ≈ 18 000 автодилеров, которые использовали услуги компании.

🔤 Что утекло:

• Имена
• Адреса
• Даты рождения
• Social Security Numbers (SSN)
(подтверждено официальным уведомлением и сообщениями регуляторов США)

⏱️ Как развивался инцидент:

• Нарушение безопасности произошло в конце октября 2025 и было обнаружено 25 октября.
• Доступ к данным осуществлялся через скомпрометированный API стороннего партнёра.
• Компания начала уведомлять автодилеров 21 ноября, а письма потребителям отправляются в середине декабря.

⚠️ Как это произошло (уязвимость):

Злоумышленники использовали доступ к API, который возвращал данные по любому действительному идентификатору клиента без надлежащей проверки прав запроса (функциональная ошибка авторизации).

📌 Реакция и последствия:

• Уведомления отправляются на этой неделе (массивные рассылки пострадавшим).
• Компания оформляет услуги бесплатного мониторинга кредитной информации для пострадавших.
• Инцидент зарегистрирован и уведомлен FTC, FBI и государственным AG.

🐸 Библиотека хакера

#cve_bulletin
  • ❤ 2
  • 👍 2
  • 🔥 2
  • 🥰 1
  • 👏 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →