TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #4961 · Back to latest

Older Posts 12 shown
Post #4959 1.38K
Windows_&_PowerShell_Commands_—_Essential_Guide_for_Cybersecurity.pdf9.5 MB
🔐 Практическое руководство по Windows и PowerShell

Материал ориентирован на реальную работу с Windows-инфраструктурой — от первичного анализа до реагирования на инциденты.

Что внутри:

55 страниц прикладного контента, который можно использовать сразу:

✅ Командная строка Windows — базовые и продвинутые приёмы для анализа безопасности
✅ PowerShell в IR и threat hunting — поиск артефактов, автоматизация рутинных задач
✅ Журналы событий Windows — разбор, фильтрация, корреляция, практические кейсы
✅ Обнаружение угроз — техники, которые работают без дорогих EDR
✅ Форензика в Windows — сбор и анализ следов, управление Windows Defender
✅ Готовые PowerShell-скрипты для аудита и проверки хостов

🐸 Библиотека хакера

#cheat_sheet
  • 🔥 4
  • 🥰 2
Post #4953 1.23K
❓ 2020–2022: от спама к таргетированным цепочкам

Массовые рассылки перестали работать уже в 2021: эффективность упала до ~2%, антиспам Telegram блокировал шаблоны за минуты.

🔴 К 2022 тактика сменилась — компрометированные аккаунты, supply chain через npm/PyPI, проверки sandbox перед загрузкой payload. Эффективность выросла до ~12%.

Первая часть — разбор технических и организационных сдвигов за два года. Без них невозможно понять, что произошло дальше.

Часть 1/3 ⤴️

🐸 Библиотека хакера

#breach_breakdown
  • ❤ 5
  • 👏 1
Post #4952 1.3K
📡 Wireshark: что читать, чтобы реально научиться анализу трафика

Подборка актуальных статей и официальных гайдов, которые дают практическое понимание Wireshark — от базы до форензики.

➡️ База и вход в инструмент

• Beginner’s Guide to Wireshark
Пошаговый старт: интерфейс, захват трафика, фильтры, цветовые правила

• Wireshark Tutorial for Beginners
Кратко и по делу: установка, первые захваты, чтение пакетов

• Wireshark 101: The 2025 Beginner’s Guide
Практические сценарии и примеры анализа

➡️ Что анализировать и как думать

• Wireshark for Beginners: What to Actually Look For
На что реально смотреть в трафике, а не «просто пакеты»

• Wireshark — подробное руководство (Habr, 2023)
Хорошая русскоязычная база без воды

➡️ Практика и форензика

• Exporting Objects from a PCAP
Извлечение файлов, HTTP-объектов, артефактов из дампов

• Network Forensics: Wireshark Basics
Разбор трафика с позиции расследований

➡️ Официальные источники (обязательно)

• Wireshark User’s Guide

• Learn Wireshark

❗️ Как изучать правильно


• сразу учить display filters, а не клики мышкой
• анализировать реальный трафик, а не демо
• читать официальную документацию, а не случайные туториалы


🐸 Библиотека хакера

#resource_drop #wireshark
  • 👏 5
  • ❤ 2
Post #4946 1.17K
🎯 Два агента, одна клавиатура, выдернутый монитор

NCIS, сезон 9 — легендарная сцена и наглядный пример того, как кино и реальная ИБ живут в разных мирах.

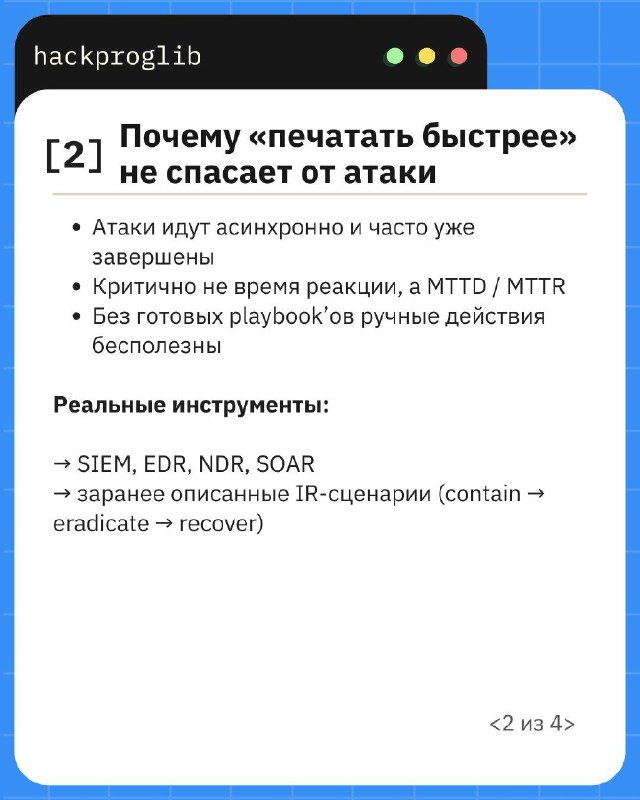
🔢 В карточках — практическая база, без киношного экшена:

✍️ почему accountability и контроль важнее героизма
✍️ как выглядит базовый IR-флоу в реальных системах
✍️ какие принципы и инструменты важнее «скорости печати»

🐸 Библиотека хакера

#hollywood_hack
  • 😁 5
  • 👾 1
Post #4945 1.06K
⚡️ Быстрый опрос для пентестеров

Bug Bounty vs Пентест-проекты:

❤️ — Только BB (свобода и азарт)
👍 — В основном BB, проекты редко
👾 — В основном проекты, BB для души
🔥 — Только проекты (стабильность решает)

Кто где зарабатывает?

🐸 Библиотека хакера

#tool_vs_tool
  • 👾 12
  • 🔥 5
  • ❤ 3
  • 🥰 2
Post #4944 1.24K
🔥 «Shitrix» — уязвимость Citrix ADC / NetScaler (CVE-2019-19781)

В конце 2019 года стала публичной критическая RCE-дыра в Citrix ADC/NetScaler — том самом устройстве, через которое компании по всему миру обеспечивали VPN и удалённый доступ.

Citrix подтвердила проблему в своём официальном advisory и выпустила временные меры по смягчению. Позже подробности эксплуатации появились в правительственном отчёте CISA.

🔤 Почему эта уязвимость стала легендой:

🔘 Эксплуатировалась ещё до выхода патча — эксплойты появились почти сразу после утечки деталей.

🔘 Ransomware-группы использовали её как точку входа, развивая доступ по сети практически без сопротивления.

🔘 Тысячи компаний обнаруживали компрометацию уже в январе–феврале, когда последствия всплывали постфактум.

🔘 Для корпоративных VPN это был жёсткий wake-up call: один баг на периметре = полный доступ к внутренним системам.


Shitrix до сих пор приводят как пример того, как задержка в патче на несколько дней может стоить всей инфраструктуры.

🐸 Библиотека хакера

#zero_day_legends
  • 🔥 4
  • 🥰 2
Post #4943 1.07K
🔓 Разбор задачи

Ответ: 👾 NoSQL Injection

❗️ Уязвимость:


User.findOne({ username, password });


Поля из req.body напрямую попадают в фильтр MongoDB.
Mongoose без sanitizeFilter позволяет операторные ключи ($ne, $gt и т.п.).

❗️ Эксплойт:


{
"username": "admin",
"password": { "$ne": null }
}


❗️ Запрос превращается в:


{ username: "admin", password: { $ne: null } }


Пароль admin ≠ null → документ найден → FLAG получен.

🛡️ Как фиксить:

Коротко и по делу:


mongoose.set('sanitizeFilter', true);


или проверять типы:


if (typeof password !== 'string') return 400;


🐸 Библиотека хакера

#ctf_challenge
  • 🔥 5
  • ❤ 2
  • 🥰 2
Post #4942 1.32K
06-27_Сценарии_работы_SOC_Шпаргалка.pdf598.7 KB
🛡 Сценарии работы SOC: практическое руководство

4 реальных сценария инцидентов с пошаговыми действиями:

🔴 Атака программ-вымогателей
🔴 Сбой критического сервера
🔴 Обработка ложных срабатываний
🔴 Глобальная кибератака (RansomLock.AI)

Каждый сценарий включает: роли специалистов (L1/L2/L3), используемые инструменты (SIEM, EDR, IDS/IPS), конкретные действия на каждом этапе.

🈁 Для кого:

Аналитиков SOC, руководителей ИБ, начинающих специалистов, MSSP-провайдеров — всех, кто строит процессы реагирования на инциденты.

🐸 Библиотека хакера

#cheat_sheet
  • 👍 4
  • 🥰 2
Post #4940 1.21K
🎯 Как получить FLAG, не зная пароль admin?

👍 — Брутфорс
👾 — NoSQL Injection
🔥 — SQL Injection
❤️ — JWT bypass

🐸 Библиотека хакера

#ctf_challenge
  • 👍 14
  • 👾 8
  • ❤ 6
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →