TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #4815 · Back to latest

Older Posts 16 shown
Post #4810 1.13K
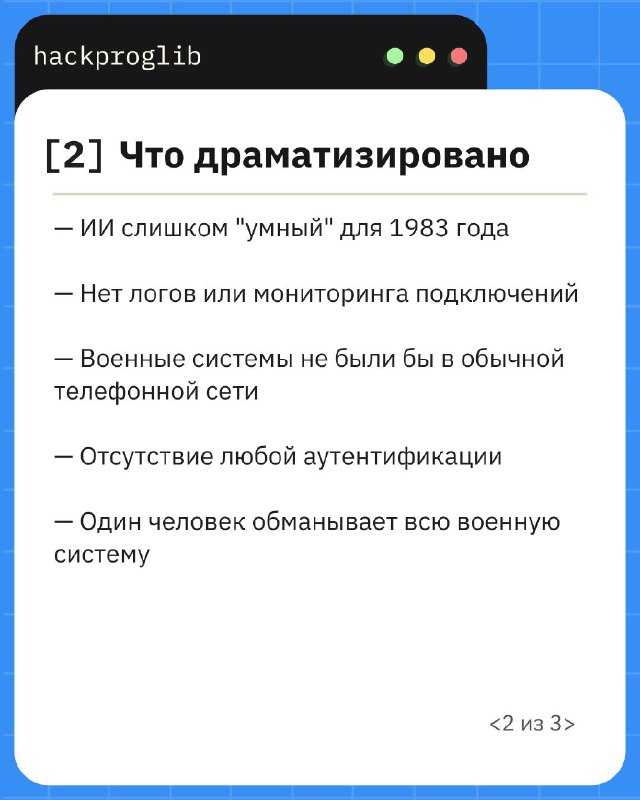
💣 Фильм, после которого Пентагон пересмотрел кибербезопасность

Представьте: 1983 год, домашний компьютер, обычный модем. Этого достаточно, чтобы получить доступ к системе запуска ядерных ракет?

🔤 WarGames показал это на экранах — и власти США удивились. Реально ли было так взломать военные системы или это киношная фантастика?

Препарируем легендарные сцены по косточкам — смотрите карточки 👨‍🦳

🐸 Библиотека хакера

#hollywood_hack
  • 🔥 5
  • ❤ 2
Post #4809 1.05K
🐧 Битва дистрибутивов для пентеста

🅰️ Kali Linux — классика жанра:

— Официальный стандарт Offensive Security
— Огромное комьюнити и море туториалов
— 600+ предустановленных инструментов
— Но: тяжеловат и иногда избыточен

🈶 ParrotOS — современная альтернатива:

— Легче и быстрее Kali (меньше ресурсов)
— Встроенные инструменты анонимности (AnonSurf)
— Подходит для повседневного использования
— Но: меньше комьюнити и документации

♒️ BlackArch — максимализм хакера:

— 2800+ инструментов (самая большая коллекция!)
— Основан на Arch Linux (гибкость и кастомизация)
— Для тех, кто знает что делает
— Но: крутая кривая обучения, нет GUI из коробки

❓ Какой дистрибутив — ваш боевой выбор:

❤️ — Kali Linux
🔥 — ParrotOS
⚡ — BlackArch

🐸 Библиотека хакера

#tool_vs_tool
  • ❤ 20
  • ⚡ 8
  • 🔥 2
  • 🥰 1
Post #4808 1.15K
🔊 Большое руководство по сетям и шифрованию трафика в Linux

Авторы анализируют ключевые технологии криптографической защиты, доступные в Linux-окружении, и демонстрируют практические аспекты их применения.

🅱️ Материал охватывает принципы работы криптографических механизмов на протокольном уровне, особенности сетевой архитектуры Linux, концепцию end-to-end шифрования и технологии VPN-соединений.

➕ Первая часть
➕ Вторая часть

🐸 Библиотека хакера

#resource_drop
  • 🔥 7
  • ❤ 1
Post #4807 1.16K
📌 Разбор хакер-челленджа

Раннее мы выкладывали задачу 📎

Правильный ответ: 👾

Наиболее критичен None algorithm bypass, если тестовая логика доступна извне — это мгновенный обход. На втором месте — algorithm confusion, часто эксплуатируемая при неправильной поддержке нескольких алгоритмов.

🛡️ Что сделать немедленно:

• Отключить поддержку alg: "none" во всех окружениях.

• Убрать любые fallback-алгоритмы; явно принимать только ожидаемый алгоритм (например, только RS256).

• Валидировать kid/iss/aud и проверять, что ключи из JWKS приходят из доверенного источника; кэшировать JWKS.

• Не использовать публичный RSA-ключ в качестве HMAC-секрета и хранить приватные ключи в безопасном хранилище (KMS/HSM).

• Логировать и мониторить аномалии подписи и подозрительные alg/kid запросы.


Пример безопасной проверки (псевдокод, defensive):


# явно разрешённые алгоритмы и строгая проверка
jwt.decode(token, public_key, algorithms=['RS256'], audience='your-aud', issuer='your-iss’)


🐸 Библиотека хакера

#ctf_challenge
  • 🥰 5
  • 👾 4
  • 👏 2
Post #4806 1.19K
📎 Инструмент для поиска скрытых WSUS в домене

PowerShell-скрипт, который сканирует GPO и скрытые GPP, собирает все WSUS-URLы и выдаёт чистый список хостов для быстрой проверки инфраструктуры обновлений.

🔤 Помогает найти «забытые» или скрытые WSUS до того, как ими воспользуются атакующие.

🔗 Ссылка на GitHub

🐸 Библиотека хакера

#cheat_sheet
  • ❤‍🔥 4
  • 👍 2
Post #4804 1.21K
🧩 Хакер-челлендж

Сценарий: Microservice-архитектура с JWT-аутентификацией. Сервис A генерирует токены (алгоритм RS256), сервис B их проверяет. В JWT payload:


{
"user_id": 1337,
"role": "user",
"iat": 1699552800,
"exp": 1699639200
}


Сервис B проверяет подпись, но разработчик добавил фичу:

Если в заголовке токена указан “alg”: “none”, проверка пропускается для «тестовых» запросов. Также в коде есть fallback на HS256 с секретом из переменной окружения.


Публичный ключ RS256 доступен по эндпоинту /jwks.json.

❓ Какой вектор атаки наиболее эффективен для получения admin-доступа? Голосуйте эмодзи:

🔥 — Algorithm confusion: подменить RS256 на HS256, используя публичный ключ как symmetric secret

👾 — None algorithm bypass: создать токен с “alg”: “none”, изменить role на “admin”

❤️ — JWT secret bruteforce: перебрать HS256 секрет (если он слабый) через hashcat

🐸 Библиотека хакера

#ctf_challenge
  • 👾 19
  • 🔥 5
  • ❤ 1
  • 🥰 1
Post #4803 1.21K
1r.jpg79.3 KB
🔊 Шпаргалка Wi-Fi

Внутри: алгоритмы, аутентификация, шифрование, управление ключами.

🔤 Сохраняте и используйте в легитимных тестах.

🐸 Библиотека хакера

#cheat_sheet
  • ❤ 6
  • 👍 2
Post #4802 1.28K
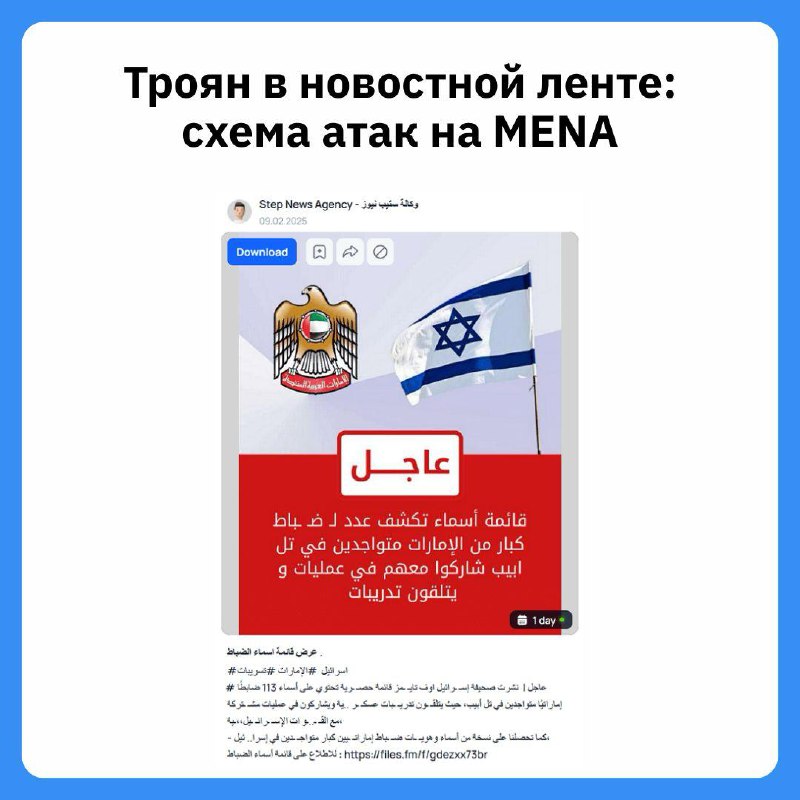
😈 Хакерские атаки через рекламу в соцсетях

Positive Technologies обнаружили вредоносную кампанию против стран MENA.

Схема проста ⬇️

Хакеры создают фейковые новостные группы, публикуют рекламные посты со ссылками на файлообменники или Telegram.

Там скрывается модифицированный AsyncRAT — троян для кражи криптокошельков.


🔴 Пик таких атак пришёлся на 2018-2020 гг. Злоумышленники маскировали вредоносы под «взломанные» приложения в Telegram-группах и продвигали через рекламу. Сейчас мессенджер активно борется с проблемой, но угроза остаётся.

Всегда проверяйте файлы из неизвестных источников ❗️

🔗 Читать подробнее

🐸 Библиотека хакера

#breach_breakdown
  • ❤ 4
  • ⚡ 2
Post #4801 1.15K
📎 Сводка утечек и атак

🔜 Dentsu / Merkle — утечка данных

Dentsu сообщает о безопасности инцидента в сети своей американской дочерней компании Merkle: похищены данные сотрудников и часть клиентской информации, часть систем отключали для расследования.

🔜 Ribbon Communications — компрометация (telecom)

Поставщик телеком-решений Ribbon подтвердил взлом: злоумышленники имели доступ к сети почти год и получили файлы клиентов — в т.ч. правительственных и крупных операторов.

По оценке аналитиков, инцидент связан с актором с государственным ресурсообеспечением.

🐸 Библиотека хакера

#cve_bulletin
  • ❤ 4
  • 👍 2
  • 🥰 2
Post #4800 1.21K
📎 Инструмент недели: gitleaks

Утечки часто происходят не из-за взломов, а из-за… коммитов. gitleaks ищет токены, ключи и пароли, случайно попавшие в git-репозитории или CI.

➡️ Что умеет:

— Проверяет историю коммитов и текущие файлы

— Ловит секреты по шаблонам (AWS, GitHub, Slack, etc.)

— Работает локально, в CI/CD или pre-commit hook’ом

— Поддерживает отчёты в JSON, SARIF и HTML

➡️ Пример запуска:


gitleaks detect -s ./repo -r report.json


💡 Зачем нужно:

Один забытый токен — и привет, утечка данных. gitleaks не даст этому случиться: найдёт секрет до того, как он попадёт в прод.

🔗 Ссылка на GitHub

🐸 Библиотека хакера

#tool_of_the_week
  • 🔥 6
  • 😁 2
Post #4799 1.2K
🕯 Алерты, которые не спасли

Один из подписчиков рассказал историю:

В пятницу вечером команда получила лавину уведомлений — алерты на CPU, память, диск, network latency.
PagerDuty кричал, Slack горел, но никто не заметил главный сигнал: ошибки 5xx в проде растут уже 10 минут.

Инженеры привыкли к шуму.
Почти все алерты были “некритичными” — фон, который давно перестали читать.
В итоге реальный инцидент заметили, когда пользователи начали писать в поддержку.

После этого команда пересобрала систему алертов:
— оставили только SLO-ориентированные сигналы — те, что влияют на пользователей;
— каждому алерту назначили owner’a и действие по умолчанию;
— добавили еженедельный разбор ложных срабатываний и чистку правил.

💡 Алерт, на который никто не реагирует, — не защита, а иллюзия контроля.


💬 А у вас как устроен мониторинг? Вы чистите шум или живёте с ним?

🐸 Библиотека хакера

#ask_the_community
  • 🤔 4
Post #4798 1.32K
🚨 Утечка 300 млн аккаунтов: данные в дарквебе

Компания Proton сообщила о крупнейшей утечке — 300 миллионов логинов и паролей уже попали на дарквеб. Почти половина записей содержит реальные пароли.

🟢 Источник данных неизвестен — похоже, утечка собрана из множества взломов последних лет.

🈁 Proton запустила новый сервис Breach Observatory, который отслеживает реальные инциденты. Только в 2025 году зафиксировано 800+ утечек, а 70 % из них пришлись на малые компании.

⚠️ Что делать:

— Проверьте почту через любой сервис проверки утечек (Have I Been Pwned, Proton Breach Observatory);

— Срочно смените повторяющиеся пароли;

— Включите 2FA;

— Не переходите по ссылкам в письмах о «смене пароля» — возможен фишинг.

📊 Факт: 300 млн комбинаций уже торгуются в дарквебе — это топливо для атак и спама. Чем раньше защитите свои учётки, тем лучше.

🔗 Источник

🐸 Библиотека хакера

#cve_bulletin
  • ❤‍🔥 4
  • ❤ 2
  • 👍 1
Post #4797 1.35K
Linux-Commands_Cheat-Sheet.png449.6 KB
📌 Linux — команды и администрирование

Базовые утилиты, сетевые команды, работа с дисками и правами, управление пользователями и продвинутые приёмы для диагностики и автоматизации.

🔤 Удобно при расследованиях, настройке инфраструктуры и отработке инцидентов — только в легальной среде.

🐸 Библиотека хакера

#cheat_sheet
  • 🥰 4
  • 👍 1
Post #4796 1.41K
⚠️ Confluence 0-day в действии

Исследователи заметили всплеск подозрительных запросов к /rest/api/latest/... на honeypot-серверах. Позже выяснилось: это эксплуатация новой 0-day уязвимости в Atlassian Confluence — CVE-2023-22515. Баг в контроле доступа позволял обойти аутентификацию и получить системные права.

➕ Через пару дней после публикации патча эксплойт разошёлся по GitHub и Telegram, а начались массовые компрометации: на серверах запускались bash-скрипты с установкой криптомайнеров.

📉 За считанные сутки — сотни заражённых инстансов.

💡 Atlassian выпустила фикс, но многие компании обновились слишком поздно.

🔗 Источник

🐸 Библиотека хакера

#breach_breakdown
  • 😁 4
  • ❤ 3
  • 🤩 3
Post #4795 1.39K
🐵 Mirai — ботнет из вещей

В 2016 году интернет внезапно «упал». Крупнейшие сайты — Twitter, GitHub, Netflix, Reddit — оказались недоступны.
Причина? Не хакерская группа уровня АНБ, а… миллионы «умных» камер, маршрутизаторов и DVR.

🧠 Mirai — вредонос, который сканировал сеть в поисках устройств с паролями по умолчанию вроде *admin/admin* и превращал их в армию для DDoS.
Команда из таких «умных вещей» обрушила инфраструктуру провайдера Dyn, через которую шёл трафик крупнейших сервисов.

🆖 Ботнет стал поворотным моментом для IoT: показал, что даже простая камера может стать оружием, если у неё открыт telnet и забыли сменить пароль.

После публикации исходного кода Mirai появилось множество клонов, и DDoS-атаки стали дешевле, чем чашка кофе.

🐸 Библиотека хакера

#zero_day_legends
  • 🥰 5
  • ❤ 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →