
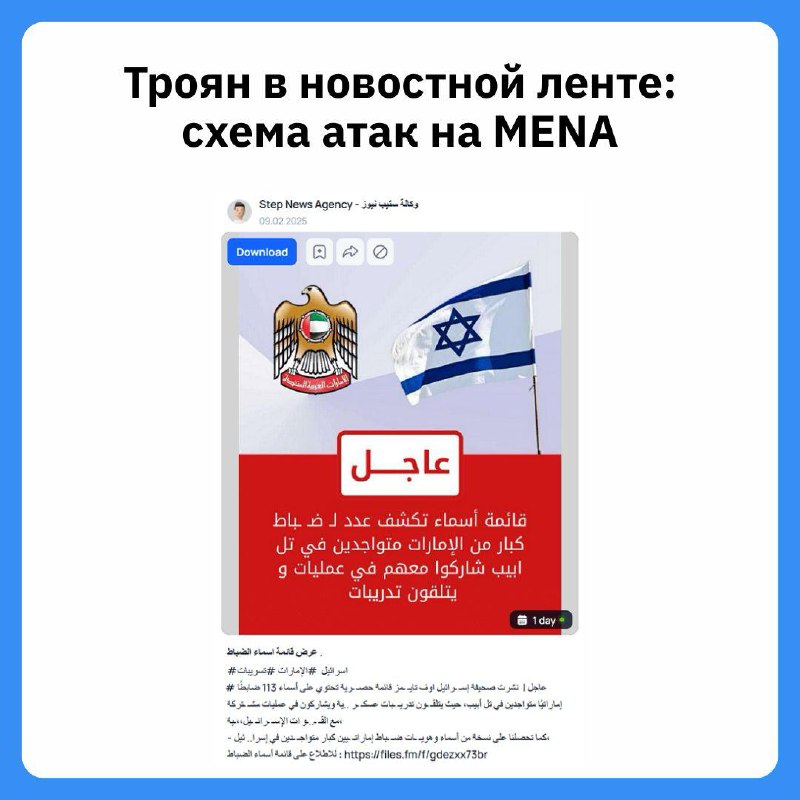
Positive Technologies обнаружили вредоносную кампанию против стран MENA.
Схема проста ⬇️
Хакеры создают фейковые новостные группы, публикуют рекламные посты со ссылками на файлообменники или Telegram.
Там скрывается модифицированный AsyncRAT — троян для кражи криптокошельков.
🔴 Пик таких атак пришёлся на 2018-2020 гг. Злоумышленники маскировали вредоносы под «взломанные» приложения в Telegram-группах и продвигали через рекламу. Сейчас мессенджер активно борется с проблемой, но угроза остаётся.
Всегда проверяйте файлы из неизвестных источников ❗️
🔗 Читать подробнее
🐸 Библиотека хакера
#breach_breakdown