


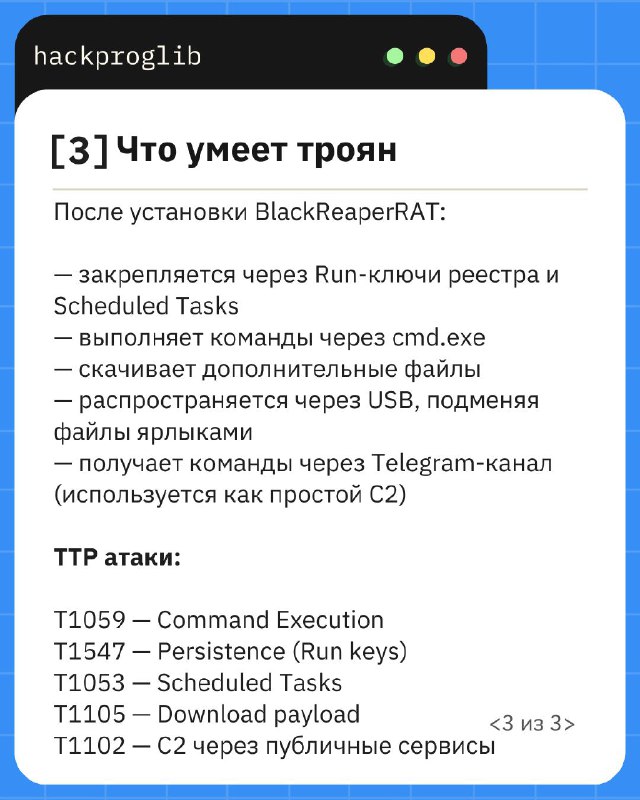

Аналитики BI ZONE разобрали кампанию группы Forbidden Hyena и обнаружили новый троян BlackReaperRAT.
Часть PowerShell и Bash-скриптов выглядит как код, сгенерированный через LLM: много комментариев, читаемые переменные и почти нет обфускации. При этом сама атака довольно простая — RAT на VBS, установка AnyDesk и использование фреймворка Sliver.
Разобрали цепочку атаки и техники злоумышленников в карточках выше ⬆️
📍 Навигация: [Вакансии]
🐸 Библиотека нейросетей
#breach_breakdown