TGViewer
Channel Public Channel
Заметки Хакер

Заметки Хакер

@hackernews_lib

Новые и архивные выпуски журнала Xakep (notofficial)

По рекламе: @cyberJohnny
Subscribers
7.55K
Photos
1.1K
Videos
29
Links
915
Recent Posts 20 shown
Post #3773 266
📖 Книга: Ethical Hacking: A Hands-on Introduction to Breaking In

Практическое введение в этичный хакинг, ориентированное на читателей, которые хотят разобраться, как специалисты по информационной безопасности исследуют системы, обнаруживают слабые места и оценивают защищённость инфраструктуры.

Автор делает акцент на практическом освоении инструментов и подходов, которые применяются при тестировании безопасности.

— Книга может быть полезна тем, кто начинает изучать пентестинг и хочет перейти от теоретических понятий к работе с реальными сценариями в лабораторной среде.

⏺ Ссылка на книгу (https://max.ru/lab_hack/AaDEtFE8ZxI)

#Book #Hacking #Pentest #RedTeam |

@hackernews_lib
Post #3771 425
🖥 Репозиторий: Strix — AI-пентестинг нового поколения

Strix — это open-source платформа для автоматизированного тестирования безопасности приложений с использованием автономных AI-агентов.

— Агенты самостоятельно планируют проверки, исследуют поверхность атаки, пытаются эксплуатировать уязвимости и подтверждают найденные проблемы с помощью рабочих PoC.
— Поддерживает анализ веб-приложений, API и исходного кода, поиск SQL-инъекций, XSS, SSRF, IDOR, ошибок контроля доступа и других уязвимостей.
— Включает инструменты разведки, браузерного тестирования, перехвата HTTP-запросов и выполнения команд, а также интеграцию с CI/CD.
— Можно запускать локально в Docker с собственной LLM-моделью или использовать облачную платформу Strix.

Проект будет интересен специалистам AppSec, пентестерам и разработчикам, которые хотят автоматизировать поиск и проверку уязвимостей, сохраняя возможность анализировать результаты и устранять проблемы.

⏺ Ссылка на GitHub (https://github.com/usestrix/strix)

#Strix #AI #Pentest #AppSec #RedTeam #BugBounty #DevSecOps |

@hackernews_lib
  • 👍 1
Post #3769 459
🖥 Репозиторий: God’s Eye View — OSINT и визуализация данных на 3D-глобусе

God’s Eye View — это инструмент для визуализации геопространственных данных и разведки по открытым источникам (OSINT) с использованием интерактивного 3D-глобуса.

— Проект объединяет различные источники данных, включая информацию о воздушном и морском транспорте, спутниках и землетрясениях, а также предоставляет дополнительные возможности для изучения окружающего мира через географическую визуализацию.

Подходит для знакомства с CesiumJS, разработки геоинформационных приложений и экспериментов с обработкой открытых данных.

⏺ Ссылка на GitHub (https://github.com/bilawalsidhu/gods-eye-view)

#OSINT #GEOINT #OpenSource #Recon #JS #CesiumJS |

@hackernews_lib
  • 🤔 3
  • ❤ 1
Post #3767 453
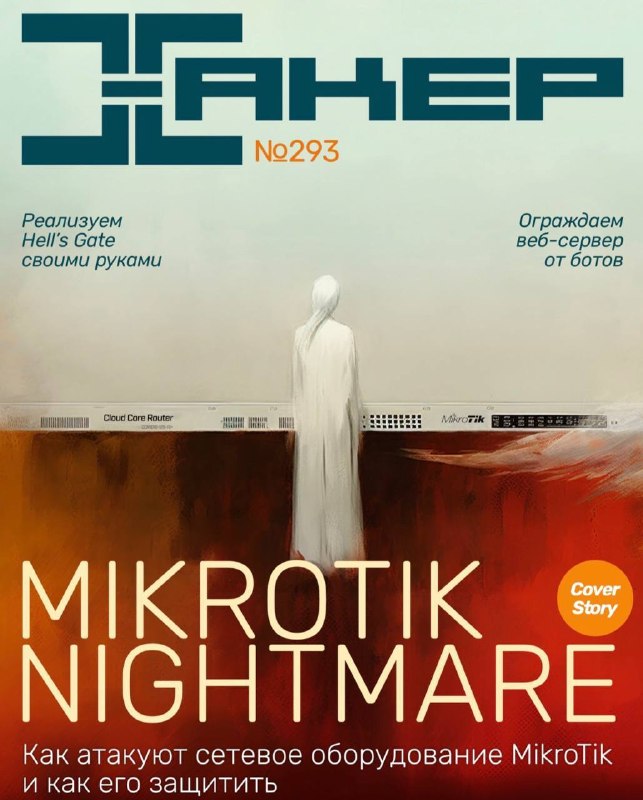
📖 Журнал Xakep (https://xakep.ru/issues/xa/293/) #293. MikroTik Nightmare

Устройства MikroTik можно часто встретить в корпоративных сетях, однако конфиги в большинстве случаев оставляют желать лучшего и открывают возможность для целого ряда атак.

— В этом номере мы рассмотрим основы безопасности RouterOS, расскажем, как работают основные атаки и как настроить защиту от них, при этом не навредив нормальной работе сети.

Также в номере:
• Препарируем программу, упакованную с PyInstaller
• Вручную реализуем технику Hell’s Gate
• Разбираем последствия заражения дроппером
• Готовимся публиковать свое первое security-исследование
• Защищаем сети от спуфинг-атак
• Делаем сервер неприступным для ботов
• Проходим 4 тренировочных машин с Hack The Box

⏺ Ссылка на книгу (https://max.ru/lab_hack/AaC1DGdPSgw)

#Book #Xakep #MikroTik #Router #Network #Attack #HTB |

@hackernews_lib
  • 🔥 2
  • 🤪 1
Post #3765 511
🖥 Репозиторий: SearXNG — приватный метапоисковик

SearXNG  — это бесплатный поисковый движок с открытым исходным кодом, который объединяет результаты из различных поисковых систем и позволяет запускать собственный экземпляр поисковика.

Основные возможности:
Приватный поиск — не отслеживает пользователей и не формирует профили поискового поведения.
Агрегация результатов — объединяет информацию из множества поисковых сервисов.
Self-hosted — возможность развернуть собственный поисковик на сервере или локальной машине.
Поддержка Tor — может использоваться совместно с Tor для повышения анонимности.
Гибкая настройка — подключение поисковых движков, изменение конфигурации и адаптация интерфейса под собственные задачи.

— SearXNG подойдет специалистам по информационной безопасности, исследователям OSINT и разработчикам, которым нужен контролируемый поисковый инструмент без привязки к одной поисковой системе.

⏺ Ссылка на GitHub (https://github.com/searxng/searxng)

#OSINT #SearXNG #Privacy #Search #OpenSource #SelfHosted |

@hackernews_lib
Post #3763 557
🖥 Репозиторий: Digital-Privacy  — коллекция материалов и ресурсов по защите цифровой приватности, информационной безопасности и OSINT

Digital-Privacy — это подборка инструментов, рекомендаций и полезных ссылок для защиты персональных данных и изучения цифровых следов.

— Включает ресурсы по браузерным отпечаткам, DNS и геолокации, шифрованию, безопасным браузерам, электронной почте, поисковым системам и OSINT.
— Помогает изучить методы повышения приватности, альтернативные инструменты и способы противодействия сбору открытой информации.

⏺ Ссылка на GitHub (https://github.com/ffffffff0x/Digital-Privacy)

#DigitalPrivacy #Search #Surveillance #OSINT #Privacy #Forensics #Fingerprinting |

@hackernews_lib
Post #3761 626
🖥 Репозиторий: OSS-Fuzz — платформа Google для непрерывного fuzz-тестирования open-source проектов

OSS-Fuzz — это инфраструктура для автоматизированного поиска багов и уязвимостей в программном обеспечении с помощью fuzzing-тестирования.

— Поддерживает различные языки и fuzzing-движки, позволяет запускать тестирование в масштабах облачной инфраструктуры и интегрировать найденные проблемы в процесс разработки.

⏺ Ссылка на GitHub (https://github.com/google/oss-fuzz)

#Fuzzing #OSSFuzz #AppSec #Vulnerability #Search #OpenSource |

@hackernews_lib
  • ❤ 2
Post #3759 594
📖 Книга: SQL. Сборник рецептов

Это не столько учебник SQL с последовательным изучением синтаксиса, сколько практический справочник с готовыми решениями реальных задач. Книга рассчитана на тех, кто уже знаком с основами SQL и хочет научиться писать более эффективные и выразительные запросы.

Внутри разобраны работа с несколькими таблицами, сортировка и фильтрация, агрегатные функции, NULL, строки и числа, даты и диапазоны, а также более продвинутые приёмы. Во втором издании значительно расширены материалы по оконным функциям и CTE (Common Table Expressions).

Особенно полезно то, что авторы рассматривают решения для разных СУБД — Oracle, DB2, SQL Server, MySQL и PostgreSQL, показывая особенности конкретных реализаций.

⏺ Ссылка на книгу (https://max.ru/lab_hack/AaCglKEuBDs)

#Book #SQL #Data #Programming |

@hackernews_lib
  • 🙏 1
Post #3757 1.14K
🖥 Репозиторий: Flipper⁠ — большая коллекция материалов, приложений, прошивок, скриптов и исследовательских наработок для Flipper Zero

Flipper — это своего рода универсальная песочница для Flipper Zero: в репозитории собраны материалы по NFC, RFID, Sub-GHz, Infrared, BadUSB, GPIO, Wi-Fi Dev Board и другим направлениям.

— Отдельные разделы посвящены анализу радиосигналов, работе с Wi-Fi Dev Board и различным приложениям для устройства.
— Репозиторий активно развивается и насчитывает тысячи коммитов; лицензия — GPL-3.0.

⏺ Ссылка на GitHub (https://github.com/UberGuidoZ/Flipper)

#FlipperZero #Hardware #Hacking #NFC #BadUSB #WiFi #Pentest #GitHub |

@hackernews_lib
  • 🔥 3
Post #3751 611
🖥 Репозиторий: Scraping APIs for Developers⁠ — большая коллекция готовых API для веб-скрейпинга и извлечения данных

Scraping APIs for Developers⁠ — это каталог из 2 622 API, которые можно использовать для сбора данных с сайтов, социальных сетей, e-commerce-платформ и других источников.

— API разбиты на 17 категорий: AI, автоматизация, developer tools, e-commerce, jobs, OSINT/lead generation, MCP, новости, SEO, соцсети, travel, видео и другие.
— Подходит для создания собственных скрейперов, автоматизации, аналитики, AI-инструментов, мониторинга цен и контента.
— Особенно интересно разработчикам, которым проще подключить готовый API, чем самостоятельно поддерживать инфраструктуру для парсинга сайтов.

⏺ Ссылка на GitHub (https://github.com/cporter202/scraping-apis-for-devs)

#GitHub #Scraping #Web #API #OSINT #Python #Automation #AI #DevTools |

@hackernews_lib
Post #3749 634
Yandex Cloud объявил конкурс на самый красивый экран авторизации

Команда безопасности Yandex Cloud запустила конкурс кастомных дизайнов для экрана авторизации в Yandex Identity Hub (https://yandex.cloud/ru/services/organization?utm_source=telegram&utm_medium=seed&utm_campaign=lab_hack&erid=2SDnjd64C6P).

А в конкурсе можно поэкспериментировать с визуальной частью: выбрать тему, фон, основной цвет, приветствие и кнопки — и собрать собственный вариант страницы авторизации. Один из критериев оценки — насколько глубоко использован потенциал функционала «Брендирование» ✨

Творите свободно, но не забывайте про корпоративные гайды! 

Что можно выиграть:
3 Яндекс Станции Миди с Алисой 
Мерч команды Yandex Cloud.

Всего выберут 7 победителей, а одного из участников отметят в специальной номинации «Нам просто это очень понравилось, простите».

🚀 Как участвовать*:

1. Подписаться на @yndxcloudsecurity.

2. До 28 сентября создать свою страницу авторизации в Yandex Identity Hub.

3. Выложить скрин или скринкаст в комментариях к конкурсному посту (https://t.me/yndxcloudsecurity/312) в канале команды безопасности Yandex Cloud.

Здесь не требуют диплом дизайнера. Самое главное, чтобы получилось необычно, по-своему, с душой! 

* Принимая участие в конкурсе, вы становитесь участником конкурса под наименованием «Конкурс на лучшую кастомизацию страницы авторизации с помощью сервиса Yandex Identity Hub», который проводится с 10 по 28 сентября 2026 года. Информация об организаторе конкурса, сроках и правилах его проведения, количестве призов, сроках, месте и порядке их получения размещена по ссылке (https://disk.yandex.ru/i/br--SSipdLg2NQ)

@hackernews_lib
  • 🤡 1
Post #3747 642
🖥 Репозиторий: Sudomy — брутфорс API endpoints

Sudomy — это инструмент для перечисления поддоменов, созданный с использованием bash-скрипта для быстрого и всестороннего анализа доменов и сбора поддоменов

Ключевые возможности:
1. Двойной метод перечисления:
– Пассивный: использует 22 проверенных источника вроде Shodan, VirusTotal и Censys
– Активный: brute-force с wordlist'ом на 3 миллиона записей
2. Автоматический анализ:
– Проверка работоспособности (HTTP/HTTPS)
– Определение технологий (Webanalyze)
– Скриншоты страниц (gowitness)
– Проверка на Subdomain Takeover
3. Продвинутые фичи:
– Генерация wordlist'ов на основе найденных данных
– Визуализация сети поддоменов
– Уведомления в Slack

⏺ Ссылка на GitHub (https://github.com/screetsec/Sudomy?ysclid=mm4wfcdbwu837286217)

#Domain #OSINT #Recon |

@hackernews_lib
Post #3745 598
Мультивселенная столкнулась — что думают о защите Нью-Йорка инфраструктуры зумеры и бумеры?

В новом выпуске техно-дискуссий К2 Кибербезопасность сравним, как менялась сфера: от набора уязвимостей и инструментов до подходов к обучению специалистов.

В эфире обсудим:

✅ в чье время кибербезопасность была более понятной и предсказуемой
✅ как менялось отношение к ИБ: отказ, аутсорс, создание внутренних отделов
✅ было ли (и есть ли) сильное ИБ-образование в России и что важнее: диплом или скиллы
Встречаемся онлайн 15 сентября в 19:00 (мск)

Зарегистрироваться (https://k2tech.io/2rw/?erid=2W5zFJn5JRX)

@hackernews_lib
Post #3739 682
📖 Книга: Evading EDR: The Definitive Guide to Defeating Endpoint Detection Systems

Фундаментальное практическое руководство по исследованию внутреннего устройства систем обнаружения и реагирования на конечных точках (EDR), анализу собираемой ими телеметрии и методологиям тестирования защитных подсистем.

Профессиональное техническое пособие по исследованию EDR-систем, предназначенное для специалистов Red Team, пентестеров, разработчиков средств защиты, аналитиков SOC и инженеров по детектированию (Detection Engineers), желающих досконально понять физику работы конечных защитных агентов.

— Книга помогает специалистам по безопасности выйти за рамки поверхностного понимания антивирусных средств и глубинно изучить архитектуру Windows-телеметрии, позволяя как оценивать защищенность систем, так и создавать более стойкие механизмы обнаружения угроз.

⏺ Ссылка на книгу (https://max.ru/lab_hack/AaCF2n3nHlI)

#Book #EDR #Windows #RedTeam #BlueTeam #Detection #Kernel |

@hackernews_lib
Post #3737 679
🤖 А вы бы доверили AI искать уязвимости вместо себя?

Не просто написать ему промпт, а собрать полноценного агента, дать инструменты и выпустить на полигон.

10 сентября Standoff Hackbase запускает челлендж по AI-пентесту.

Стартуем с мастер-класса: Kekis в прямом эфире соберёт агента с нуля и покажет, где AI уже полезен в пентесте и CTF, а где ему лучше не доверять.

Разберём инструкции, инструменты, ограничения и постановку задач. А дальше — неделя практики.

10–17 сентября участники будут улучшать своих агентов и отправлять их искать динамические флаги на полигоне Hackbase. Простого «магического промпта» не получится — придётся анализировать ошибки и дорабатывать агента.

17 сентября — финальный разбор с Kekis: рабочие стратегии, ошибки и способы улучшения агентов.

Тройка лидеров получит призы.

По сути, эксперимент простой:
сможет ли твой AI-агент нормально пройти пентест?
Если интересно проверить — можно присоединиться.

⏺ Регистрация и подробности (https://new.cyber-ed.ru/ai_pentest_challenge/?utm_source=telegram&utm_medium=social&utm_campaign=laboratoriya_hackera)

#Cybersecurity #AI #Pentest #BugBounty #CTF #Vulnerability #StandoffHackbase |

@hackernews_lib
Post #3736 667
🖥 Репозиторий: Nuclei Templates — коллекция шаблонов для автоматизированного поиска уязвимостей

Nuclei Templates — это поддерживаемая сообществом коллекция YAML-шаблонов для Nuclei, предназначенная для обнаружения уязвимостей, ошибочных конфигураций и различных экспозиций в веб-приложениях, API, сетях, DNS и облачной инфраструктуре.

— Репозиторий содержит шаблоны для CVE, XSS, обнаружения панелей, misconfiguration, exposure, WordPress и других проверок.

Особенно полезен для Bug Bounty, пентестинга, vulnerability research и автоматизации security-реконки. Шаблоны можно использовать как готовые проверки или как основу для создания собственных детекторов.

⏺ Ссылка на GitHub (https://github.com/projectdiscovery/nuclei-templates)

#Nuclei #NucleiTemplates #BugBounty #Pentest #Vulnerability #CVE #AppSec #Testing |

@hackernews_lib
Post #3735 655
🔴В 2025 году Россияне заработали 5,3 млрд рублей на арбитраже криптовалют (https://t.me/+v5Ww3qmkm34yZDJi)

По данным Минфин 32% граждан покинули своё место работы, поскольку в среднем уже в первый месяц тут можно зарабатывать от 140 000 рублей, а через 2-3 месяца с легкостью выйти на семизначные числа.

Самое смешное, что лишь 8% россиян что-то слышали об этой профессии, хотя все инструкции бесплатно лежат на канале Арбитраж Криптовалют (https://t.me/+v5Ww3qmkm34yZDJi)

Там объясняют, как имея телефон и доступ в интернет, заработать свои первые $2000. Причём разжёвывают так доступно, что поймёт даже ребенок. Кстати, на канале сегодня вышла новая рабочая связка!

Быстрее вступайте, пока это бесплатно — https://t.me/+v5Ww3qmkm34yZDJi

@hackernews_lib
  • 💩 2
  • 🤡 2
  • 🤮 1
Older posts →

About this channel

How can I read @hackernews_lib without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Заметки Хакер: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Заметки Хакер have?
Заметки Хакер (@hackernews_lib) has 7.55K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Заметки Хакер know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →