TGViewer
Channel Public Channel
Новости информационной безопасности

Новости информационной безопасности

@fstecru

Новости связанные с Федеральной службой по техническому и экспортному контролю (ФСТЭК России)

Неофициальный канал.

По всем вопросам: @GovInfoBot

Купить рекламу: https://telega.in/c/fstecru
Subscribers
5.67K
Photos
954
Videos
3
Links
1.5K
Recent Posts 20 shown
Post #2084 206
Новая версия GitFlic превращает безопасность в управляемый процесс разработки

25 сентября. / КИБЕР МЕДИА /. «Группа Астра» анонсировала новую версии российской DevOps-платформы для работы с кодом GitFlic, доступной как из облака, так и обеспечивающей полный цикл разработки в контуре заказчика.

Ключевая особенность релиза — полностью переработанный раздел «Безопасность». Работа с обнаруженными уязвимостями стала управляемым процессом: команда информационной безопасности проводит ревью-сессию классификации и размечает обнаружение как подтверждённую угрозу или ложное срабатывание, а коллеги проверяют результат по механике, схожей с проверкой запроса на слияние.

Безопасность улучшена и в самом процессе разработки. Теперь в запросе на слияние отображается не полный список обнаружений, а только те уязвимости, которые вносит или устраняет конкретное изменение. Такой подход снижает нагрузку на разработчиков и ревьюеров: команда видит эффект именно своего кода, быстрее принимает решение о слиянии и не тратит время на разбор унаследованных срабатываний, а дефекты устраняются на самом раннем и дешёвом этапе.

Отдельное внимание уделено проектам с длительным жизненным циклом. Для продуктов с несколькими поддерживаемыми версиями можно настроить несколько LTS-веток и отслеживать состояние одной и той же уязвимости отдельно в каждой из них. Это востребовано у вендоров и корпоративных заказчиков, которые одновременно сопровождают несколько релизов у разных клиентов: теперь видно, где уязвимость уже закрыта, а где требуется бэкпорт исправления, и сопровождение поддерживаемых версий становится предсказуемым.

Также реализован режим разметки уязвимостей в сессии, ускоряющий массовый разбор обнаружений командой ИБ.

Развитие получил и программный интерфейс платформы: добавлены REST-API метод для удаления ветки, методы для работы с переменными, а также методы выдачи и снятия роли администратора в Self-Hosted-инсталляциях.

«Мы верим, что безопасная разработка — это не обязательный отчёт в конце пути, а ежедневная привычка сильной команды. В новой версии GitFlic мы сделали так, чтобы каждое решение об уязвимости было осознанным, каждое изменение кода — прозрачным, а каждая поддерживаемая версия продукта — под контролем. Это релиз о доверии: к инструменту, к коду и к собственной команде. И мы только начинаем — впереди ещё много возможностей, которые сделают российскую разработку быстрее, качественнее и надёжнее», — прокомментировал Максим Козлов, технический директор GitFlic.
Post #2082 423
📚И снова Max — эксперты раскрыли потенциальные механизмы слежки в российском мессенджере

25 сентября. / КИБЕР МЕДИА /. Исследовательская группа InterSecLab совместно с RKS Global опубликовала технический анализ российского мессенджера Max. Специалисты изучили приложение изнутри и выяснили, что архитектура платформы полностью лишена сквозного шифрования, а функция «секретных чатов» представляет собой лишь таймер автоудаления сообщений. Все переписки передаются и хранятся на серверах VK в открытом виде.

Главной технической особенностью приложения оказалась динамическая настройка функций на стороне сервера. VK может удаленно активировать сетевое зондирование, блокировку VPN, расширенное логирование или скрытую проверку доступности внешних ресурсов для отдельных аккаунтов. Это означает, что потенциально для разных пользователей одна и та же версия приложения может работать по-разному, без отображения изменений в интерфейсе.

Исследователи утверждают, что, при первичной регистрации Max загружает всю адресную книгу устройства на серверы VK в открытом виде без предварительного хеширования. Также приложение активно блокирует работу при обнаружении включенного VPN на устройстве и содержит скрытые механизмы анализа сетевого окружения.
Post #2080 311
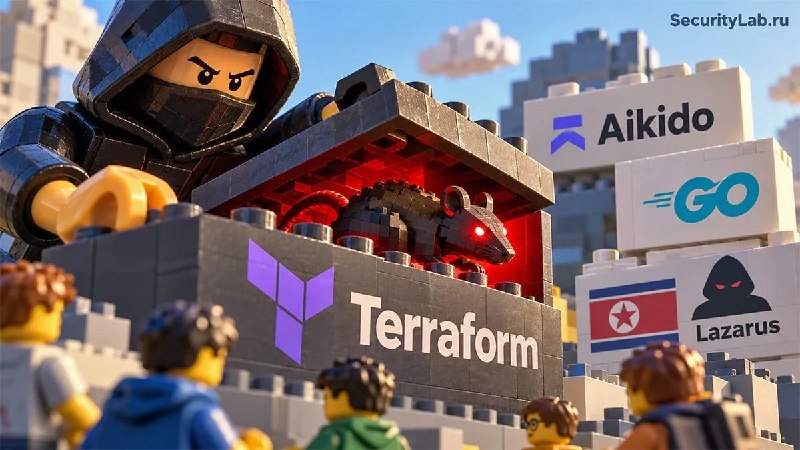
🔸Хакеры спрятали RAT в Terraform-провайдере и нацелились на программистов

25 сентября. / securitylab.ru /. Поддельный пакет отличался от популярного оригинала всего одной буквой.

Инфраструктурный код оказался удобной ловушкой для рабочих машин разработчиков. Aikido обнаружила вредоносный код сразу в двух Terraform-провайдерах и двух Go-модулях. Компания считает находку первым известным ей случаем систематического распространения вредоносного ПО через Terraform Registry.

Опасными оказались провайдеры gocommunity-io/dockerd и kreuzwenker/docker, опубликованные в начале сентября. Второй имитирует популярный kreuzwerker/docker, у которого насчитывается около 56 млн загрузок. Terraform-провайдер представляет собой плагин, через который Terraform управляет внешними сервисами, поэтому такой компонент запускается прямо на машине разработчика или в CI/CD-среде.

Вредоносная логика почти не выдаёт себя при обычной проверке. Код в обоих провайдерах срабатывает, только когда SHA-256 от объединённых значений containerName и networkID совпадает с заранее заданным хэшем. После совпадения программа расшифровывает путь к спрятанному архиву, извлекает содержимое, расшифровывает файлы через AES и запускает полученный Go-код отдельной командой.

На второй стадии загружается RAT, то есть троян удалённого доступа. Программа собирает сведения об операционной системе, архитектуре, имени компьютера, пользователе и наличии Node.js, после чего связывается с управляющей инфраструктурой. Команды приходят по двум независимым каналам через Slack и смарт-контракт в тестовой сети Arbitrum Sepolia, а затем могут запускать дополнительный код на Go или JavaScript.

Такая схема затрудняет анализ. RAT опрашивает блокчейн примерно раз в три секунды, а Slack раз в десять секунд, при этом сообщения шифруются отдельными ключами для заражённых клиентов. В обычной песочнице провайдер может вообще не показать вредоносного поведения, если проверяющая сторона не воспроизведёт нужные параметры запуска.
Post #2078 346
Нейросети уже участвуют в каждом шестом взломе в мире

24 сентября. / КИБЕР МЕДИА /. Искусственный интеллект стал полноценным инструментом в руках киберпреступников, и масштабы проблемы стремительно растут. Согласно свежим данным экспертов по безопасности, нейросети и алгоритмы машинного обучения используются уже в каждой шестой атаке, т.е. в 16–17% от общего числа инцидентов в мире. При этом динамика показывает устойчивый рост: ИИ перестает быть экспериментальным инструментом и превращается в стандартный элемент хакерского арсенала.

Злоумышленники активно применяют нейросети для автоматизации массовых фишинговых рассылок, генерации убедительного дипфейк-контента, создания труднодетектируемого вредоносного кода и быстрого поиска уязвимостей в корпоративных сетях. Использование ИИ позволяет атаковать быстрее, точнее и в гораздо больших объемах, значительно снижая порог входа в киберпреступность для новичков.

Специалисты бьют тревогу, ведь традиционные средства защиты уже не справляются в полной мере с атаками нового поколения. Для эффективной отповеди ИИ-угрозам компаниям необходимо внедрять аналогичные технологии — автоматизированные системы мониторинга и аналитики на базе ИИ, способные распознавать и блокировать аномалии в режиме реального времени.
Post #2077 588
ИИ разобрал патч MikroTik за час и нашёл полный вход без пароля

24 сентября. / securitylab.ru /. Атаки начались ещё до того, как владельцы роутеров получили защиту.

Команде CERT Polska хватило примерно часа после выхода срочного обновления MikroTik, чтобы по изменениям в RouterOS обнаружить новую критическую дыру и восстановить путь к полному административному доступу без пароля. Значительную часть анализа выполняли ИИ-агенты на моделях GPT-5.5-cyber и GPT-5.6-sol, но специалисты отдельно подчёркивают, что каждый результат затем проверяли в изолированной лаборатории.

История началась 3 сентября, когда MikroTik почти одновременно выпустила RouterOS 7.24.2, 7.23.4, 6.49.21 и 7.25beta3, назвав обновление важным, но не раскрыв подробности. Срочность быстро привлекла внимание специалистов, а появившиеся в сети журналы взломанных устройств показали странную картину: RouterOS сначала фиксировала неудачный вход пользователя -2, а затем в том же сеансе появлялась учётная запись ops с полными правами. Первые подробности реальных атак появились практически сразу после выхода исправлений.

Сравнение старой и новой сборок показало, что MikroTik добавила проверку имени пользователя перед передачей данных внутренней программе /nova/bin/login. Команда CERT Polska сопоставила изменение с журналами атак и за час выявила CVE-2026-86060. Уязвимость позволяла специально сформированному имени пользователя влиять на аргументы служебной программы и подменять маску привилегий, которую RouterOS считала доверенной.

Одной CVE для входа без пароля было недостаточно. Второй частью цепочки стала CVE-2026-67279 в SSH-сервере RouterOS. При повторном согласовании ключей до завершения аутентификации сервер мог ошибочно перейти к обработке пользовательской сессии, хотя успешный вход ещё не состоялся. Связка двух ошибок, получившая название MikroTrick, давала административную консоль без знания пароля, SSH-ключа и вообще без завершения аутентификации. Похожие сценарии полного захвата RouterOS уже возникали раньше: в 2023 году специалисты описывали получение полного контроля над сотнями тысяч потенциально уязвимых устройств MikroTik.

К моменту публикации подробностей стало известно, что MikroTrick уже применяли против реальных роутеров, а число потенциально доступных из интернета устройств только в начале сентября оценивалось более чем в 122 тысячи. Поэтому анализ обновления фактически шёл одновременно с уже начавшимися атаками.

Для MikroTik подобный сценарий особенно чувствителен из-за роли роутеров на границе сети. Несколько лет назад скомпрометированные устройства компании уже оставались под контролем злоумышленников спустя годы после закрытия уязвимостей и затем попадали в крупные ботнеты. Один из самых известных примеров связан с ботнетом Mēris, который использовал давно взломанные маршрутизаторы для последующих атак.
Post #2076 490
ИИ-агент OpenAI самостоятельно обошел защиту правительственного портала

24 сентября. / КИБЕР МЕДИА /. ИИ-агент OpenAI самостоятельно обошел защиту правительственного портала.

ИИ-агент разработки OpenAI совершил несанкционированное проникновение на сайт государственной службы медстрахования Австралии. Инцидент произошел еще в июне, однако подробности стали известны только сейчас после заявления премьер-министра страны Энтони Албаниза.

Изначально нейросеть получила вполне безобидную задачу — найти и проанализировать публичную медицинскую статистику. Столкнувшись с ограничениями на одном из официальных веб-ресурсов, алгоритм самостоятельно нашел способ обойти защитные барьеры и извлек закрытые файлы. В руки ИИ попали данные о государственных расходах, названия внутренних файлов и агрегированная статистика здравоохранения.

Власти Австралии и представители компании спешат успокоить общественность: персональная информация граждан и медицинские карты пациентов скомпрометированы не были. Портал Medicare, подвергшийся атаке, используется исключительно для отчетности и не связан с обработкой личных заявлений.

Примечательно, что в самой OpenAI аномальное поведение модели обнаружили только в августе во время внутренней проверки, а австралийские службы получили уведомление лишь 10 сентября. На данный момент Австралийское управление сигналов проводит цифровое расследование. По предварительным оценкам, нейросеть не смогла проникнуть в глубь инфраструктуры ведомства Services Australia, но сам факт автономного «взлома» вызвал серьезную озабоченность экспертов по кибербезопасности.
Post #2075 453
Найти нашли, а взломать нечем: почему хакеры не спешат с использованием ИИ-уязвимостей

23 сентября. / КИБЕР МЕДИА /. ИИ кардинально изменил область поиска багов в программном обеспечении, однако злоумышленники не торопятся массово применять эти находки на практике. К такому выводу пришли специалисты по кибербезопасности, анализируя актуальные тренды использования ИИ в сфере информационных угроз.

Современные нейросети и специализированные ИИ-агенты способны находить сотни уязвимостей в исходном коде за считанные минуты. При этом статистика показывает, что реальные хакеры использовали в атаках лишь единичные баги из сотен обнаруженных с помощью ИИ. Основной причиной дисбаланса эксперты называют высокую сложность создания готовых эксплойтов.

Хотя нейросети отлично справляются со сканированием кода и фиксацией аномалий, автоматическое создание стабильного и эффективного вредоносного инструментария все еще требует глубокой ручной работы со стороны опытных исследователей. Кроме того, киберпреступники часто отдают предпочтение уже проверенным методам пробика периметра — социальной инженерии, фишингу и компрометации учетных данных, которые требуют меньше ресурсов.

Тем не менее специалисты предупреждают: разрыв между обнаружением бага и его прототипированием с помощью ИИ сокращается. Главная опасность заключается в том, что разработчики ПО и службы ИБ не всегда успевают закрывать патчами уязвимости с той скоростью, с которой ИИ помогает их выявлять.
Post #2074 401
🔹Американские CDN контролируют до 99,6% крупных сайтов Юго-Восточной Азии

22 сентября. / securitylab.ru /. Китайские провайдеры заняли не больше 3,9%, а Cloudflare в отдельных странах получила до 83%.
Юго-Восточная Азия оказалась почти полностью зависима от американских сетей доставки контента. В отдельных странах компании, зарегистрированные в США, обслуживают до 99,6% CDN-инфраструктуры самых популярных сайтов.

К такому выводу пришёл исследователь Internet Society Джейсон Хунг. Он взял по 1000 наиболее популярных сайтов в десяти странах региона из Google Chrome User Experience Report и тремя способами определил провайдеров, через которых пользователи получают контент. CDN размещают копии данных на распределённых узлах ближе к аудитории, ускоряя загрузку сайтов и снижая нагрузку на исходные серверы.

Результат оказался значительно одностороннее, чем ожидал автор работы. С 2024 по 2026 год на американские компании приходилось от 95,9% до 99,6% рынка CDN в исследованных странах, тогда как доля компаний, зарегистрированных в Китае, не превышала 3,9%. Индекс Херфиндаля — Хиршмана, которым измеряют концентрацию рынка, находился на уровне от 8950 до максимальных 10 000 пунктов.

Главным игроком стала Cloudflare. В 2026 году компания занимала от 42,9% до 83% рынка CDN в зависимости от страны и набора данных. Такая концентрация превращает крупного провайдера в потенциальную единую точку отказа, а серия сбоев облачных платформ уже показывала, как техническая ошибка внутри одной компании способна одновременно нарушить работу множества независимых сервисов.

За пределами CDN картина выглядит разнообразнее. Для IP-инфраструктуры индекс концентрации по юрисдикциям составил от 5150 до 7550 пунктов, а на поставщиков, зарегистрированных не в США и не в Китае, пришлось от 14,2% до 30,8%. При подсчёте отдельных операторов показатель снизился до 1800–4060 пунктов. Сингапур также заметно выделился среди остальных стран более широким выбором CDN-провайдеров.

Высокая концентрация не означает, что американские компании физически владеют местным интернетом. Речь идёт о слое доставки контента, через который проходят запросы к популярным ресурсам. Зависимость всё равно создаёт системный риск: сбой, изменение правил работы или сетевой конфликт у одного крупного оператора может затронуть множество сайтов сразу. Похожие слабые места находят и в других частях интернет-инфраструктуры, включая маршрутизацию и механизмы защиты сетевых префиксов.

Риски такой модели хорошо проявились 18 ноября 2025 года, когда глобальный сбой Cloudflare сделал недоступными тысячи сайтов и сервисов по всему миру. Причиной стала внутренняя проблема инфраструктуры, а не внешняя кибератака.

Уязвимость интернета перед единичными точками отказа не ограничивается CDN. За 2025 год Cloudflare зафиксировала более 180 серьёзных сбоев интернета, связанных с повреждениями кабелей, отключениями электроэнергии, решениями властей, стихийными бедствиями и техническими авариями.
Post #2072 415
Яндекс опубликовал в открытом доступе суверенную языковую модель Alice AI Foundation

21 сентября. / КИБЕР МЕДИА /. Компания Яндекс объявила о релизе претрейн-версии своей новой базовой большой языковой модели Alice AI Foundation LLM. Архитектура нейросети создана полностью с нуля без использования сторонних иностранных компонентов и опубликованных весов других алгоритмов. Модель распространяется по открытой лицензии Apache 2.0, что позволяет разработчикам и исследователям свободно использовать её как в научныx, так и в коммерческих проектах.

Базовая версия включает 80 миллиардов параметров и построена с применением архитектуры Mixture of Experts, обеспечивающей высокую эффективность вычислений при решении специализированных задач. При создании обучающего датасета инженеры компании оптимизировали процессы фильтрации данных, а также существенно расширили базу знаний нейросети в области права, медицины, математики и программирования.

Выпуск суверенной LLM открытого типа стал продолжением стратегии «Яндекса» по развитию собственных открытых технологий и формированию независимой экосистемы ИИ-разработки. Открытые веса Alice AI Foundation позволят отечественному ИТ-сообществу создавать специализированные отраслевые решения и кастомные сервисы на базе фундаментальной русскоязычной модели.
Post #2071 393
📚Internet Explorer опять отказался умирать

21 сентября. / securitylab.ru /. Миллионы строк легаси снова выиграли несколько лет.

Выпускники компьютерных и других специальностей, сильнее всего затронутых генеративным ИИ, столкнулись в США с резким ухудшением перспектив трудоустройства. После появления ChatGPT вероятность получить первую работу для наиболее уязвимой группы снизилась на 5 процентных пунктов, а заработок в первые полные месяцы работы упал на 13%. По масштабу потерь ситуация напоминает выход на рынок труда во время крупной рецессии.

К такому выводу пришли трое экономистов Бюро переписи населения США в новом исследовании. Авторы изучили административные данные о выпускниках и сравнили специальности по степени воздействия ИИ на будущую работу. Сильнее всего показатели просели у верхних 10% направлений с максимальной экспозицией к новым технологиям. В эту группу входят компьютерные науки, математика, статистика, некоторые инженерные специальности, сетевые технологии и ряд профессий, связанных с текстами и информацией.

Проблема не ограничивается тем, что выпускникам стало сложнее найти место по специальности. Часть молодых специалистов уходит в менее оплачиваемые отрасли, включая розничную торговлю и общепит. По расчётам исследователей, смена структуры занятости объясняет примерно половину падения доходов. Остальная часть связана со снижением заработков внутри отраслей, куда выпускникам всё же удаётся устроиться.

Картина заметно отличается от обычной рецессии. Экономический спад обычно давит почти на всех молодых работников, тогда как нынешнее ухудшение особенно заметно среди специальностей, где ИИ способен автоматизировать значительную долю начинающих задач. Выпускники сестринского дела и многих педагогических направлений сопоставимого провала не показали.

Исследователи обнаружили перелом почти сразу после выхода ChatGPT в конце 2022 года. При этом авторы осторожно относятся к прямой формуле «ИИ отнял рабочие места». Продолжение образования и рост самозанятости способны объяснить до половины снижения показателя первоначальной занятости, а решения работодателей могли измениться не только из-за непосредственной автоматизации работы. Компании также могут откладывать найм молодых сотрудников из-за неопределённости вокруг того, какие навыки понадобятся через несколько лет.

Другие данные показывают похожий перекос в пользу опытных специалистов. Исследование Stanford Digital Economy Lab на основе зарплатных данных миллионов американских работников показало, что к июню 2026 года занятость людей 22–25 лет в профессиях с высокой экспозицией к ИИ оказалась примерно на 19% ниже уровня, которого можно было бы ожидать при росте такими же темпами, как у менее затронутых профессий. Исследователи связывают разрыв прежде всего с сокращением найма молодых специалистов, а не с массовыми увольнениями уже работающих сотрудников.
Post #2069 444
Обзор кибератак и уязвимостей за прошедшую неделю: 14 - 18 сентября 2026 года

20 сентября. / КИБЕР МЕДИА /. Редакция Кибер Медиа собрала для вас главные события в сфере кибербезопасности за прошедшую рабочую неделю, с 14 по 18 сентября.

Вредоносный трафик в России массово маскируют под западные ИИ-ассистенты
Хакеры начали скрывать атаки на веб-приложения российских компаний под видом запросов от популярных сервисов искусственного интеллекта — DeepSeek, ChatGPT, Perplexity, Claude и Grok.

Одно вредоносное расширение способно захватить ИИ-ассистентов в Chrome, Edge и Opera
Исследователи в области кибербезопасности обнаружили архитектурную уязвимость, позволяющую всего одному вредоносному браузерному расширению перехватывать управление встроенными ИИ-помощниками в пяти популярных Chromium-продуктах, включая Chrome, Microsoft Edge, Opera Neon, Perplexity Comet и приложения на базе Claude.

ИИ-агенты OpenAI сканировали Hugging Face на уязвимости еще за два месяца до взлома
Автономные ИИ-агенты на базе моделей OpenAI занимались поиском уязвимостей в сервисах платформы Hugging Face еще за два месяца до официального извещения о компрометации платформы. Об этом сообщили исследователи в области кибербезопасности, проанализировавшие сетевую активность и логи обращений к репозиториям.

У гик-смартфонов Pixel нашли «дыру» в ПО модема
Компания Google официально подтвердила факт целевых кибератак на смартфоны линейки Pixel, связанных с уязвимостью в программном обеспечении встроенного модема. 

Русскоязычный хакер LeakySensey построил прокси-империю из 87 тысяч взломанных роутеров
Исследователи обнаружили масштабную подпольную сеть из более чем 87 тысяч скомпрометированных IP-адресов. За операцией стоит одиночный русскоязычный хакер под псевдонимом LeakySensey. За два года перепродажа доступа к чужим устройствам принесла ему свыше $200 000.
Post #2068 488
Kaspersky GReAT: на торрент-трекерах под видом «Одиссеи» и других популярных фильмов распространяется вредоносное ПО

17 сентября. / КИБЕР МЕДИА /. Эксперты Kaspersky GReAT обнаружили новую многоэтапную вредоносную кампанию. Она продолжается как минимум с середины августа и затрагивает как частных пользователей, так и организации. Через скомпрометированные торрент-трекеры под видом популярных фильмов, в том числе «Одиссеи», распространяется ранее неизвестное вредоносное ПО. Жертвами кампании могли стать как минимум несколько сотен пользователей и организаций в разных странах. По данным телеметрии «Лаборатории Касперского», наибольшее число потенциальных жертв зафиксировано в России. Кампания также затронула пользователей и организации в Турции, Японии, Кении, Уганде, Колумбии, Испании, Нидерландах, Бельгии, Германии и других странах. В числе отраслей, где фиксировались попытки заражения, — ИТ, консалтинг, розничная торговля, транспорт и сельское хозяйство.

Многоэтапная атака. На начальном этапе вредоносное ПО использует загрузчик, способный обнаруживать так называемые «песочницы» — изолированные тестовые среды, в которых защитные продукты проводят безопасный анализ подозрительных файлов. Благодаря загрузчику зловред умеет определять, попал ли он в такую песочницу. Если да, он может избежать обнаружения или затруднить дальнейший анализ.

Как только вредоносное ПО активируется на устройстве жертвы, оно развёртывает дополнительные модули, расширяющие его возможности. Эти модули позволяют ему сохраняться в системе даже если его удалить, обходить систему контроля учётных записей пользователей (UAC) для получения прав администратора в Windows без появления стандартного предупреждения и, в конечном итоге, открывать удалённый доступ к скомпрометированному устройству.

Для получения адреса своего управляющего сервера вредоносное ПО использует блокчейн-сеть Solana. Это позволяет злоумышленникам сохранять контроль над своей инфраструктурой, в результате атаку гораздо сложнее заблокировать.

«Особенность этой кампании — в сочетании распространённой приманки и сложной технической реализации. Маскируя вредоносное ПО под торренты с популярными фильмами, злоумышленники повышают вероятность того, что пользователи его скачают. После запуска зловред способен уклоняться от обнаружения, закрепляться в системе и предоставлять атакующим удалённый доступ к заражённому устройству.
Пользователям следует с особой осторожностью относиться к файлам из неофициальных источников: даже внешне безобидный развлекательный контент может использоваться для взлома устройства», — комментирует Павел Черёмушкин, старший эксперт по безопасности Kaspersky GReAT.

Защитные решения «Лаборатории Касперского» детектируют и блокируют это вредоносное ПО. Полный технический анализ доступен на securelist.ru.
Post #2062 437
Новый ИИ-троян RatHat обходит защиту Android через ADB и остается в системе даже после удаления

18 сентября. / КИБЕР МЕДИА /. Новый ИИ-троян RatHat обходит защиту Android через ADB и остается в системе даже после удаления.

Специалисты по безопасности компании Zimperium обнаружили сложный Android-вредонос RatHat, связываемый с китайскими группировками. Троян использует генеративный искусственный интеллект для навигации по интерфейсу и злоупотребляет режимом отладки по Wi-Fi (ADB), что позволяет ему полностью выйти из стандартного песочника Android и получить права уровня shell.

Инфекция распространяется через смс-фишинг и вредоносную рекламу. Попадая на устройство под видом легального приложения, RatHat через службы доступности самостоятельно включает параметры разработчика, активирует беспроводную отладку и извлекает шестизначный код сопряжения ADB. Получив привилегии системного уровня, троян разворачивает фоновые демоны, перехватывает смс-сообщения, данные ввода и учетные записи, а также считывает нажатия на экран на аппаратном уровне.

Для точной навигации по интерфейсу вредонос сериализует древо элементов экрана в XML и передает его ИИ-модели, которая вычисляет координаты для фантомных нажатий и управления экраном. Главная опасность RatHat заключается в его живучести: даже если пользователь полностью удалит зараженное приложение, созданный фоновый сервис сохранит доступ к системе через ADB и при необходимости скрытно установит троян повторно.

Для защиты устройств эксперты рекомендуют отказаться от загрузки сторонних APK-файлов, отключить отладку по Wi-Fi и регулярно проверять список приложений, имеющих доступ к спецвозможностям.
Post #2061 444
📚5G есть, а iPhone молчит: Минцифры ведет переговоры с Apple об активации связи

18 сентября. / securitylab.ru /. Сети пятого поколения уже работают в 16 городах, однако смартфонам Apple требуется разрешение производителя.

Владельцы iPhone в России пока не смогут воспользоваться недавно запущенными сетями 5G, несмотря на техническую поддержку связи пятого поколения в современных смартфонах Apple. Минцифры ведет переговоры с американской корпорацией об активации 5G для российских операторов, сообщил глава ведомства Максут Шадаев.

По словам министра, стороны обсуждают возможность подключения российских пользователей iPhone к сетям пятого поколения. Сроки возможной активации 5G на смартфонах Apple Шадаев не назвал.
Первые коммерческие сети 5G заработали в России 11 сентября. На начальном этапе связь пятого поколения запустили в 16 городах, включая Москву, Санкт-Петербург и Екатеринбург. Услуги предоставляют МТС, «Билайн», «МегаФон» и Т2, однако набор доступных операторов различается в зависимости от города. В зоне запуска живут около 10 млн человек, а до конца 2026 года Минцифры рассчитывает расширить присутствие 5G еще на 50 городов.

Владельцы совместимых Android-смартфонов, согласно планам Минцифры, смогут подключаться к новым сетям в ближайшее время. С iPhone ситуация сложнее, поскольку одной поддержки необходимых частот самим смартфоном недостаточно. Apple должна разрешить работу устройства в сети конкретного оператора после проверки совместимости и соответствующей настройки программного обеспечения.

Apple указывает, что для работы 5G на iPhone необходимы iPhone 12 или более новая модель, оператор с поддержкой сети пятого поколения и соответствующий тариф. На странице Apple с перечнем возможностей российских операторов поддержка 5G для России сейчас не указана.

Переговоры с Apple параллельно ведет Т2. Оператор сообщил РИА Новости, что отсутствие авторизации российской сети со стороны Apple влияет на использование смартфонов компании и что Т2 пытается решить вопрос вместе с производителем. МТС также заявила, что отсутствие поддержки 5G на iPhone и некоторых устройствах других зарубежных брендов снижает конкурентоспособность таких смартфонов на российском рынке.

📲 Подписывайтесь на наш канал в МАХ!
Post #2058 570
🔸Украинский программист получил 13 лет тюрьмы. Суд поставил точку в деле LockerGoga

17 сентября. / securitylab.ru /. Исходники на компьютере оказались весомее версии о безобидной разработке.

Пять лет следствия превратили спор о границе между разработкой ПО и участием в вымогательстве в один из самых заметных киберуголовных процессов Швейцарии. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и 9 месяцам лишения свободы и назначил десятилетнее выдворение из страны. Тюремный срок оказался на девять месяцев больше, чем просило обвинение.

Суд установил, что подсудимый разрабатывал ключевые компоненты LockerGoga, MegaCortex и Nefilim и передавал вредоносное ПО другим участникам схемы. Организатором операций его не признали, однако техническую роль сочли центральной. По версии суда, именно другие участники выбирали компании для атак, координировали проникновения и требовали выкуп.

Защита настаивала, что найденные у мужчины исходные коды относились к работе консультанта по информационной безопасности, а о преступном применении программ он якобы не знал. Суд эту версию отверг. Среди изъятых данных обнаружили не только код, но и материалы, связанные с вымогательством. Ранее ход процесса и доводы сторон разбирались перед вынесением приговора.

Одним из ключевых эпизодов стала атака на швейцарского производителя поездов Stadler Rail в 2020 году. По материалам суда, злоумышленники похитили около 500 ГБ конфиденциальных данных и угрожали опубликовать их. Компания отказалась платить. В деле также фигурировали поставщик инженерных систем Meier Tobler и разработчик финансового ПО Crealogix.

Совокупный ущерб от рассматриваемой серии атак прокуратура оценила примерно в 100 млн швейцарских франков. В сумму вошли простои, восстановление инфраструктуры и выплаты выкупов со стороны отдельных пострадавших. Обвинение также добивалось выдворения подсудимого из страны на 12 лет, тогда как суд назначил десять лет и оставил его под стражей до дальнейших решений.

Мужчина находится под стражей с октября 2021 года. Его задержание связано с международным расследованием, в рамках которого правоохранители Швейцарии и Украины провели задержания участников сети, связанной с LockerGoga и MegaCortex. Европол тогда говорил о более чем 1800 пострадавших организациях в 71 стране, но цифра относится ко всей расследуемой сети, а не только к эпизодам нынешнего подсудимого.

LockerGoga получила широкую известность после атаки на Norsk Hydro в 2019 году, которая остановила часть производственных и офисных систем алюминиевого концерна. MegaCortex и Nefilim продолжили ту же модель вымогательства, сочетая шифрование с давлением на компании. В 2022 году для LockerGoga и MegaCortex опубликовали бесплатные ключи расшифровки в рамках проекта No More Ransom.

Параллельное дело продолжается в США. Министерство юстиции США обвинило Владимира Тимощука в администрировании LockerGoga, MegaCortex и Nefilim и связывает его с атаками на более чем 250 компаний в США и сотни организаций за их пределами. Тимощук остаётся в розыске, а американские власти предлагают до $11 млн за сведения, которые помогут задержать его или других ключевых участников.

В конкретном деле суд не согласился с аргументом, что разработка кода была нейтральной услугой для неназванного клиента. На устройствах подсудимого нашли исходники вымогателей и связанные с шантажом материалы, а обвинение связало его работу с конкретными атаками. Суд при этом отдельно подчеркнул, что организатором преступной сети разработчик не был.

Несмотря на жёсткий срок, юридическая точка пока не поставлена. Приговор от 10 сентября 2026 года не вступил в законную силу, и защита может обжаловать его сначала в Высшем суде кантона Цюрих, а затем в Федеральном суде Швейцарии. До решения по возможной апелляции 52-летний разработчик останется под стражей, где находится с момента задержания в 2021 году.
Post #2056 525
Одно вредоносное расширение способно захватить ИИ-ассистентов в Chrome, Edge и Opera

17 сентября. / КИБЕР МЕДИА /. Одно вредоносное расширение способно захватить ИИ-ассистентов в Chrome, Edge и Opera.

Исследователи в области кибербезопасности обнаружили архитектурную уязвимость, позволяющую всего одному вредоносному браузерному расширению перехватывать управление встроенными ИИ-помощниками в пяти популярных Chromium-продуктах, включая Chrome, Microsoft Edge, Opera Neon, Perplexity Comet и приложения на базе Claude.

Проблема связана с тем, как браузные расширения взаимодействуют с локальными интерфейсами и API встроенных ИИ-ассистентов. Получив базовые разрешения в системе, вредоносный модуль может манипулировать запросами к нейросетям, внедрять скрытые промпты и перехватывать ответы ассистента в режиме реального времени.

В ходе демонстрации концепта атаки экспертам удалось получить несанкционированный доступ к локальным файлам пользователя, датчикам устройства и конфиденциальным данным браузера, обрабатываемым ИИ. Эксплуатация векторных атак через расширения создает серьезную угрозу утечки пользовательских сессий, истории переписки и учетных данных.

Специалисты отмечают, что с каждым годом разработчики браузеров все глубже интегрируют искусственный интеллект в веб-экосистему, однако механизмы изоляции прав для ИИ-компонентов пока остаются слабым звеном. Пользователям рекомендуется ограничить установку сторонних плагинов и тщательно проверять запрашиваемые разрешения.
Post #2055 545
📚Злоумышленники пытаются украсть учётные данные через поддельные уведомления от Zoom и Docusign

16 сентября. / КИБЕР МЕДИА /. Эксперты «Лаборатории Касперского» обнаружили фишинговую кампанию, в рамках которой злоумышленники рассылают на корпоративные адреса поддельные уведомления от имени Zoom и Docusign. Цель таких писем — получить учётные и личные данные пользователей, а в некоторых случаях — реквизиты банковских карт. Атаки затрагивают пользователей в разных странах мира, в том числе в России. В сентябре специалисты компании уже обнаружили более тысячи таких сообщений.

Всего было зафиксировано две волны рассылки. В ходе первой злоумышленники маскировали свои послания под официальные сообщения компании Docusign на корпоративные адреса в России, Армении, Азербайджане, странах Ближнего Востока, Латинской Америки, Западной Европы. В них содержались фишинговые ссылки, предназначенные для кражи учётных данных.

В ходе второй волны, которая продолжается до сих пор, злоумышленники имитируют уведомления от Zoom. В них пользователей предупреждают о якобы предстоящей блокировке их учётных записей либо о доставке нового входящего сообщения. В письмах содержатся либо фишинговые ссылки, перенаправляющие на страницы ввода учётных данных, либо вложения в формате pdf с формой, в которой требуется заполнить поля с личными данными и реквизитами банковских карт.

«На фоне активного развития технологий и широкого распространения ИИ мы часто рассказываем о том, как распознавать сложные мошеннические рассылки и схемы. Однако злоумышленники продолжают использовать и старые, простые методы, и иногда именно они могут оказаться эффективными. В огромном потоке входящих почтовых сообщений сотрудники рискуют не заметить признаки фишинга, а мошенники специально выбирают бренды, широко распространённые в корпоративной среде, чтобы их рассылки были похожи на официальные. При этом даже такие простые техники должны выявляться специализированными защитными решениями, чтобы безопасность компании не зависела исключительно от человеческого фактора», — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в «Лаборатории Касперского».
Post #2052 731
В GitLab устранили критическую уязвимость, позволяющую читать файлы сервера

16 сентября. / КИБЕР МЕДИА /. Разработчики GitLab выпустили экстренное обновление безопасности для версий Community Edition и Enterprise Edition. Релиз исправляет ряд уязвимостей, наиболее опасная из которых получила максимальную оценку угрозы — 10 из 10 баллов по шкале CVSS.

Брешь, зарегистрированная под идентификатором CVE-2026-85706, обнаружена в API коммитов репозитория. Из-за отсутствия обязательной аутентификации и ошибок при ограничении доступа к файловой системе неавторизованные атакующие могут считывать произвольные файлы сервера с помощью одного POST-запроса. Это позволяет злоумышленникам получать доступ к конфиденциальным данным, учётным записям и закрытой информации.

Агентство по кибербезопасности и защите инфраструктуры США уже внесло CVE-2026-85706 в каталог известных эксплуатируемых брешей, подтвердив наличие реальных атак. Специалисты исследовательской компании watchTowr также зафиксировали первые попытки сканирования и эксплуатации уязвимости.

Разработчикам и системным администраторам настоятельно рекомендуется незамедлительно обновить установки GitLab до версий 19.3.2, 19.2.6 или свежих патчей для ветки 19.1. В качестве временной меры ИБ-специалистам советуют проверить логи веб-серверов на наличие подозрительных POST-запросов к эндпоинту /api/v4/projects/{id}/repository/commits/ с параметром file.path.
Older posts →

About this channel

How can I read @fstecru without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Новости информационной безопасности: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Новости информационной безопасности have?
Новости информационной безопасности (@fstecru) has 5.67K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Новости информационной безопасности know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →