Продолжаем наше погружение в дивный мир
DevSecOps. Умные ребятки всегда хотят все систематизировать в результате имеем кучу различных фреймворков для
DevSecOps a.k.a. SAMM, BSIMM, DSOMM, MSDL, УК, ЖСК, ТСЖ.Короче, откройте пару вакансий для DevSecOps и увидите эти чудные аббревиатуры. Как минимум на собесе спросят, как максимум -- они не просто так появились и некоторые из них действительно полезны. Давайте разбираться какие.
Начнем с DevSecOps Assessment Framework. Он местечковый (его пилят джентельмены из Jet Security Team), но поэтому и будет нам полезен.
DAF призван объективно оценить существующий уровень зрелости безопасной разработки и понять, куда двигаться дальше.
Он включает в себя не просто набор рекомендаций и лучших подходов из разных областей
DevSecOps, но еще и большой экспертный опыт нашего сообщества, структурированный и адаптированный под современные реалии. Некоторые практики из общеизвестных фреймворков не добавлены в DAF, но при этом сформированы новые и более детальные. Все модели, домены, поддомены и практики описаны понятным языком во избежание двусмысленностей и разных толкований.Как с этим добром работать?
0. Качаем DAF_public_v3.1.xlsx
1. Отрываем вкладку “Маппинг со стандартами”
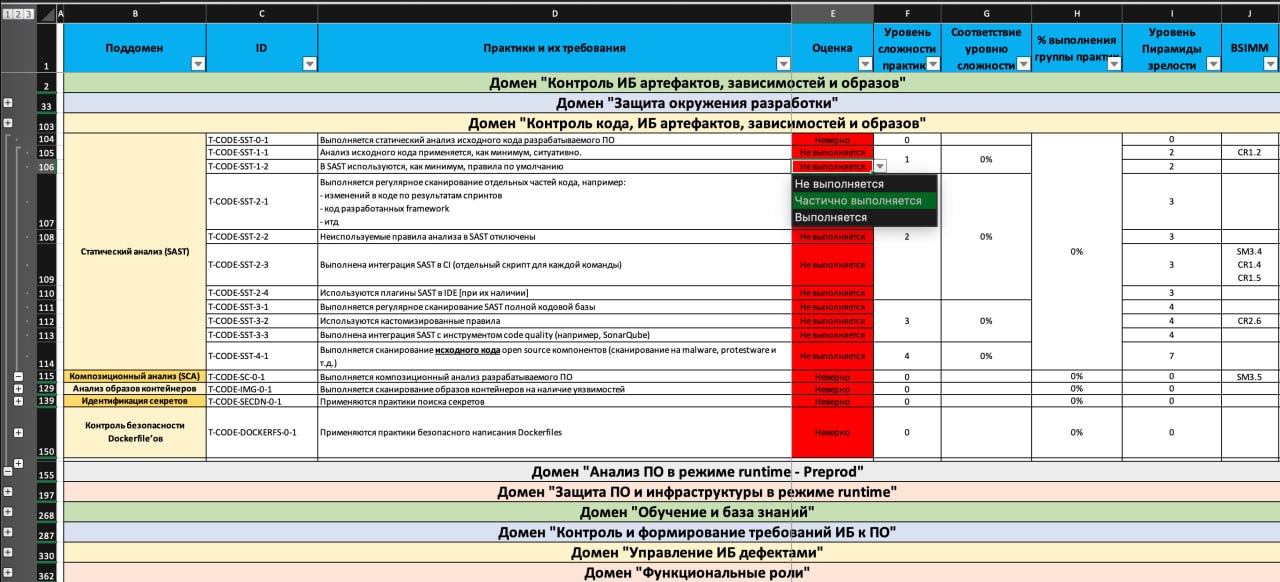
2. Заполняем последовательно все практики сверху вниз (Выполняется/не выполняется/частично выполняется).
Например, есть пукнт "Выполняется статический анализ исходного кода разрабатываемого ПО". Как это сделать сделать за 5 минут я писал тут Сделали? Отлично, ставим "Выполняется"!
3. После заполнения всех практик на листе “Маппинг со стандартами” можно оценить на этом же листе в каком процентном соотношении закрывается тот или иной поддомен у вас в компании (Раскрашенная Пирамида зрелости также неплохо подойдет для отчета об аудите процессов безопасной разработки)
4. Стараемся закрыть как можно больше пунктов. Планируем их реализацию. Становимся красавчиками.
Как-то так. Обнял. 👾