False Positive pinned a photo
Channel Public Channel
 FA
- Subscribers
- 1.11K
- Photos
- 71
- Videos
- 27
- Links
- 74
Recent Posts 18 shown
Post #168
1.26K
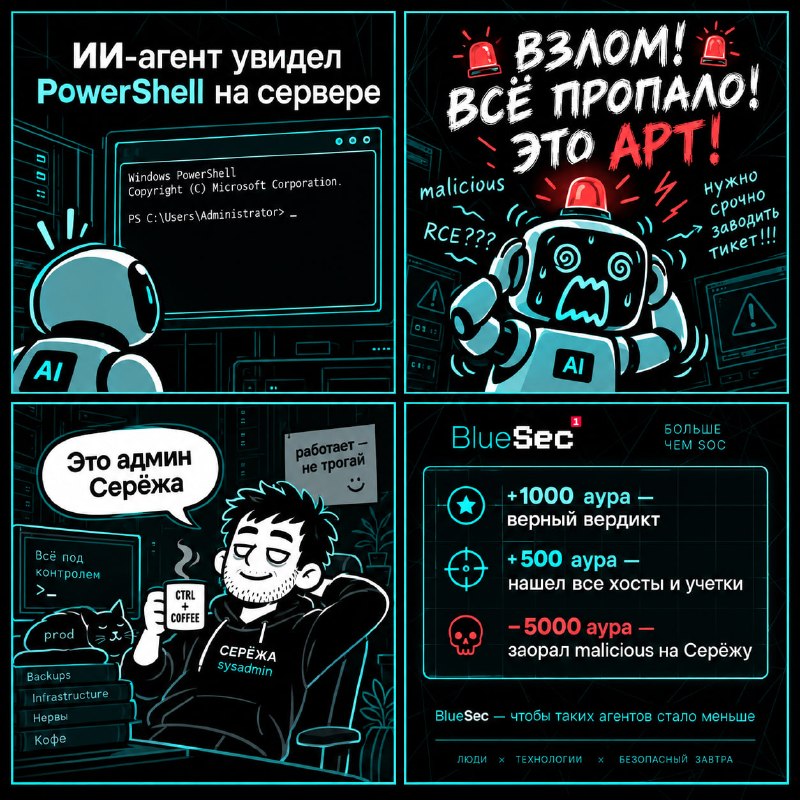
Никто:
Абсолютно никто:
ИИ-агент, увидев PowerShell на сервере: 🚨🚨🚨 ВЗЛОМ 🚨 ВСЁ ПРОПАЛО 🚨 ЭТО АПЭТЭ 🚨🚨🚨
Сделали BlueSec, чтобы таких агентов стало меньше. Агент получает один алерт и сам раскручивает инцидент: кто зашел, куда пролез, что утащил. Или понимает, что это админ Серёжа, и атаки нет.
🕺Система оценки — чистый аура-фарминг:
+1000 аура — верный вердикт
+500 аура — нашел все захваченные хосты и утекшие учетки
−10 аура — за каждый лишний tool call
−5000 аура — заорал malicious на Серёжу
− минус вайб — вызубрил публичные задачи и слился на закрытом этапе, где кейсы новые
😯Не умеешь в агентов?
Есть базовый агент: clone, токены в .env, запуск, и ты на лидерборде. Совсем лень — отдай репу Claude или Codex. Пусть он качает агента, а ты качаешь ауру.
Не шаришь в ИБ? (мы тоже)
Тот же кодинговый агент объяснит, что такое lateral movement. Брейнрот, но полезный.
Заодно выясним, правда ли модель ничто, а харнесс всё. Спойлер: мы сами не знаем, поэтому и сделали соревы.
📅 25.09–10.10 онлайн, с дивана
🏁 10.10 финал в Москве и Питере, офлайн и онлайн
Дочитал до сюда — уже +100 аура.
Остальное добирай на bluesec.team
💬 Чат соревы · 📖 Подробности на Хабре
#bluesec #ml_team
- 🔥 9
- 😁 8
- 👍 3
- 😢 1
Post #167
526

Попробовать атакующих агентов кстати сейчас самим можно и в лабах и на CTF. А как повторить опыт ребят из HF, которые отбивались от атак?
А что если бы была какая-то платформа, а лучше бенчмарк или соревнование где собрали бы десятки атак и можно было бы это расследовать агентами?
А что если бы была какая-то платформа, а лучше бенчмарк или соревнование где собрали бы десятки атак и можно было бы это расследовать агентами?
- 😁 15
- 🔥 11
Post #166
757

Выкладываем запись RG Глеба Кумичева про то как агенты хакнули HF
#reading_group #openai #offense #recording
#reading_group #openai #offense #recording
- 🔥 13
- 👍 3
Post #165
771
False Positive Всем привет! В эту пятницу попробуем разобраться что из себя представляет автономный агентский взлом OpentAI x Hugging Face — это историческое событие или красивая пиар-акция? Пыль немного улеглась и появились первые независимые 🤔 отчеты; обсудим какие…
Мы начинаем🤗
Post #164
830

Всем привет!
В эту пятницу попробуем разобраться что из себя представляет автономный агентский взлом OpentAI x Hugging Face — это историческое событие или красивая пиар-акция?
Пыль немного улеглась и появились первые независимые 🤔 отчеты; обсудим какие сценарии атак и вызовы могут появиться в будущем после этого инцидента.
Встречаемся сегодня, в 15:00 (по МСК).
Ждем всех в Толке!
#reading_group #openai #offense
- ❤ 9
Post #161
723


- ❤ 4
- 🔥 3
- 👍 1
Post #160
923
False Positive Всем привет! RSAC нас пока не отпускает 🙂 После двух частей разбора у нас осталась еще одна пачка интересных докладов — и один должок с прошлой встречи, до которого мы банально не успели добраться. Поэтому завтра собираемся на третью часть блиц-разбора RSAC…
Мы начинаем заключительную часть разбора RSAC2026)
- 💯 1
Post #159
882
Всем привет!
RSAC нас пока не отпускает 🙂 После двух частей разбора у нас осталась еще одна пачка интересных докладов — и один должок с прошлой встречи, до которого мы банально не успели добраться. Поэтому завтра собираемся на третью часть блиц-разбора RSAC 2026.
Разберем четыре темы:
• Что на самом деле работает в detection engineering — выводы из анализа 100 000 инцидентов: эффективность правил, дубли, true positive rate и сравнение ML со статическими детектами;
• Как в Uber построили AI Guard — централизованные guardrails для LLM и AI-агентов, защита от prompt injection и других рисков, а также как все это раскатывать в проде и не утонуть в latency и false positive;
• Правда ли, что AI пишет более уязвимый код, чем человек: посмотрим на типичные антипаттерны вайбкодинга и уязвимости, которые модели продолжают генерировать даже после просьбы «сделай безопасно»;
• (Никогда не было и вот опять) почему SOC не успевает за скоростью современных атак? Как AI-агенты меняют подход от ручного расследования к автономному реагированию и какие новые риски это несет.
Встречаемся завтра, в пятницу, 11 сентября, в 15:00 по МСК.
Ждем всех в Толке
#reading_group #rsca2026 #conf
- 🔥 3
Post #158
891
False Positive Всем привет! 👋 Завтра проведем вторую часть блиц-разбора RSAC 2026. В первой части мы успели пройтись по атакам на AI-агентов, утечкам токенов авторизации и даже slopsquatting. Во второй части разберем еще четыре доклада: 🛑VibeCrime — как AI может масштабировать…
Мы начали!
Post #157
984
Всем привет! 👋
Завтра проведем вторую часть блиц-разбора RSAC 2026. В первой части мы успели пройтись по атакам на AI-агентов, утечкам токенов авторизации и даже slopsquatting.
Во второй части разберем еще четыре доклада:
🛑VibeCrime — как AI может масштабировать киберпреступность, делать атаки более гибкими, устойчивыми и экономически выгодными;
🛑Always-On Purple Team — как AI можно использовать для автоматизации Red Ops: от разведки и начала атаки до получения доступа и передачи управления человеку.
🛑(Никогда не было и вот опять) Почему SOC не успевает за скоростью современных атак ? Как AI-агенты меняют подход от ручного расследования к автономному реагированию и какие новые риски это несет;
🛑(От слов к делу) Результаты реального внедрения LLM в рабочий процесс SOC: куда встроили, что измеряли, где получили пользу и на чем система начала ломаться.
Встречаемся в пятницу, 4 сентября, в 15:00 по МСК. Ждите вторую порцию RSAC-вкуснятины в Толке☺️!
#reading_group #rsac2026 #conf
- 🔥 10
- 😁 4
Post #156
1.05K
False Positive Всем привет!👋 Завтра проведем первую часть блиц-разбора RSAC 2026 - международной конференции по кибербезопасности, которая прошла 23-26 марта в Сан-Франциско. В программе было больше 570 выступлений, поэтому даже нашу небольшую подборку пришлось разделить…
Мы начинаем)
- ❤ 2
Post #155
1.09K
Всем привет!👋
Завтра проведем первую часть блиц-разбора RSAC 2026 - международной конференции по кибербезопасности, которая прошла 23-26 марта в Сан-Франциско. В программе было больше 570 выступлений, поэтому даже нашу небольшую подборку пришлось разделить на две встречи. Прошлогодний обзор можно посмотреть здесь.
В первой части разберем шесть докладов:
🟡LLM для анализа срабатываний WAF,
🟡архитектура AI-агента для расследования алертов SOC и работа с длинным контекстом,
🟡проблемы реального внедрения LLM в SOC,
🟡adversarial learning и защита агентов от скрытых инструкций,
🟡кража токенов авторизации из приложений ChatGPT, Claude и Copilot,
🟡slopsquatting, или вредоносные пакеты с названиями, придуманными LLM.
Обсудим решения, их метрики и ограничения.
Встречаемся в пятницу, 21 августа, в 15:00 по МСК.
Ждем всех в Толке
#reading_group #rsac2026 #conf
- 🔥 10
Post #154
1.16K
False Positive Всем привет! 👋 Уже завтра на внеплановой Reading Group посмотрим на архитектуру Kimi K3. Авторы модели предлагают масштабировать и пре-трейн, и test-time вычисления одновременно, а как именно: узнаем уже завтра. Пробежимся по деталям из технического отчета:…

🎬Запись встречи с разбором тех. репорта Kimi K3
#reading_group #llm #recording
#reading_group #llm #recording
- 🔥 6
- ❤ 4
- 🥰 4
Post #153
1.17K
False Positive Поговорим про агентскую разработку в контексте всего SDLC. LLM-агенты уже неплохо ускоряют отдельных инженеров, но рост эффективности в написании кода не означает рост эффективности разработки. Обсудим причины, из-за которых подписка на Claude не помогает…

Выкладываем запись встречи, на которой Игорь Кабанов рассказал про то как меняется SDLC в эпоху агентской разработки.
#reading_group #development #agents #recording
#reading_group #development #agents #recording
- ❤ 6
- 👍 4
Post #152
1.26K
False Positive Всем привет! 👋 Уже завтра на внеплановой Reading Group посмотрим на архитектуру Kimi K3. Авторы модели предлагают масштабировать и пре-трейн, и test-time вычисления одновременно, а как именно: узнаем уже завтра. Пробежимся по деталям из технического отчета:…
мы начинаем!
Post #151
1.43K
Тем временем наши ребята эксперты рассказали как задизайнили и как прошла битва агентов
https://habr.com/ru/companies/pt/articles/1065034/
https://habr.com/ru/companies/pt/articles/1065034/
- 🔥 16
- 👍 6
- ❤ 5
Post #150
1.3K

Всем привет! 👋
Уже завтра на внеплановой Reading Group посмотрим на архитектуру Kimi K3. Авторы модели предлагают масштабировать и пре-трейн, и test-time вычисления одновременно, а как именно: узнаем уже завтра.
Пробежимся по деталям из технического отчета:
- Kimi Delta Attention — как при миллионе токенов не словить переполнение в BF16 и почему оно требует специализированных ядер (FlashKDA);
- Stable LatentMoE — как работать с 896 экспертами, не теряя GPU в простое;
- Post-training pipeline — как 9 RL-экспертов дистиллируются в одну модель для деплоя;
А также посмотрим, как архитектурные решения диктуют инфраструктуру, чтобы создание такой модели в принципе стало возможным.
📅 Встречаемся в пятницу в 15:00 (по МСК).
Толк
#reading_group #llm
- 🔥 13
- 👌 3
- 👍 2
About this channel
- How can I read @falseposi without a Telegram account?
- TGViewer shows the public web preview Telegram publishes for False Positive: recent posts, photos, videos and the subscriber count, with no app, login or account.
- How many subscribers does False Positive have?
- False Positive (@falseposi) has 1.11K subscribers on Telegram, refreshed roughly every 30 minutes.
- Does False Positive know I viewed it here?
- No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.