- Секретарь Каланчакского МО партии «Единая Россия»
– Депутат Херсонской областной Думы первого созыва.
– Заместитель председателя Комитета по финансам и бюджету.
– Координатор проекта Партии «Единая Россия» «Городская среда»
Post #10614
1.4K
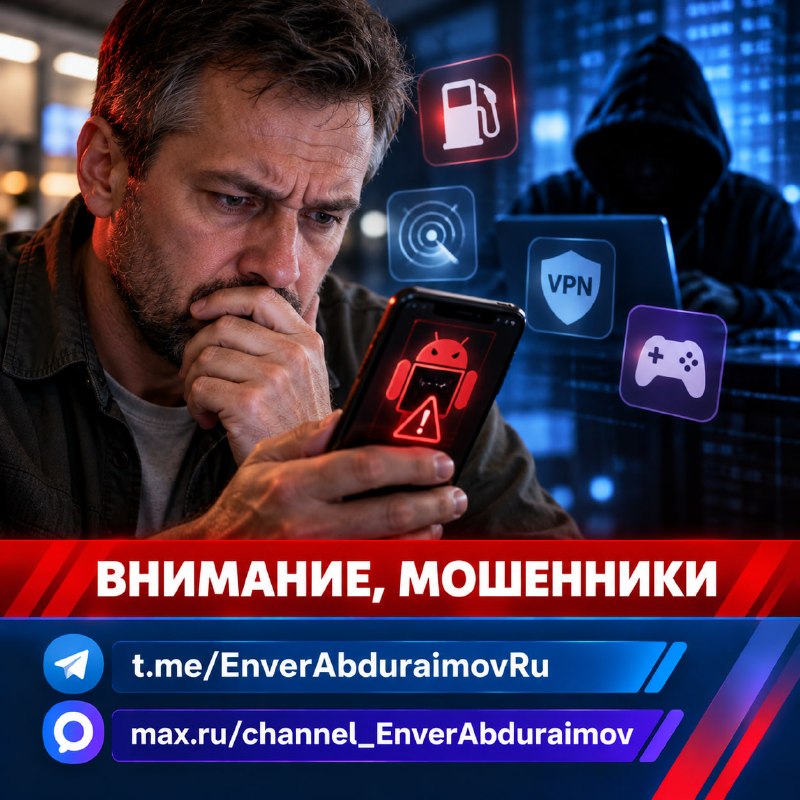
В России обнаружили более 800 образцов опасного вируса, нацеленного на клиентов банков
➡️ Мошенники начали активно распространять вредоносные приложения для смартфонов под видом полезных сервисов. За внешне обычной программой может скрываться вирус, способный похищать SMS, уведомления и персональные данные владельца устройства. Специалисты компании F6 сообщили об обнаружении более 800 образцов вредоносной программы RedWing Stealer, распространявшихся с мая по сентябрь 2026 года.
По данным экспертов, программа нацелена на клиентов 16 российских банков, девяти маркетплейсов и восьми микрофинансовых организаций.
❓ Как работает схема?
Злоумышленники маскируют опасные приложения под привычные пользователям сервисы:
— карты АЗС, показывающие наличие бензина;
— приложения для оповещения об атаках беспилотников;
— VPN-сервисы;
— программы для просмотра фотографий;
— игровые модификации и дополнительные возможности для популярных мобильных игр.
Подобные файлы распространяются через мессенджеры, тематические каналы и сторонние интернет-ресурсы.
После установки приложение может выглядеть вполне работоспособным. Однако одновременно оно запрашивает доступ к SMS, уведомлениям и другим функциям смартфона.
Главная опасность заключается в том, что вредоносная программа способна незаметно собирать конфиденциальную информацию.
В частности, RedWing Stealer может перехватывать банковские SMS, читать push-уведомления, получать сведения о контактах, установленных приложениях и местоположении устройства.
Кроме того, программа способна передавать злоумышленникам сведения, которые могут использоваться для дальнейших мошеннических действий.
Особенность выявленной угрозы — её распространение под видом востребованных приложений. Человек устанавливает программу для решения повседневной задачи, не подозревая, что предоставляет доступ к личной информации.
⚠️ Предупреждение для жителей
Чтобы защитить свои данные и денежные средства, необходимо соблюдать несколько правил:
— Устанавливайте приложения только из официальных магазинов и проверенных источников.
— Не скачивайте APK-файлы по ссылкам из неизвестных Telegram-каналов, чатов и сообщений.
— Обращайте внимание на разрешения, которые запрашивает приложение. Например, обычной карте АЗС не нужен доступ к банковским SMS.
— Не вводите пароли, PIN-коды и другую конфиденциальную информацию в подозрительные окна приложений.
— Регулярно проверяйте смартфон на наличие неизвестных программ.
❗️ Если вы уже установили подозрительное приложение, удалите его, проверьте устройство антивирусом и смените пароли от важных аккаунтов с другого, безопасного устройства. При обнаружении подозрительных банковских операций незамедлительно обратитесь в свой банк.
Помните: даже внешне полезное приложение может представлять угрозу для ваших персональных данных и сбережений.
#ХерсонскаяОбласть
#ЭнверАбдураимов
🇷🇺 Подписаться в 📲 MAX|ВК|ТГ
✍️ Обратиться в приёмную