TGViewer
Channel Public Channel
Elastic Stack recipes

Elastic Stack recipes

@elasticstack_ru

Платные консультации, администрирование, поддержка, обучение ElasticSearch/OpenSearch в России, Казахстане и других странах — @galssoftware

Consulting and implementation for ElasticSearch/OpenSearch. Ask @galssoftware

Web: gals.software
Subscribers
1.55K
Photos
59
Videos
0
Links
270

Showing posts older than #147 · Back to latest

Older Posts 20 shown
Post #146 1.13K
Overview of Syslog Parsing with Fluentd

Syslog - это широко используемый метод сбора и хранения данных. Это стандарт, который поддерживается многими приложениями и платформами. В этой статье рассмотрены основы разбора syslog с помощью Fluentd.
  • 👍 2
Post #145 1.2K
​Исследование нагрузки на ELK stack и тюнинг Logstash. В этой статье автор расскажет про то, как столкнувшись с многократно увеличившейся нагрузкой на ELK stack сначала было диагностировано узкое место, а после произведён его тюнинг. Хоть и в заголовке статьи уже есть спойлер что произведен только тюнинг Logstash, но тем не менее. Читать.
  • 👍 6
  • 👎 1
Post #144 1.14K
​Capacity planning an Elasticsearch Cluster — 8.6.1. Несколько картинок для расчёта сайзинга кластера. И понимания как это делать. Смотреть.
  • 👍 1
Post #143 924
Wazuh-Rules. Репозиторий на Гитхабе с правилами для Wazuh, которые можно взять и использовать в Elasticsearch. Ознакомиться.
  • 👍 1
  • 🔥 1
Post #142 885
1-3 марта проведем 3-дневный вводный курс по работе с Elastic Stack.

Мы добавили в курс разделы с конвертированием SQL в DSL, нагрузочное тестирование кластера Elastic при помощи утилиты Rally и SIEM.

После прохождения курса вы будете уметь разворачивать защищенный кластер, настраивать обработку различных данных, создавать визуализации в Kibana, рассчитывать сайзинг, обнаруживать уязвимости системы и многое другое.

Курс — это как ракета-носитель, которая за 3 дня выведет вас на заданную орбиту. Вы сможете сразу приступить к работе вместо долгого изучения документации по каждому из компонентов Elastic Stack.

Программа курса и заявка на участие по ссылке. Вопросы можно задать @galssoftware.
  • 👍 5
Post #141 761
Elasticsearch in Action: Loading PDFs into Elasticsearch

Допустим, есть бизнес-задача — загрузить PDF-файлы в Elasticsearch, чтобы пользователи могли проводить по ним поиск. Elasticsearch позволяет индексировать PDF-файлы с помощью специального процессора, называемого процессором attachment.

Процессор attachment, как и любой другой процессор ingest, используется в ingest-пайпланах для загрузки вложений - таких как PDF-файлы, документы Word, электронные письма и так далее. Он использует библиотеку Tika (https://tika.apache.org) от Apache для извлечения данных из файла. Ожидается, что исходные данные будут преобразованы в формат base64 перед загрузкой в конвейер. В статье вы узнате как реализовать процесс от и до. Читать.
  • 🔥 2
  • 👍 1
Post #140 803
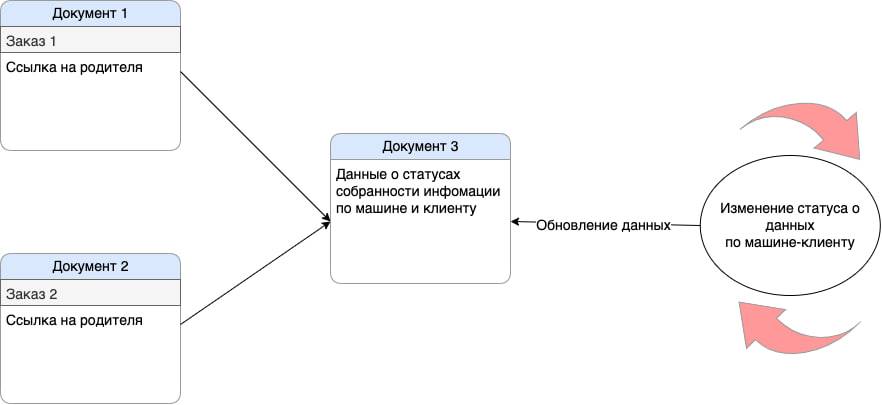
​Родители и дети. Связываем документы в Elasticsearch. Статья об использовании непопулярного архитектурного решения — join field type. Может вам пригодиться, если считаете, что обновлять весь документ из-за изменения пары полей — ту мач. Важно учитывать, что родительские и дочерние документы должны находиться в одном шарде, что может отразиться в дальнейшем на масштабировании. Читать.
  • 👍 1
Post #139 762
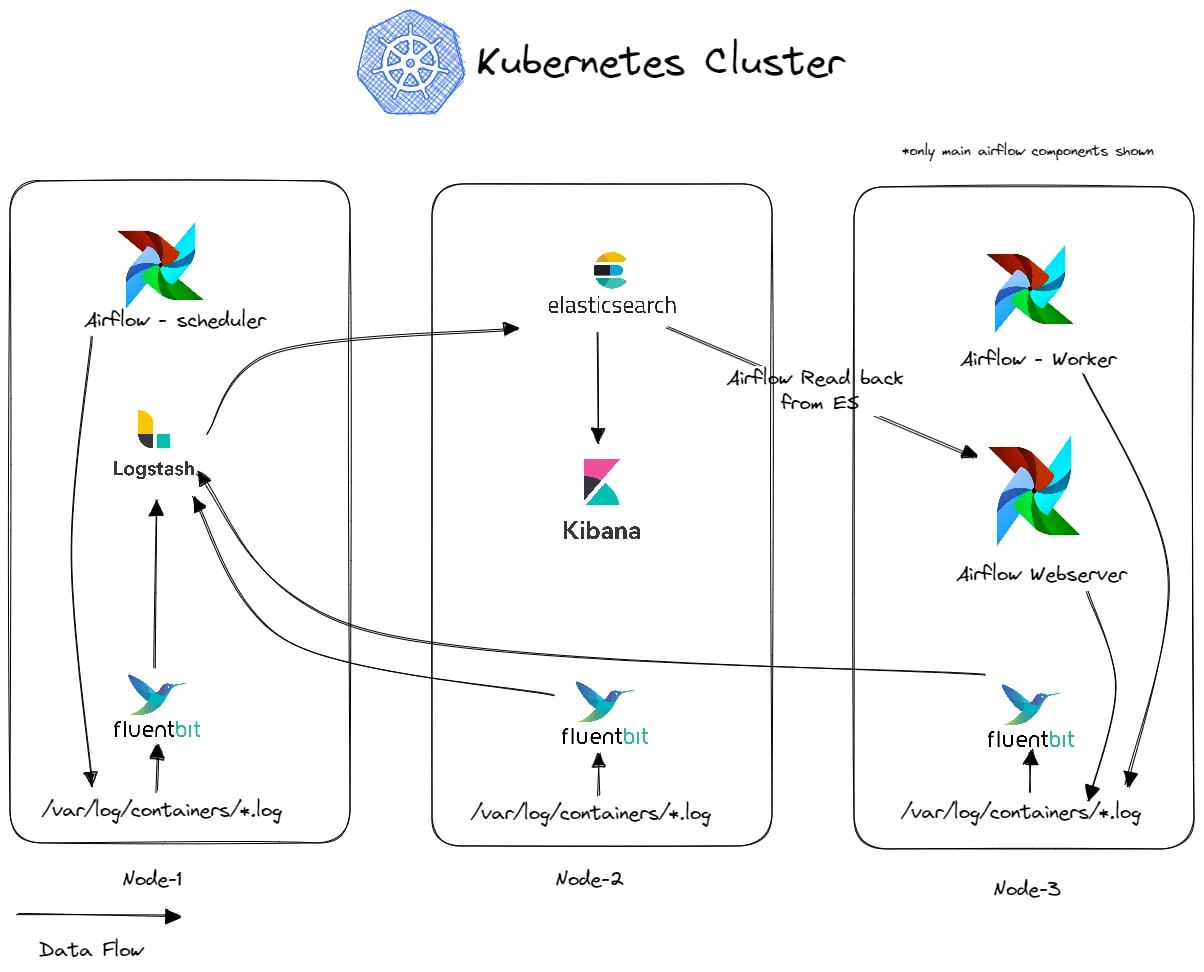
​Airflow Log Integration with Fluent Bit + ELK Stack (Kubernetes). Вы можете спросить: а зачем мне это? Ключевое — можно удалить персистентность логов из подсистем airflow и обеспечить безопасное хранение критически важных логов ну и плюшки в виде аналитики/визуализаций в Kibane никто не отменял. Читать.
  • 👍 1
Post #138 835
Vector: руководство по уходу за граблями. Если уже используете или собираетесь использовать в качестве шиппера Vector вместе с OpenSearch/Elasticsearch, нужно обязательно прочитать эту статью на Хабре.
  • 👍 5
Post #137 973
​Единственный нативный и бесплатный способ отправки оповещений из Elasticsearch — использование Kibana Alerts. Но у Kibana Alerts в лицензии Basic есть существенный минус — возможность отправки (если это можно назвать отправкой) алертов в индекс или текстовый лог, чтобы потом оттуда их чем-то выгребать. Наверное, это можно делать через Zabbix.

Если же нет желания использовать описанную выше конструкцию, на помощь может прийти ElastAlert — бесплатная оповещалка с открытым исходным кодом. В этой статье описан небольшой воркшоп по его использованию.
  • 👍 3
Post #136 914
Одно из ключевых предназначений Elastic — использование в качестве SIEM системы. В связи с этим возникает необходимость настройки детекций, которые бы оповещали о подозрительной активности. По этой ссылке вы найдете список сетевых портов, которые могут быть использованы при атаке при помощи троянского зловреда. Список можно использовать для ваших детекций.
Post #134 1.46K
Effortlessly monitor your Elasticsearch logs and receive real-time alerts on your phone with Elastalert 2 and Telegram

В этой статье рассмотрено, как настроить и использовать Elastalert 2 для получения предупреждений о важных событиях из Elasticsearch.
Post #133 1.73K
Курс выходного дня по Elastic Stack 8/OpenSearch

Мы проводим 3-дневные семинары-инструктажи по Elastic Stack и OpenSearch, которые обычно случаются в рабочие дни. Появилась идея разбить эти три дня на три недели, например, по субботам. Если вам было бы интересно пройти обучение в таком формате, напишите @galssoftware или оставьте заявку через форму обратной связи на странице соответствующего курса.

И ещё небольшой анонс. 22-24 марта мы проведем курс по OpenSearch, регистрация на него уже открыта.

Программа курса по Elastic 8

Программа курса по OpenSearch
Post #132 1.49K
Fluent Bit 2.0 and OpenSearch

В октябре уже прошлого 2022 года на KubeCon North America был представлен Fluent Bit 2.0 с большим количеством новых возможностей на борту. Ключевым нововведением этой версии является поддержка динамического индекса для записи в OpenSearch. Например, если вы читаете данные из логов Kubernetes, вы можете следовать стратегии индексации, в которой каждый индекс именован по пространству имен Kubernetes. Благодаря поддержке динамического индекса с помощью Record Accessor теперь можно настроить индекс для извлечения значений из потока входящих сообщений.

Подробнее ->
  • 👍 1
Post #127 1.97K
В этом посте 3 статьи Аделя Сачкова, который в своё время интересно писал о своём опыте работы с Elastic. Этим статьям уже 4+ года, но актуальность они по большей части не потеряли.

Сохранить данные и веру в человечество: большая миграция кластера ElasticSearch

Мониторинг Elasticsearch без боли и страданий

Девять граблей Elasticsearch, на которые я наступил
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →