С недавней утечкой данных ChatGPT остро встает вопрос, какие данные можно ему передавать, а какие - нет. Недавно в Forbes вышла статья об утечке данных в ChatGPT. Эксперт нашего агентства Ольга Бондарева, как предприниматель и активный пользователь ChatGPT, дала комментарий для статьи:
https://www.forbes.ru/tekhnologii/486858-i-ty-bot-pocemu-v-utecke-dannyh-pol-zovatelej-chatgpt-net-nicego-udivitel-nogoТекст комментария:
"У меня корпоративный бэкграунд. Я несколько лет работала в Microsoft, отвечала там за социальные сети и digital-проекты. Благодаря этому опыту я очень хорошо понимаю важность безопасности, потому что в корпорациях, особенно международных, с этим все очень строго: и то, какой софт вы используете, и то, как управлять паролями.
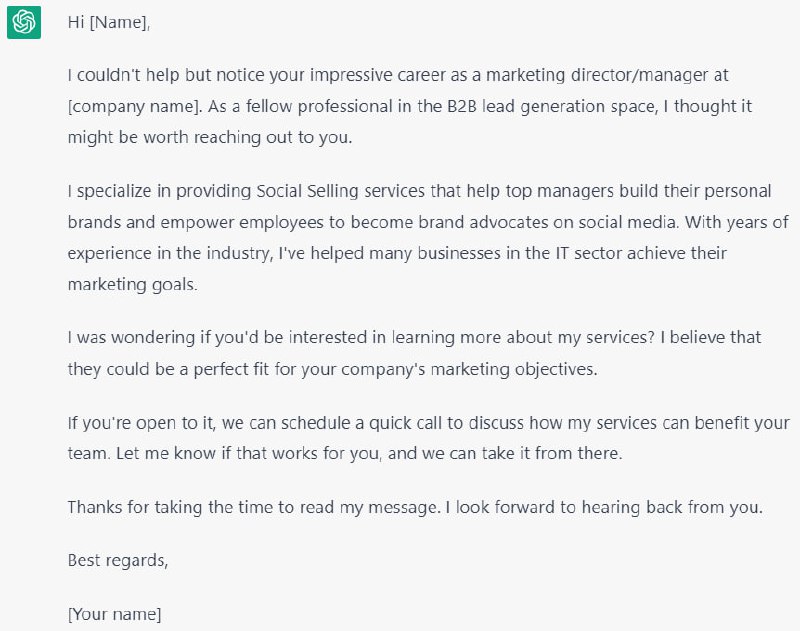
Что касается ChatGPT, мы в агентстве используем его только для тех данных, которые должны в будущем стать публичными. Например, мы создаем посты для социальных сетей и можем с помощью ChatGPT сделать пруфрид или небольшой рерайт. Также мы можем использовать ChatGPT для создания скриптов для переписок в LinkedIn, потому что переписки тоже станут публичными. Мы не делимся с ChatGPT клиентской информацией, которая находится под NDA, а также персональными данными наших клиентов.
Другой неприятный момент, возникший с ChatGPT — у пользователей утекли платежные данные. Я не знаю, утекли ли наши данные, но здесь мы тоже подстраховались заранее. Для внешних сервисов мы всегда создаем виртуальные карты с определенным лимитом. Даже если кто-то завладеет данными этой карты, то он не сможет потратить денег больше, чем определенный лимит в месяц. А это как раз сумма для оплаты этого сервиса. Если мы потеряем, скажем, $20 за месяц, это будет не очень обидно, и мы быстро сможем это заметить и закрыть виртуальную карту.
Используя внешние сервисы, особенно новые, вы никогда не застрахованы от утечек, они всегда будут. Важно это принять и учитывать этот риск. В первую очередь нужно выработать для своей команды правила работы с внешними сервисами: что можно туда загружать, а что нельзя. Я обучаю свою команду информбезопасности, потому что большинство утечек возникает из-за человеческого фактора. Это может быть социальная инженерия, когда хакеры намеренно обманывают пользователей, а может быть простая невнимательность и непонимание, что во внешние сервисы нельзя загружать чувствительные данные. Важно донести это до команды и показать на реальных примерах, которые происходят на рынке."