TGViewer
Channel Public Channel
开发者工具箱|编程·开发工具·资源

开发者工具箱|编程·开发工具·资源

@devtoolboxhub

面向开发者的实用工具、库与效率技巧,写代码更快更爽。投稿 @BDHT1
#开发者 #编程工具 #效率 #程序员 · 开源总站 @GitHubTrendingHub
Subscribers
434
Photos
1.5K
Videos
0
Links
783

Showing posts older than #716 · Back to latest

Older Posts 11 shown
Post #713 4
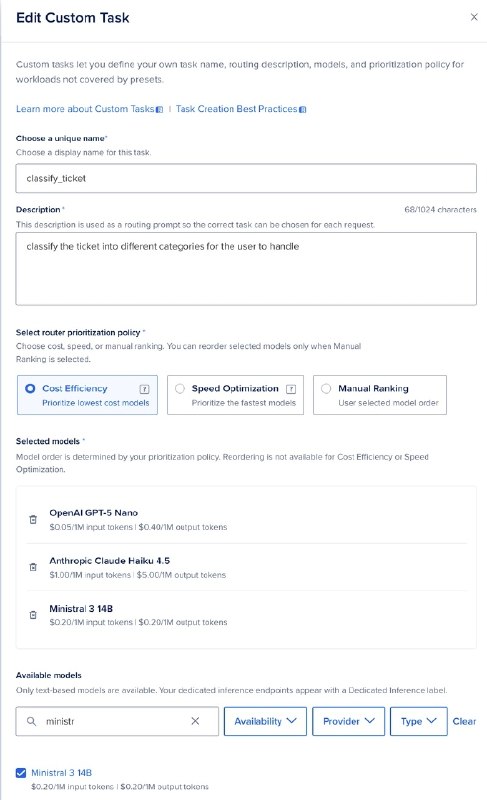
AI支持分类API:成本优化路由

使用 DigitalOcean Inference Router 和 FastAPI 构建成本感知的 AI 支持分类端点。将单请求拆分为分类、紧急度评分、客户回复、升级摘要四个子任务,路由至不同模型,避免单一模型处理的成本浪费。

- 配置 Router 任务及模型池:按任务描述和选择策略(最低成本、最低延迟、手动排序)自动分配模型
- 代码中无模型名称,路由决定底层模型;替换模型仅需修改 Router 配置,无需改代码
- 对比全用高端模型,Router 版本可降低 71% 成本;支持自动回退,生产就绪

项目仓库及完整教程:
GitHub
原文链接

#开发者 #工具

📢 频道:@DevToolboxHub
Post #710 4
Solana Explorer:可视化调试利器

开发者分享将 Solana Explorer 从“检查器”转为学习工具的经验。粘贴交易签名后,指令日志、账户列表和费用一目了然,比纯脚本调试更直观。

三个发现:
- 程序也是账户,仅靠 Executable: true 区分钱包与合约
- 主网交易完全公开,无需登录即可查看 swaps、mints 等
- 交易失败时指令日志精确定位错误原因,如 insufficient lamports

原文链接

#开发者 #工具

📢 频道:@DevToolboxHub
Post #707 3
ASO Skills:开源AI代理技能

ASO Skills 是一个开源的 AI 代理技能集合,专为 App Store 优化和移动应用营销设计。你可以在 Cursor、Claude Code 或 Codex 等环境中,直接让 AI 助手执行 ASO 审计、关键词研究、竞争分析和元数据生成,并获得基于实时 App Store 数据的结果。

- 集成到现有工作流:无需切换面板或电子表格,在 AI 助手中完成全部 ASO 任务
- 自动化工作流:从 aso-audit 到 keyword-research 再到 metadata-optimization,自然衔接
- 覆盖 20+ 技能:审计、关键词、截图优化、评分引导、本地化等

GitHub:github.com/Eronred/aso-skills
原文

#开发者 #工具
📢 频道:@DevToolboxHub
Post #706 3
Google AI Studio 悄然重塑开发工作流

Google AI Studio 正从模型演示工具进化为全栈 AI 开发平台,简化了从原型到部署的整个流程。

- 平台如今提供上下文感知的模板和真实数据测试,支持上传数据集、日志直接评估提示,自动检测不一致、幻觉和安全漏洞
- 满意后自动生成多语言(JavaScript、Python、Dart 等)生产代码,包含 API 调用、错误处理和限流策略
- 一键将提示部署为托管 API 端点,附带版本管理和监控分析
- 新评估调试套件支持批量测试、跨版本输出对比、回归检测和失败模式可视化,极大提升可靠性

原文链接

#开发者 #工具

📢 频道:@DevToolboxHub
Post #705 2
从Web2视角看懂Solana账户模型

Solana 账户模型与 Ethereum 不同,所有账户共享相同的五个字段,但各自含义不同。本文从 Web2 开发者角度,将账户类比为数据库记录,并解析各字段作用。

- Lamports:账户余额,1 SOL = 10 亿 Lamports,可显示为 Balance 值。
- Data:存储空间,钱包账户为空,程序账户存放字节码(如 Token Program 仅 36 字节),且程序状态单独存储在外部账户。
- Owner:控制该账户的程序(如钱包归 System Program 管理),只有所有者才能修改数据,但任何人可转入 SOL。
- Executable:布尔值,若为 true 表示账户可执行指令(如程序账户),否则仅存储状态(如钱包、代币账户)。
- Rent Epoch:原用于扣除存储租金,目前已可预先存入足够 SOL 实现永久免租金,关闭账户时可退回。

用 Web2 类比:Program 相当于后端 API,Accounts 是数据库行记录,公钥是记录 ID,Data 是内容,Lamports 是余额,Owner 是允许修改的服务。

原文

#开发者 #工具

📢 频道:@DevToolboxHub
Post #704 1
CI/CD 令牌泄露三大案例

2026年5月19日,Grafana、CISA、Shai-Hulud 2.0 三起安全事件均因 CI/CD 管道中令牌与凭证泄露引发。
- Grafana:GitHub Actions 的 pull_request_target 未正确清理,攻击者获取令牌并下载整个私有代码库,canary token 触发告警。
- CISA:承包商在公开仓库上传含 AWS GovCloud 密钥的表格,凭证仍有效。
- Shai-Hulud 2.0:恶意 npm 包在 CI/CD 运行器上窃取 GitHub 和 npm 令牌,已感染超 3 万仓库,77% 感染发生在 CI/CD 环境。

原文链接

#开发者 #工具

📢 频道:@DevToolboxHub
Post #701 1
Agent追踪需跨越MCP边界

当AI Agent通过MCP调用跨团队、跨供应商的工具服务器时,追踪在边界处断裂。SEP-414为MCP保留了W3C trace context的通用key,OpenTelemetry MCP语义约定则定义了标准化属性和传播路径。

- SEP-414 允许在 MCP params._meta 中直接使用 traceparent、tracestate、baggage,避免各家自定义属性导致可观测性沼泽
- HTTP 传输层的 span 不够用:流式传输、重试、stdio 等场景下需要 MCP 方法级(如 tools/call)、工具名、会话ID、错误类型等低基数属性
- 实施规范:注入 traceparent → 服务端提取 → 创建 span → 传播至下游 API/数据库 → 保护 baggage 敏感数据
- 边界需有人负责:内部 MCP 服务器应在模板中内置传播;供应商服务器需测试 @param._meta traceparent
原文链接

#开发者 #工具
📢 频道:@DevToolboxHub
Post #699 1
无痕模式真相:仅防同机记录

绝大多数人高估了浏览器的无痕模式。Chrome Incognito、Firefox Private Window、Safari Private Browsing 只做一件事:不在本地保存历史记录、关闭后删除 Cookies、不记录表单数据。对于同机共用场景有效,但面对网站追踪毫无作用。

概览与要点:
- 指纹识别不变:Canvas、WebGL、字体枚举、硬件属性输出一致。EFF 测试显示 83.6% 的浏览器拥有唯一指纹,无痕模式下结果相同。
- WebRTC 泄漏真实 IP:即使同时开启 VPN 和无痕模式,WebRTC 仍可在操作系统层面暴露本地网络地址。
- 有效缓解需配置浏览器:Firefox 启用 privacy.resistFingerprinting,Brave 默认随机化 Canvas/WebGL,并配合 DNS-over-HTTPS 防止 DNS 泄漏。本地运行工具(如 Squoosh、hat.sh)可减少主动暴露的数据。

来源
#开发者 #工具
📢 频道:@DevToolboxHub
Post #698 1
MCP 服务从 Node.js 重写为 Go

原作者因架构问题,将谷歌搜索 MCP 服务器(google-researcher-mcp)用 Go 完全重写为 web-researcher-mcp,解决关键痛点:

- 孤儿进程:Node.js 版本在客户端崩溃时进程残留,Go 单二进制 EOF 即退出,问题消失
- 单一供应商:依赖 Google 搜索,Go 版本通过 Provider 接口支持多搜索源 + 自动故障切换
- 资源效率:Node.js 空闲内存 430MB,Go 降至约 25MB;启动时间从 2-4 秒降至 <100ms
- 缓存与架构:Go 实现 LRU + 加密磁盘 + 可选 Redis 混合缓存,接口隔离,新增工具只需一个文件

项目保持 MCP 协议兼容,可替代原版本,支持 Claude Desktop、Cursor 等客户端。

原文链接

#开发者 #工具

📢 频道:@DevToolboxHub
Post #697 1
Rakers:轻量级Rust无头JS渲染器

Rakers 是一个用 Rust 编写的单二进制文件(~10 MB),专为需要执行 JavaScript 后提取 HTML 内容的场景设计。它比 Chrome 或 Puppeteer 轻量得多,适合归档、测试或处理 CI 中的内容。

- 工作原理:使用 html5ever 解析 HTML,在沙箱 JS 环境(QuickJS,可选 Boa)中执行脚本,然后序列化后执行 DOM 输出。
- DOM 兼容:内置 JS 桩模拟 document、window、XHR、localStorage 等 API,支持 React、Vue、Svelte 等框架;已通过 21/23 个 TodoMVC 实现测试。
- 使用方式:支持渲染 URL、本地文件或管道输入,可选 Tor 代理和 CSS 选择器过滤。不包含 CSS 布局、WebGL,适用于自包含 JS 包渲染的站点。

原文链接

#开发者 #工具

📢 频道:@DevToolboxHub
Post #695 1
企业RAG的访问控制漏洞

企业RAG系统普遍存在一个检索失败模式:找到正确文档,却返回给错误的人。多数评估框架只测相关度,不测“该不该被检索”。作者指出后检索过滤(先检索、后过滤)会导致数据泄露,正确做法是在打分前就应用访问控制。

- 后检索过滤的缺陷:生成模型即使去除受限文档的引用,仍可能综合其信息,造成隐性泄露
- 正确架构:在检索打分前排除未授权文档,使其不被评分、传递或引用
- 验证方法:对同一问题使用不同角色查询,答案内容与引用列表应不同,否则访问控制无效
- 关键指标:restricted_leak_count 应为零,表示没有泄露受限文档

当前实现使用词法检索,生产环境需集成 Entra ID 或 OIDC 身份提供者。

原文链接

#开发者 #工具

📢 频道:@DevToolboxHub
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →