代码审查的“橡皮图章”欺诈
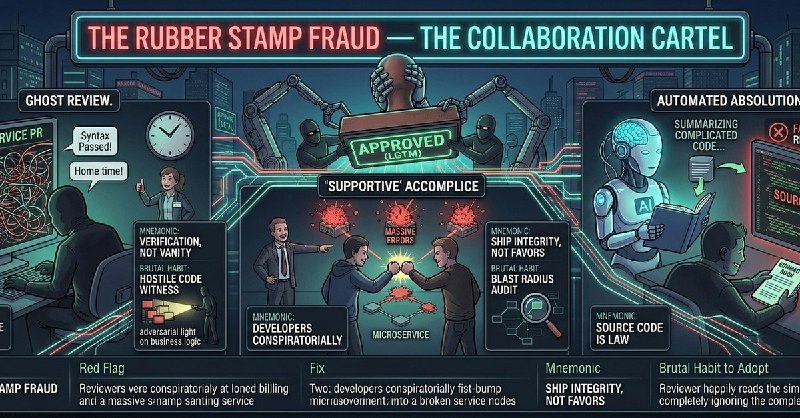
最普遍的技术欺诈不是写出有bug的代码,而是签收自己没读过的逻辑。PR审查沦为形式,几分钟就批准通过,这并非支持性协作,而是职业失职。
要点:
- 幽灵审查:周五下午的大PR,仅看到测试通过就点Approve,未审查业务逻辑。结果导致对非活跃账户错误处理付款,造成数千美元财务差异。
- “支持性”共犯:为帮朋友赶工而批准有缺陷的PR,破坏了下游三个服务,成为技术债来源。应把人和代码分开,批判代码而非工程师。
- AI摘要陷阱:审查者只读AI生成的PR描述,而不交叉核对实际代码。AI可能产生幻觉,错过代码复杂性导致可维护性灾难。代码是唯一真相,优先审查diff而非描述。
建议:采用敌对代码证人态度——假设每行代码都可能是次优的。审批前先问:“此变更的爆炸半径是多少?下游影响验证了吗?”新人若在30分钟内无法理解核心逻辑,即构成可读性犯罪。
https://dev.to/manojsatna31/case-file-31-the-rubber-stamp-fraud-971
#开发者 #工具
📢 频道:@DevToolboxHub
Post #512
1