Security-JAWS 10周年CTF全27题通关复盘
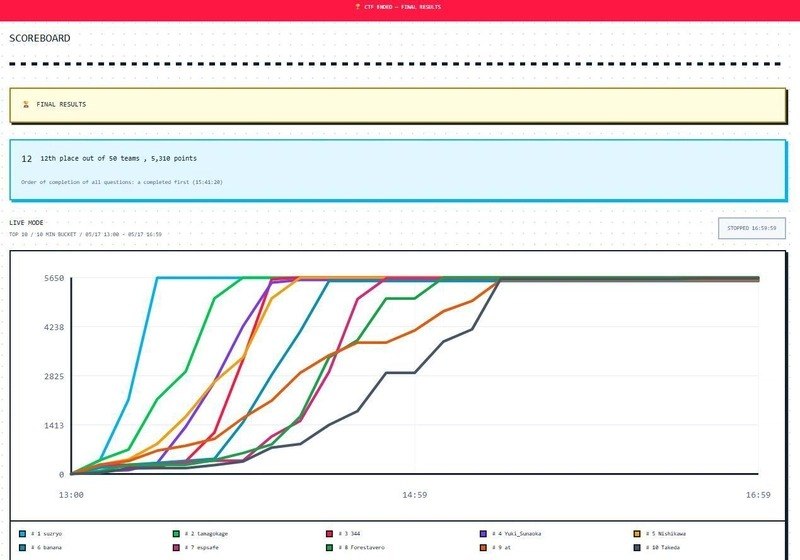
Security-JAWS 10周年CTF Day 2,以虚构SaaS公司“TechVault”为场景,4小时27道AWS安全挑战全部解完。赛事融合Web侦察→权限提升→证据收集完整攻击链,结果12/125名。
- 关键漏洞类型:Debug信息泄露、公开S3桶、Git历史密钥、Prompt注入、IAM权限过大、SSRF过IMDSv1、Docker层残留、多租户隔离失效等
- 工具实际演练:AWS CLI、curl、jq、gitleaks、CloudTrail日志分析,缺失工具(Docker/OpenSSL)时直接调用ECR API手动解层
- 缓解建议:强制IMDSv2、启用Block Public Access、多阶段构建、Secrets Manager细粒度权限、Cognito角色服务端控制等
原文链接
#开发者 #工具
📢 频道:@DevToolboxHub
Post #324
2