О наболевшем
Проблемы в настройках роутеров в очередной раз стали зелёным светом для злоумышленников.
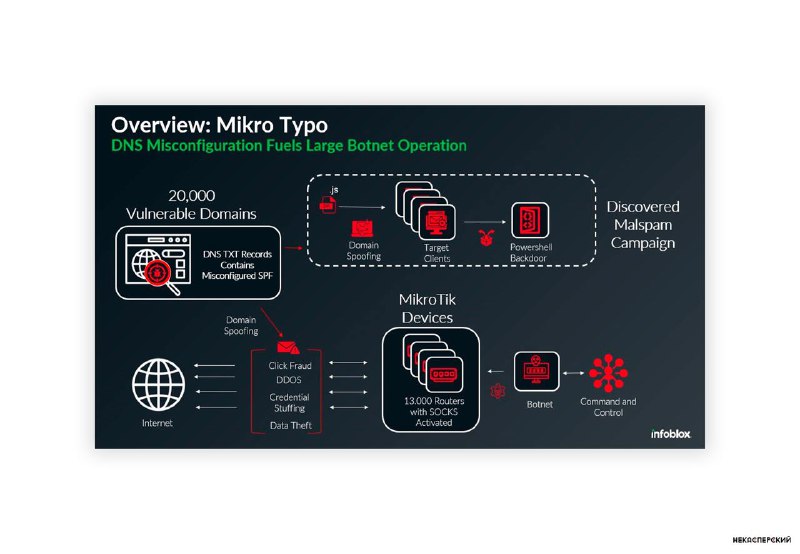
Специалисты обнаружили новый ботнет из 13 тысяч маршрутизаторов MikroTik. Сеть, у которой находят российские корни, использует дефекты DNS SPF для обхода защиты и распространения вредоносного ПО.
Известные рассылки от имени DHL Express содержали фейковые счета на оплату во вложенных ZIP-архивах. Они содержали JavaScript, запускающий PowerShell для соединения с С2-сервером хакеров. Этот штрих, кстати, очень похож на другой ботнет Goldoon, о котором мы писали ещё в мае.
В ходе исследования стало известно, что в настройках SPF-записей для 20 тысяч доменов был выставлен параметр «+all». Эта опция позволяет любому серверу без каких-либо проблем отправлять письма от имени домена. Заражённые маршрутизаторы же использовались в качестве SOCKS4-прокси. Их также привленкали для DDoS-атак и маскировки трафика.
Как именно заражали сами маршрутизаторы исследователи, очевидно, не рассказали☹️
НеКасперский
Post #607
36
Forwarded from НеКасперский