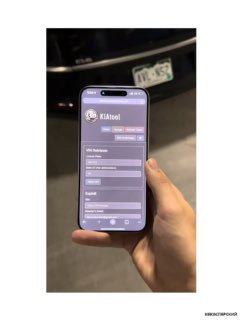
Корейцы делают вещи
Высинилось, что большую часть KIA, выпущенных с 2014 года можно было взломать и угнать меньше чем за 30 секунд.
Да, в два раза быстрее, чем в фильме. Все машины, что поддерживали KIA Connect не были должным образом защищены. Причём не имело значение, есть ли у владельца авто подписка на сервис или нет.
Проблема свелась к корневому дилерскому центру KIA, который активировал машины. Через его API можно было создать фиктивный аккаунт и получать токены уже для доступа к KIA Connect. Злоумышленники получали доступ к камерам, функциям блокировки, удалённого запуска, геолокации, иллюминации и сигналу авто. Более того, через приложение раскрывали данные и о владельце: его имени, телефона, адреса и посты.
Нагляднее всего продемонстрировали эксплойт KIA Tool журналисты из Wierd, взломавшие машину одного из своих коллег.
Владельцев Stinger поздравляем, все модели до 2022 года почти никак не пострадали: у большинства можно узнать только геопозицию.
НеКасперский
Post #383
34
Forwarded from НеКасперский