

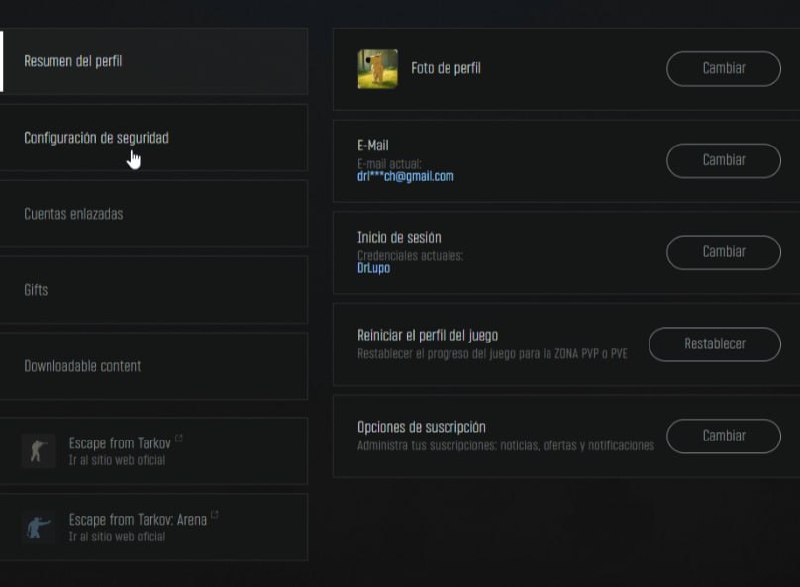

Сообщество охватила паника, но ситуация приняла неожиданный оборот. Человек, взявший на себя ответственность за взломы, публично выступил и подробно объяснил, как ему удалось обойти систему аутентификации игры. По предоставленным им данным, он из Аргентины, а исходное объяснение было на испанском языке.
Кратко и по-русски суть уязвимости:
Система входа через Steam (по протоколу OpenID) не проверяет должным образом цифровую подпись и уникальный идентификатор ответа от серверов Steam. Из-за этого злоумышленник может подменить любого пользователя, просто вручную изменив параметры
openid.identity и openid.claimed_id в URL-адресе возврата после авторизации.Пример уязвимого адреса:
https://profile.tarkov.com/login/steam?openid.ns=http://specs.openid.net/auth/2.0&openid.mode=id_res&openid.op_endpoint=https://steamcommunity.com/openid/login&openid.claimed_id=...
Как воспроизвести атаку (концепция доказательства):
1. Начать обычный процесс входа через Steam.
2. Перехватить или изменить URL, который Steam возвращает после авторизации (до того, как Tarkov обработает ответ).
3. Заменить SteamID64 в конце параметров
openid.claimed_id и openid.identity на ID любого другого аккаунта.4. Сервер Tarkov без дополнительных проверок предоставит доступ именно к этому чужому профилю.
Автор взлома резко раскритиковал разработчиков Battlestate Games за халатное отношение к безопасности. По его словам, уязвимость затрагивает всех пользователей, которые входят через Steam - включая самих разработчиков игры.
В доказательство он опубликовал скриншоты успешного входа в чужие аккаунты.
Итог: разработчикам Tarkov придётся срочно работать даже в новогодние праздники, чтобы закрыть эту критическую дыру, пока последствия не стали ещё серьёзнее.