Всё о DevOps
Для связи - @raz_raz
Заказать рекламу через биржу: https://telega.in/c/devops_memops
Post #7975
1.49K
 DE
@devops_memops
Showing posts older than #7976 · Back to latest

pipx install piqc
piqc scan --format table

drydock показывает их все в одном терминальном интерфейсе:stash, конфликт или незавершённый rebase;brew install yetidevworks/drydock/drydock
# или
cargo install drydock
drydock
К счастью, в Kubernetes обновления функции эфемерных контейнеров и добавление опций --profile и --target к команде kubectl debug значительно упростили этот процесс. Теперь существует довольно простой способ создания привилегированного контекста процесса, который разделяет пространство имен pid с конкретным целевым контейнером.
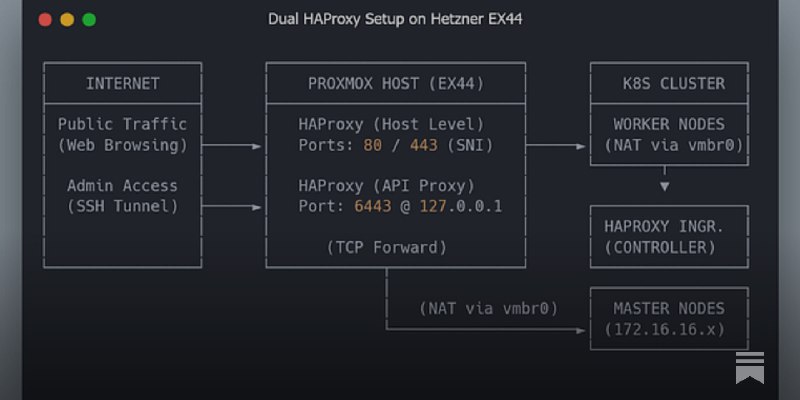
В облачных средах эта проблема обычно решается с помощью управляемого балансировщика нагрузки. В самодельной настройке Proxmox нам нужен эквивалентный компонент, который находится на границе между публичной сетью и частной сетью кластера. Здесь эту роль выполняет HAProxy.

Incident Relay закрывает базовый incident workflow: маршрутизация алертов, дежурства и ротации, ACK/Resolve, напоминания, эскалации, silences и maintenance windows.
Из коробки есть интеграции с Zabbix, Grafana, Alertmanager, Datadog, Sentry и другими источниками, а уведомления можно отправлять в Telegram, Slack, Mattermost, Teams, email, webhook и даже голосовыми звонками.
Плюс всё можно держать у себя — Docker, Kubernetes/Helm или обычный systemd/RPM. В общем, практичный вариант для команд, которым нужен on-call без SaaS и с полным контролем над маршрутизацией алертов.

В инфраструктуре из 1000 серверов и 100 администраторов счет активным SSH-ключам может идти на тысячи. По умолчанию они не имеют срока действия, поэтому со временем накапливаются и устаревают.
Исследования показывают, что в крупных компаниях до 90% ключей не используются и не администрируются, а часть оставшихся предоставляет доступ на уровне root. Отсутствие централизованного управления усугубляет проблему: при увольнении сотрудника его доступы могут забыть удалить, сохранив за ним возможность подключаться к системам.
В итоге администраторы оказываются перед трудоемкой задачей контроля и актуализации авторизационных данных.


