
Всем привет! 💻✌️
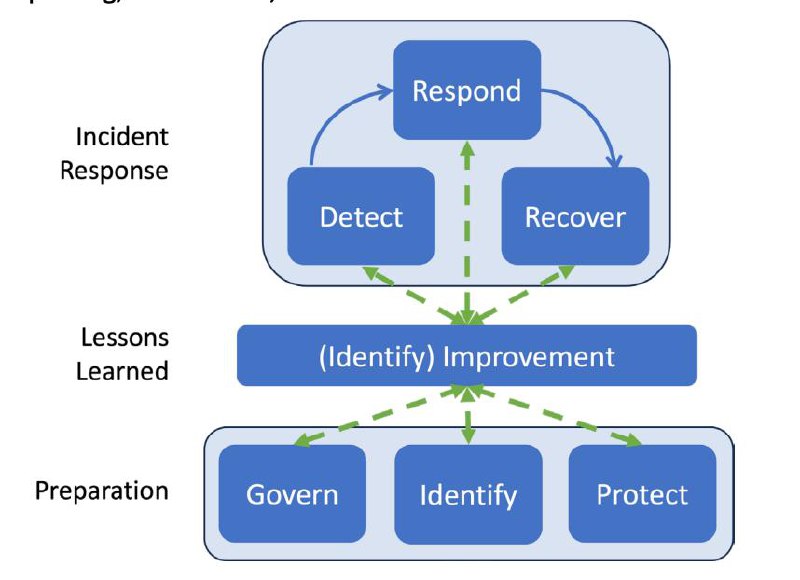
Обратили внимание, что жизненный цикл реагирования на инциденты от NIST обновился в NIST.SP.800-61r3? Новая версия руководства интегрирована с Cybersecurity Framework (CSF) 2.0
На рисунке показана высокоуровневая модель жизненного цикла реагирования на инциденты, основанная на шести функциях:
- Управление (Govern): Стратегия, ожидания и политика организации в области управления рисками кибербезопасности устанавливаются, доводятся до сведения и отслеживаются
- Идентификация (Identify): анализируются текущие риски
- Защита (Protect): используются меры защиты для управления рисками
- Обнаружение (Detection): выявляются и анализируются возможные инциденты
- Реагирование (Respond): принимаются меры по реагированию в отношении обнаруженного инцидента
- Восстановление (Recover): восстанавливаются активы и процессы, затронутые инцидентом
Все шесть функций взаимосвязаны и формируют непрерывный процесс, где подготовка (управление, идентификация, защита) служит фундаментом для комплексной системы защиты.
Подготовка (управление, идентификация, защита) теперь выделена в отдельный этап, который не входит в процесс реагирования, но является основой для предотвращения инцидентов и снижения их последствий.
Реагирование (обнаружение, реагирование, восстановление) организовано как отдельный цикл, что связано с развитием MSSP (Managed Security Service Providers) и MDR (Managed Detection and Response). Эти сервисы позволяют организациям передать на аутсорс мониторинг и реагирование на инциденты, что особенно важно для малого и среднего бизнеса.
#dfir@detectioneasy
Post #250
1.14K
- 🔥 8
- 👍 6
- 🤔 2
- ❤ 1