
Интересная фишинговая кампания рассмотрена в блоге
Хакеры из Mustang Panda использовали DLL Sideloading, как бы Вы думали где? В Google Chrome
Для этого расположили dll -
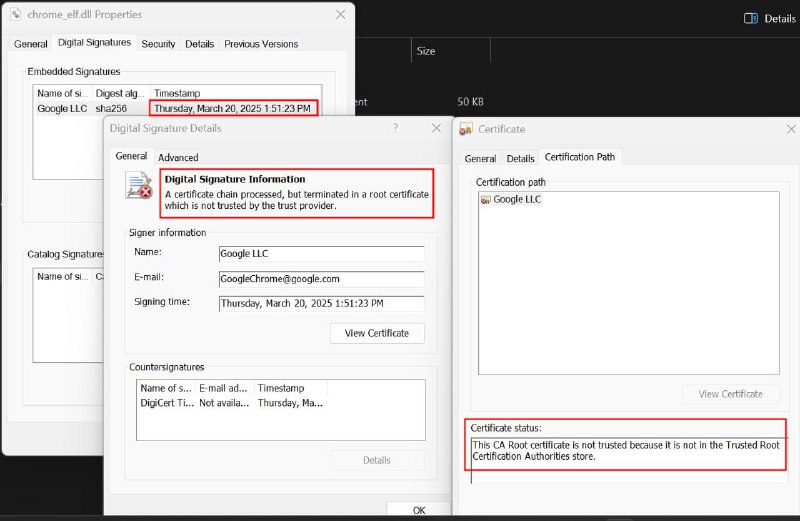
chrome_elf.dll в дирректории с номером версии - 101.0.4951.41\chrome_elf.dll, DLL-имеет невалидную цифровую подпись🔤 ZIP-архив с вложенным Chrome, название которого мимикрирует под документ -
The_Military_Balance_2025.exe и скрытая папка с атрибутами - hidden and system, что позволит скрыть дирректорию. В этой папке и хранится dll🔤 Пользователь запускает исполняемый файл, происходит распаковка архива в
%TEMP%, и загрузка вредоносной dll🔭 Обнаружение
🔤 отслеживаем создание исполняемых файлов в temp с motw
ProviderName="Microsoft-Windows-Sysmon" and EventId = 15 and (TargetFilename endswith ".exe:Zone.Identifier" or TargetFilename endswith ".dll:Zone.Identifier" or TargetFilename endswith ".scr:Zone.Identifier" ) and Contents=".*ZoneId=3.*"
🔤 отслеживаем загрузку DLL без валидной подписи из одной дирректории с exe-файлом
ProviderName="Microsoft-Windows-Sysmon" and ImageLoadedPath startswith ImagePath and EventId = 7 and not (SignatureStatus = "Valid" and Signed=true)
sample
#detection@detectioneasy
#ttp@detectioneasy