


Что скрывает кричащие название Windows Shortcut Exploit Abused as Zero-Day in Widespread APT Campaigns
По информации на 18 марта майкрософт отказались устранять эту уязвимость
Суть уязвимости, что пользователь не сможет посмотреть содержимое команды в lnk через проводник)
Способ не новый и атакующие ранее вставляли пробелы для этого, trendmicro поделилсь еще символами
Серьезно?) много ли людей проверяет файл с иконкой ворда или пдф
В целом если lnk попопал к пользователю и он успешно запустил его, стоит что-то подтюнить)
Эта возможность (by design 🤡) нам никак не мешает, события создадутся, аргументы из событий тоже никуда не денутся
🔤 Обнаружим создание LNK в дирректории пользователя
ProviderName="Microsoft-Windows-Sysmon" and EventId = 11 and TargetFilename = "?:\Users\.*\.lnk"
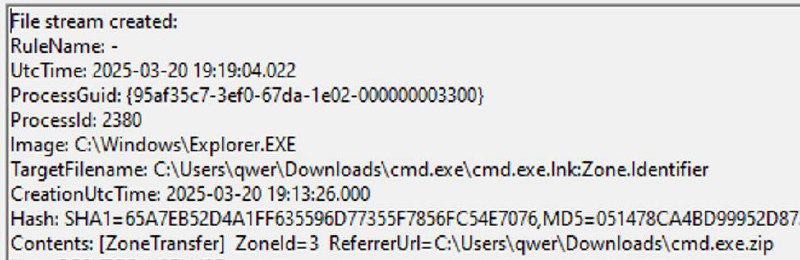
🔤 И добавим детект на основе ADS NTFS
ProviderName="Microsoft-Windows-Sysmon" and EventId = 15 and TargetFilename = "?:\Users\.*\.lnk:Zone.Identifier" and Contents=".*ZoneId=3.*"
Про lnk говорили на iscra talks
#detection@detectioneasy