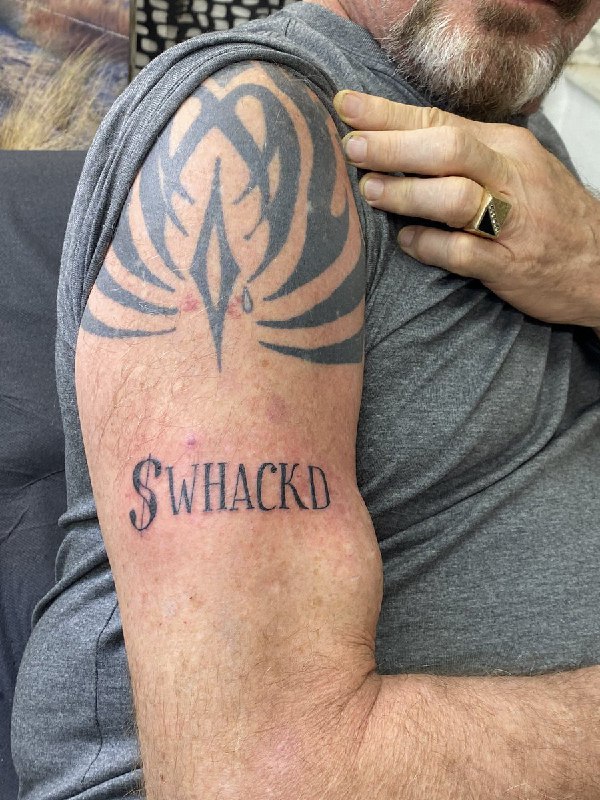TGViewer
Channel Public Channel
Темная Сторона Интернета

Темная Сторона Интернета

@deeptoweb

Первый канал о кибербезопасности и темном интернете. Рассказываем как защитить себя в сети, обучаем безопасности и публикуем переводы зарубежных материалов.
Subscribers
17.4K
Photos
97
Videos
8
Links
1.3K

Showing posts older than #1738 · Back to latest

Older Posts 20 shown
Post #1737 6.39K
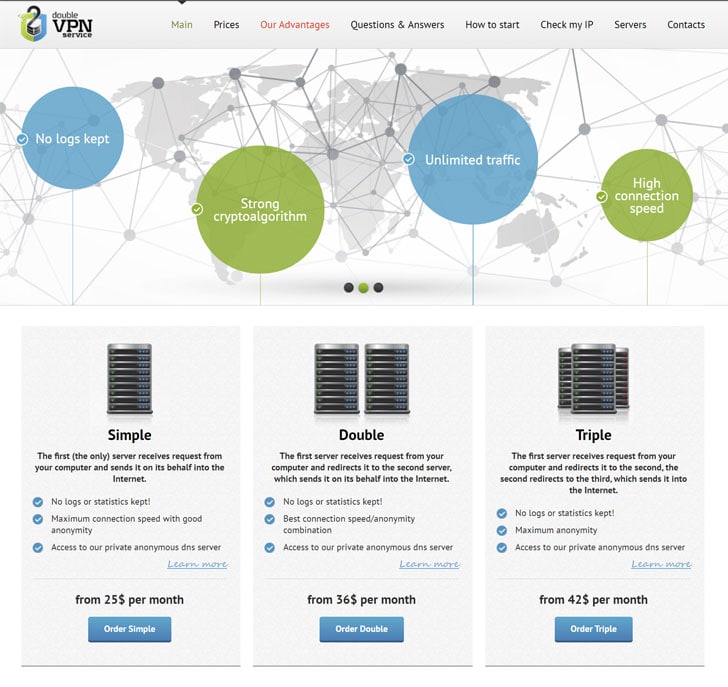
​​Власти закрыли сервис DoubleVPN, популярный среди хакеров

В результате международной операции правоохранительных органов, которую возглавлял Европол, был закрыт российский VPN-сервис DoubleVPN, весьма популярный среди киберпреступников.

Сервис рекламировался как сеть многоуровневых VPN-подключений, позволяющая злоумышленникам получать доступ к серверным панелям малвари и инфраструктурам жертв, не раскрывая свой настоящий IP-адрес. Услуги DoubleVPN стоили от 25 до 200 долларов в месяц.

«DoubleVPN широко рекламировался как на русскоязычных, так и на англоязычных андеграундных форумах как средство маскировки местоположения и личности для операторов программ-вымогателей и фишинговых мошенников. Сервис утверждал, что обеспечивает высокий уровень анонимности, предлагая своим клиентам одно-, двух-, трех- и даже четырехуровневое VPN-подключение», — пишут правоохранители.

Европол координировал захват серверов DoubleVPN в Канаде, Германии, Италии, Болгарии, Швеции, Швейцарии, США и Великобритании. При этом правоохранители сообщают, что не просто изъяли серверы, но получили доступ к личной информации о клиентах сервиса, логам и статистике. Интересно, что при этом операторы сервиса уверяли, что не хранят никаких логов и статистики, и «не следят за своими клиентами».

В опубликованном пресс-релизе Европол заявляет, что скоординированная ликвидация DoubleVPN была проведена Национальной полицией Нидерландов при международной поддержке, координируемой Европолом и Евроюстом.

Правоохранители заявляют, что пока не могут поделиться никакой дополнительной информацией, поскольку в настоящее время проводятся другие расследования, связанные с ликвидацией сервиса.
Post #1736 6.04K
Русскоязычная хак-группа APT29 провела несколько месяцев в сети Национального банка Дании

Русскоязычная хак-группа APT29 (также известная под именами Cozy Bear, Nobelium или The Dukes) скомпрометировала центральный банк Королевства Дания и сохраняла доступ к сети финансового учреждения несколько месяцев, сообщает местное издание Version2.

Напомним, что ранее американские власти официально возложили ответственность за атаку на компанию SolarWinds именно на APT29 и российские спецслужбы. По данным властей, хакеры «использовали платформу SolarWinds Orion и другие ИТ-инфраструктуры в рамках широкомасштабной кибершпионской кампании».

Взлом SolarWinds стал одной из наиболее масштабных атак на цепочку поставок в истории. В декабре 2020 года стало известно, что неизвестные злоумышленники атаковали компанию и заразили ее платформу Orion малварью.

Согласно официальным данным, среди 300 000 клиентов SolarWinds только 33 000 использовали Orion, но недавно сообщалось, что хотя зараженная версия платформы и была установлена примерно у 18 000 клиентов, реально от атак пострадали лишь около 100 из них. Тем не менее, в результате этого инцидента жертвами хакеров стали такие гиганты, как Microsoft, Cisco, FireEye, а также множество правительственных агентств США, включая Госдеп, Министерство юстиции и Национальное управление по ядерной безопасности.

«Бэкдор SolarWinds в Национальном банке Дании был активен на протяжении семи месяцев, прежде чем атака была случайно обнаружена американской компанией Fire Eye», — заявляет Version2, ссылаясь на официальные документы, полученные от банка после запроса в рамках закона о свободе информации.

Хотя злоумышленники провели в сети банка долгое время, представители датского ЦБ уверяют, что не обнаружили каких-либо доказательств компрометации после этой стадии атаки (как это произошло с множеством других организаций, которые установили троянизированную версию Orion). Похоже, банк стал побочной жертвой более крупной хакерской операции и не представлял интереса для злоумышленников.

На сайте Роскомнадзора появилось довольно странное сообщение, озаглавленное «Вниманию компаний, использующих в работе VPN-сервисы». Многие расценили этот пост как сигнал о скорой блокировке сервисов Hola!VPN, ExpressVPN, KeepSolid VPN Unlimited, Nord VPN, Speedify VPN и IPVanish VPN.

«В соответствии с требованиями регламента реагирования информируем о планируемом введении централизованного управления в отношении средств обхода ограничения запрещенной в силу закона информации.

В ведомства направлен запрос с просьбой информировать Центр мониторинга управления сетями связи общего пользования (ЦМУ ССОП) об использовании сервисов VPN (Hola!VPN, ExpressVPN, KeepSolid VPN Unlimited, Nord VPN, Speedify VPN, IPVanish VPN) для обеспечения работы технологических процессов предприятий и организаций», — пишет Роскомнадзор.

Пока неясно, о каких именно ведомствах идет речь. Так, глава «Общества защиты интернета» Михаил Климарев пишет в своем Telegram-канале:

«Вопрос стоит так: а, типа, вы используете ДЛЯ РАБОТЫ перечисленные сервисы VPN? То есть, кто-то из ВЕДОМСТВ может использовать сервисы публичного VPN из списка для работы. Я правильно понимаю, что российские ведомства вполне себе могут использовать VPN для обхода блокировок? (а иначе нафига они)».

Напомню, что в середине июня 2021 года на территории РФ уже были заблокированы VyprVPN и Opera VPN, «в соответствии с регламентом реагирования на угрозы обхода ограничений доступа к детской порнографии, суицидальному, пронаркотическому и иному запрещенному контенту».
Post #1735 5.33K
​​Приложения для знакомств стали безопаснее, но не с точки зрения приватности

Эксперты «Лаборатории Касперского» проверили безопасность приложений для онлайн-знакомств, проанализировав девять наиболее популярных приложений в мире: Tinder, Bumble, OkCupid, Mamba, Pure, Feeld, Her, Happn и Badoo (версии для iOS и Android). Результаты исследования сравнили с результатами аналогичного анализа 2017 года.

Оказалось, теперь сервисы для знакомств лучше защищены с технической точки зрения, особенно в вопросе перехвата данных. Однако по-прежнему сохраняются риски в области приватности: в таких приложениях хранится много личной информации, которая может быть использована для киберсталкинга (преследования в интернете) и доксинга (публикации данных о человеке без его ведома и согласия для нанесения вреда его репутации).

В 2017 году в четырех из девяти изученных приложений можно было перехватывать отправляемые данные, и многие использовали HTTP. В 2021 году ситуация значительно улучшилась. Так, ни одно из изученных приложений не использует HTTP, и данные вообще не передаются, если протокол небезопасный.

Но сохраняется множество проблем с приватностью. К примеру, в большинстве изученных сервисов можно зарегистрироваться с помощью аккаунта в социальной сети. В этом случае данные из него автоматически подтягиваются в новый профиль. Также пользователям предлагают добавить информацию о том, где они работают или учатся. Такие подробности упрощают поиск человека в социальной сети, где, если не включены настройки приватности, о нем можно узнать еще больше.

Пользователи Happn, Her, Bumble и Tinder обязаны указывать свое местоположение. Некоторые приложения, такие как Mamba, показывают его с точностью до метра. У Happn есть дополнительная функциональность, которая позволяет владельцам аккаунтов видеть, сколько раз и где они пересекались со своим мэтчем (человеком, ответившим взаимностью в приложении). Все эти данные, а также содержимое чатов и фотографии, могут быть использованы для сталкинга в сети или реальном мире, а также для доксинга.

Mamba — единственное из изученных приложений, в котором можно делать фотографии размытыми бесплатно, а Pure — единственное, в котором запрещено делать скриншоты чатов.

Некоторые дополнительные опции, связанные с обеспечением приватности, являются платными. Так, в платных версиях большинства изученных сервисов можно включить режим инкогнито. В этом случае профиль видят только те пользователи, которым его владелец выразил симпатию. В платных версиях Tinder и Bumble можно вручную выбрать регион и не давать более конкретных уточнений по местоположению.

Увы, как и по результатам прошлого исследования, в большинстве приложений для Android переписка и кешированные фото хранятся на устройстве. То есть злоумышленник может получить к ним доступ с помощью малвари.

Mamba и Badoo и вовсе присылают письмо со сгенерированным паролем для входа в аккаунт в открытом виде, что точно нельзя отнести к хорошим практикам в области безопасности.

«Активно присутствовать в сети и при этом сохранять приватность данных довольно непросто. Это ярко иллюстрируют приложения для онлайн-знакомств. Люди хотят знакомиться и общаться в интернете, но так, чтобы это было безопасно. Мы видим, что в последние несколько лет дейтинговые сервисы стали более защищенными, особенно их платные версии. Надеемся, что в будущем функции, важные для сохранения приватности, будут доступны бесплатно во всех подобных приложениях. Лучшее, что могут сделать владельцы аккаунтов в дейтинговых сервисах для своей цифровой безопасности, — тщательно следить за тем, какие данные о себе они сообщают в профилях и чатах», — комментирует Татьяна Шишкова, эксперт по кибербезопасности «Лаборатории Касперского».
Post #1734 6.07K
​​Обходим сертификаты Собянина без вакцинации. Фишинг по-русски

Хочется кушать, а в кафе не пускают потому, что ты не “чипированный”? В этой статье я тебе расскажу, как обойти (читай, наебать) политический фейс-контроль. Всё очень просто. Мы обратимся к методу старому, как мир под названием “фишинг”.
Ранее это сделало РБК. А я просто рассказываю (исключительно в образовательных целях), как сделать QR-код с сертификатом вакцинации:

1. Берём рабочий сертификат.
2. Подбираем домен максимально похожий на оригинал gosuslugi.ru, но свободный.
3. Поднимаем на своём хостинге.
4. Копируем страницу один в один с путём до неё.
5. Вставляем в неё свои данные.
6. Генерируем QR любым онлайн генератором.
7. Идём кушать.

Приятнтного аппетита.

Если чё, данный метод называется фишинг и применяется злоумышленниками для сбора логинов и паролей от онлайн банков и т.п.

P.S. Ах, да, если ты всё же решил ступить на скользьзкую дорожку “фишинга”, помни, что я тебя к этому не призывал. А вот коррупционер, сокурсник Навального и номинал Потанина и Дерипаски, с неблагозвучной фамилией Клишас напоминает, что за использование поддельного сертификата можно получить до 2-х лет тюрьмы.

Несмотря на заявления корупционного сенатора, о том, что использование поддельных QR-кодов подпадает под ст. 327 УК (подделка и использование официальных документов), в Ассоциации юристов России с этим не согласны. «QR-код не является документом, а ст. 327 УК РФ может вменяться только к бумажным документам на официальных бланках, утвержденных госстандартом, либо к электронным документам, подписанным электронной цифровой подписью», — пояснил член комиссии по правовому обеспечению цифровой экономики московского отделения ассоциации Дмитрий Липин.
Post #1733 6.28K
Кто читает ваши SMS

Эту историю рассказал мой друг из финтеха. Все мы стараемся защищать свои персональные данные, соблюдаем цифровую гигиену, но на самом базовом (я бы сказал, фундаментальном) уровне всё просто.

Читать без VPN
Telegraph Кто читает ваши SMS Эту историю я услышал от своего друга из финтеха. История мне понравилась тем, что все мы стараемся защищать свои персональные данные, соблюдаем цифровую гигиену, но на самом базовом (я бы сказал, фундаментальном уровне) всё просто. Итак, есть веб-сайт по…
Post #1732 6.14K
​​Взломщики SolarWinds скомпрометировали службу поддержки Microsoft

Microsoft обнаружила новые атаки хак-группы Nobelium, ответственной за громкий взлом SolarWinds в прошлом году. В числе пострадавших был и сотрудник, работающий в службе поддержки клиентов.

Напомню, что взлом SolarWinds стал одной из наиболее масштабных атак на цепочку поставок в истории. В декабре 2020 года стало известно, что неизвестные злоумышленники атаковали компанию и зарази­ли ее платформу Orion мал­варью. Сог­ласно офи­циаль­ным дан­ным, среди 300 000 кли­ентов SolarWinds толь­ко 33 000 исполь­зовали Orion, а в начале года сообщалось, что заражен­ная вер­сия платформы была уста­нов­лена при­мер­но у 18 000 кли­ентов. В результате этого инцидента пос­тра­дали такие гиган­ты, как Microsoft, Cisco, FireEye, а так­же мно­жес­тво пра­витель­ствен­ных агентств США, вклю­чая Гос­деп, Министерство юстиции и Наци­ональ­ное управле­ние по ядер­ной безопас­ности.

Американские власти официально возложили ответственность за эту атаку на Россию. Администрация Джо Байдена заявила, что за атакой стояла Служба внешней разведки России и ее «правительственные хакеры», известные как APT 29, Cozy Bear, Nobelium или The Dukes. По данным властей, они «использовали платформу SolarWinds Orion и другие ИТ-инфраструктуры в рамках широкомасштабной кибершпионской кампании».

Как теперь сообщает Microsoft, группировка использовала брутфорс и password spraying, чтобы попытаться подобрать пароли и получить доступ к учетным записям клиентов Microsoft. Производитель ОС заявляет, что атака в основном были безуспешными, но хакеры все же скомпрометировали три неназванных объекта, и в настоящее время пострадавших уже уведомляют о случившемся.

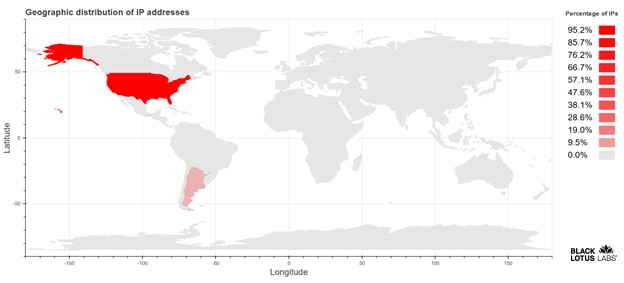
«Эта активность была нацелена на конкретных клиентов, в первую очередь ИТ-компании (57%), затем правительственные учреждения (20%) и меньший процент атак пришелся на неправительственные организации, аналитические центры, а также сферу финансовых услуг», — заявила Microsoft. — Активность злоумышленников в основном была сосредоточена в США (около 45%), Великобритании (10%), а также Германии и Канаде. В общей сложности целями стали 36 стран».

Кроме того, в Microsoft заявили, что обнаружили малварь для кражи информации на устройстве одного из сотрудников, работающего агентом службы поддержки клиентов. В компании говорят, что Nobelium использовала это вредоносное ПО для сбора и кражи данных об учетных записях небольшого числа клиентов, которые хранились на устройстве сотрудника. Расследование этого инцидента все еще продолжается.

«В некоторых случаях злоумышленники использовали эту информацию для запуска целенаправленных атак в рамках своей более широкой кампании»,— признают в компании.
Post #1731 5.96K
​​Apple пригрозила судом авторитетному инсайдеру Kang. Он больше не будет публиковать утечки

Вчера авторитетный инсайдер Kang сообщил в своём аккаунте Weibo, что ему написали юристы Apple, предупредив, чтобы тот больше не публиковал информацию о будущих продуктах компании.

По их словам, его деятельность вводит клиентов в заблуждение и играет на руку конкурентам.

В своём сообщении он отметил, что «сливы» были лишь предположениями, к тому же Kang не занимался продажей этой информации и не публиковал фотографии разрабатываемых продуктов.

Однако он всё равно удалил некоторые публикации в своих соцсетях и предупредил коллег по цеху, что если они не хотят иметь проблем, пускай ведут себя более сдержано, и не делятся в интернете информацией, не предназначенной для глаз публики.

Согласно порталу AppleTrack, который отслеживает точность прогнозов от различных инсайдеров, публикации Kang были верны в 96,3% случаев. Аналогичное сообщение вчера получил дизайнер с ником Concept Creator, который выпустил точный рендер AirPods Max ещё до их выхода.
Post #1730 6.4K
​​Если вы пользуетесь WD My Book Live, немедленно отключите устройство от сети, иначе можете потерять все данные

Владельцы NAS производства Western Digital по всему миру жалуются, что с их устройств были удалены все файлы, а они больше не могут войти в систему через браузер или приложение, получая ошибку «неверный пароль». Попытки использовать пароль по умолчанию (admin), тоже не помогают.

Некоторые пострадавшие пишут, что, судя по логам, их устройства получили удаленную команду сброса к заводским настройкам.

Один из пользователей пишет:
Я нашел это в user.log моего драйва:
Jun 23 15:14:05 My BookLive factoryRestore.sh: begin script:
Jun 23 15:14:05 My BookLive shutdown24582: shutting down for system reboot
Jun 23 16:02:26 My BookLive S15mountDataVolume.sh: begin script: start
Jun 23 16:02:29 My BookLive : pkg: wd-nas
Jun 23 16:02:30 My BookLive
: pkg: networking-general
Jun 23 16:02:30 My BookLive : pkg: apache-php-webdav
Jun 23 16:02:31 My BookLive
: pkg: date-time
Jun 23 16:02:31 My BookLive : pkg: alerts
Jun 23 16:02:31 My BookLive logger: hostname=My BookLive
Jun 23 16:02:32 My BookLive
: pkg: admin-rest-api

Похоже, в этом причина случившегося... В это время никого не было дома, чтобы использовать этот драйв», — пишет одна из жертв.

Многие пользователи опасаются, что их устройства были взломаны, и некий злоумышленник массово отправил NAS команду сброса к заводским настройкам. Но в таком случае странно, что атакующие не оставили записок с требованием выкупа и других угроз, вместо этого проведя деструктивную и бессмысленную атаку.

Некоторые пострадавшие сообщают, что смогли восстановить некоторые файлы с помощью инструмента PhotoRec. Но, к сожалению, этот способ помог далеко не всем.

Представители Western Digital уже опубликовали предупреждение, в котором рекомендуют всем владельцам устройств My Book Live и My Book Live Duo срочно отключить их от интернета, пока инженеры компании разбираются в проблеме.

«Western Digital установила, что некоторые устройства My Book Live были скомпрометированы вредоносным программным обеспечением. В некоторых случаях эта компрометация приводила к сбросу настроек до заводских, что, по всей видимости, стирает все данные на устройстве.

Устройства My Book Live получали последнее обновление прошивки в 2015 году. Мы понимаем, что данные наших клиентов очень важны. В настоящее время мы рекомендуем вам отключить My Book Live от интернета, чтобы защитить свои данные. Мы проводим расследование и будем обновлять эту ветку по мере появления новых данных», — пишут представители компании.

Также инженеры Western Digital сообщили СМИ, что, по их мнению, устройства были скомпрометированы с использованием некой уязвимости, так как они были подключены к интернету напрямую. Интересно, что последнее обновление прошивки для WD My Book Live вышло в 2015 году, а после этого был обнаружен критический баг CVE-2018-18472, для которого сразу появился эксплоит.
Post #1729 5.45K
Неуловимый Джон. Как 100 миллионов долларов изменили жизнь программиста

В эту ночь Джона Макафи нашли мертвым в испанской тюрьме.
Что ты о нем слышал? Создатель назойливого антивируса? Миллионер? Пионер криптобезопасности? Криптоэнтузиаст? Начав карьеру полвека назад, он до последнего будоражил общественность своими выходками, а рынки — смелыми прогнозами. Что двигало этим непростым человеком? Нонконформизм, алчность, честолюбие, жажда внимания, паранойя? Хантер Томпсон от мира программистов, кибербезопасности и криптовалют. Мы пройдемся по цветастому послужному списку Макафи, а выводы делай сам.

Читать без VPN
Telegraph Неуловимый Джон. Как 100 миллионов долларов изменили жизнь программиста Джон Макафи — пионер криптобезопасности, миллионер и криптоэнтузиаст. Начав карьеру полвека назад, он до последнего будоражил общественность своими выходками, а рынки — смелыми прогнозами. Что двигало этим непростым человеком? Нонконформизм, алчность, честолюбие…
Post #1728 5.68K
Джон Макафи найден мертвым в испанской тюрьме

Согласно сообщениям испанских СМИ, 23 июня 2021 года Джон Макафи был найден мертвым в своей тюремной камере. Основатель компании McAfee, один из пионеров в сфере антивирусного ПО, а в последние годы известный криптовалютный энтузиаст, Макафи был арестован осенью 2020 года за уклонение от уплаты налогов и нарушение закона о ценных бумагах.

Арест
Осенью 2020 года основатель компании McAfee Джон Макафи был арестован в Испании, так как его обвинили в уклонении от уплаты налогов, умышленном уклонении от подачи налоговых деклараций и нарушении закона о ценных бумагах.

Согласно обвинительному заключению Министерства юстиции США, Макафи не уплатил налоги на средства, которые заработал в период с 2014 по 2018 год. Также американское правительство заявляло, что Макафи давно уклонялся от встреч с налоговыми инспекторами, и пытался скрыть свои активы, включая недвижимость и яхту (как правило, путем передачи права собственности другим людям).

Весной 2021 года американские власти выдвинули против Макафи ряд новых обвинений, связанных с его активностью в Twitter. Дело в том, что, по данным властей, он заработал миллионы долларов на своих многочисленных подписчиках, рекламируя различные криптовалюты (и тоже не уплатил с этого никаких налогов). Кроме того отмечалось, что в последние годы Макафи регулярно получал гонорары за различные выступления и консультации, а также заработал на продаже прав на экранизацию истории своей жизни.

К примеру, по данным следователей, мошенничество и отмывание денег принесли Макафи более 13 000 000 долларов США. Также в судебных документах фигурировал и Джимми Гейл Уотсон младший (Jimmy Gale Watson Jr.), который в последние годы отвечал за личную безопасность Макафи, а также входил в его «криптовалютную команду».

Официальные лица утверждали, что Макафи утаивал информацию о платных рекомендациях, которые он регулярно давал в Twitter, делая ложные заявления на немалую аудиторию своих подписчиков. Так, в 2017-2018 годы Джон Макафи неоднократно продвигал в своем Twitter различные криптовалютные ICO. По сути это была лишь платная реклама, о чем Макафи умалчивал, и даже активно отрицал этот факт, хотя подписчики регулярно спрашивали его об этом. В итоге Макафи и его партнеры заработали более 11 000 000 долларов на такой «рекламе», утверждало Министерство юстиции США.

Все это время Макафи находился под стражей в Испании, ожидая решения об экстрадиции, и только по «весенним» обвинениям ему грозило до 30 лет лишения свободы. Так как Макафи было уже 75 лет, весь остаток жизни ему предстояло провести в тюрьме.
«Найден мертвым»

Вечером 23 июня 2021 года в испанских СМИ появились многочисленные сообщения о том, что Джон Макафи был найден мертвым в своей тюремной камере. Эту информацию уже подтвердили в Министерстве юстиции Каталонии, а также адвокаты Макафи.

По данным СМИ, Макафи покончил с собой и «его нашли повешенным в камере». Также стоит отметить, что за несколько часов до этого суд одобрил его экстракцию в США.

Теперь многие пишут, что Макафи не мог покончить с собой. Дело в том, что на протяжении многих лет Макафи заявлял, что правительство США хочет его убить, и не раз писал в Twitter, что если его смерть будет преподноситься как суицид, этому не следует верить. В 2019 году он даже посвятил этому одну из своих татуировок.

Getting subtle messages from U.S. officials saying, in effect: "We're coming for you McAfee! We're going to kill yourself". I got a tattoo today just in case. If I suicide myself, I didn't. I was whackd. Check my right arm.$WHACKD available only on https://t.co/HdSEYi9krq🙂 pic.twitter.com/rJ0Vi2Hpjj
— John McAfee (@officialmcafee) November 30, 2019

Более недавний твит, уже написанный из тюрьмы и вовсе гласил: «Знайте, если я повешусь а-ля Эпштейн, в этом не будет моей вины».

I am content in here. I have friends.
The food is good. All is well.
Know that if I hang myself, a la Epstein, it will be no fault of mine.
— John McAfee (@officialmcafee) October 15, 2020
Twitter John McAfee Getting subtle messages from U.S. officials saying, in effect: "We're coming for you McAfee! We're going to kill yourself". I got a tattoo today just in case. If I suicide myself, I didn't. I was whackd. Check my right arm. $WHACKD available only on McAfeedex.com:)
Post #1727 5.03K
Фишинг с поддельным приглашением на встречу

Вы когда-нибудь задумывались о том, как работают приглашения на встречи в Microsoft Teams и Google Meet? Недавно я занимался вопросом социальной инженерии, и у меня в голове возникла случайная мысль: как на самом деле работают приглашения на встречи, можно ли как-то использовать их в мошеннических схемах?

Да, такая мысль уже обсуждалась ранее, и этот метод уже использовали. Но никто нигде не объяснял, как он работает. Мне не удалось найти ни одного блога, который технически описывает эту атаку. Поэтому я решил покопаться в ней сам, чтобы человеческим языком рассказать всем, кто интересуется пентестами и вопросами безопасности в целом.

Читать без VPN
Telegraph Фишинг с поддельным приглашением на встречу Вы когда-нибудь задумывались о том, как работают приглашения на встречи в Microsoft Teams и Google Meet? Недавно я занимался вопросом социальной инженерии, и у меня в голове возникла случайная мысль: как на самом деле работают приглашения на встречи, можно…
Post #1726 5.17K
​​Исследователь заявляет, что Apple преуменьшила опасность найденной им уязвимости

Индийский ИБ-специалист Лаксман Муфтия (Laxman Muthiyah) утверждает, что обнаружил критическую уязвимость, связанную с функцией сброса паролей на устройствах Apple. По его словам, баг мог использоваться для захвата любой учетной записи iCloud, однако в Apple считают иначе.

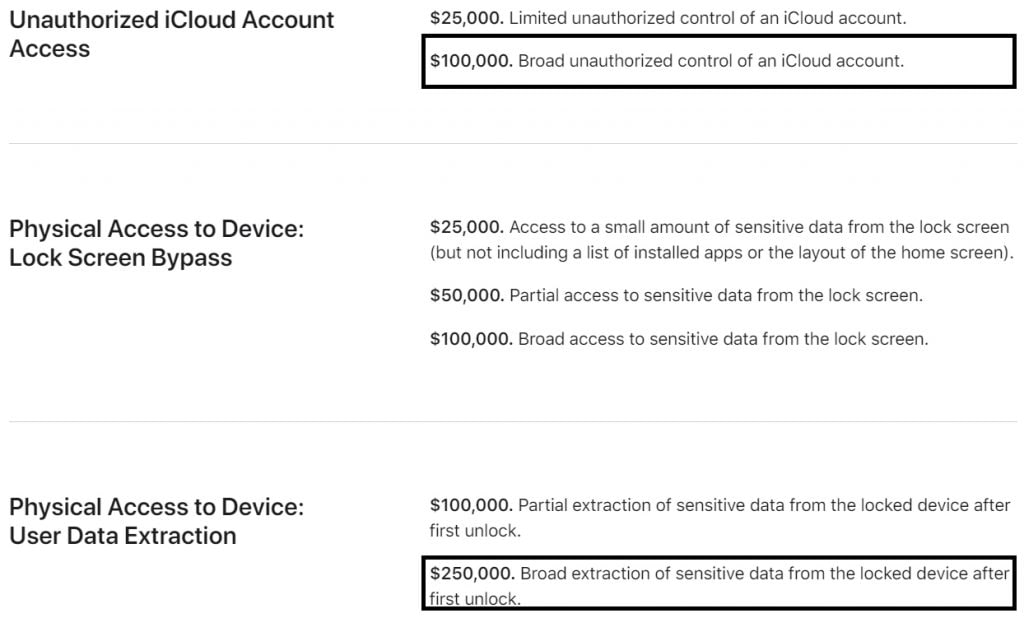
В рамках программы bug bounty, компания предложила исследователю вознаграждение в размере 18 000 долларов, но он отказался, заявив, что Apple значительно преуменьшила значение уязвимости и должна была выплатить ему 100 000 или 250 000 долларов.

Эксперт рассказывает, что найденная им уязвимость позволяет обойти различные меры безопасности, которые Apple использует для предотвращения брутфорса паролей от учетных записей во время использования функции «Forgot password».

Так, при попытке сбросить пароль пользователю предлагается указать свой номер телефона или адрес электронной почты, чтобы получить одноразовый код из шести цифр. То есть злоумышленник, желающий захватить учетную запись, сначала должен узнать номер телефона или адрес email жертвы, а затем узнать шестизначный код или перебрать примерно миллион возможных комбинаций.

Чтобы предотвратить возможный брутфорс этих кодов, Apple ограничила количество попыток ввода пятью, а также ограничила количество одновременных POST-запросов с одного IP-адреса до шести. Это означает, что злоумышленнику потребуется 28000 IP-адресов для отправки миллиона запросов. Также разработчики внесли в черный список облачные сервисы, автоматически отклоняя POST-запросы, поступающие от AWS, Google Cloud и так далее.

Муфтия обнаружил, что, несмотря на эти ограничения, злоумышленник все равно может отправлять множество запросов, если использует для этого облачные сервисы, не попавшие в черный список. В итоге атакующий сможет подобрать шестизначный код и получит доступ к целевой учетной записи iCloud.

«Конечно, выполнить такую атаку непросто, и для успешного использования уязвимости нужна правильная подготовка, — поясняет специалист. — Сначала нужно обойти SMS-сообщение с шестизначным кодом, а затем шестизначный код, полученным на адрес электронной почты. Оба метода обхода основаны на одном принципе, поэтому ничего менять не понадобится. Даже если у пользователя включена двухфакторная аутентификация, мы все равно можем получить доступ к его учетной записи, потому что эндпоинт 2ФА имеет такие же ограничения и тоже уязвим. Аналогичная уязвимость присутствовала и в эндпоинте валидации пароля».

Исследователь сообщил Apple о проблеме еще в июле 2020 года, и лишь в апреле 2021 года разработчики подготовили патч, причем Муфтия утверждает, что Apple не уведомила его об устранении проблемы.

Также разработчики компании заявили, что только «очень небольшая часть учетных записей когда-либо подвергалась такому риску, и очень мало пользователей устройств Apple были уязвимы».

«Атака работает только против учетных записей Apple ID, которые никогда не использовались для входа в систему на защищенных паролем iPhone, iPad или Mac», — заявили представители Apple, оспаривая заявления исследователя о том, что все учетные записи iCloud оказались под угрозой.

Муфия пишет, что компания пытается скрыть тот факт, что уязвимость является критической, и даже внесла изменения на соответствующую страницу поддержки (после его расследования и багрепорта).

Исследователь даже обсудил проблему напрямую с инженерами Apple, которые объясняли ему, что коды проходят верификацию на самом устройстве пользователя и не отправляются на серверы компании, а эндпоинт проверки кодов имеет ограничение на количество попыток, которое нельзя обойти. Однако Муфия по-прежнему уверен, что эндпоинт был уязвим, а затем проблему исправили задним числом.
Post #1725 5.63K
​​Странная малварь не дает жертвам посещать пиратские сайты

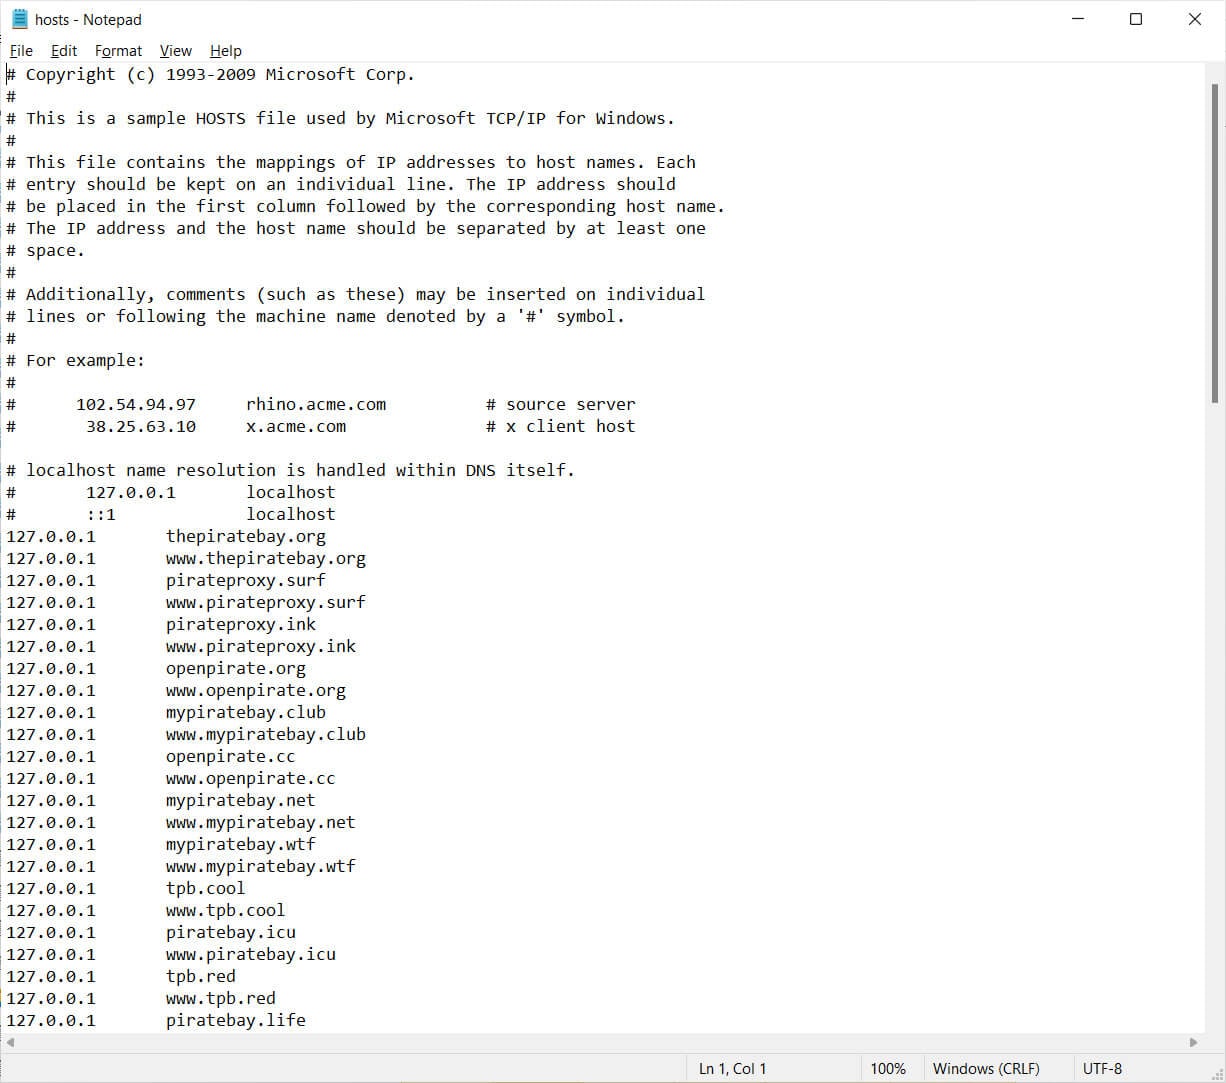
Эксперты SophosLabs пишут, что обнаружили странного вредоноса, который блокирует пиратские сайты, внося изменения в файл HOSTS на зараженной машине. Вредоносная кампания была активна с октября 2020 года по январь 2021 года, но в итоге сайт злоумышленников отключился.

«Один из самых странных случаев, что встречался мне за последнее время: один из моих коллег по лаборатории недавно рассказал мне о вредоносной кампании, основная цель которой, похоже, не совпадает со всеми наиболее распространенными мотивами малвари, — рассказывает главный исследователь SophosLabs Эндрю Брандт. — Вместо попытки похитить пароли или вымогать у владельца компьютера выкуп, эта малварь блокирует жертве доступ к большому количеству сайтов, посвященных пиратскому ПО, внося изменения в файл HOSTS в зараженной системе».

По словам Брандта, для распространения вредонос активно использовал именно то, с чем сам боролся — Discord и торрент-трекеры с пиратским ПО. В Discord малварь распространялась как отдельные исполняемые файлы, которые притворялись пиратским софтом, как показано на иллюстрации ниже.

На таких торрент-трекерах, как The Pirate Bay, малварь, на первый взгляд, распространялась под видом самых обычных раздач, которые тоже имели readme, файлы NFO и ярлыков, ведущих обратно на thepiratebay.org.

Однако на самом деле многие файлы в таких торрентах не несли никакого смысла и добавлялись в качестве «заглушки», чтобы вредонос походил на типичный торрент-файл с пиратским софтом или фильмом.

«При более внимательном рассмотрении файлов, связанных с установщиком, становится ясно, что они не имеют никакой практической пользы и призваны придать архиву обычный вид, который обычно имеет контент, распространяющийся через Bittorrent, а также изменить значения хэшей добавлением случайных данных», — объясняет эксперт.

Если пользователь загружал и запускал такую малварь, она изменяла файл HOSTS в системе жертвы, добавляя многочисленные в него записи для пиратских сайтов (в основном, связанных с The Pirate Bay), указывающие на 127.0.0.1.

Также вредонос подключался к удаленному узлу, находящемуся под контролем хакеров, и передавал своим операторам название фейкового пиратского сотфа, благодаря которому заразился пользователь. Поскольку веб-серверы обычно регистрируют IP-адреса, злоумышленники узнавали как IP-адрес неудачливого пирата, так и название программного обеспечения или фильма, которые тот пытался скачать.

Неизвестно, для чего эта информация используется злоумышленниками, но исследователь предупреждает, что хакеры могут поделиться ею с интернет-провайдерами, правообладателями или даже с правоохранительными органами. Также создатели вредоноса могут использовать эти данные в дальнейших атаках, например, вымогая у пользователей деньги за молчание.
Post #1724 5K
​​В браузере Tor исправили баг, позволявший отслеживать пользователей по установленным приложениями

Разработчики Tor Project выпустил новую версию браузера Tor (10.0.18), в которой устранили множество багов, включая уязвимость, которая позволяла сайтам отслеживать пользователей, основываясь на перечне установленных приложений.

Еще в мае 2021 года компания FingerprintJS, которая, как нетрудно понять по названию, занимается JavaScript-фингерпринтингом, обнаружила уязвимость, позволяющую отслеживать пользователей различных браузеров, опираясь на то, какие приложения установлены на их устройствах.

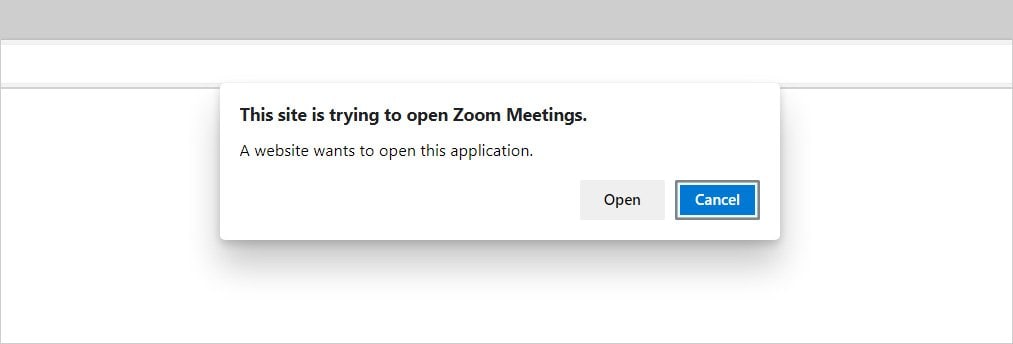
Для этого создается специальный профиль отслеживания, который пытается поочередно открыть различные обработчики URL-адресов, например, zoommtg://, и проверяет, обращается ли браузер, например, к приложению Zoom.

Таким образом можно определишь, что приложение установлено на устройстве. Перебирая многочисленные обработчики URL-адресов, в итоге может создать уникальный идентификатор и профиь пользователя. Затем этот ID можно отслеживать в разных браузерах, включая Google Chrome, Edge, Firefox, Safari и Tor Browser.

В релизе Tor Browser 10.0.18 специалисты исправили эту проблему, установив для параметра network.protocol-handler.external значение false. Этот параметр не позволяет браузеру передавать обработку определенного URL-адреса внешнему приложению, то если лишает подобную атаку смысла, не позволяя создать список установленных на устройстве приложений.
Post #1723 5.03K
​​Количество объявлений о продаже доступов в даркнете выросло в семь раз

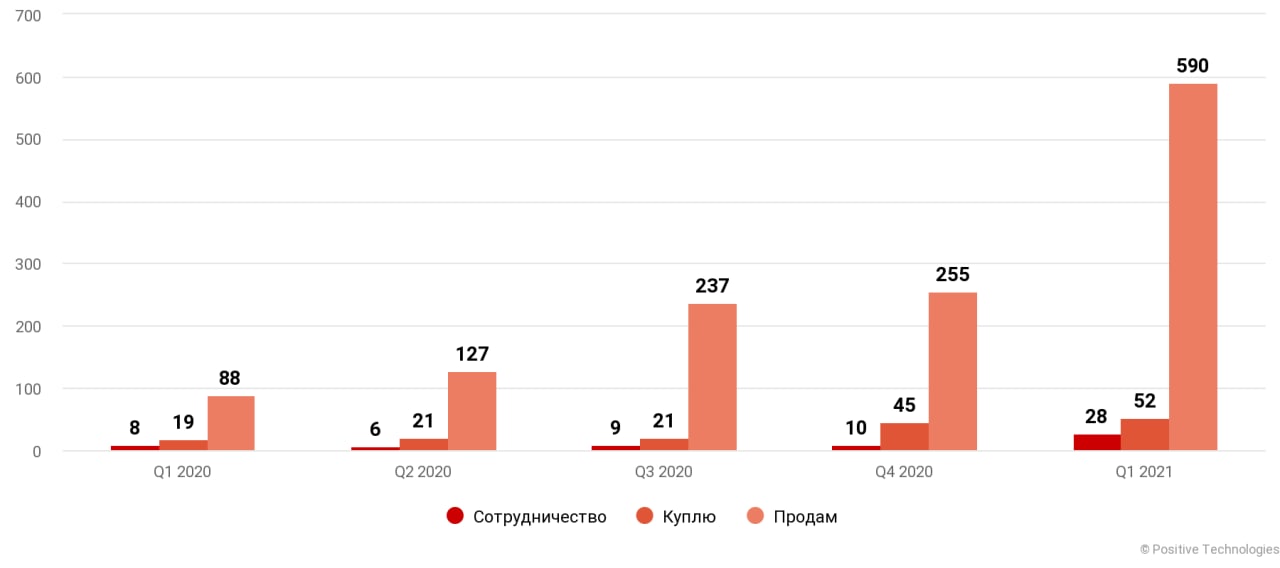
Эксперты Positive Technologies проанализировали, как развивался рынок доступов в 2020 году и начале 2021 года, и обнаружили, что за это время количество объявлений о продаже доступов увеличилось более чем в семь раз.
Исследователи отмечают, что количество таких объявлений в даркнете увеличивалось с каждым кварталом на протяжении всего рассматриваемого периода. К примеру, только в первом квартале 2021 года было обнаружено 590 новых объявлений, а это 83% от числа всех предложений в 2020 году. И по сравнению с первым кварталом 2020 года в первом квартале 2021 года количество пользователей, размещающих объявления о продаже/покупке доступов, а также о поисках напарников увеличилось в три раза.

"«Рынок доступов к корпоративным сетям активно формировался в течение последних нескольких лет, — отмечает старший аналитик Positive Technologies Вадим Соловьев. — О его зрелости уже можно было судить в начале 2020 года. Один из факторов, способствующих этому, — увеличение количества атак с использованием программ-вымогателей, так как партнеры или участники партнерской программы шифровальщиков часто пользуются предложениями на рынке доступов»."

По оценкам экспертов, в среднем ежеквартально продаются доступы в корпоративные сети организаций на сумму около 600 000 долларов США. При этом доля «дорогих» доступов (стоимостью более 5 000 долларов США) сократилась в два раза. Такие изменения могут быть следствием активного участия злоумышленников-новичков на теневом рынке, считают эксперты.
Post #1722 5.34K
Как Airbnb скрывает преступления при помощи тайной команды «чистильщиков»

Наверняка вам приходилось слышать о нелёгкой работе модераторов видеохостингов, вычищающих многие терабайты запрещённого контента. Но есть ещё одна категория работников, службу которых вряд ли можно назвать простой, — это сотрудники секретной службы безопасности Airbnb.

Журналисты Bloomberg выяснили, что компания постоянно сталкивается с преступлениями в арендованных квартирах и разбирается с этими случаями особая команда численностью в 100 человек, многие из которых раньше служили в армии или работали в полиции. Когда во время пребывания в арендованной квартире что-то идёт не так, как надо, в дело вступают эти парни, чтобы убрать трупы успокоить гостей и хозяев, замыть кровь помочь семьям и предотвратить PR-катастрофу.

Читать без VPN
Telegraph Как Airbnb скрывает преступления при помощи тайной команды «чистильщиков» Наверняка вам приходилось слышать о нелёгкой работе модераторов видеохостингов, вычищающих многие терабайты запрещённого контента. Но есть ещё одна категория работников, службу которых вряд ли можно назвать простой, — это сотрудники секретной службы безопасности…
Post #1721 6K
​​Одним из ведущих хакеров группировки Trickbot под ником «Макс» оказалась 55-летняя женщина из России

Хакеры Trickbot украли «десятки миллионов долларов» у компаний в США, а их программа — одна из самых популярных среди онлайн-вымогателей.
В Майами арестовали 55-летнюю Аллу Витте, её обвиняют в участии в киберпреступном синдикате Trickbot, мошенничестве и краже данных, пишет Bloomberg со ссылкой на федеральную прокуратуру.

Алла Витте родилась в Ростове-на-Дону, получила высшее образование в Латвийском университете в сфере прикладной математики, работала менеджером по продажам и преподавателем, пишет издание. Заинтересовалась программированием в конце 90-х — начале 2000-х. Жила в Нидерландах, после замужества в 2007 году переехала в Суринам.
В 2013 году начала заниматься разработкой сайтов. Обсуждала новую карьеру на русскоязычных форумах, давала советы молодым специалистам и благодарила тех, кто поддерживал на новом пути. На её странице «ВКонтакте» открытки от друзей с котами и видео про здоровый сон.

По данным обвинительного заключения, в 2018 году Алла Витте начала работать с Trickbot и за первую неделю написала код для отслеживания каждого из сотен пользователей, на чьих устройствах стоит вредоносное ПО. После подготовила видеоурок по использованию программы. Через год написала код для веб-панели, которую Trickbot использует для хранения «огромной базы данных», украденных у жертв.

Адвокат Аллы Витте не ответил на вопросы Bloomberg.

С момента первого обнаружения Trickbot в 2016 году хакеры украли, по разным, оценкам от десятков до сотен миллионов долларов в США у банков, юридических фирм, коммунальных служб, университетов, местных органов власти, пишет Bloomberg со ссылкой на экспертов по кибербезопасности и судебные документы. Trickbot — одна из самых популярных программ среди онлайн-вымогателей, рассказали в компании по безопасности Eclypsium.

Алла Витте останется под стражей в Кливленде до суда. Власти отказались раскрыть обстоятельства её ареста, известно, что она жила с семьей в Суринаме, прибыла в Майами и там была задержана.
Post #1720 5K
​​Минобороны создаст российские смартфоны и цифровую экосистему для военных

Минобороны РФ заявило, что «никогда не разрешит использование импортных сотовых телефонов на территории воинской части.
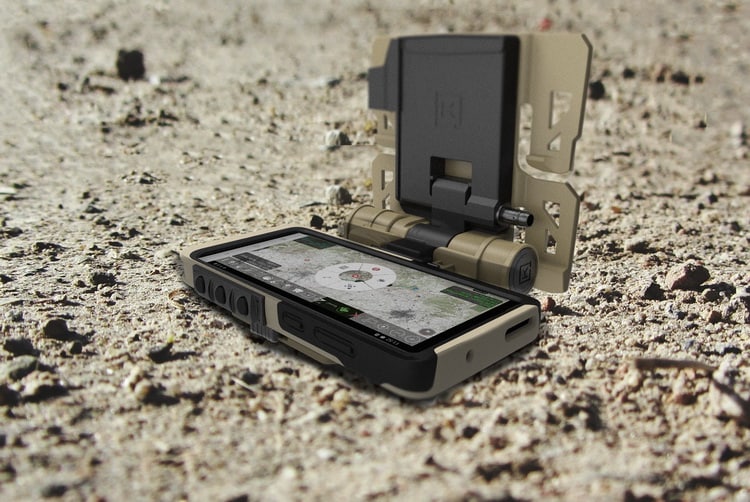
Такие устройства являются «источником утечек, серьёзнейшей опасностью, угрозой». По этой причине министерство вместе с военных технополисом «Эра» разрабатывает для военнослужащих и членов их семей российские смартфоны и мобильные приложения для повседневной деятельности на территории воинских частей.
Кроме того, в ведомстве рассказали о работе над собственной цифровой экосистемой для повседневной деятельности военных.

"Мы здесь продвигали решения на мобильной платформе «Аврора», в этом направлении у нас идут эксперименты по созданию защищенного телефона, смартфона, я подчеркиваю, который будет работать в различных режимах, в том числе которые позволят обеспечить безопасную связь. — Александр Осадчук, заместитель руководителя Департамента информационных систем Минобороны РФ"
Post #1719 5.1K
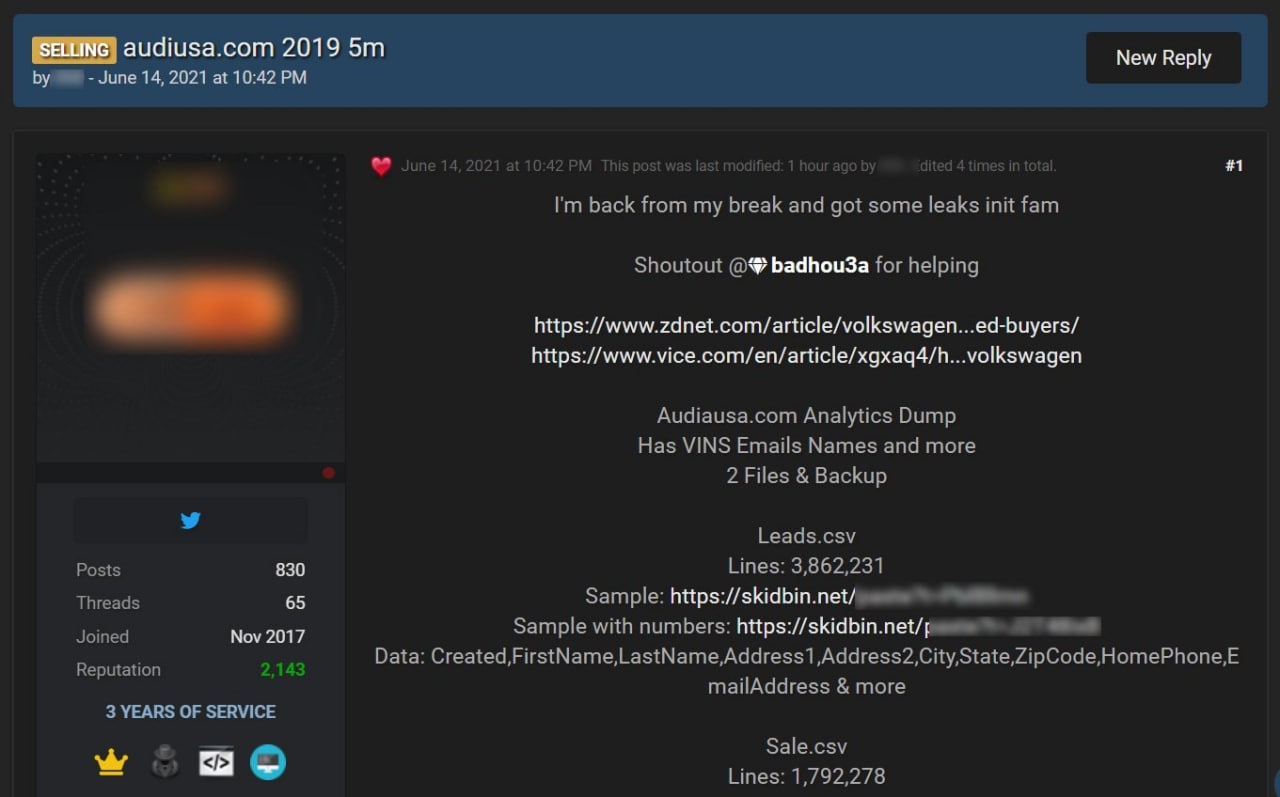
​​Данные клиентов Audi и Volkswagen выставлены на продажу

Недавно американское подразделение концерна Volkswagen AG (Volkswagen Group of America, Inc., VWGoA) предупредило об утечке данных, которую допустил один из сторонних вендоров, сотрудничающий с автопроизводителем в сфере продаж и маркетинга. Сообщалось, что утечка затронула более 3 300 000 клиентов, большинство из которых — владельцы автомобилей Audi.

Брешь в системе сторонней компании существовала с августа 2019 года по май 2021 года, и данные, предположительно, были похищены из незащищенного контейнера Azure BLOB.

Автопроизводитель сообщал, что утечка содержит следующие личные данные: имя и фамилия, личный или служебный почтовый адрес, email-адрес, номер телефона. В некоторых случаях к вышеперечисленным данным добавляется также информацию о приобретенном, арендованном или интересующем клиента автомобиле, в том числе VIN, марка, модель, год выпуска, цвет и комплектация.

Хуже того, данные примерно 90 000 клиентов Audi и заинтересованных покупателей были более полными, и содержали номера водительских прав, даты рождения, номера социального страхования, банковских счетов, идентификационные номера налогоплательщиков.

Как теперь сообщает Bleeping Computer, 14 июня на популярном хакерском форуме известный в даркнете продавец ворованных данных выставил на продажу украденную у VWGoA информацию. Хакер утверждает, что дамп содержит более 5 000 000 записей, из которых 3 862 231 запись — это данные потенциальных клиентов, а 1 792 278 записей – данные владельцев авто.
Злоумышленник оценивает дамп в 4000-5000 долларов за все записи, но заявляет, что в базе нет номеров социального страхования.

Издание отмечает, что за 1000 долларов США этот же хакер продает БД неназванного поставщика VPN-услуг, которому принадлежат несколько приложений для Android в магазине Google Play. Кроме того, преступник взял на себя ответственность за недавнюю утечку данных с популярного сайта рецептов Copy Me That.
Post #1718 5.04K
​​CША собирается приравнять шифровальщики к терроризму, но атаки вымогателей продолжаются

Как и ожидалось, США начало “крестовых поход” против операторов прграм-вымогателей. Так, на прошлой неделе, 3 июня, Минестерство Юстиции США разослало прокурорам служебную записку, в которой вымогателям уделяляется такое же внимание, как и терроризму.
Естественно, что такие изменения усилят и централизуют возможности слежки за операторами “рансомщиков” , чтобы обеспечить связь между национальными и глобальными случаями и создать полную картину угроз национальной и экономической безопасности. В интервью Wall Street Journal, директор ФБР Кристофер Рэй сравнил проблему “вымогателей” с ситуацией 11 сентября 2001. Ого как.

И результаты не заставили себя долго ждать. 7 июня, МинЮст США заявил о конфискации 2,3 миллиона долларов в крипте, выплаченных вымогателям-вымогателям Darkside, устроившим атаку шифровальщиком на газопровод Colonial Pipeline.

«Отслеживание кропто-транзакций остаётся одним из самых простых, но мощных инструментов, которые у нас есть», – сказала заместитель генерального прокурора США. «Выплаты выкупа – это топливо, которое приводит в движение двигатель цифрового вымогательства, и сегодняшнее заявление демонстрирует, что Соединенные Штаты будут использовать все доступные инструменты, чтобы сделать эти атаки более дорогостоящими и менее прибыльными для криминальных сообществ».

А 8 июня, во вторник генеральный директор Colonial Pipeline Джозеф Блаунт-младший уже давал показания перед комитетом по внутренней безопасности и делам правительства Сената, а в среду – перед комитетом по внутренней безопасности Палаты представителей.

Тем не менее, несмотря на всё происходящее, атаки программ-вымогателей продолжаются. В том числе атака на iConstituent, поставщика технологий, обслуживающего десятки офисов Конгресса США. А крупнейший в мире производитель мяса, бразильский концерн JBS, отдал опреаторам шифровальщика жирную котлету в $11млн. ФБР объявило, что к этой кибератаке причастна группа связанных с Россией хакеров REvil, чьи программы-вымогатели также известны под названием Sodinokibi.

Такая реакция США была вполне ожидаема. Сразу после инцидента с Colonial Pipeline, власти США существенно усилили международное давление, в том числе на РФ, что привело к полному запрету вымогателей на двух крупнейших теневых форумах, посвященных хакерской тематике.

К чему всё идёт, было понятно уже давно. Начиналось всё как криминальная денежная тема. Но государства не смогли справиться? Ок, объявим их террористами и делу конец. Для тех кто хочет понять в чем суть проблемы, вот ссылочка в tor: http://edteebo2w2bvwewbjb5wgwxksuwqutbg3lk34ln7jpf3obhy4cvkbuqd.onion все вымогатели и их сливы в одниом месте.
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →