Странная малварь не дает жертвам посещать пиратские сайты
Эксперты SophosLabs пишут, что обнаружили странного вредоноса, который блокирует пиратские сайты, внося изменения в файл HOSTS на зараженной машине. Вредоносная кампания была активна с октября 2020 года по январь 2021 года, но в итоге сайт злоумышленников отключился.
«Один из самых странных случаев, что встречался мне за последнее время: один из моих коллег по лаборатории недавно рассказал мне о вредоносной кампании, основная цель которой, похоже, не совпадает со всеми наиболее распространенными мотивами малвари, — рассказывает главный исследователь SophosLabs Эндрю Брандт. — Вместо попытки похитить пароли или вымогать у владельца компьютера выкуп, эта малварь блокирует жертве доступ к большому количеству сайтов, посвященных пиратскому ПО, внося изменения в файл HOSTS в зараженной системе».
По словам Брандта, для распространения вредонос активно использовал именно то, с чем сам боролся — Discord и торрент-трекеры с пиратским ПО. В Discord малварь распространялась как отдельные исполняемые файлы, которые притворялись пиратским софтом, как показано на иллюстрации ниже.
На таких торрент-трекерах, как The Pirate Bay, малварь, на первый взгляд, распространялась под видом самых обычных раздач, которые тоже имели readme, файлы NFO и ярлыков, ведущих обратно на thepiratebay.org.
Однако на самом деле многие файлы в таких торрентах не несли никакого смысла и добавлялись в качестве «заглушки», чтобы вредонос походил на типичный торрент-файл с пиратским софтом или фильмом.
«При более внимательном рассмотрении файлов, связанных с установщиком, становится ясно, что они не имеют никакой практической пользы и призваны придать архиву обычный вид, который обычно имеет контент, распространяющийся через Bittorrent, а также изменить значения хэшей добавлением случайных данных», — объясняет эксперт.
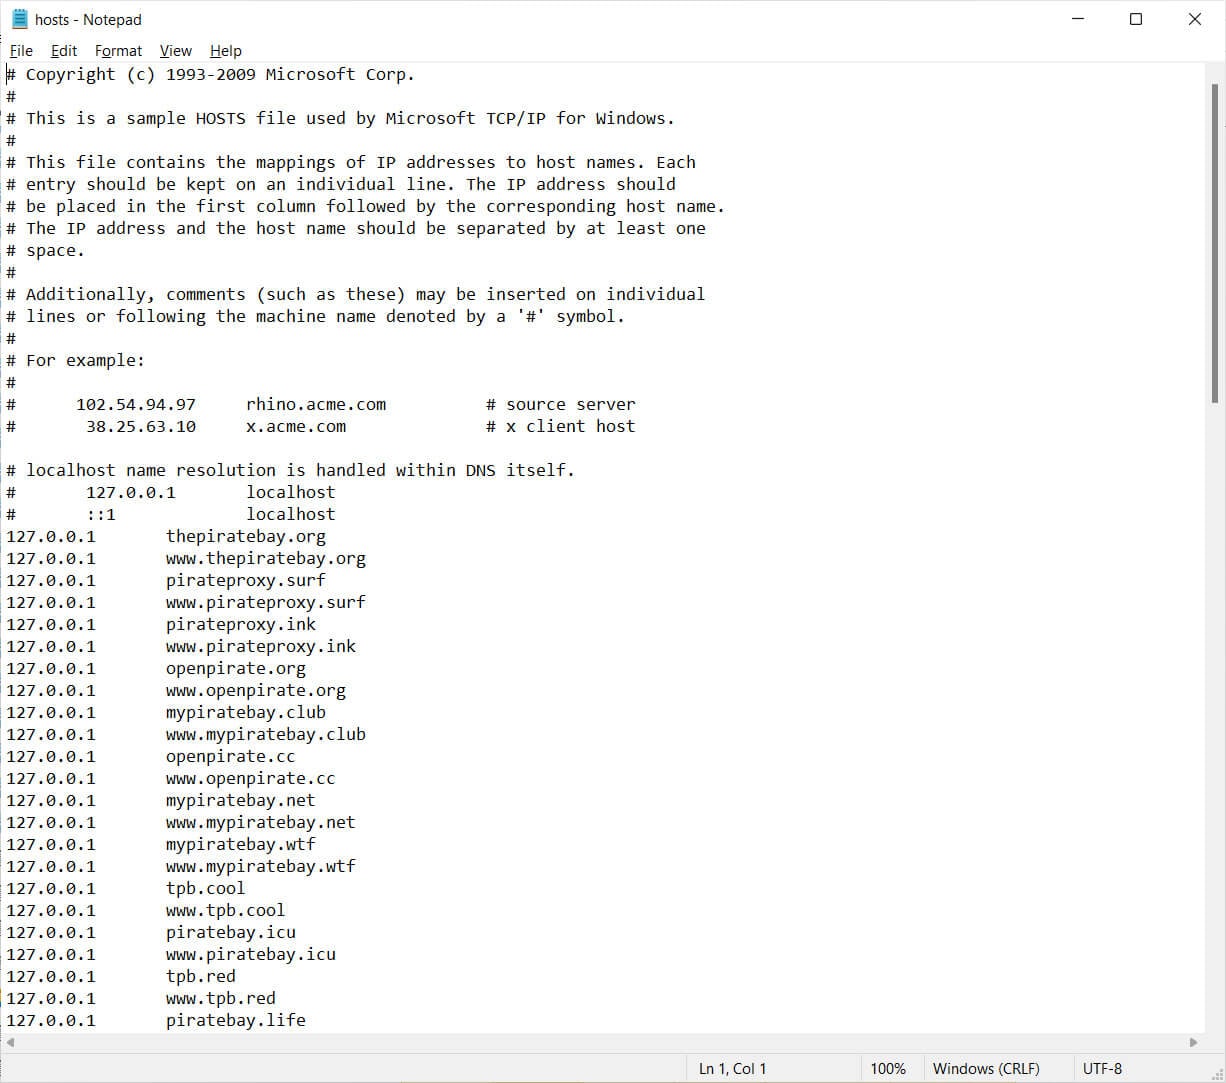
Если пользователь загружал и запускал такую малварь, она изменяла файл HOSTS в системе жертвы, добавляя многочисленные в него записи для пиратских сайтов (в основном, связанных с The Pirate Bay), указывающие на 127.0.0.1.
Также вредонос подключался к удаленному узлу, находящемуся под контролем хакеров, и передавал своим операторам название фейкового пиратского сотфа, благодаря которому заразился пользователь. Поскольку веб-серверы обычно регистрируют IP-адреса, злоумышленники узнавали как IP-адрес неудачливого пирата, так и название программного обеспечения или фильма, которые тот пытался скачать.
Неизвестно, для чего эта информация используется злоумышленниками, но исследователь предупреждает, что хакеры могут поделиться ею с интернет-провайдерами, правообладателями или даже с правоохранительными органами. Также создатели вредоноса могут использовать эти данные в дальнейших атаках, например, вымогая у пользователей деньги за молчание.
Post #1725
5.63K