TGViewer
Channel Public Channel
CYBER-BRO Kiberxavfsizlik kompaniyasi

CYBER-BRO Kiberxavfsizlik kompaniyasi

@cyberbrosecurity

Elite offensive security consulting for corporates & governments.

CYBER-BRO - cyber security company official telegram channel!

Contact: cyberbro@exat.uz - info@cyber-bro.uz
Subscribers
2.69K
Photos
282
Videos
49
Links
167

Showing posts older than #236 · Back to latest

Older Posts 19 shown
Post #235 2.47K
⚡️ Ўзбекистон Республикаси муҳим ахборот инфратузилмаси объектларини тоифалаш ва уларнинг ягона реестрини шакллантириш тартиби тўғрисида ВАҚТИНЧАЛИК НИЗОМ элон қилинди

Муҳим ахборот инфратузилмаси (МАИ) объектларини тоифалаш ва Реестрни юритиш Ўзбекистон Республикаси Давлат хавфсизлик хизмати томонидан амалга оширилади.

МАИ объектларини тоифалаш ва Реестрни юритиш бевосита ваколатли давлат органи ташаббусига кўра ёки унинг ёзма топшириғи асосида ваколатли давлат органининг ишчи органи – “Киберхавфсизлик маркази” ДУК томонидан амалга оширилиши мумкин.

МАИ объектларини тоифалаш тартиби ва мезонлари сифатида бир қанча критериялар кўрсатилган, шулардан :

- Ваколатли давлат органи билан келишилган ҳолда МАИ объектини тоифалаш ишлари бошқа
ташкилотлар томонидан ҳам амалга
оширилиши мумкин

- МАИ объектини тоифалаш ишлари ўттиз иш
куни ичида амалга оширилади

- МАИ объектида киберхавфсизлик ҳодисалари юз беришига сабаб бўлиши мумкин бўлган
кибертаҳдид ва заифликларни, шу жумладан бузғунчи хатти-ҳаракатлар ҳамда киберхавфсизлик
таҳдидларининг бошқа манбаларини кўриб чиқиш ва таҳлил қилиш

- МАИ объектида киберхавфсизлик ҳодисалари натижасида юзага келиши мумкин бўлган
оқибатлар ва зарар кўламини баҳолаш

МАИ объектлари 3 тоифага бўлинади :

1) юқори даражадаги МАИ
2) ўрта даражадаги МАИ
3) паст даражадаги МАИ

https://lex.uz/ru/pdfs/7217270
  • ⚡ 4
  • ❤ 2
  • 👍 1
Post #234 3.04K
📣 Kiberxavfsizlik akademiyamizda zamonaviy kiberjinoyatchi guruhlarning real hujum ssenariylari asosida qurilgan amaliy o'quv kursi mashg‘ulotlariga taklif qilamiz!

Dasturimizning asosiy yo‘nalishlari:

🟢 Laboratoriya tayyorlash: Active Directory asosida korporativ tarmoq yaratish, xavfsizlik tizimlarini (SIEM, IDS/IPS, EDR, XDR) o‘rnatish va sozlash.
🟢 Tahdidlarni aniqlash va muhandislik: Cyber Kill Chain, OSINT, MITRE ATT&CK, Threat Intelligence kabi metodologiyalar yordamida hujumlarni aniqlash va tahlil qilish.
🟢 Zararli dasturlar va boshqaruv markazi: Cobalt Strike, Sliver, Mythic kabi vositalardan foydalangan holda murakkab C2 kommunikatsiyalarni simulyatsiya qilish.
🟢 Xujum taktikalarini o‘rganish: Weaponization, phishing, ijtimoiy muhandislik, tarmoqqa hujum qilish va boshqa texnikalarni chuqur tahlil qilish.
🟢 Kiberjinoyatchi guruhlar xujumini simulyatsiyalash: APT29, APT28, YoroTrooper kabi xalqaro tahdid guruhlari taktikalarini o‘rganish.
🟢 Ransomwarega qarshi kurash: Shifrlovchi kiberjinoyatchilar hujumlarini simulyatsiya qilish va ximoyalanish.
🟢 Xujumdan keyingi izlarni tozalash: Tizimni tekshirish, tahdidlarni aniqlash va keyingi xavfsiz muhitni ta’minlash uchun tahlillar o‘tkazish.

⚡️ Kiberxavfsizlik bo‘yicha haqiqiy mutaxassisga aylanish va tarmog‘ingizni har qanday tahdidlardan himoya qilish uchun o'quv kursiga qo‘shiling!

— Davomiyligi : 2 oy
— Olib boriladi : Onlayn (talabga ko'ra offlayn ham tashkil etiladi)
— Darajasi : Boshlang'ichlar uchun emas

📨 Biz bilan bog'lanish uchun: info@cyber-bro.uz

X - Telegram - Linkedin - Youtube
  • 👍 5
  • ❤‍🔥 1
  • 🔥 1
  • 🎉 1
Post #232 2.76K
Мы предлагаем:

1️⃣ Внешний пентест
2️⃣ Внутренний пентест
3️⃣ Социальная инженерия
4️⃣ RED TEAM

В ходе работ исследователи ищут критичные уязвимости и недостатки для демонстрации действий потенциального злоумышленника, например эксплуатации уязвимостей и недостатков с целью проникновения во внутренний периметр, получения доступа к чувствительным данным компании или получения максимальных привилегий в критической инфраструктуре.

Для каждого вида тестирования создается содержательный отчёт, в котором подробно описываются:

- Все обнаруженные уязвимости
- Возможные векторы атак, подкрепленные скриншотами
- Рекомендации по устранению уязвимостей

Преимущества работы с нами:

- Собственная команда
- Постоянно держим связь и быстро отвечаем на все вопросы
- Специализированная компания по оказанию услуг ИБ полного цикла

📨 info@cyber-bro.uz

X - Telegram - Linkedin - Youtube
  • 👍 3
  • ⚡ 1
Post #230 2.64K
“25-oktyabr – Ichki ishlar organlari xodimlari kuni” munosabati bilan barcha IIV xodimlarini tabriklaymiz.

Sadoqat, jasorat va matonat hamroxingiz bo'lsin!
  • 🎉 5
  • 🔥 4
  • 👍 1
Post #229 8.84K
🎉 CYBER-BRO ACADEMY

Biz eng muhim va zarur bo'lgan ehtiyojlar uchun sohadagi eng nozik muammolarni bartaraf eta oladigan, hayotiy kibertahdidlardan ximoyalanish uchun yetarlicha malaka va ko'nikmalarga ega bo'lish imkoniyatini taqdim qilamiz.

✅CYBER-BRO ACADEMY Professional "Red Team Operator" amaliy o'quv mashg'ulotiga qabulni ochiq deb e'lon qiladi.

O'quv mashg'ulotlari ma'lum auditoriyaga moslashtirilgan bo'lib :
Davlat tashkilotlari, banklar, vazirliklar va IT sohasidagi dasturiy ta'minotlar ishlab chiquvchilar uchun mo'ljallangan. Bunga sabab yirik kiberxujumlar aynan shunday tashkilotlarga qaratilishida va buni natijasida minglab boshqa kichik tashkilotlar, yoki millionlab fuqarolar xavfsizligi tahdid ostida qolishi mumkin. Shu sabab ushbu o'quv kursi orqali "real hayotiy kibertahdidlar" ni simulyatsiyalash orqali tashkilotlarning axborot va kiberxavfsizlik mutaxassislarida aniq bilim va ko'nikmalarni shakllantirishdan iborat.

— O'quvchilar soni : 15 kishi
— Davomiyligi : 2 oy
— Olib boriladi : Onlayn (talabga ko'ra offlayn ham tashkil etiladi)
— Darajasi : Boshlang'ichlar uchun emas

❗️ Mashg'ulot faqat korporativ mijozlar uchun o'tkaziladi, o'quv mashg'uloti tarkibi va to'lov uchun bizga rasmiy email manzilingizdan xabar yuboring. Xabarda imkon qadar o'quvchilar soni, tashkilot nomi, bog'lanish uchun telefon raqami, maqsad va takliflaringizni batafsil keltiring.

📨 Biz bilan bog'lanish uchun: info@cyber-bro.uz

X - Telegram - Linkedin - Youtube
  • 🔥 12
  • ❤ 3
  • 👍 2
  • 🎉 2
Post #228 2.81K
⚡️CISA va FBI 16-oktyabr kuni dasturiy ta'minot ishlab chiquvchilar uchun, SD - Secure by Design dasturiy ta'minotni ishlab chiqish oldidan xavfsizlik birinchi o'rinda bo'lishi va bunda e'tibor qaratilishi zarur bo'lgan eng muhim jihatlar, maslahat va kriteriyalarga ega qo'llanmani e'lon qildi


Unga ko'ra :

- Xotira bilan ishlash uchun xavfli bo'lgan dasturlash tillaridan foydalanish (c,c++)
- SQL so'rovlarida foydalanuvchi ma'lumotlaridan foydalanish
- Operatsion tizim buyruqlarida foydalanuvchi ma'lumotlaridan foydalanish
- Standart parollardan foydalanish
- Ma'lum bo'lgan zaifliklarning mavjudligi
- Zaif ochiq kodli dasturlardan foydalanish (opensource)
- Ko'p faktorli autentifikatsiyaning yo'qligi
- Konfiguratsiya oʻzgarishlari va tarmoq faoliyati kabi hujumlarni tahlil qilish uchun dalillar va artefaktlarni toʻplash qobiliyatining yoʻqligi
- CVE ning kech nashr,oshkor etilishi
- Mutaxassislarga qonuniy oqibatlardan qo'rqmasdan zaifliklar haqida xabar berish imkonini beruvchi zaifliklarni oshkor qilish siyosatining yo'qligi

Bular dasturning idea holatidayoq xavfsizlik talablari sifatida kiritilishi shart bo'lgan muhim jihatlardir.

O'zbekistonda ishlab chiqilgan AyTi mahsulotlardagi ojizliklar haqida va ularning ochiq e'lon qilingan xulosalari haqida hech eshitganmisiz? yuqoridagi kabi soha uchun ishlatishimiz, ssenariylarini olib o'rganish va tadbiq etish uchun xalqaro andozalar yetarlicha aslida, ularni amalga oshirish kerak xolos...

Manbaa : CISA

X - Telegram - Linkedin - Youtube
  • 👍 6
  • ❤ 1
  • 👏 1
Post #227 3.09K
🇨🇳 Xitoy Kiberxavfsizlik Assotsiatsiyasi (CSAC) Intelni AQSh - NSA ko'rsatmasi bo'yicha protsessorlariga "backdoor" lar kiritishda aybladi

CSAC hujjatlarida Intel protsessorlaridagi zaifliklarning ko'payishiga ishora qilib (Downfall, Reptar, GhostRace, NativeBHI va Indirector), ishlab chiquvchilar nosozliklar haqida foydalanuvchilarning har qanday shikoyatlarini e'tiborsiz qoldirishini ishonchsizlik va bilvosita bunga imkon berayotganini da'vo qiladi.

Xitoy regulyatoriga ko'ra, Intel protsessorlarida aniqlangan zaifliklar, milliy muhim axborot infratuzilmasi xavfsizligiga jiddiy tahdid soladi.

CSAC qayd etishicha 2008 yildan boshlab Intel protsessorlarida keng reklama qilingan "Active Management Technology" tarkibiga kiruvchi va kompyuterda turli buyruqlarni masofadan turib bajarish imkonini beruvchi Management Engine (ME) texnologiyasi joriy qilingan.

Agar ME faollashtirilgan bo'lsa va tarmoqqa kirish imkoni bo'lsa, hostga o'rnatilgan operatsion tizimdan qat'i nazar, unga masofadan turib kirish mumkin.

Aslida, ME - bu sizga to'liq xotiraga kirish, operatsion tizimning xavfsizlik devorlarini chetlab o'tish va tarmoq paketlarini yuborish va qabul qilish imkonini beruvchi "backdoor" dir.

Shu bilan birga, ME texnologiyasi asosida amalga oshirilgan AMT-ning o'zida 2017 yilda juda jiddiy zaiflik (CVE-2017-5689) aniqlangan, bu autentifikatsiya mexanizmini chetlab o'tish va tizimga to'g'ridan-to'g'ri kirish, kirishni qabul qilish imkonini bergan.

Bundan tashqari, CSAC hisobotida 2017 yilda NSA tashabbusi bilan yaratilgan va HAP (High Assurance Platform) da joylashgan yashirin Kill Switch-ni aniqlagan. Ishlab chiquvchi tomonidan esa bu haqida hech qanday rasmiy ma'lumot berilmagan.

Kill Switch NSAga AQShdagi qurilmalarda MEni o'chirishga imkon beradi, qolgan dunyoning barcha qismida ME ishlashda davom etadi va boshqa tizimlarni potensial zaif qoldiradi.

Oldinroq Xitoyning CVERC (National Computer Virus Emergency Response Center) "Volt Typhoon III: Unraveling Cyberespionage and Disinformation Operations Conducted by U.S. Government Agencies" nomli izlanishlarini e'lon qilgan edi, unda AQSH "besh ko'z" va uning hamkorlari dunyo bo'ylab yirik kiber josuslik amaliyotlarini o'tkazishda ayblaydi.

Manbaa: The Register - China CSA

X - Telegram - Linkedin
  • 👍 15
  • ⚡ 4
  • 🔥 3
  • 👏 1
Post #226 2.5K
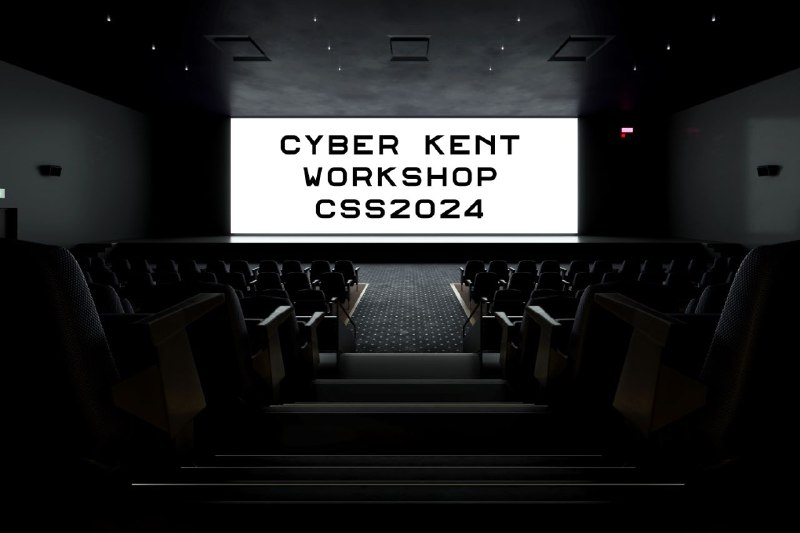
🔥 CSS 2024 - CYBERKENT v2!
  • 🔥 13
  • 🏆 4
  • 👍 1
  • 😱 1
Post #225 3.22K
🔥 Standoff da hozircha o'rinlar tartibi shu holatda.
  • 👍 10
  • ❤ 2
  • 🏆 2
  • 🔥 1
Post #224 4.48K
🔥 CSS 2024 2-kun, bugun bir nechta workshoplar bo'lib o'tadi.

Jumladan unda men "O'zbekiston internet foydalanuvchilari orasida eng keng tarqalgan zararli viruslar va ularning tahlili" mavzusida ma'lumot berib o'taman.
  • ⚡ 9
  • 👍 2
  • ❤ 1
Post #223 2.57K
☝️ Bu yilgi Standoff da Blue team jamolari ham mavjud va alohida vazifalar berilgan.
  • 👍 9
  • ❤ 6
Post #222 2.76K
🔥 Dj King shuyerda 🤙
  • 🔥 6
  • ❤ 3
  • 👍 1
  • 👌 1
Post #221 2.81K
🔥 Standoff boshlandi
  • 🔥 10
  • ❤ 2
Post #220 2.49K
🔥 CYBERKENT v2 boshlanmoqda!
  • 🔥 8
  • ❤ 6
Post #218 2.99K
🏆 CYBER-BRO ijtimoiy tarmoqlardagi sahifalarimizga a'zo bo'ling va sohaga qiziquvchi do'stlaringizni taklif qiling, maxsus sovg'alarga ega bo'ling.

Stickerlar, Polo futbolkalar, vaucher va maxsus invite ga faqatgina "CSS 2024" da ishtirok etib bizning ijtimoiy tarmoqdagi sahifalarimizga a'zo bo'lish orqali qo'lga kiritishingiz mumkin.

Youtube
X - Twitter
Telegram
Linkedin

A'zo bo'ling va "CSS 2024" da o'z sovg'alaringizni qo'lga kiriting.
  • 🔥 16
  • 👍 3
  • ❤ 2
Post #217 3.96K
⚡️ Cyber Security Central Eurasia doirasidagi CYBERKENT v2 da sizlarni CYBER-BRO LLC stendlarida kutib qolamiz.

Sammit 9-10 oktyabr kunlari "Intercontinental" mehmonxonasida bo'lib o'tadi.

Sammit doirasida 10-oktyabr kuni "O'zbekiston internet foydalanuvchilari orasida eng keng tarqalgan zararli viruslar va ularning tahlili" mavzusida maxsus "workshop" da qatnashing va kibersarhadlarimizdagi kiberjinoyatchilar haqida ma'lumotga ega bo'ling, sohaga oid qiziq ma'lumotlarga ega bo'lishingiz aniq.

"workshop" 10-oktyabrda ya'ni sammitning 2-kunida bo'lib o'tadi.

Batafsil : https://www.cybersecuritycentraleurasia.com/
  • ⚡ 4
  • 👍 3
  • ❤‍🔥 1
Post #213 3.94K
⚡️⚡️⚡️ Киберуруш - Исроил разведкаси ҲАМАС етакчиси Исмоил Ҳанияни WhatsApp орқали кузатиб борган

Ливанлик журналист Элиа Маниернинг сўзларига кўра, Исроил разведкаси WhatsApp хабари орқали Хания телефонига жосуслик дастурларини ўрнатган. Айғоқчи дастур Ҳамас етакчиси жойлашган уйнинг аниқ манзилини аниқлаш ва дрондан унга ракета зарбаси бериш имконини берган.

Шу йилнинг апрель ойида чоп этилган мақолада ҳам Исроил ҳарбий тузилмалари Meta компаниясига тегишли WhatsApp платформасидан фойдаланиб, сунъий интеллект тизимлари орқали Ғазодаги фаластинликларни нишонга олаётгани айтилган эди. Лавендер деб номланган ушбу тизим WhatsApp гуруҳларидаги аъзолик асосида гумондорларни аниқлаб, ҳатто тинч аҳолини ҳам ҳужумга дучор қилаётгани иддао қилинган эди. WhatsApp бу даъволарни рад этиб, фойдаланувчи маълумотларини ҳукуматлар билан бўлишмаслигини ва махфийлик стандартларига риоя қилишини билдирган.

Бизнинг ижтимоий тармоқлардаги саҳифаларимиз
cyber-bro.uz | Telegram | Linkedin
  • 🔥 8
  • 😱 5
  • 👍 3
  • ❤‍🔥 2
  • ⚡ 2
  • 👏 1
Post #211 4.57K
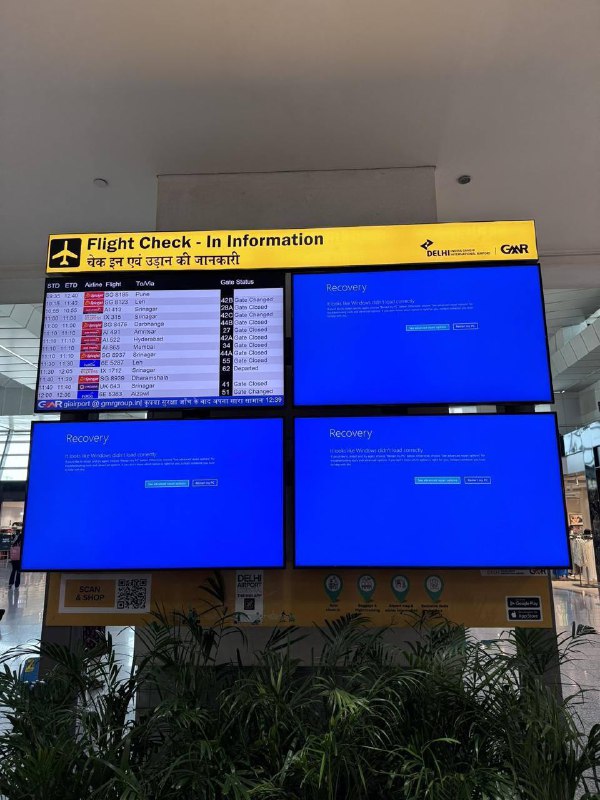
Бутун дунё бўйлаб глобал узилиш кузатилмоқда, бу Microsoft компаниясидаги IT узилишлар сабаб бўлмоқда. Авиакомпаниялар, супермаркет тармоқларида Windows дастурий таъминотида жуда кучли носозликлар юзага келмоқда.

Ҳатто баъзи авиакомпаниялар учиш самолётга чиқиш чипталарини ҳам қўлда ёзишмоқда. Жуда кўпчилик рейслар қолдирилмоқда.

Бутун дунёда IT коллапс бошланди, банкларда ҳам муаммолар юзага келмоқда.

"Microsoft" ишидаги глобал узилишлар Ўзбекистондаги халқаро аеропортлар фаолиятига таъсир қилмади - Uzbekistan Airports

“Айни дамда барча аародромларда учиш ва қўниш жараёнлари одатдагидек давом этмоқда. Авиакомпаниялар йўловчиларни рўйхатга олишда дастурий носозликларга дуч келган тақдирда, "Uzbekistan Airports" авиаташувчиларга ўзининг муқобил рўйхатга олиш тизимини таклиф қилишга тайёр”, — дейилади матбуот хизмати хабарида.

Бизнинг ижтимоий тармоқлардаги саҳифаларимиз
cyber-bro.uz | Telegram |
  • ⚡ 1
  • 👍 1
  • 🔥 1
  • 👏 1
  • 🤩 1
Post #210 2.89K
🔥 Kiberxavfsizlik sohasidagi 10 dan ortiq zamonaviy xizmatlarimiz va akademiyamizda ochilgan yangi o'quv kurslari bilan tanishing

Biz korporativ infratuzilmangizning barcha segmentlaridagi har qanday zaifliklarni aniqlaymiz, shuningdek, ularni bartaraf etish va o'tib bo'lmaydigan himoya tizimini yaratish bo'yicha keng qamrovli tavsiyalar beramiz. Axborot tizimlari auditi va penetratsion testlarga ixtisoslashgan professionallar jamoasi qisqa muddat ichida o'z xulosalarini taqdim qilishadi.

Biz axborot xavfsizligi bo'yicha mutaxassislarni tayyorlaymiz va ularning professional darajasini oshiramiz.

Sohaning eng zamonaviy texnologiyalari va ularning standartlarini birinchilardan bo'lib O'zbekiston hududida tadbiq qilamiz.

Batafsil : https://cyber-bro.uz
  • 🔥 8
  • 👍 3
  • ⚡ 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →