Баг в Compound привел к ошибочному начислению ревордов 240K $COMP
Роберт Лешнер уточнил, что баг произошел вследствии принятого предложения от сообщества, содержал в себе ошибку в 1 строке кода, но т к апгрейд протокол требует около недели, 240к монет COMP ($70М) были извлечены эксплоитерами.
Около 40К $COMP ($13M) еще лежат на баг-контракте и будут извлечены далее в ближайшее время.
Согласно твиттер ресерчеру Mudit Gupta:
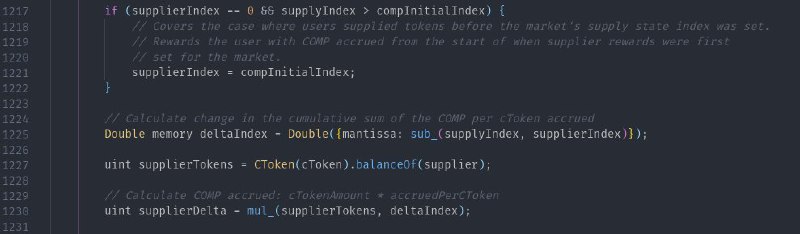
«Ошибка возникает, когда кто-то предоставляет займ протоколу Compound токены с нулевым вознаграждением от Compound, например cSUSHI и cTUSD.
Функция`supplyIndex` для таких токенов остается равным` compInitialIndex`, что означает, что блок if на L1217 не запускается.
Проверка должна была быть> =, а не>. Поскольку блок if не запускается, «supplierIndex» остается равным 0, а «supplyIndex» равно 1e36. Дельта индексов становится равной 1e36, и протокол выплачивает вознаграждение за индексы 1e36, а не предполагаемое нулевое вознаграждение».
По факту, часть из токенов взята вайтхакером, остальные эксплоитеры имеют KYC c биржами Okex, Huobi и будут идентифицированы.
Код = закон, однако можно предположить и такой вариант: если у инкассаторской машины во время езды выпадет мешок с деньгами на проезжую часть, это является по прежнему собственностью банка, так и здесь в случае с багом эмиссии, продажа одного из эксплоитеров 9 тысяч токенов на Okex и Huobi - была фактом ограбления Compound.
https://twitter.com/Mudit__Gupta/status/1443454935639609345
Дополнение по токенам COMP, украденным из протокола:
- $20M to rawiz.eth (по сообщению - вайт хакер)
- $27M to 0xf4bf (дампит и переместил на другой адрес)
- $9M to 0x2e4a (держит)
- $9M to 0x3af01 (держит)
- $6M to 0xf3f5 (продал все)
https://twitter.com/0xngmi/status/1443442885618278407
Post #21
1.56K
Forwarded from DEFI Scam Check