TGViewer
Channel Public Channel
Crypto Offensive

Crypto Offensive

@cryptooffensive

Чат: https://t.me/cryptooffensive_chat

Чтобы понять, как что-то работает, выясните, как это сломать (С) Талеб

Изучаем безопасность крипты, исследуя реальные атаки и уязвимости
Subscribers
1.2K
Photos
2
Videos
0
Links
72
Recent Posts 20 shown
Post #84 4.3K
#hack #GenomesDAO

Взломан GenomesDAO - https://genomes.io/ - DAO сервиса монетизации генетических данных в сети Polygon.

Сумма ущерба - около 25.5 ETH (использовался Wrapped ETH на Polygon).

Уязвимость нашлась в контракте стейкинга LP-токенов (токенов поставщиков ликвидности).
Функция инициализации "initialize" вызывала функцию "initialized", которая оказалась публичной и позволила взломщику подменить адрес токена, используемого для стейкинга, на адрес "самодельного" токена.
Затем было произведено вложение фиктивных токенов в обмен на токены LPSTAKING, которые после вызовa "initialized" с первоначальным значением были обменяны на реальные LP-токены.

Один из контрактов стейкинга:
прокси - https://polygonscan.com/address/0x3606cfa43f53098bc00b3fcff3a333f6947f3c92
реализация с уязвимостью - https://polygonscan.com/address/0x41476c8d9f24a95dde65bcd38a2948f7a667696b
(было задействовано несколько аналогичных контрактов для разных токенов)

Транзакция печати огромного количества самодельных LP-токенов
https://polygonscan.com/tx/0xcaa5f1193d5fb88d52b1de30bd0a12fd8269514f08e0bc5d69782b7c24a5f4fe

Транзакция вложения фиктивных токенов и вывода реальных (процесс повторён несколько раз для разных токенов)
https://polygonscan.com/tx/0x252a7e6f23ffb516c23df2a3b2e09b42d00a06fa4e9a5830e74fb35581f7632c

Транзакция дальнейшего обмена на WETH
https://polygonscan.com/tx/0x82cebaf092bc6a4c9235daeda6a9b504a873844c41dc31c51dbeebbab96a90bf
genomes.io Genomes.io provides you with a private and secure DNA data vault that puts you back in control of your genome.
  • 👍 14
  • 🔥 3
Post #83 3.59K
Post #81 2.86K
Post #80 2.92K
#hack #saddle #fuse

Два крупных взлома за день:

1)
Saddle Finance взломан на $10 миллионов:
https://etherscan.io/tx/0x2b023d65485c4bb68d781960c2196588d03b871dc9eb1c054f596b7ca6f7da56

Также $3.8 миллиона были спасены белыми хакерами из BlockSecTeam:
https://etherscan.io/tx/0x9549c0cb48ec5a5a2c4703cbbbbea5638028b2d8c8adc103220ef1c7fe5e99a3

2)
$80 миллионов выведено из пулов Fuse в протоколе Fei, который в декабре 2021 года объединился с Rari Capital:
https://etherscan.io/tx/0xadbe5cf9269a001d50990d0c29075b402bcc3a0b0f3258821881621b787b35c6

Взлом был произведён путём re-entrancy (повторного входа).
Анализ взлома: https://twitter.com/Hacxyk/status/1520370421773725698

Взломщику предложено вознаграждение в $10 миллионов за возврат остальных средств:
https://twitter.com/feiprotocol/status/1520344430242254849
Ethereum (ETH) Blockchain Explorer Ethereum Transaction Hash: 0x2b023d6548... | Etherscan Aggregated Swap of 5 Tokens (USDC, sUSD, DAI, USDT, +1 other) on 2 Platforms (Curve.fi, Uniswap V2) | Success | Apr-30-2022 07:40:24 AM (UTC)
Post #79 2.15K
#hack #deusdao #defi

Взломан сервис DeFi-деривативов DeusDao.

Атака осуществлена в сети Fantom путем манипуляции значениями от ценового оракула, с использованием flash-займа.

Выгода для взломщика оценивается в $13.4 миллиона.

Краткий разбор от PeckShield:
https://twitter.com/peckshield/status/1519530463337250817
X (formerly Twitter) PeckShield Inc. (@peckshield) on X The @DeusDao was exploited today in https://t.co/USKNHhXeid with ~$13.4M gain for the hacker (The protocol loss may be larger).
Post #78 2.21K
#AkuDreams #vulnerability #lostfunds

Более 11500 ETH (около $ 35 миллионов) оказались навсегда заблокироваными на смарт-контракте AkuAuction проекта AkuDreams.

https://etherscan.io/address/0xf42c318dbfbaab0eee040279c6a2588fa01a961d

Драматичная история развернулась в несколько этапов.

Вначале команда проекта была оповещена о том, что возврат избыточных сумм ставок аукциона может быть заблокирован совершением ставки через смарт-контракт с дополнительной логикой. Был приведен пример кода такой блокировки (следует заменить адрес 0x00...01 на адрес отправителя)

https://gist.github.com/except/2ece3e40b72d0bf0cbd1107aa5d06926

В этом варианте вывод средств участников можно как заблокировать (программным отказом от получения компенсации + сжиганием всего газа транзакции), так и разблокировать.

Команда проекта не подтвердила наличие ошибки, после чего такая блокировка была реально осуществлена.

Затем ошибка была признана командой и создатель блокировки добровольно снял еë.

Для участников аукциона всë закончилось хорошо, а вот команду проекта поджидал ещё один очень неприятный факт: из-за ошибки в условиях вывода средств с контракта - этот вывод не может быть осуществлëн, все собранные аукционом средства навсегда остались на смарт-контракте.

https://bowtiedisland.com/akudreams-griefed-careless-code-leads-to-45-million-locked/
Ethereum (ETH) Blockchain Explorer Address: 0xf42c318d...fa01a961d | Etherscan Contract: Verified | Balance: $21,992,094.86 across 1 Chain | Transactions: 4,803 | As at Aug-18-2026 01:13:46 AM (UTC)
  • 👍 2
Post #77 2.61K
#hack #TecraCoin #TCR

Взлом на 640 тысяч долларов из-за порядка параметров, пострадали поставщики ликвидности на Uniswap.

Разработчики токена TecraCoin (TCR) ошиблись с порядком параметров _allowances в burnFrom().
В результате - кто угодно мог сжечь токены с любого адреса, предварительно разрешив этому адресу трату своих токенов.

Действия контракта, использованного при атаке:
* приобрести TCR на небольшую сумму
* разрешить паре ликвидности TCR/USDT на Uniswap расходовать эти TCR
* сжечь почти все запасы TCR в паре Uniswap
* синхронизировать резервы пары Uniswap, тем самым значительно повысив цену TCR
* продать имевшиеся TCR, получив почти все USDT из пары ликвидности

Транзакция взлома:
https://etherscan.io/tx/0x81e9918e248d14d78ff7b697355fd9f456c6d7881486ed14fdfb69db16631154

Контракт токена с ошибкой в burnFrom():
https://etherscan.deth.net/address/0xe38b72d6595fd3885d1d2f770aa23e94757f91a1
Ethereum (ETH) Blockchain Explorer Ethereum Transaction Hash (Txhash) Details | Etherscan Ethereum (ETH) detailed transaction info for txhash 0x81e9918e248d14d78ff7b697355fd9f456c6d7881486ed14fdfb69db16631154. The transaction status, block confirmation, gas fee, Ether (ETH), and token transfer are shown.
Post #76 2.26K
#hack

Взломан мост Wormhole между Ethereum и Solana, ущерб $321M.
Кто-то сминтил себе 120К врапнутых ETH:
https://solscan.io/tx/2zCz2GgSoSS68eNJENWrYB48dMM1zmH8SZkgYneVDv2G4gRsVfwu5rNXtK5BKFxn7fSqX9BvrBc1rdPAeBEcD6Es

Взломщику удалось убедить мост со стороны Solana, что он залил 120К эфира на другой конец моста. Для доказательства используются подписи релееров, но программа для верификации подписей передается в виде инструкции транзакции без должной проверки, что позволило взломщику подсунуть свою программу верификации:
https://github.com/certusone/wormhole/blob/7edbbd3677ee6ca681be8722a607bc576a3912c8/solana/bridge/program/src/api/verify_signature.rs#L99
solscan.io Transaction 2zCz2GgSoSS68eNJENWrYB48dMM1zmH8SZkgYneVDv2G4gRsVfwu5rNXtK5BKFxn7fSqX9BvrBc1rdPAeBEcD6Es Signer(s) CxegPrfn2ge5dNiQberUrQJkHCcimeR4VXkeawcFBBka CxegPr...cFBBka has received 120,000 WETH from other network on Wormhole: Bridge
  • 🔥 1
Post #74 2.23K
#hack #crosswise

DeFi-сервис Crosswise - crosswise.finance - взломан из-за публичной доступности функции контракта, через которую можно было открыть себе доступ к совершению действий от имени других адресов.

Ущерб оценивается в $879 000.

https://twitter.com/peckshield/status/1483340900398895105
Twitter PeckShield Inc. 1/4 @crosswisefi was exploited in bscscan.com/tx/0xd02e444d0…, leading to the loss of ~$879K for the protocol.
  • 👍 1
Post #73 2.05K
#vulnerability #anyswap #multichain #approve

Пользователям сервиса AnySwap - anyswap.exchange, также известного под новым названием Multichain - multichain.org, во избежание финансовых потерь необходимо отозвать аппрувы (разрешения) на токены WETH, PERI, OMT, WBNB, MATIC, AVAX.

https://medium.com/multichainorg/action-required-critical-vulnerability-for-six-tokens-6b3cbd22bfc0
Medium Action Required: Critical Vulnerability for Six Token Contracts on Multichain Dear users,
Post #70 1.83K
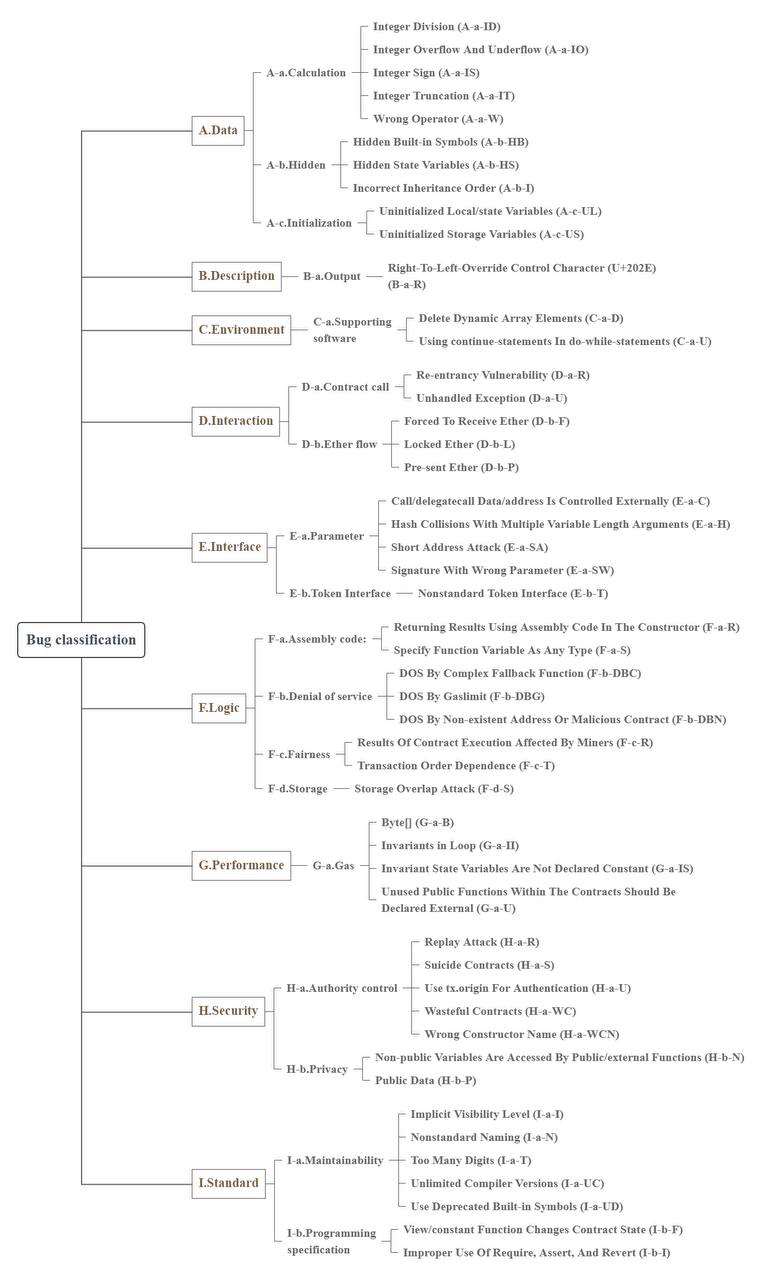
​#guide

JiuZhou - классификация багов в смарт-контрактах Solidity: 49 типичных багов в 9 категориях. С описанием и примерами уязвимого кода

https://github.com/xf97/JiuZhou
Post #67 1.5K
#hack #tinyman #algorand

Tinyman - главный DEX на блокчейне Algorand - подвергся взлому 1-2 января.

Непосредственно в процессе взлома было выведено средств на 3 миллиона долларов.
Затем вывод средств был продолжен другими участниками сети - белыми и чёрными хакерами-подражателями, а также обычными пользователями, выводящими предоставленную ими ликвидность.
https://tinymanorg.medium.com/official-announcement-about-the-incidents-of-01-01-2022-56abb19d8b19

В сентябре 2021 года компания Runtime Verification провела аудит контрактов Tinyman:
https://runtimeverification.com/blog/runtime-verification-audits-tinyman/

При аудите был обнаружен похожий баг - "A02: Leaking Funds When Burning LP Tokens..."
https://github.com/runtimeverification/publications/blob/main/reports/smart-contracts/Tinyman.pdf

Баг A02 указан как исправленный, и проявлялся немного иначе - при сжигании LP токенов оба актива возвращались в одинаковом количестве.
Во время взлома же возвращалось разное количество, но одного и того же актива.
Medium Official Announcement About the Incidents of 01.01.2022 On the 1st of January 2022, an attack was orchestrated by unauthorized users on some of Tinyman’s pools
Post #66 1.24K
Post #65 1.32K
#rugpull #airdrop #EtherWrapped #YEAR

Токен под названием EtherWrapped (не путать с Wrapped Ether), также известный под кратким названием YEAR, был распространён путём раздачи на web-сайте на основе статистики действий получателей за 2021 год (отсюда имя YEAR).
https://etherscan.io/address/0x9010a15184da16e3a7c5b4aa50094dfe3bb36989#code

Ловушка заключалась в сочетании функций renounceOwnership и _burnMechanism.
Когда токен уже торговался на Uniswap, владелец контракта вызвал renounceOwnership с адресом контракта Uniswap, тем самым заблокировав держателям токена возможность его продажи проверкой в _burnMechanism. Теперь токен можно было только покупать.

Через некоторое время создатель токена вывел накопившуюся ликвидность с Uniswap. На этом существование YEAR фактически завершилось.
https://twitter.com/cat5749/status/1476813266462539779
Ethereum (ETH) Blockchain Explorer Etherwrapped Rug Contract | Address 0x9010a15184da16e3a7c5b4aa50094dfe3bb36989 | Etherscan The Contract Address 0x9010a15184da16e3a7c5b4aa50094dfe3bb36989 page allows users to view the source code, transactions, balances, and analytics for the contract address. Users can also interact and make transactions to the contract directly on Etherscan.
Post #64 1.25K
#hack #SashimiSwap

Взлом децентрализованной биржи SashimiSwap:

Взломщик заранее подготовил несколько собственных токенов и добавил их на биржу в парах с Wrapped ETH (WETH) и друг с другом.
Затем была вызвана функция обмена с заданным маршрутом (последовательностью промежуточных обменов).
В маршруте дважды присутствовал токен WETH - на второй и на заключительной позициях.

В результате - сумма к выдаче была вычислена по части маршрута, а обмен произведён по полному маршруту, и атакующий получил "лишние" токены Wrapped ETH.
https://twitter.com/blocksecteam/status/1476516736422019082

Аналогичная атака была проведена и против BSC-версии того же SashimiSwap.
Twitter BlockSec 1/2) Our monitoring system alerted that SashimiSwap @SashimiSwap was attacked (both Ethereum and BSC). and we confirmed that it is due to the bad logic of the swap function, which ALWAYS use the first pair to calculate the balances. @bantg @defiprime ver…
Older posts →

About this channel

How can I read @cryptooffensive without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Crypto Offensive: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Crypto Offensive have?
Crypto Offensive (@cryptooffensive) has 1.2K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Crypto Offensive know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →