TGViewer
Channel Public Channel
CORTEL

CORTEL

@cortel_cloud

Помогаем ИТ-директорам, DevOps и системным инженерам снижать TCO и поднимать SLA. Кейсы, инструменты и гайды.

Сайт:
https://cortel.cloud

Cотрудничество:
@ivan_cmo
Subscribers
4.08K
Photos
2K
Videos
165
Links
1.7K

Showing posts older than #2623 · Back to latest

Older Posts 20 shown
Post #2622 1.79K
📹 Как работать с персональными данными

Первый выпуск из серии «ВСЕ ПРО ПДН» 👏

Посмотреть на любой удобной площадке

▶️ Rutube
▶️ YouTube
▶️ VK Видео

Плюс подборка видео с вебинаров

▪️Организационно-распорядительная документация.
▪️Как подать уведомление об обработке в РКН
▪️Аудит сайтов: как Роскомнадзор проверяет персональные данные.
▪️Рубрика Вопрос/ответ с Вероникой Нечаевой

➡️ А еще:
— Вся нормативно-правовая база СЗ ПДн;
— Перечень документов по защите ПДн;
— Таблица с актуальными штрафами и многое другое можете почитать здесь.

#полезное #проИБ
  • ❤ 11
  • 🔥 5
  • 👍 3
Post #2621 1.48K
🧩 Типовая микросервисная архитектура

Наглядная шпаргалка от bytebytego: показывает путь запроса — от пользователя через шлюз и балансировку до нужного микросервиса и его базы данных.

🟡 Клиенты (Client)
— web; mobile; PC.

Точки входа пользователей. Формируют запросы к API и отдельно получают статику (скрипты, стили, картинки).

🟡 CDN
— доставка статики (картинки, стили, скрипты) с серверов, расположенных близко к пользователям; снижение нагрузки на основной сервер (origin).

Ускоряет загрузку интерфейса и разгружает инфраструктуру: часть запросов вообще не доходит до серверов приложения.

🟡Load Balancer
— распределение трафика; отказоустойчивость; горизонтальное масштабирование.

Раздаёт входящие запросы между несколькими инстансами, чтобы система держала пики и переживала падения отдельных узлов.

🟡API Gateway
— единый вход; маршрутизация; rate limit; логирование; кэш; трансформация запросов.

Скрывает внутреннюю “кухню” микросервисов: клиенту не нужно знать, куда именно идти — gateway сам отправит запрос в нужный сервис.

🟡Identity Provider
— аутентификация; авторизация; токены/SSO.

Отвечает за “кто ты” и “что тебе можно”: gateway/сервисы проверяют права и не пускают лишнее.

🟡Service Registry & Discovery
— реестр сервисов; поиск адресов; динамическое масштабирование.

Нужен, когда сервисов много и они постоянно меняются: новые экземпляры поднимаются/падают, адреса обновляются — реестр помогает находить актуальные точки.

🟡 Микросервисы по доменам + свои БД
— Domain A/Domain B; REST API; DB A/DB B.

Сервисы группируются по бизнес-функциям, и данные обычно разделены по доменам: меньше связей, проще независимые релизы и масштабирование.

#полезное
  • 👍 7
  • 🔥 3
  • 👏 2
Post #2620 1.51K
🎙️ За неделю

✉️ В Минцифре подвели итоги: сохранили льготы для аккредитованных ИТ-компаний; ИТ-отсрочку сделали удобнее; зафиксировали, что считается ЦОД и как вести их официальный реестр; обсудили регулирование ИИ и дипфейков в 2026г.

✉️ Единая госсистема «Антифрод» для блокировки кибермошенников. Это платформа, которая объединит данные и сигналы от банков, операторов связи, маркетплейсов/цифровых сервисов и правоохранителей, чтобы быстрее выявлять подозрительные звонки, переводы и схемы и оперативно их блокировать.

✉️ Twitch оштрафовали на 6 млн руб за не выполнение требование Роскомнадзора удалить запрещённую информацию; для онлайн-платформ это ещё один сигнал: за игнорирование предписаний по модерации контента штрафуют регулярно и суммы растут.

✉️ Roblox вышел на связь с Роскомнадзором. Платформа заявила о готовности поэтапно провести модерацию и работу сервиса в соответствие требованиям РФ и удалять опасный/запрещённый контент; РКН подчёркивает, что требования по защите детей направляли Roblox и раньше — теперь ждут конкретных мер.
  • 👍 5
  • 🔥 1
  • 👏 1
  • 😱 1
Post #2619 1.65K
🧱 tetris в терминале

✋ Пятничная разгрузка

✅ Установка и запуск:


# macOS (Homebrew)
brew install samtay/tui/tetris
tetris

# Arch / Manjaro (AUR)
yay -S tetris-terminal-git
tetris

# Linux (Snap)
sudo snap install tetris-thefenriswolf
tetris-thefenriswolf.tetris
# (или сделайте alias в shell, как в README)


✅ Режимы:


# если юникод в терминале выглядит криво
tetris --ascii-only

# свои символы для превью
tetris --preview-chars 'XX'

# старт сразу с уровня (без промпта)
tetris --level 5

# посмотреть текущий рекорд
tetris --high-score


✅ Управление:

📍стрелки — двигать и вращать фигуры
📍p — пауза
📍Q — выход

#rootoffun
  • 👍 8
  • 🔥 6
  • 👏 2
  • ❤ 1
  • 👎 1
Post #2618 1.63K
🕵️‍♀️ Инфобез в 2025: кадры решаю все.

Вакансий за год стало на 29% больше.

Все логично: кибератаки усложняются, требования регуляторов становятся строже, цифровых процессов в компаниях всё больше.

Как действовать, когда ИБ нужно усиливать, а готовых специалистов быстро не найти?

1️⃣Закрыть ключевые роли в штате (CISO, руководитель ИБ, ведущий специалист): предложить условия на уровне рынка и сразу обозначить задачи, полномочия и ожидаемый результат.

2️⃣Выстроить подготовку специалистов: стажировки, партнёрства с вузами и внутренние учебные треки с наставничеством, чтобы постепенно сформировать свой поток кадров под нужные задачи.

3️⃣Закрыть часть ИБ-задач через подрядчика: аудит, документацию, внедрение мер, обучение и сопровождение — так результат получиться быстро без расширения штата под разовые нагрузки.

🔍 Как закрыть кадровый вопрос и как защищаться в эпоху жёстких законов и умных атак, — читайте здесь и здесь.

#проИБ
  • 👍 4
  • 👏 3
Post #2617 1.66K
📚 Изучаем Kali Linux 2-е изнание

Практическое руководство по Kali Linux для проверки защищённости и тестирования на проникновение — с обновлённым разбором инструментов, а также отдельными блоками по цифровой криминалистике и реверс-инжинирингу.

🔎 Рассматривается:

— как быстро начать работу с Kali Linux и не потеряться среди сотен встроенных утилит;
— актуальные возможности инструментов (обновления во 2-м издании);
— основы pentest-подхода и этичного хакинга в рамках проверки защиты;
— цифровая криминалистика: базовые методы и логика расследования;
— криминалистический анализ дисков и оперативной памяти;
— базовый анализ вредоносных программ;
— вводный реверс-инжиниринг и типовые сценарии применения.

Полезно специалистам по ИБ, начинающим и практикующим pentest-инженерам, а также тем, кто хочет расширить компетенции в криминалистике и первичном анализе вредоносного ПО.

Автор:
Мессье Рик
Издательство:
«Спринт Бук», Астана, 2025

#книги
  • 👍 9
  • 🔥 4
  • 👏 3
Post #2616 1.66K
🖥 Загрузчики Linux

Загрузчик — это первая программа, которая запускается после прошивки (BIOS/UEFI) и отвечает за загрузку ядра Linux в память.

Без него система не стартует. Выбор загрузчика влияет на гибкость, безопасность и скорость запуска.

⌛️ GRUB (GRand Unified Bootloader) — Самый распространённый и мощный загрузчик с поддержкой BIOS (Legacy) и UEFI. Умеет загружать не только Linux, но и Windows, macOS, BSD. Поддерживает загрузку по сети, работу с LVM, ZFS и шифрованными разделами.

Основные команды:

Обновление конфигурации после правки /etc/default/grub:

# Для BIOS/Legacy
sudo update-grub

# Для UEFI (в некоторых дистрибутивах)
sudo grub-mkconfig -o /boot/grub/grub.cfg


Ручная установка GRUB на диск:


# Для BIOS (на диск /dev/sda)
sudo grub-install /dev/sda

# Для UEFI (с указанием EFI-раздела)
sudo grub-install --target=x86_64-efi --efi-directory=/boot/efi


⌛️ Systemd-boot - Лёгкий загрузчик, встроенный в systemd. Работает только в UEFI-режиме и требует раздел ESP (EFI System Partition). Конфигурация — простые текстовые файлы в /boot/loader/entries/. Быстрый, минималистичный, но без графического меню.

Базовая настройка:

Установка (обычно уже стоит в системах с systemd):


sudo bootctl install


Создание записи для загрузки ядра:


# Файл /boot/loader/entries/arch.conf
title Arch Linux
linux /vmlinuz-linux
initrd /initramfs-linux.img
options root=UUID=... rw


⌛️ Прямая запись в UEFI через efibootmgr — Самый минималистичный способ — создать запись в UEFI-прошивке, которая напрямую загружает ядро Linux. Не требует отдельного загрузчика.

Создание записи:


# Показать текущие записи UEFI
sudo efibootmgr -v

# Создать запись для загрузки ядра напрямую
sudo efibootmgr \
--create \
--label "Arch Linux" \
--disk /dev/nvme0n1 \
--part 1 \
--loader /vmlinuz-linux \
--unicode 'root=UUID=... rw initrd=\initramfs-linux.img'


Выбор загрузчика — это компромисс между функциональностью и простотой.

Для большинства подойдёт GRUB.
Для современных систем с одним Linux — systemd-boot.
А для экспериментов можно попробовать прямую запись в UEFI.

#линуксятина
  • 👍 16
  • ❤ 6
  • 👏 3
  • 👎 1
Post #2615 1.52K
📊 Топ-5 инструментов для мониторинга Kubernetes

Подборка open-source решений, которые отлично работают вместе.

📍VictoriaMetrics
Высокопроизводительная и экономичная time-series база данных, совместимая с PromQL. Может работать как долгосрочное хранилище для Prometheus или как самостоятельное решение.

📍Vmagent
Лёгкий агент для сбора метрик, который может затягивать данные с различных источников (включая Prometheus endpoints) и отправлять их в VictoriaMetrics. Потребляет меньше ресурсов, чем Prometheus server.

📍Vmalert
Выполняет правила алертинга (PromQL) для метрик, хранящихся в VictoriaMetrics, и отправляет уведомления в Alertmanager или другие каналы. Интегрируется с Grafana для отображения алертов.

📍Alertmanager
Стандартный инструмент для обработки, группировки, подавления и маршрутизации уведомлений от систем мониторинга. Работает в паре с Prometheus или vmalert.

📍Grafana Alloy
Новый универсальный агент для сбора телеметрии на базе OpenTelemetry от Grafana Labs. Объединяет сбор метрик, логов и трассировок, поддерживает Prometheus-совместимый формат и интеграцию с Grafana Cloud/Loki/Tempo.

#полезное
  • 👍 9
  • 🔥 2
  • 👏 2
  • ❤ 1
Post #2614 1.35K
💻 Настройка Kubernetes

Конфигурация Kubernetes — это фундамент стабильного, безопасного и управляемого кластера. Есть ключевые практики, которые стоит внедрить сразу.

🔵 Общие правила настройки

✅Используйте последнюю стабильную версию API.
Старые API (например, apps/v1beta2) скоро устареют. Всегда проверяйте актуальность в документации.

✅ Сохраняйте конфигурацию в системе контроля версий.
Все манифесты — в Git. Это история, откат и основа для GitOps. Секреты — через External Secrets Operator.

✅Добавляйте метки и аннотации осмысленно.
Метки (labels) — для селекторов и организации. Аннотации (annotations) — для служебной информации (версии, ссылки на тикеты).

✅Устанавливайте лимиты и запросы ресурсов.
Всегда задавайте requests и limits для CPU и памяти. Это защищает ноды и помогает планировщику.

🔵 Управление рабочими нагрузками: Поды, Развертывания и Задания

✅Используйте подходящий тип рабочей нагрузки.

— Deployment — для stateless-приложений.
— StatefulSet — для БД и данных с устойчивыми идентификаторами.
— Job/CronJob — для разовых и периодических задач.

✅Настраивайте политики перезапуска и обновления.

— Для Deployment используйте strategy.type: RollingUpdate.
— Всегда настраивайте PodDisruptionBudget, чтобы обновления не сломали доступность.

✅Запускайте контейнеры без прав root.


securityContext:
runAsNonRoot: true
runAsUser: 1000
seccompProfile:
type: RuntimeDefault


✅Настройка сервисов и сети

— ClusterIP — для внутреннего общения.
— LoadBalancer или NodePort — для внешнего доступа.
— Используйте Ingress для маршрутизации HTTP/HTTPS трафика.

✅Используйте возможности DNS.

Сервисы доступны по имени вида <service>.<namespace>.svc.cluster.local. Это основа для сервис-ориентированной архитектуры

Качество конфигурации определяет, будет ли кластер вашей опорой или источником проблем.

Подробнее в официальной статье: Kubernetes Configuration Good Practices

#заметкиИнженера
  • ❤ 6
  • 👍 4
  • 🔥 2
Post #2613 1.56K
🤓 DevOps Exercises — это открытый репозиторий с большой подборкой вопросов и практических заданий по DevOps/SRE и инфраструктурным темам. Материалы сгруппированы по разделам, чтобы по ним было удобно ориентироваться и последовательно разбирать темы.

👀 Внутри:

💬 Разделы по ключевым направлениям: Linux, сети, Git, контейнеры, Kubernetes, CI/CD, Terraform/Ansible, облака , базы данных и другое.

💬 Вопросы для самопроверки и задачи, которые можно повторять руками в лаборатории или тестовой среде.

💬 Логичная структура по темам — подходит и для точечного закрытия пробелов, и для планомерного изучения.

👀 Полезно:

💬 Инженерам — как план развития и инструмент для самостоятельной подготовки.

💬 Тимлидам и руководителям — как ориентир для матрицы компетенций и внутренних оценок.

💬 Командам — как база для разборов и регулярных технических сессий.

👏 Помогает структурировать знания и спокойнее оценить текущий уровень: какие темы уже закрыты уверенно, а где не хватает практики и закрепления.

#полезное
  • 🔥 7
  • ❤ 3
  • 👍 3
Post #2612 1.32K
⚙️ IT-Tools — набор веб-утилит для ИТ и разработки в одном интерфейсе: конвертеры, генераторы, форматтеры, энкодеры/декодеры и проверки — всё прямо в браузере.

✅ Основные задачи

— Быстрые точечные операции: решать небольшие задачи без установки софта
— Конвертация и кодирование: Base64, URL encode/decode и похожие операции
— Форматирование данных: JSON и др. (приведение к читаемому виду)
— Генерация: UUID и вспомогательные генераторы
— Повседневные проверки/парсинг: мелкие инструменты для разработки и администрирования

✅ Эксплуатация

— Веб-приложение: работает в браузере, можно использовать как общий набор инструментов для команды
— Self-hosted: разворачивается на своём сервере, в том числе через Docker
— Работа в закрытом контуре: удобно, когда важно, чтобы данные обрабатывались внутри вашей инфраструктуры, без сторонних онлайн-сервисов
— Лицензия GPLv3: подходит для внутреннего применения; при публикации/распространении изменённой версии нужно соблюдать требования GPL

#полезное
  • 👏 6
  • ❤ 3
  • 🔥 3
Post #2611 1.38K
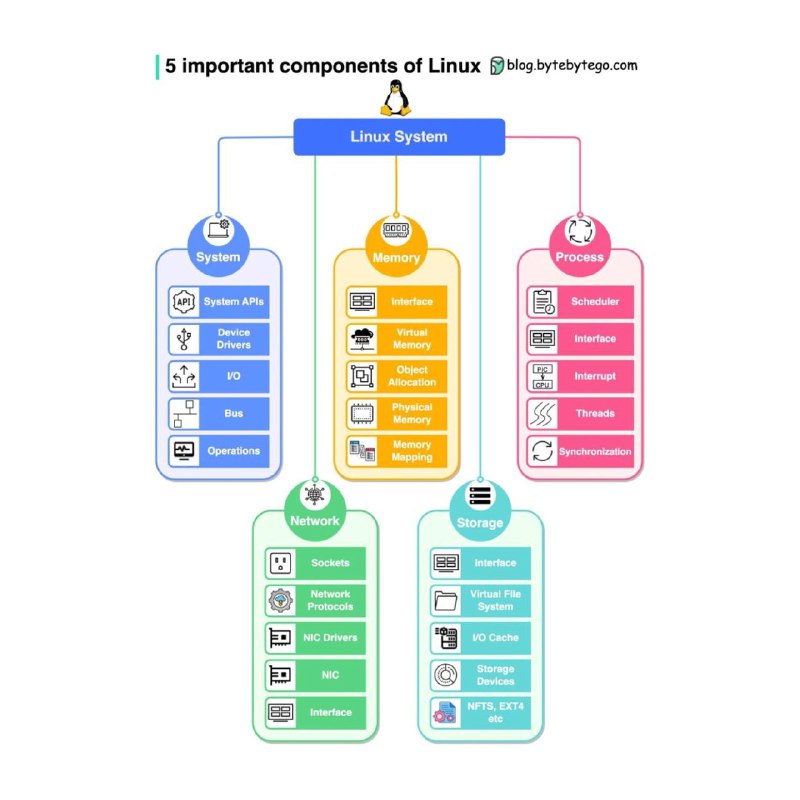
🖥 5 важных компонентов Linux

Шпаргалка от bytebytego: ключевые подсистемы Linux, каждая из них отвечает за свою часть работы.

🟡 Система (System)
— системные API, драйверы устройств, ввод/вывод, шины, базовые операции.

Это связующее звено между железом и остальными частями ОС: чтобы устройство работало, данные читались/писались, а приложения могли обращаться к системе через стандартные интерфейсы.

🟡 Память (Memory)
— интерфейс, виртуальная память, выделение объектов, физическая память, отображение памяти (memory mapping).

Создаёт для процессов иллюзию непрерывного адресного пространства, скрывая фрагментацию и оптимизируя использование физической RAM.

🟡 Процессы (Process)
— планировщик, интерфейс, прерывания, потоки, синхронизация.

Решает, кто и когда получает CPU, как работают многопоточность и параллелизм, и как система реагирует на события от железа.

🟡 Сеть (Network)
— сокеты, сетевые протоколы, драйверы NIC, NIC (сетевая карта), интерфейс.

Это основа всего сетевого: от низкоуровневых пакетов до высокоуровневых соединений приложений.

🟡 Хранилище (Storage)
— интерфейс, VFS (виртуальная файловая система), кэш ввода-вывода (I/O cache), устройства хранения, файловые системы (NTFS/EXT4 и др.).

Унифицирует работу с разными носителями и ускоряет операции через кэширование.

#полезное
  • 👍 8
  • 🔥 4
  • 👏 2
Post #2610 1.33K
🎙️ За неделю

✉️ ОЗУ резко подорожала — на рынке нехватка DRAM/NAND, а производители и дистрибьюторы в первую очередь закрывают спрос со стороны дата-центров и крупных ИИ-проектов. Апгрейды и сборки ПК станут заметно дороже, а по некоторым модулям возможны задержки и нестабильная доступность.

✉️ МФТИ протестировали китайские ускорители Moore Threads S4000 и MetaX C500: они стабильно работают с популярными LLM и фреймворками, а в отдельных задачах идут на уровне NVIDIA A100 или быстрее; отдельно отметили кластерные сценарии и рост софта под них.

✉️ Появилось больше уязвимостей, которые злоумышленники могут использовать сразу: примерно в 450 таких случаев против 114 годом ранее. Часть из них критические, чаще всего — в промышленном ПО и системах АСУ ТП. Отдельно отмечают рост доли уязвимостей в российском ПО до 30% — это означает больше затрат на проверки безопасности и исправления.

✉️ Сотрудники часто не понимают, зачем нужны правила ИБ: только 24% считают требования по ИБ оправданными, а 71% сомневаются, что они действительно нужны. Основная причина — правила выглядят как набор запретов без объяснений и мешают работе, поэтому их нередко соблюдают формально или обходят.
  • ❤ 7
  • 👍 4
  • 🔥 1
  • 😱 1
Post #2609 1.59K
🐠 asciiquarium в терминале

Это консольная «игрушка»-скринсейвер: рисует подводный мир в ASCII-графике прямо в терминале.

🪸 Рыбки, водоросли и прочие морские обитатели — всё на символах, без GUI.

📍 Работает просто:
ввёл asciiquarium — и терминал на время превращается в аквариум.

📍 Управление:

q — выход
p — пауза
r — перерисовать сцену
-c — classic mode (только «классические» виды)

Можно включать на фоне во время созвонов или просто проветрить голову между задачами.


# Запуск
asciiquarium

# Debian / Ubuntu (если пакет есть в репозиториях)
sudo apt update
sudo apt install asciiquarium

# Fedora
sudo dnf install asciiquarium

# Arch / Manjaro
sudo pacman -S asciiquarium

# macOS (Homebrew)
brew install asciiquarium

# Если в Ubuntu пакет не находится — вариант через snap
sudo snap install asciiquarium

# Вручную (Perl-зависимости, если нужно)
sudo apt-get install libcurses-perl
sudo cpan Term::Animation


P.S. хороших выходных 😍

#rootoffun
  • 🔥 10
  • 👍 8
  • ❤ 4
  • 😁 1
  • 😱 1
Post #2608 1.69K
🖥 GitHub-подборка: утилиты для анализа сетевого трафика

➡️ tcpdump
— классический консольный сниффер для захвата и анализа сетевых пакетов. Работает на любом Linux без GUI.

➡️ Wireshark
— мощный графический анализатор трафика с поддержкой тысяч протоколов и возможностью глубокой инспекции пакетов.

➡️ Termshark
— терминальный интерфейс для Wireshark с TUI, позволяет анализировать трафик прямо в консоли.

➡️ Sniffglue
— безопасный сниффер на Rust с минимальными привилегиями и изоляцией через seccomp.

➡️ Moloch
— масштабируемая система для захвата, индексации и анализа сетевого трафика в больших сетях.

Все инструменты open-source и активно развиваются, покрывая разные сценарии анализа — от быстрой отладки на сервере до мониторинга корпоративных сетей.

#полезное
  • ❤ 7
  • 👍 5
  • 🔥 3
  • 😱 1
Post #2607 1.7K
🖥 Lynis — инструмент для проверки безопасности и соответствия стандартам в Linux-системах.

Разработанный Michael Boelen, он выполняет сотни тестов для выявления уязвимостей и проблем конфигурации.

💬 Что проверяет:
— Настройки ядра и системные параметры
— Права доступа и аутентификация
— Конфигурации сетевых служб
— Наличие обновлений безопасности
— Соответствие стандартам CIS, NIST, HIPAA
— Логирование и мониторинг

💬 Основное использование:

🔴 Базовый аудит:


# Запуск с правами root
sudo lynis audit system

# Проверка раздела SSH
sudo lynis audit system --tests-from-group ssh


🔴 Расширенная проверка:


# Детальный отчёт с сохранением результатов
sudo lynis audit system --quick --nocolors --report-file /tmp/lynis-report.txt

# Проверка на соответствие стандарту CIS
sudo lynis audit system --profile cis

# Просмотр доступных тестов
sudo lynis show tests


💬 Анализ результатов:

После запуска Lynis предоставляет:
— Оценку безопасности (hardening index) от 0 до 100
— Предупреждения (warnings) — критичные проблемы
— Советы (suggestions) — рекомендации по улучшению
— Обнаруженное ПО — установленные пакеты и версии

Lynis превращает сложный аудит безопасности в простую регулярную процедуру. Это must-have инструмент для любого администратора, который хочет спать спокойно, зная что его системы защищены.

👉 Git
#линуксятина
  • ❤ 7
  • 🔥 7
  • 👏 4
  • 😱 1
Post #2606 1.43K
📦 HashiCorp Vault — платформа для централизованного управления секретами: хранение, выдача, шифрование и контроль доступа.

💬 Основные задачи Vault

— Централизованное хранение: пароли, API-ключи, TLS-сертификаты

— Данные для входа: временные учётные данные для БД и облачных сервисов

— Шифрование как сервис: шифрование/расшифровка через API без изменения логики хранения

— Аудит: журналирование операций и доступа к секретам

— Ротация: автоматическая смена секретов и сроков действия

💬 Secrets Engines (движки секретов)

— KV — произвольные секреты (key-value)

— Database — динамические учётные данные (MySQL, PostgreSQL, MongoDB)

— PKI — выпуск и управление TLS-сертификатами

— Transit — сервис шифрования (данные не хранятся, операции выполняются через Vault)

👀 Vault снижает риски утечек и ручных ошибок за счёт централизованных политик доступа, аудита и автоматизации работы с секретами.

#полезное
  • 👍 9
  • 🔥 2
  • 👏 2
  • ❤ 1
  • 😱 1
Post #2605 1.19K
🤖 External Secrets Operator (ESO) — Kubernetes-оператор, который подтягивает секреты из внешних хранилищ (Vault, AWS, GCP) и создаёт из них обычные Kubernetes Secrets.

➡️ Зачем это нужно?

— Хранить секреты в специализированных системах (Vault, AWS Secrets Manager)
— Автоматически обновлять секреты в Kubernetes при изменении во внешнем хранилище
— Избегать хранения чувствительных данных в Git и ConfigMaps
— Реализовать принцип zero-trust для секретов

➡️ Ключевые принципы

— SecretStore: CRD для конфигурации провайдера (Vault, AWS и т.д.). Указывает аутентификацию и параметры подключения.
— ExternalSecret: CRD, который ссылается на SecretStore и описывает, какие внешние секреты синхронизировать в K8s Secret.
— Синхронизация: Оператор периодически проверяет внешний источник и обновляет Secret в кластере.

➡️ Практический пример:
интеграция с HashiCorp Vault

📍 Создание SecretStore для Vault:


apiVersion: external-secrets.io/v1beta1
kind: SecretStore
metadata:
name: vault-secret-store
namespace: dev
spec:
provider:
vault:
server: "https://vault.example.ru"
path: "secret/project"
version: "v2"
auth:
kubernetes:
mountPath: "kubernetes"
role: "external-secrets-operator"
serviceAccountRef:
name: external-secrets-operator


📍 Создание ExternalSecret:


apiVersion: external-secrets.io/v1beta1
kind: ExternalSecret
metadata:
name: app-secrets
namespace: dev
spec:
refreshInterval: "5m"
secretStoreRef:
name: vault-secret-store
kind: SecretStore
target:
name: application-secrets
dataFrom:
- extract:
key: dev/app/config


➡️ Что происходит после применения:

📍ESO подключается к Vault используя настроенный SecretStore
📍Читает секреты по указанному пути (dev/app/config)
📍Создаёт или обновляет Kubernetes Secret application-secrets в namespace dev
📍Автоматически обновляет secret каждые 5 минут

Поддерживаемые провайдеры:

— HashiCorp Vault
— AWS Secrets Manager
— GCP Secret Manager
— Azure Key Vault
— Kubernetes (другой кластер)
— GitLab CI/CD Variables
— 1Password, LastPass и другие

External Secrets Operator превращает управление секретами из рутинной операционной задачи в декларативный и безопасный процесс.

#заметкиИнженера
  • 👍 7
  • ❤ 3
  • 🔥 3
  • 😱 1
Post #2604 1.36K
📚 Облачные микросервисы

Практическое руководство по Kubernetes для построения масштабируемых и отказоустойчивых микросервисов в облаке — от деплоя до наблюдаемости.

🔎 Рассматривается:

— как применять Kubernetes для проектирования и эксплуатации микросервисов;
— стратегии высокой доступности и отказоустойчивости сервисов;
— CI/CD и практики доставки: GitOps и управляемые изменения;
— наблюдаемость: метрики, логи, трассировки и диагностика проблем;
— практические примеры с инструментами: Docker, Rancher, Terraform, Operators, Helm, Prometheus, Istio, Grafana, OpenTelemetry, Jaeger, Loki и др.

Полезно DevOps-инженерам, архитекторам ПО, а также системным администраторам и разработчикам, которые работают с микросервисами и Kubernetes-инфраструктурой.

Автор:
Аймен Эль Амри
Издательство:
ДМК Пресс, рус. 2024

#книги
  • 👍 7
  • 🔥 2
  • 👏 2
  • 😱 1
Post #2603 1.37K
🛡💻 Официальный чеклист безопасности от Kubernetes

Общие принципы

↪️ Принцип наименьших привилегий
— Всегда задавать минимально необходимые права для сервисных аккаунтов, пользователей и подов
— Использовать RBAC с явным указанием ресурсов и операций

↪️ Регулярные обновления
— Обновлять Kubernetes до последней стабильной версии
— Обновлять базовые образы и зависимости контейнеров

↪️ Аудит и мониторинг
— Включить аудит Kubernetes API (audit logging)
— Настроить мониторинг подозрительной активности

➡️ Основные направления для внедрения:

🟢 Security Context — настройка подов так, чтобы у них было минимум прав: без root, без лишних возможностей, с ограничением доступа к файловой системе.

🟢 Сетевая безопасность — правила сетевого доступа между сервисами: кто с кем может общаться, на какие порты и в каких направлениях.

🟢 Инструменты для проверки — чем регулярно проверять кластер, образы и манифесты: находить уязвимости и опасные настройки до попадания в прод.

🖱 Быстрый чеклист перед продакшеном

👀 RBAC настроен с минимальными привилегиями
👀 Pod Security Standards включены
👀 Network Policies ограничивают трафик
👀 Все образы сканированы на уязвимости
👀 Security Context настроен для всех подов
👀 Аудит Kubernetes API включён
👀 etcd зашифрован
👀 Регулярные обновления кластера
👀 Мониторинг безопасности настроен
👀 План реагирования на инциденты готов

✅ Проверка по чеклисту перед релизом помогает убрать основные риски.

✅ Следующий шаг — автоматизировать проверки и сделать их частью CI/CD и эксплуатации.

#гайды
  • 👍 8
  • 🔥 5
  • 👏 2
  • 😱 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →