TGViewer
Channel Public Channel
Conf hard, work chill

Conf hard, work chill

@confhard_workchill

Канал одного ИБэшника о реальном харденинге и рабочих решениях по контролю конфигураций

Развиваю культуру харденинга (хотя бы для себя) и показываю, как достичь ее в компании
Subscribers
259
Photos
27
Videos
0
Links
13
Recent Posts 15 shown
Post #58 173
Conf hard, work chill Времена нелёгкие, но рабочие процессы не стоят на месте Всем привет! 🤩 Вчера посетил в Москве форум Территория безопасности 2026 (кто тоже был, делитесь как вам) Походил, посмотрел, послушал. Среди представленного были как комплексные решения, закрывающие…
А МНЕ ЕСТЬ ЧТО СКАЗАТЬ 🤓

Потестировал я значит-с бесплатную редакцию продукта 2К, о которой писал ранее, и выделил несколько ключевых моментов.

1️⃣
Итак, с дистрибутивом идет несколько стандартов безопасной настройки по свежим рекомендациям ФСТЭК для ОС, а скоро обещают выложить ещё. Имхо, для старта уже отлично!

2️⃣
Автоматизированный аудит соответствия проходит моментально. Отсканил 20+ серверов за пару минут, выгруженный отчет о проблемах передал айтишникам на отработку.

3️⃣
Можно разрабатывать свои требования, – в целом такое реально круто, но тут правда я ещё не сильно ковырялся.

4️⃣
Софтина фактически полнофункциональная и не ограничена по времени. А ещё работает в закрытом контуре и без подключения к инету.

В общем, вердикт простой – рекомендую! Так что давайте забирайте, пока лежит, чтобы пощупать лично 👍


з.ы. к посту приложил картинку из скринов с примерами аналитических срезов из типичного выгружаемого отчета
  • ❤ 3
  • 🔥 1
  • 💯 1
  • 🤝 1
Post #52 230
Времена нелёгкие, но рабочие процессы не стоят на месте

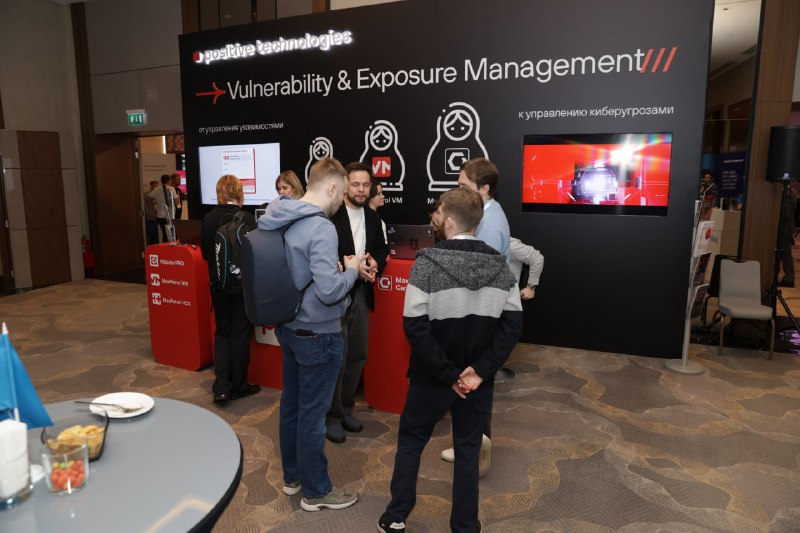
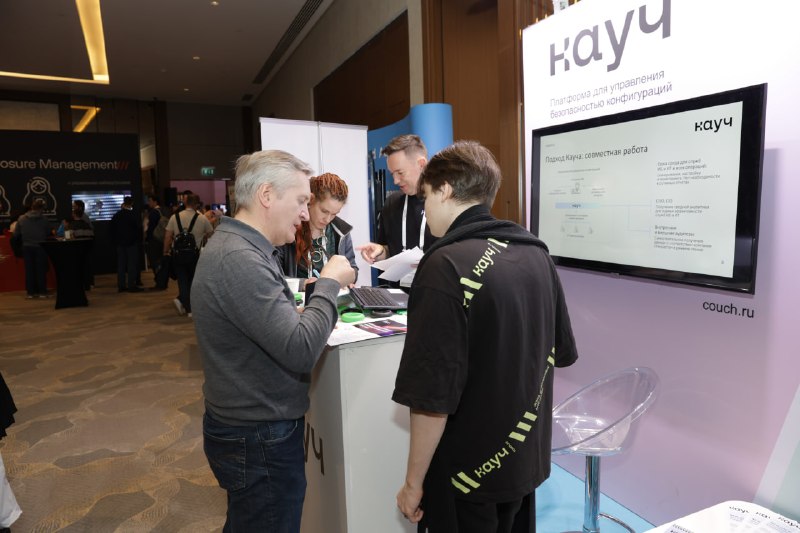
Всем привет! 🤩 Вчера посетил в Москве форум Территория безопасности 2026 (кто тоже был, делитесь как вам)

Походил, посмотрел, послушал. Среди представленного были как комплексные решения, закрывающие одним махом VM и комплаенс в области безопасных настроек (пр. RedCheck), так и специализированные продукты для управления безопасностью конфигураций (Кауч и Линза 2К).

На последних остановлюсь чуть подробнее, зацепили. Короче, концептуально продукты очень похожи – оба позиционируются для выстраивания непрерывного ⬛️ процесса управления безопасностью конфигураций. При этом, Кауч уже достаточно давно на рынке, а Линза 2К новый игрок. Обе системы имеют готовые стандарты, что сильно облегчает старт в харденинге. В общем, рекомендую присмотреться.

К слову, из интересного: по традиции пособирал всякого мерча, а уже дома обнаружил среди этого добра ✨золото✨

На обратной стороне шоколадки со стенда Линзы был QR-код, что ведет на скачивание бесплатной редакции продукта Линза 2К аж на 50 активов! 🥰 Причем без ограничений по времени и со стандартами по рекомендациям от ФСТЭК. А бывало ли на нашем рынке что-то подобное вообще? Короче по форме уже получил дистибутив и даже развернул, буду тестить 🤩

🤩 Поделюсь имбой и с вами, пользуйтесь!
  • 👍 6
  • 🔥 5
Post #51 232

Forwarded from AM Live

Hardening Linux: усиление традиционных средств защиты от современных шифровальщиков (ransomware)

Современные ransomware всё чаще действуют через штатные механизмы Linux, маскируясь под легитимную активность администратора и обходя классические средства детектирования. В такой реальности защита смещается от реагирования к архитектуре: ключевым барьером становится жёсткая настройка среды.

В статье разбираем, как изменилась логика атак шифровальщиков, почему традиционные инструменты уже не дают гарантии и каким образом системный hardening Linux способен сорвать критические этапы атаки ещё до запуска шифрования.

https://go.amlive.ru/viunh
  • 💯 1
Post #50 195
😊 Пока отдыхаю от рабочих процессов, спешу поделиться занимательной статьёй от коллег на тему харденинга.

К слову, несказанно рад, что все больше людей обращают внимание на такое важное направление в ИБ.

Сила за превентивной защитой 💪
  • 🤝 1
Post #49 256
Путь организации к зрелому контролю конфигураций

Если схематично нарисовать уровни зрелости по конфигурациям, получится что то такое.

Уровень 0️⃣: хаос
Никто толком не знает, что где настроено. Документации либо нет, либо она давно не соответствует реальности. Проверки конфигов случаются только после инцидентов.

Уровень 1️⃣: разовые аудиты по простым чек-листам
Периодически зовут кого то "посмотреть, как у нас все грустно". Появляются отчеты и списки проблем, часть из них чинят. Но процесс не закрепляется, дрифт никто не отслеживает.

Уровень 2️⃣: формальный стандарт и базовый мониторинг
Появляется документированный стандарт, какие то регулярные проверки, разбор критических нарушений. Есть понимание, кто за что отвечает, но покрытие неполное, много исключений "на доверии".

Уровень 3️⃣: непрерывный контроль, шаблоны и метрики
Конфигурации воспринимаются как полноценный объект управления. Есть шаблоны для основных ролей, есть регулярный контроль дрифта, понятные метрики и пересмотр требований. Изменения в конфигурациях не стыдно показывать на любой проверке.


Хорошая новость в том, что до уровня 2 можно дойти за год, если не пытаться "сделать идеал", а последовательно двигаться:
➡️ описать минимальный стандарт под свою реальность;
наладить сбор и периодическую проверку конфигов в критичных зонах;
➡️ завести простые метрики и раз в квартал разбирать результаты.

Главное – не делать из харденинга разовый проект. Как только это становится частью нормальной рутины, конфигурации постепенно перестают быть черным ящиком и превращаются в управляемую часть безопасности.
  • 👍 1
Post #48 233
Метрики харденинга

Без измерений любая активность по контролю конфигураций воспринимается как "чувствуем, что стало лучше". Этого мало, особенно когда надо объяснять руководству, зачем вы тратите ресурс.

Примеры метрик, которые реально работают:
⚪️ доля систем, соответствующих стандарту по ключевым проверкам (по зонам: периметр, критичные системы, рабочие места);
⚪️ количество критичных нарушений и динамика: сколько было, сколько стало;
⚪️ среднее время исправления критичных нарушений;
⚪️ доля повторных нарушений: где мы наступаем на те же грабли;
⚪️ покрытие аудитом: какие сегменты, хосты или требования выпадают из регулярных проверок.

Эти метрики можно держать максимально простыми, без сложных дашбордов. Достаточно видеть тренд: мы плывем в сторону "меньше хаоса" или все стоит на месте.

Когда появляются цифры, проще спорить о приоритетах, доказывать необходимость ресурсов и показывать, что харденинг – это не "удобное хобби безопасности", а понятный и управляемый процесс.

Логично завершить это все взглядом сверху: как вообще выглядит путь организации от хаоса в конфигурациях к нормальной, зрелой практике.
Post #47 232
Как не превратить стандарты конфигураций в музей

Любой стандарт конфигураций стареет. Появляются новые векторы атак, обновляется стек технологий, меняются требования регуляторов и бизнеса. Если не обновлять требования, они постепенно теряют связь с реальностью.

Откуда брать сигналы для пересмотра стандарта:
⚪️ внутренние инциденты и почти инциденты;
⚪️ отчеты внешних и внутренних пентестов;
⚪️ изменения в продуктовой линейке и архитектуре;
⚪️ новые рекомендации регуляторов и вендоров;
⚪️ заметные инциденты на рынке в похожих инфраструктурах.

Минимальный процесс может выглядеть так:
⚪️ назначен владелец стандарта (не обязательно один человек, но понятная роль);
⚪️ есть периодический пересмотр (например, раз в квартал или полгода);
⚪️ есть быстрый канал для внесения критичных изменений "по горячим следам";
⚪️ обновления доводятся до тех, кто настраивает системы, в понятном виде (не просто "см. приложенный документ"), а обратная связь о них учитывается.

Если этого не делать, стандарт превращается в красивый документ, который лежит отдельно от жизни. На картинке – одно, в конфиге – другое.

Дальше остается важный вопрос: как понять, что все наши усилия по харденингу вообще на что то влияют, кроме внутреннего ощущения.
Post #46 269
"Золотой контур" конфигураций ✨

Под "золотым контуром" можно понимать набор проверенных шаблонов конфигураций для разных ролей:
⚪️ сервер приложений;
⚪️ база данных;
⚪️ шлюз, маршрутизатор, VPN;
⚪️ рабочее место;
⚪️ администраторская станция и так далее.

В каждом шаблоне есть:
⚪️ базовый уровень безопасности, который применяется почти везде;
⚪️ усиленный уровень для особенно критичных зон;
⚪️ заведомо допустимый список исключений под конкретные бизнес кейсы.

Такой подход решает сразу несколько задач:
⚪️ новые системы стартуют не "как получится", а с понятного уровня;
⚪️ линейным админам проще применять готовый профиль, чем каждый раз выдумывать с нуля;
⚪️ эксперту остается меньше рутины и больше сложных вопросов.

Важно не превращать шаблон в бетон: должны быть описаны правила, как вносить изменения, когда можно отступить от стандарта и как фиксировать такие отступления.

Следующий вопрос – как сделать так, чтобы этот "золотой контур" не устаревал сам и через несколько лет не стал источником новых рисков.
Post #45 214
Харденинг в условиях дефицита кадров 🚪

Реалистичная картина: пентестеры загружены, редтимы в дефиците, а админы и так тонут в задачах эксплуатации. На полномасштабный ручной разбор всех конфигов просто нет ресурса.

Значит, нужно делить задачи по уровню сложности:
⚪️ есть вещи, которые можно отдать автоматике (сбор конфигов, базовые проверки по шаблону);
⚪️ есть шаги, которые под силу линейным админам (исправление типовых нарушений по понятным инструкциям);
⚪️ есть участки, где действительно нужен эксперт (разбор сложных конфликтов требований, компромиссы с бизнесом, неочевидные риски).

Практический принцип: не пытаться решать все силами узких спецов. Эксперт нужен там, где нет готового ответа "делаем так по шаблону". Все остальное лучше описать, формализовать и "отдать в тираж".

Это подводит к важной теме: если мы хотим разгрузить экспертов, нам нужны нормальные шаблоны и "золотой контур" конфигураций, который можно тиражировать без каждого раза ручного творчества.
Post #44 244
Внешние команды, подрядчики и фриланс-админы 🚬

Очень часто критичные изменения в конфигурациях делают люди, которые формально не "в штате": интеграторы, обслуживающие компании, фриланс админы "на подхвате".

Типичные проблемы:
⚪️ изменения не документируются, максимум - устно передаются "ну я там чуть подправил";
⚪️ нет четкого разграничения, кто за что отвечает;
⚪️ после ухода подрядчика остается работающая, но плохо понятная конфигурация.

Минимальный набор здравого смысла:
⚪️ фиксировать зону ответственности подрядчика: какие системы, какие настройки;
⚪️ требовать, чтобы все изменения заносились хотя бы в простой журнал (тикет, вики, файл истории);
⚪️ периодически проверять конфиги после больших работ: что стало иначе и укладывается ли это в ваш стандарт.

В идеале у вас должен быть ответ на простой вопрос: если завтра контакт с внешней командой пропадет, сможете ли вы сами поддерживать и развивать эту конфигурацию.

Дальше логичная тема – даже если все это понятно, кто вообще будет тянуть харденинг, когда экспертов всегда не хватает.
  • 👍 4
Post #43 236
Дрифт конфигураций 🏎

Даже если стартовали с аккуратных настроек, конфигурации инфраструктуры со временем расползаются. Это естественный процесс.

Что на это влияет:
⚪️ быстрые ночные фиксы "чтобы завтра все работало";
⚪️ смена админов и команд без нормальной передачи контекста;
⚪️ временные исключения, которые становятся постоянными;
⚪️ сторонние подрядчики, которые "под себя" что то подкручивают.

В результате эталонная конфигурация остается в документации, а реальная жизнь живет по своим правилам. Новые правила доступа, прописанные в конфиге без предварительного планирования, отключенные проверки и защитные механизмы, временно открытые порты, забытые и превратившиеся в открытые постоянно.

Чтобы это не превращалось в стихийный процесс, нужны хотя бы базовые механизмы контроля дрифта:
⚪️ понятный эталон: с чем мы вообще сравниваем;
⚪️ регулярная сверка ключевых параметров конфигураций с этим эталоном;
⚪️ триггеры на опасные изменения (например, новые правила "any-any" или отключение аутентификации);
⚪️ журналирование изменений: кто и что поменял.

Дрифт – это не трагедия, он все равно будет. Вопрос в том, замечаете ли вы его и успеваете ли вовремя подправить курс.

Следующая болевая точка – когда в конфигурации залезают не только внутренние админы, но и внешние команды.
  • ❤ 1
  • 👍 1
Post #42 234
Харденинг в проектах импортозамещения 🇷🇺

Типовая картина проекта: есть дедлайны, есть давление по срокам, есть чек-лист "надо успеть перевезти/запустить". В такие моменты безопасность конфигураций очень легко отодвигают.

Сценарий знакомый:
⚪️ систему развернули на дефолтах, чтобы не тормозить;
⚪️ "временные" настройки подключений открыли пошире, чтобы всем было удобно;
⚪️ про ограничения и ужесточение "вспомним после запуска".

Проблема в том, что после запуска начинается режим эксплуатации, появляются другие задачи и новые проекты. Возвращаться к харденингу "старого" внедрения просто некому.

Рабочий подход – вшивать минимальные проверки конфигураций прямо в маршрут проекта:
⚪️ делать базовый чек-лист перед вводом в эксплуатацию: что хотя бы должно быть закрыто;
⚪️ фиксировать временные допуски и сроки их снятия;
⚪️ требовать от интеграторов и подрядчиков не только "чтобы работало", но и базовое соответствие стандарту.

Да, это добавляет немного трения в проект. Но альтернативный вариант – накачивать инфраструктуру наложенными СЗИ, оставляя при этом внутри "детский сад" по настройкам, – не только ударит по карману, но и рано или поздно обернется катастрофой.

Дальше логично посмотреть, что происходит с конфигами уже после внедрения, когда систему начинают активно менять и подстраивать.
  • 👍 3
Post #41 235
20 проверок, которые закрывают 80 процентов

В идеальном мире мы бы проверяли сотни настроек для каждой системы. В реальном мире есть дефицит времени и людей. Поэтому полезно иметь "минимальный стандарт" – набор проверок, которые дают максимум эффекта.

Группы, с которых обычно имеет смысл начинать:

🧊 Учетные записи
Наличие дефолтных логинов, старых и неиспользуемых аккаунтов, общих учеток, локальных админов без контроля.

🧊 Аутентификация и доступ
Политики паролей, наличие мультифактора там, где он должен быть, VPN и удаленный доступ: кто, откуда и как заходит.

🧊 Сетевые настройки
Открытые порты, сервисы на внешних интерфейсах, межсетевые правила "any-any", обход сегментации.

🧊 Обновления и версии
Совсем уж устаревшие версии ПО и ОС, особенно на пограничных системах и там, где нет дополнительной защиты.

🧊 Логирование и аудит
Включены ли логи, куда они пишутся, кто их вообще смотрит, есть ли базовый набор алертов на подозрительное.

🧊 Конфигурации по умолчанию
Все, что поставили и "забыли перенастроить": от веб панелей до интерфейсов администрирования.


Если даже такой минимальный набор проверок внедрен честно и регулярно, уровень сюрпризов сильно падает. Это уже не про идеальную безопасность, а про "хотя бы не подставляться на ровном месте".

Следующий логичный вопрос: как встроить эти проверки в реальную проектную жизнь, где всегда "надо вчера" и плотно идут внедрения и импортозамещение.
  • 🔥 2
Post #40 279
Коллеги и читатели,
с наступающим 2026 годом
🎄

Этот год ещё раз показал: безопасность – это не «поставили средство и забыли», а постоянная работа с поверхностью атаки, конфигурациями и реальностью, в которой живут системы. Харденинг из «скучной базы» окончательно стал тем, что реально держит удар – тихо, без пресс-релизов, но стабильно.

Спасибо всем, кто:
❄️ не верит настройкам «по умолчанию»;
❄️ читает CIS Benchmarks, а не только маркетинговые буклеты;
❄️ понимает, что предотвратить проще, чем детектить;
❄️ и знает, что лучший инцидент – тот, который не случился.

В 2026 году хочу пожелать меньше авралов и больше продуманной архитектуры, систем, которые не требуют героизма и ручного спасения по ночам, решений, объяснимых и убедительных для бизнеса ещё до инцидентов, а не после них, и той редкой профессиональной радости, когда поверхность атаки действительно минимальна, конфигурации осмысленны, а безопасность работает тихо, стабильно и без лишнего шума.

Пусть ваши хосты будут закалёнными, политики – осмысленными, а ночи – спокойными.

С наступающим! ❄️

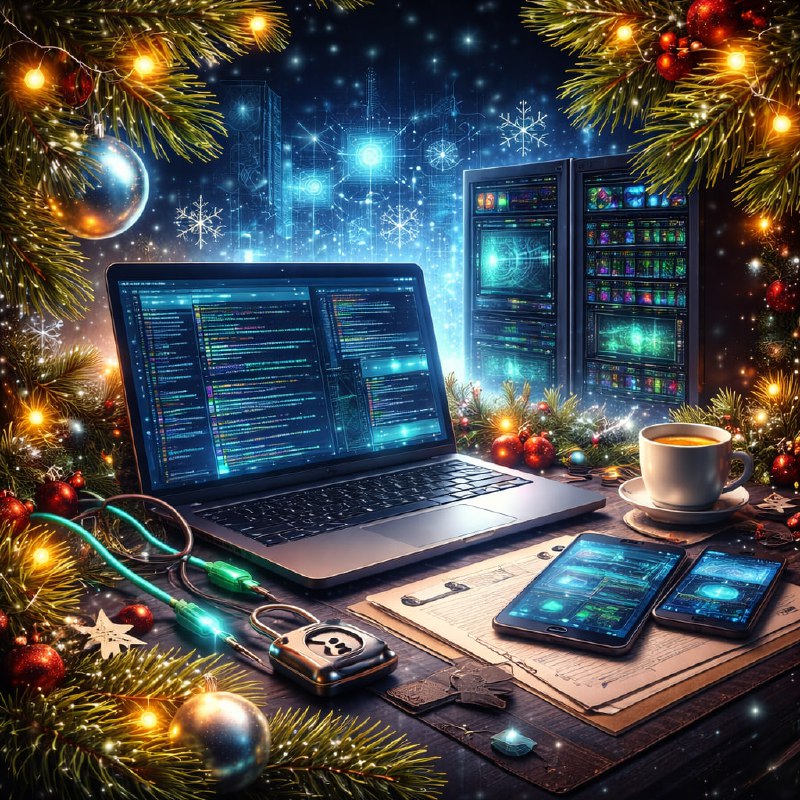
(арт от нейросетки, так она видит новогодний харденинг))
  • 🔥 6
  • ❤ 1
Post #39 230
Анатомия атаки с шифрованием

Если разложить типичный сценарий шифровальщика, конфигурации всплывают на каждом шаге.

↖️ Разведка и планирование
Избыточно доступные извне порты и сервисы, некорректные ограничения доступа к служебным директориям веб‑сервера или настройки параметров его ответов позволяют более тщательно планировать атаки.

↖️ Начальный доступ
Открытые наружу RDP, VPN без нормальной аутентификации, неограниченный доступ к панелям администрирования. Часто это не уязвимость в коде, а "так удобно было настроить".

↖️ Закрепление
Автозагрузка, службы, планировщик задач. Где то нет контроля целостности, где то никто не смотрит на новые сервисы, где то можно поднять что угодно от имени системного аккаунта.

↖️ Перемещение по сети
Избыточные права, общие учетные записи, отсутствие сегментации, SMB и прочие радости, открытые куда не надо. Конфиги сетевых устройств и хостов тут играют не меньшую роль, чем сами протоколы.

↖️ Сбор данных и уничтожение резервных копий
Доступ к бэкапам из тех же учеток, что и к бою, отсутствие разделения ролей, хранилища резервов, стоящие в той же сети, что и прод.

↖️ Шифрование и вынос
Конфигурации, которые позволяют шифровальщику быстро видеть все сетевые ресурсы, подключать диски, писать логи куда угодно, не вызывая алертов.


Если смотреть через эту призму, становится ясно, что "минимально приличный" харденинг, особенно по сетевым сервисам и настройкам доступа, сильно режет возможности злоумышленника. Не отменяет угрозы вообще, но ломает сценарий.

Отсюда логичный вопрос: если ресурсов мало, что хотя бы проверить в первую очередь, чтобы срезать львиную долю риска.
Older posts →

About this channel

How can I read @confhard_workchill without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Conf hard, work chill: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Conf hard, work chill have?
Conf hard, work chill (@confhard_workchill) has 259 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Conf hard, work chill know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →