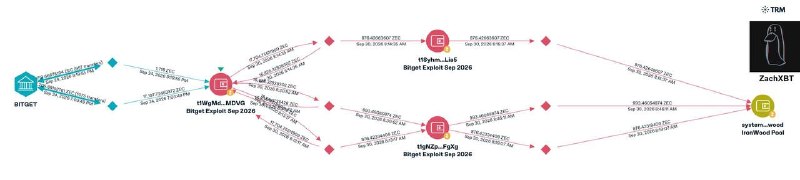
🤯 Атака на Bitget началась почти за месяц до кражи средств.В SlowMist установили, что первые признаки активности злоумышленников появились еще 31 августа.
Хакер использовал zero-day-уязвимость в стороннем сервисе безопасности, чтобы получить доступ к его базе данных.
Позднее следы вредоносной активности обнаружили еще на двух узлах.
25 сентября злоумышленник проник во второй сторонний сервис безопасности, воспользовавшись учетной записью сотрудника.
После этого он начал загружать на систему вредоносные файлы.
Для атаки на Bitget хакер заранее разработал отдельный инструмент, адаптированный под инфраструктуру биржи.
Он подменял параметры риск-контроля, автоматически формировал запросы на вывод средств и запускал их.
В результате вывод активов продолжался почти три часа и затронул сразу несколько блокчейнов.
Специалисты SlowMist продолжают расследование и пытаются установить, каким образом злоумышленнику удалось перемещаться между скомпрометированными системами.
Оставайтесь в курсе последних новостей вместе с @coinnewsru