TGViewer
Channel Public Channel
Codeby

Codeby

@codeby_sec

Блог сообщества Кодебай

Чат: @codeby_one
Форум: codeby.net
Обучение: codeby.academy

CTF: hackerlab.pro

VK: vk.com/codeby
YT: clck.ru/XG99c

Сотрудничество: @KinWiz

Реклама: @Savchenkova_Valentina
Subscribers
37K
Photos
2.5K
Videos
102
Links
8.3K

Showing posts older than #10418 · Back to latest

Older Posts 20 shown
Post #10417 3.53K
Курс «Атаки на Active Directory» — практический пентест корпоративной инфраструктуры 🚗

Павел Никитин, один из авторов курса, пятикратный победитель The Standoff и специалист с многолетним опытом в Red Team и коммерческих пентестах, рассказывает, как создавалась программа и какой практический опыт авторы вложили в обучение.

Делимся архивной записью и напоминаем, новый поток стартует 7 сентября.

➡️За 4,5 месяца на курсе отработаем в практической лаборатории полный сценарий атаки на домен: от разведки и получения первого доступа до повышения привилегий, атак на Kerberos, перемещения по сети и захвата Active Directory.

👌Практика — с первого занятия 👌180 ак.ч.
Доступна поэтапная оплата — от 8 995 ₽/мес

Смотрите видео от автора курса и узнайте, что заложено в основу программы «Атаки на Active Directory»

️️Посмотреть программу и записаться
  • 🔥 7
  • ❤ 4
  • 👍 3
  • 👎 2
  • 🗿 2
  • 🍌 1
Post #10416 2.9K

Forwarded from Hacker Lab

🍁 Открытие осеннего сезона и новые задания на платформе HackerLab!

Сезонный рейтинг:
С сегодняшнего дня вы можете побороться за лидирующие позиции рейтинга в новом сезоне. Не упустите шанс провести осень с пользой, прокачать свои навыки и стать лучшим!

Призы:
🥇 1 место — 2 месяца подписки PRO на HackerLab + 30% скидка на любой курс Академии Кодебай + эксклюзивный бейдж на платформе
🥈 2 место — 1 месяц PRO + 20% скидка + эксклюзивный бейдж
🥉 3 место — 1 месяц PRO + 10% скидка + эксклюзивный бейдж
🏅 4–10 место — 1 месяц PLUS + 5% скидка + эксклюзивный бейдж


📆 Сезон завершается 30 ноября
—————————————————
Новые задания на платформе HackerLab!

🌍 Категория ВебКороваББ

Приятного хакинга!
  • ❤ 6
  • 👍 4
  • 🔥 2
Post #10414 3.11K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • ❤ 4
  • 🔥 3
  • 👍 2
  • 🥰 1
  • 👏 1
Post #10412 3.65K
От разрозненного анализа — к системному антифроду

Антифрод-аналитика — это не только поиск подозрительных операций. Важно понимать, как устроено противодействие мошенничеству целиком: от типов фрода и риск-ориентированного подхода до фрод-мониторинга, анализа данных и современных методов детекции.

Курс «Антифрод-аналитик» в Codeby построен именно вокруг такого системного подхода.

За 4 месяца разберем:
⏺️фрод, AML и риск-ориентированный подход
⏺️фрод-мониторинг и устройство антифрод-систем
⏺️интеграцию с бизнес-системами и работу с данными
⏺️банковский, платёжный и рекламный антифрод
⏺️аналитику, статистику, Data Science и глубокое обучение
⏺️ профилирование и поведенческую аналитику

В результате вы не просто изучаете отдельные инструменты, а собираете целостное представление о том, как устроена антифрод-аналитика и какие подходы используются для выявления мошенничества.

Формат: онлайн в удобное темпе ➡️4 месяца ➡️160 часов
Доступна поэтапная оплата — от 7 244 ₽/мес.

Запись до 10 сентября

➡️ Узнать программу курса

Бесплатная консультация @CodebyAcademyBot
  • 🔥 5
  • 👍 4
  • ❤ 3
Post #10411 2.98K
Геолокация абонента за 20 минут: почему Diameter опаснее SS7

Представьте: вы отправляете одно валидное сообщение через роуминговый стык — и получаете местоположение человека с точностью до 5 км². Никаких эксплойтов, никакого вредоносного кода — только легитимный Update-Location-Request с подставным Origin-Realm. HSS сам отдаёт идентификатор обслуживающего MME и часть подписочных данных.

Именно так выглядит реальная атака на протокол Diameter — тот самый, который проектировался как безопасная замена SS7.

🔎Парадокс в том, что Diameter по спецификации действительно безопаснее предшественника. Он поддерживает TLS, IPsec, аутентификацию пиров. Но экономика глобального роуминга всё обнуляет: операторы полагаются на доверие к партнёрам и IPX-провайдерам вместо реального шифрования. Результат — сигнальная сеть из 800+ операторов, где один скомпрометированный партнёр открывает доступ ко всей абонентской базе.

🎇Три способа, которыми это монетизируется:

Surveillance-as-a-Service — клиент шлёт IMSI, получает координаты. Буквально SaaS с API для слежки.
Subscriber fraud — манипуляция биллинговыми AVP на интерфейсах Gy/Ro даёт бесплатный трафик. На prepaid-рынках ущерб исчисляется миллионами.
Targeted DoS — отключение связи жертве через Cancel-Location-Request, затем перехват SMS через SS7 для обхода 2FA. Два протокола, одна цепочка атаки.

Что делает Diameter особенно коварным — его расширяемая модель данных. SS7 работает с фиксированными полями, а Diameter кодирует всё через Attribute-Value Pairs. Каждый AVP можно модифицировать независимо, если Diameter Edge Agent не фильтрует как следует. Больше гибкости для легитимных задач — больше поверхность для атакующего.

➡️Отдельная история — IoT. Банкоматы, платёжные терминалы, счётчики с 4G-модулями — все они имеют IMSI. Diameter-атака на такой модуль способна вывести банкомат из строя или подменить данные сессии. Банкомат в поле с 4G-модемом — это не абстрактная угроза, а конкретный вектор, если знаешь его IMSI.

Точка входа почти всегда одна — роуминговый IPX/GRX-стык. Скомпрометированный оператор, криво настроенный DEA, rogue MVNO или банальная социальная инженерия учётных данных IPX-провайдера. Достаточно завершить CER/CEA handshake с целевым DEA — и вся сигнальная инфраструктура оператора перед тобой.

📌Главный вывод: защита сигнальных сетей 4G — это не про «включить TLS». Это про грамотную конфигурацию DEA с фильтрацией на уровне отдельных AVP, валидацию Origin-Realm и Origin-Host, и постоянный аудит роуминговых стыков.

В полной статье — конкретные правила конфигурации DEA, разбор AVP-полей и техники обхода фильтрации.

https://codeby.net/threads/uyazvimosti-diameter-protokola-ataki-na-lte-i-nastroika-dea.95391/
  • 🔥 7
  • ❤ 3
  • 👍 3
Post #10410 2.72K
🧠Pulse

Инструмент для мониторинга Proxmox, Docker, Podman, Kubernetes, TrueNAS, физических и виртуальных машин (Linux, Windows и macOS), а также VMware vSphere.


Pulse использует Go 1.26 и фронтенд на основе SolidJS/TypeScript. Управляемая среда разработки запускает фронтенд на http://127.0.0.1:5173 и перенаправляет трафик API и WebSocket на бэкенд на порту 7655

⬇️Установка возможна через docker.
docker run -d  --name pulse -p 7655:7655 -v pulse_data:/data -e PULSE_DEPLOYMENT_METHOD=docker_run --restart unless-stopped  rcourtman/pulse:vX.Y.Z

Далее необходимо открыть http://<your-ip>:7655 настроить bootstrap-token.

Функционал
👌Оповещения и Pulse Patrol выявляют неудачные резервные копии, нехватку ресурсов, циклы перезапуска, неработоспособные контейнеры и другие проблемы, которые не отображаются на дашбордах, пока никто не смотрит.

👌Все системы, хосты и виртуальные машины имеют отдельные представления, основанные на единой модели ресурсов для поиска, оповещений, истории и расследования.

👌Учетные данные шифруются при хранении, токены API имеют ограниченную область действия, команды агента по умолчанию отключены, а для управляемых исправлений требуется настроенная политика и процедура утверждения.

👌Инструмент также включает в себя интерактивного помощника и MCP для внешних клиентов (Claude Code, OpenCode). Оба сервиса используют один и тот же набор данных, метрики, оповещения, хранилище и управляемые действия.

❗️Следует отметить, что мониторинг Proxmox VE, PBS и PMG контролируются через API Proxmox с помощью токена только для чтения, поэтому на хосте не запускаются агенты, а сгенерированный скрипт настройки создает пользователя для мониторинга с разделением привилегий.

#tools #monitoring #security

🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером
  • ❤ 9
  • 👍 4
  • 🔥 3
Post #10409 3.13K
Когда хотел проверить безопасность, а случайно проверил интерес всей компании😂

Спасибо нашему мему за то, что напомнил: фишинг работает всегда, особенно если в теме письма «Фото с корпоратива». Даже безопасники не устояли!

Не хотите быть героями этого мема? Тогда Вам к нам!
🎓 Актуальные курсы по пентесту и ИБ для новичков и профи - https://codeby.academy/courses/.

Не будьте как директор по безопасности из мема. Будьте профессионалами😉
  • 😁 14
  • 🔥 8
  • ❤ 6
  • 👍 2
Post #10408 3.07K
Interactsh — инструмент для обнаружения Out-of-Band уязвимостей
Interactsh — open-source инструмент от ProjectDiscovery для обнаружения уязвимостей, которые вызывают внешние, или out-of-band (OOB), взаимодействия.


Как это работает
Схема достаточно простая:
тестируемое приложение ➡️ уникальный payload ➡️ Interactsh ➡️ зафиксированное взаимодействие

Например, при проверке SSRF приложение может получить URL, который указывает на Interactsh. Если сервер действительно выполняет исходящий запрос, инструмент зафиксирует DNS или HTTP-взаимодействие. Это позволяет обнаруживать уязвимости, которые иначе могут оставаться незаметными, поскольку полезный результат появляется не в ответе приложения, а на внешнем сервере.

🌐 Какие взаимодействия поддерживаются
Interactsh способен отслеживать различные типы сетевой активности:
⏺️ DNS
⏺️ HTTP/HTTPS
⏺️ SMTP/SMTPS
⏺️ LDAP

При использовании собственного сервера доступны дополнительные возможности, включая SMB, FTP(S) и Responder. Также поддерживаются IPv4 и IPv6.

🧠 Где применяется
Interactsh особенно полезен при тестировании:
▶️ SSRF и Blind SSRF
▶️ Blind XXE
▶️ Blind RCE
▶️ Out-of-Band SQL Injection
▶️ уязвимостей, связанных с DNS-взаимодействиями
▶️ механизмов, которые заставляют сервер обращаться к внешним ресурсам

Инструмент также интегрирован с Nuclei, поэтому OOB-проверки можно автоматически выполнять в составе vulnerability scanning pipeline.

⬇️ Установка
Для установки CLI-клиента требуется Go 1.20 или новее:
go install -v github.com/projectdiscovery/interactsh/cmd/interactsh-client@latest

После установки достаточно запустить:
interactsh-client

Клиент создаст уникальный OOB payload, который можно использовать во время тестирования. При обнаружении взаимодействия Interactsh покажет его тип и дополнительную информацию.

💻 Фильтрация результатов
При большом количестве взаимодействий можно ограничить вывод определённым типом событий:
interactsh-client -dns-only
или:
interactsh-client -http-only

Результаты также можно сохранять в файл и экспортировать в JSONL для дальнейшей автоматизации:
interactsh-client -o interactions.txt -json

#interactsh #projectdiscovery #oast #oob #ssrf #bugbounty #pentest #websecurity #cybersecurity #infosec #opensource

🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером
  • 👍 5
  • 🔥 3
  • ❤ 2
Post #10407 2.98K
9 из 10 корпоративных Wi-Fi сетей сдаются при пентесте. Почему?

Это не кликбейт — это реальная статистика проектов по аудиту беспроводной инфраструктуры. Казалось бы, WPA3 с SAE закрыл вопрос оффлайн-перебора. Стандарт сильный. Но между стандартом и тем, что реально работает в продакшене, — пропасть.

И вот в чём она состоит.

↗️Зоопарк в одном радиосегменте

Типичная корпоративная среда — это не единая модель безопасности, а каша из разноуровневых механизмов:

• WPA2-Enterprise с PEAP/MSCHAPv2 на основном SSID — уязвим для перехвата учёток
• WPA2-PSK на гостевом сегменте — пароль знает половина этажа
• Mixed-mode WPA2/WPA3 при «миграции» — по факту даунгрейд до WPA2
• IoT-устройства, которые физически не тянут ничего новее WPA2-PSK

Каждый элемент — отдельный вектор атаки. А вместе они ещё и влияют друг на друга.

🎯Атакующему не нужен эксплойт

Вот что отличает Wi-Fi-пентест от классики. Не нужно искать RCE на пограничном сервере. Достаточно встать с ноутбуком на парковке — в зоне приёма сигнала. Между атакующим и эфиром нет ни файрволов, ни WAF, ни IPS.

За 15–30 минут пассивного наблюдения собирается полная карта: все SSID (включая скрытые — их выдают probe requests клиентов), тип шифрования, наличие PMF, transition mode. Устройство, которое ищет сеть «CORP-WiFi-Internal», утекает информацию о ней, даже если SSID скрыт.

Дальше — дело техники. PMKID-атака позволяет получить хеш без единого клиента в сети — просто отправив запрос точке доступа. Evil Twin поднимает поддельную копию корпоративного SSID, и клиенты сами несут свои доменные учётки. По данным IBM X-Force за 2024 год, рост атак с использованием действительных учётных данных составил 71%. Значительная часть этих учёток — как раз результат атак на Wi-Fi.

🔑Что реально помогает

Если коротко — три вещи, которые закрывают 80% проблем:

1. Отказ от PEAP/MSCHAPv2 в пользу EAP-TLS с клиентскими сертификатами. Нет пароля — нечего перехватывать.
2. Включение PMF (Protected Management Frames) — это убивает деаутентификацию как вектор атаки.
3. WIDS/WIPS для обнаружения rogue AP. Evil Twin работает, пока его никто не видит.

Каждый из этих пунктов — тема на отдельную статью. И все они детально разобраны в нашем большом гайде — от разведки эфира и PMKID-атак до настройки WIDS и харденинга 802.1X.

Читайте полную версию на форуме ⬇

https://codeby.net/threads/pentest-besprovodnykh-setei-wi-fi-v-2025-polnaya-karta-atak-ot-pmkid-do-evil-twin-i-zashchita-korporativnogo-perimetra.95302/
  • ❤ 6
  • 🔥 3
  • 👍 1
Post #10405 3.15K
Друзья, встречаем новый учебный год вместе, напоминаем, на каких курсах начинается обучение в сентябре🚗

Старт 7 сентября:
⏺️Курс «Пентест Active Directory»— последовательно изучаем полный цикл атак на инфраструктуру Active Directory: от внешней разведки и получения первоначального доступа до продвижения по домену. Практикуемся в лаборатории с 30+ виртуальными машинами
⏺️Курс «Реагирование на компьютерные инциденты» учимся проводить полноценное расследование атак: собирать и анализировать артефакты Windows и Linux, исследовать вредоносное ПО, выявлять механизмы закрепления злоумышленника и составлять отчет по итогам инцидента.

Старт 14 сентября:
⏺️Курс «Организация защиты информации на объектах КИИ» разбираем требования 187-ФЗ и учимся организовывать защиту объектов КИИ. На практике освоим категорирование объектов, разработку модели угроз и документации, оценку защищенности и подбор средств защиты информации.
⏺️Курс «Основы DevOps»освоим Git, Linux, Ansible, Terraform, Docker и Kubernetes. Научимся настраивать CI/CD с Jenkins и GitHub Actions, а также разберем мониторинг и логирование.


➡️Запишитесь у нашего менеджера @CodebyAcademyBot или узнайте подробности на сайте!
  • ❤ 6
  • 👍 3
  • 🔥 3
Post #10404 3.03K
Команды по управлению уязвимостями и патчами работали в симбиозе: одни находили проблемы, другие их закрывали. А затем пришли модели Frontier AI.

❗️Новый игрок на поле
Модели вроде Anthropic Mythos радикально меняют правила игры. Они способны:
- находить zero-day уязвимости
- строить сложные цепочки эксплуатации
- адаптироваться в реальном времени

🧿От CVSS к управлению воздействием
Традиционных метрик — CVSS, EPSS и списка KEV от CISA — больше недостаточно. Модели Frontier AI находят и превращают уязвимости в эксплойты на машинной скорости. Выход — функция управления воздействием (Exposure Management) в рамках программы управления уязвимостями. Она оценивает истинный риск поверхности атаки с учетом:
▶️эксплуатируемости
▶️бизнес-воздействия
▶️неправильных конфигураций
▶️доступности
▶️данных об угрозах
«Реакция на машинной скорости должна перевести вас из состояния уязвимости в замкнутый цикл, позволяя постепенно повышать уровень доверия — от «мы в уязвимом состоянии» к «мы это решили» и далее к состоянию, в котором мы чувствуем высокую уверенность в безопасности» — говорит Рудра Митра, вице-президент по безопасности AWS.


🕑Революция управления патчами
Команды по управлению патчами тоже ждут перемены. Что меняется:
▶️переход на автоматизированную стратегию идентификации, тестирования и развертывания патчей
▶️использование кольцевой методологии (патч переходит на следующее кольцо только после проверки стабильности предыдущего)
▶️автоматизация на каждом этапе жизненного цикла исправления

Но есть и сложности. Командам по патчам и безопасности придется вести жесткие разговоры с ключевыми заинтересованными сторонами:
▶️меняются ли требования к простою?
▶️увеличиваются ли инвестиции в устойчивость?
▶️как меняется интеграция с командами BC/DR?

Источники:
1. https://thehackernews.com/2026/08/frontier-ai-vulnerability-managements.html?m=1
2. https://www.scworld.com/resource/inside-mythos-a-csos-technical-decoder-for-anthropics-autonomous-offensive-ai#1

#кибербезопасность #управлениеуязвимостями #FrontierAI #Anthropic #Mythos #эксплойты #CIEM #управлениепатчами #инфобезопасность #AI #CVSS #EPSS #CISA #KEV

🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером
  • ❤ 4
  • 🔥 4
  • 👍 3
Post #10403 3.26K
💻 Katana — быстрый краулер для разведки веб-приложений
Katana — open-source web crawler от ProjectDiscovery, предназначенный для быстрого сбора URL и endpoint'ов. Инструмент поддерживает обычный и headless-режимы, умеет анализировать JavaScript и хорошо подходит для автоматизации recon-процессов и поиска точек входа в веб-приложениях.


🔎 Что находит Katana
Во время обхода Katana собирает ссылки и URL из страниц, JavaScript и других доступных ресурсов. При включении соответствующих опций она также может искать endpoint'ы в JavaScript-файлах, обращаться к известным файлам вроде robots.txt и sitemap.xml и извлекать дополнительные сетевые запросы.
Это позволяет получить список потенциально интересных точек приложения, который затем можно передать в другие инструменты для дальнейшего тестирования.

⛓️‍💥 Примеры использования
➡️ Простой обход сайта:
katana -u https://example.com

➡️ Увеличим глубину обхода:
katana -u https://example.com -d 5

➡️ Анализ JavaScript для поиска endpoint'ов:
katana -u https://example.com -jc

➡️ Обход известных файлов:
katana -u https://example.com -kf all

➡️ Headless-режим:
katana -u https://example.com -headless

Параметры -d, -jc, -kf и -headless позволяют управлять глубиной обхода, анализом JavaScript, известными файлами и использованием браузерного движка соответственно.

🔁 Работа со списками
Katana можно использовать не только с одним URL. Инструмент принимает список целей через файл или стандартный ввод, поэтому его удобно подключать к recon-пайплайнам.
katana -list urls.txt -o results.txt

А результаты другого инструмента можно передать напрямую:
cat domains.txt | httpx | katana

Результаты также можно сохранять в JSONL, что удобно для дальнейшей автоматической обработки.

#katana #projectdiscovery #pentest #bugbounty #recon #websecurity #cybersecurity #infosec #opensource

🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером
  • 👍 9
  • ❤ 4
  • 🔥 4
  • 🤔 3
Post #10402 3.18K

Forwarded from Hacker Lab

❗️Финальное задание сезона на платформе HackerLab!

👩‍💻  Категория Pentest Machines (Active Directory)Эстафета

Приятного хакинга!
  • ❤ 12
  • 🔥 7
  • 👍 3
  • 🤯 1
  • 🎉 1
Post #10401 3.58K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 😁 14
  • ❤ 5
  • 🔥 3
  • 👍 1
Post #10399 3.47K
Три часа, ноль пакетов к цели — и вот уже API-ключ разработчика у вас в руках

Забытый staging-поддомен → коммит на GitHub с хардкоженным ключом AWS → корпоративный email в двух breach-базах с паролями. Вся цепочка — только открытые источники, без единого запроса к целевой сети. Это не теория — реальный кейс с проекта по оценке внешней атакующей поверхности.

Проблема в том, что большинство компаний никогда не прогоняли OSINT-разведку против самих себя. А атакующие — прогоняют. По данным Mandiant M-Trends 2025, в прошлом году отслеживались 4+ новых APT-группировок, и финансовый сектор стабильно в тройке самых атакуемых отраслей.

🔎Как выглядит разведка на практике? Четыре фазы:

Фаза 1 — footprinting инфраструктуры. Каждый TLS-сертификат, выданный публичным CA, попадает в Certificate Transparency логи. Значит, ваши staging.company.ru, dev-api.company.ru и jira.internal.company.ru видны всем. Даже если DNS-запись ведёт на внутренний IP. Инструменты вроде subfinder агрегируют CT-логи, поисковые движки и пассивные DNS-базы за один прогон. А Google-дорки типа site:company.ru -www покажут проиндексированные поддомены, о которых IT-отдел мог забыть.

Отдельная боль — dangling CNAME. Если поддомен указывает на деаллоцированный ресурс в облаке (скажем, удалённое Heroku-приложение), атакующий может занять это имя и подставить свой контент под вашим доменом. Это уже не разведка, а subdomain takeover.

Фаза 2 — пассивный анализ через Shodan и Censys. Эти сервисы непрерывно сканируют весь IPv4 и индексируют баннеры. Ваш запрос к ним — чтение уже собранных данных, ни один пакет не уходит к цели. Запрос ssl.cert.subject.cn:"company.ru" регулярно выдаёт хосты, о которых команда не знает: старые балансировщики, тестовые API-гейтвеи, shadow IT. MySQL на порту 3306 или RDP на 3389 на публичном IP — критические находки для немедленного закрытия.

Фаза 3 — email harvesting. Зная формат корпоративной почты (first.last@, flast@, first_last@), можно сгенерировать адрес любого сотрудника, чьё имя есть в LinkedIn. А дальше — проверка этих адресов по breach-базам. Один и тот же пароль в корпоративном и личном аккаунте — до сих пор самый частый подарок атакующему.

Фаза 4 — всё сводится воедино: утёкший секрет, уязвимый сервис на забытом хосте, убедительный вектор социальной инженерии. Чаще — комбинация всех трёх.

👌Если вы в blue team — пройдите эти фазы против собственного домена. В полной статье — конкретные команды, инструменты и разбор каждой фазы с примерами.

https://codeby.net/threads/osint-razvedka-infrastruktury-kompanii-ot-sabdomena-do-sotrudnika-za-4-fazy.95296/
  • ❤ 6
  • 👍 5
  • 🔥 5
Post #10398 2.77K
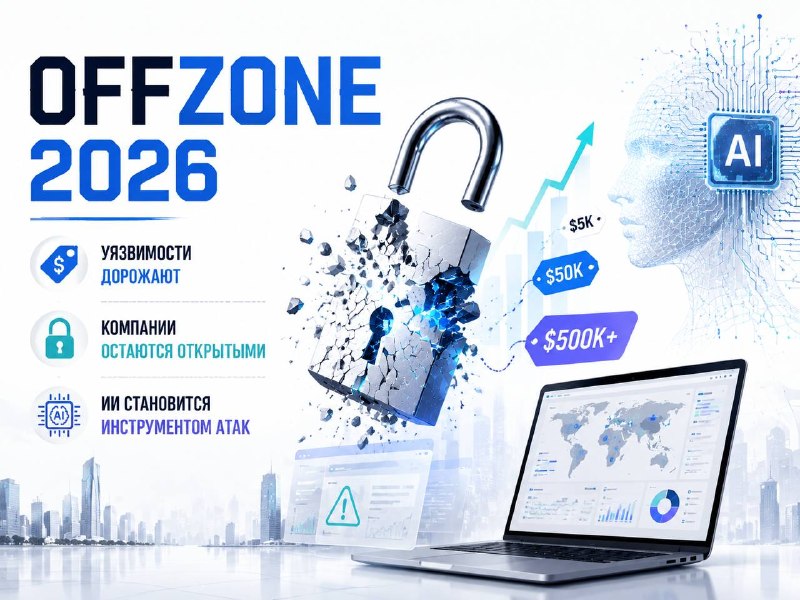
20 и 21 августа в Москве прошла седьмая международная конференция по практической кибербезопасности OFFZONE 2026. Мероприятие собрало более 3000 специалистов, а 130 экспертов представили 112 докладов о реальных кейсах, исследованиях и подходах, которые работают на практике.

📈Одно из ключевых событий — презентация исследования «Threat Zone 2026: обратная сторона». Специалисты BI.ZONE проанализировали более 35.000 объявлений злоумышленников на теневых форумах, маркетплейсах и в Telegram-каналах.
▶️средняя стоимость доступа к корпоративным сервисам и данным выросла на 15%
▶️рынок смещается от отдельных инструментов к комплексным продуктам
▶️ценные предложения уходят с крупных форумов в закрытые чаты, приватные каналы и личные сделки
Это означает, что мониторинг публичных площадок перестает быть достаточным для отслеживания актуальных угроз.


🎇На конференции анонсировали исследование BI.ZONE по наступательной кибербезопасности. Специалисты проанализировали результаты более сотни проектов по пентесту, AppSec и red teaming за год.
▶️более 90% компаний подвержены риску успешного проникновения в периметр
▶️чаще всего за анализом защищенности обращаются:
- IT-сектор — 36%
- Финансовая отрасль — 19%
- Сфера услуг — 13%
«Каждый год OFFZONE показывает, как быстро меняется кибербезопасность. То, что еще недавно только появлялось в практике специалистов, сегодня становится рабочим инструментом — это хорошо видно на примере искусственного интеллекта и автономных агентов», — отметил директор по стратегии BI.ZONE Евгений Волошин.


🤖 Отдельное внимание на конференции уделили тому, как большие языковые модели и автономные агенты меняют подходы к безопасности. Эту тему поднимали:
▶️в открывающем докладе Эльдара Заитова (руководитель команды безопасности инфраструктуры «Яндекса»)
▶️в тематической зоне AI.Zone
▶️в дискуссиях о том, как ИИ становится инструментом и для атакующих, и для защитников

🎯Конференция работала по нескольким трекам:
▶️Main track и Fast track (ключевые вопросы практической безопасности)
▶️AppSec.Zone (безопасность приложений)
▶️AI.Zone (искусственный интеллект в безопасности)
▶️Threat.Zone (киберугрозы)
▶️AntiFraud.Zone (противодействие мошенничеству)
▶️Community track (CTF, багбаунти, OSINT, Web3, аппаратная безопасность)
Гости также участвовали в OFFZONE-квесте, решали олимпиадные задачи и проверяли навыки в HACK in 15 min.


Источники:
1. https://www.interfax.ru/events/news/1110986
2. https://bi.zone/news/vyshlo-issledovanie-tenevykh-resursov-threat-zone-2026-obratnaya-storona/
3. https://offzone.moscow

#OFFZONE2026 #кибербезопасность #ИБ #угрозы #исследования #BIZONE #AI #пентест #redteam #теневойрынок

🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером
  • ❤ 5
  • 👍 5
  • 🔥 3
Post #10396 2.86K
🔎 SCCMHunter — инструмент для анализа и атак на SCCM в Active Directory
SCCMHunter — open-source post-exploitation инструмент для поиска, профилирования и исследования инфраструктуры SCCM (Microsoft Configuration Manager) в домене Active Directory. Он помогает определить, какие SCCM-компоненты присутствуют в окружении, найти Management Points, Site Servers и Distribution Points, а затем использовать собранную информацию для дальнейшего анализа безопасности SCCM-инфраструктуры.


С чего начинается работа
Первым этапом SCCMHunter может выполнить LDAP-разведку домена. Инструмент проверяет System Management container, опубликованные Management Points, PXE-enabled Distribution Points и ищет связанные с SCCM/MECM объекты в Active Directory.
Результаты сохраняются в локальную базу SQLite, после чего найденную инфраструктуру можно использовать для дальнейшего профилирования.

⛓️‍💥 Что происходит дальше
После обнаружения SCCM-окружения инструмент позволяет исследовать различные компоненты инфраструктуры через отдельные модули.
⏺️ SMB — профилирование найденных серверов и проверка SCCM-связанных компонентов.
⏺️ HTTP — взаимодействие с Management Points и анализ механизмов клиентской регистрации и политик.
⏺️ MSSQL — работа с SQL-компонентами SCCM.
⏺️ Admin — взаимодействие с SCCM AdminService и операции, доступные в рамках полученных привилегий.
⏺️ Relay — функции, связанные с исследованием сценариев relay в SCCM-инфраструктуре.
⏺️ Результаты можно экспортировать
SCCMHunter хранит собранные данные в SQLite и позволяет просматривать информацию о найденных объектах. В проекте также предусмотрен экспорт результатов в JSON и CSV, что удобно для дальнейшего анализа или передачи данных в другие инструменты.

⬇️ Установка
Авторы рекомендуют использовать отдельное Python-окружение:
git clone https://github.com/garrettfoster13/sccmhunter.git
cd sccmhunter

virtualenv --python=python3 .
source bin/activate

pip3 install -r requirements.txt
python3 sccmhunter.py -h

Также инструмент можно установить глобально через pipx:
pipx install git+https://github.com/garrettfoster13/sccmhunter/


↗️ Пример разведки
После получения авторизованного доступа к домену можно начать с поиска SCCM-инфраструктуры через LDAP:
python3 sccmhunter.py find -u user -p 'password' -d domain.local -dc-ip 10.10.10.10

Команда позволяет обнаружить связанные с SCCM объекты и получить представление о структуре окружения. Для find требуются действующие учетные данные Active Directory.

#sccmhunter #sccm #mecm #activedirectory #redteam #pentest #windows #cybersecurity #infosec #opensource

🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером
  • ❤ 5
  • 👍 5
  • 🔥 3
Post #10395 2.98K
Исследователи из Массачусетского университета на конференции USENIX Security продемонстрировали атаку Zombie Card. Атака позволяет расплачиваться банковской картой Visa Kernel 3 после окончания ее срока действия.

Как должна работать проверка срока карты
У бесконтактной EMV-карты есть несколько участников:
💳карта → 😀POS-терминал →🏦 банк/платёжная сеть → 💰банк-эмитент

Карта передаёт терминалу набор данных. В частности, в данных карты присутствует срок действия (Application Expiration Date, поле 5F24). Терминал использует его при принятии решения, можно ли продолжать транзакцию, а банк-эмитент получает информацию о сроке действия карты из другого поля с тегом 57 - Track 2 Equivalent Data.

В чём заключается атака Zombie Card

1️⃣Исследователи взяли просроченную карту. Однако сама карта при этом не перестаёт обладать криптографической способностью участвовать в EMV-транзакции. Истечение срока — это прежде всего политика обработки транзакции.

2️⃣Далее они поместили между картой и терминалом специальное NFC-оборудование, которое действует как man-in-the-middle (MitM). Оно перехватывает определённые данные, проходящие между картой и терминалом, и изменяет их на лету вследствие того, что они криптографически не связаны друг с другом.

❗️Следует отметить, что успех атаки зависит от политик конкретного банка, используемого платежного ядра и того, как банк проверяет транзакции. Так, например, аналогичная атака против Mastercard, American Express и Discover карт была неудачной.

Как защищаться
➡️Сделать дату окончания действия частью криптографически защищённых данных и обеспечить согласованность разных представлений даты.

➡️Эмитент должен самостоятельно проверять, что карта действительно находится в активном состоянии и не была заменена/истёк срок её действия, а не основываться на решении POS-терминала

Специалисты уведомили о проблеме специалистов Visa и затронутых банков еще в 2025 году. Однако по состоянию на текущее время ни в Visa, ни в банках не подтвердили устранение проблемы.

#news #research #security

🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером
  • 👍 6
  • 🔥 5
  • ❤ 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →