Блог сообщества Кодебай
Чат: @codeby_one
Форум: codeby.net
Обучение: codeby.academy
CTF: hackerlab.pro
VK: vk.com/codeby
YT: clck.ru/XG99c
Сотрудничество: @KinWiz
Реклама: @Savchenkova_Valentina
Post #10304
3.08K
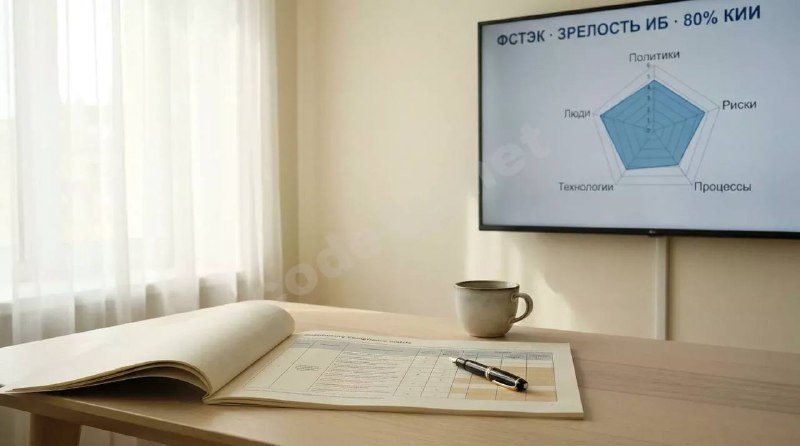
🔎80% объектов КИИ не выдержат даже типовую атаку — и регулятор это наконец посчитал
ФСТЭК в апреле 2026 года опубликовал проект указа с цифрой, которая многих отрезвила: в 60% информационных систем и объектов КИИ защита от типовых угроз не обеспечена полностью. Ещё в 20% — «отдельные недостатки». Итого: восемь из десяти проверенных объектов уязвимы.
Но главное не сама статистика, а то, что регулятор меняет подход. Раньше проверяли наличие средств защиты: «есть МЭ — галочка». Теперь спрашивают: «сколько объектов реально защищены по профилю угроз?». Переход от чеклистов к процессам.
➡️Что конкретно изменилось:
• Целевые показатели — защита от актуальных угроз должна быть обеспечена минимум на 80% объектов. При этом базовый уровень защиты в 2025 году реализовали только 35% органов власти. В 2024-м — 13% субъектов КИИ. До целевых 80% — дистанция огромна.
• Методология зрелости — пять уровней (от нулевого до проверяемого), оценка по 20+ направлениям. Управление уязвимостями, привилегированный доступ, мониторинг, безопасная разработка, защита при использовании ИИ — всё это теперь оценивается системно.
• Привязка к классам ГИС: 3-й класс — все направления не ниже начального уровня, 2-й — не ниже системного, 1-й — не ниже контролируемого.
🎇Для пентестеров это меняет вес отчёта. Результаты тестирования теперь ложатся в расчёт целевого показателя заказчика перед регулятором. Нашли непокрытый вектор на значимом объекте КИИ — это не просто рекомендация, а прямое снижение показателя. Ощутите разницу.
А ещё три практических следствия для тех, кто работает с КИИ:
1. Scope расширяется. Если объект использует ИИ-компоненты (ML-модели в SCADA-аналитике, AIOps), пентест обязан их покрывать. Год назад этого пункта в скоупе не было.
2. Уведомление через ГосСОПКА. Обнаружили следы реального компрометирования во время пентеста? У заказчика 3 часа на уведомление НКЦКИ для значимых объектов. Этот сценарий нужно прописывать в договоре заранее. Не прописали — потом будете объяснять, почему команда сидела на следах APT и молчала.
3. Категорирование диктует TTPs. Для значимых объектов перечень мер определяется приказом ФСТЭК №239. Пентест — проверка конкретного перечня, а не произвольный набор инструментов.
🎇Рынок ИБ в России перевалил за 400 млрд рублей в 2025 году, и расти дальше он будет именно на переходе от формальных проверок к процессной зрелости.
Полный разбор всех изменений с конкретными TTPs и привязкой к MITRE ATT&CK — в статье на форуме.
https://codeby.net/threads/regulyatorika-ib-2026-chto-izmenilos-v-trebovaniyakh-fst-ek-fsb-i-kak-eto-lomayet-metodologiyu-pentesta.94800/
ФСТЭК в апреле 2026 года опубликовал проект указа с цифрой, которая многих отрезвила: в 60% информационных систем и объектов КИИ защита от типовых угроз не обеспечена полностью. Ещё в 20% — «отдельные недостатки». Итого: восемь из десяти проверенных объектов уязвимы.
Но главное не сама статистика, а то, что регулятор меняет подход. Раньше проверяли наличие средств защиты: «есть МЭ — галочка». Теперь спрашивают: «сколько объектов реально защищены по профилю угроз?». Переход от чеклистов к процессам.
➡️Что конкретно изменилось:
• Целевые показатели — защита от актуальных угроз должна быть обеспечена минимум на 80% объектов. При этом базовый уровень защиты в 2025 году реализовали только 35% органов власти. В 2024-м — 13% субъектов КИИ. До целевых 80% — дистанция огромна.
• Методология зрелости — пять уровней (от нулевого до проверяемого), оценка по 20+ направлениям. Управление уязвимостями, привилегированный доступ, мониторинг, безопасная разработка, защита при использовании ИИ — всё это теперь оценивается системно.
• Привязка к классам ГИС: 3-й класс — все направления не ниже начального уровня, 2-й — не ниже системного, 1-й — не ниже контролируемого.
🎇Для пентестеров это меняет вес отчёта. Результаты тестирования теперь ложатся в расчёт целевого показателя заказчика перед регулятором. Нашли непокрытый вектор на значимом объекте КИИ — это не просто рекомендация, а прямое снижение показателя. Ощутите разницу.
А ещё три практических следствия для тех, кто работает с КИИ:
1. Scope расширяется. Если объект использует ИИ-компоненты (ML-модели в SCADA-аналитике, AIOps), пентест обязан их покрывать. Год назад этого пункта в скоупе не было.
2. Уведомление через ГосСОПКА. Обнаружили следы реального компрометирования во время пентеста? У заказчика 3 часа на уведомление НКЦКИ для значимых объектов. Этот сценарий нужно прописывать в договоре заранее. Не прописали — потом будете объяснять, почему команда сидела на следах APT и молчала.
3. Категорирование диктует TTPs. Для значимых объектов перечень мер определяется приказом ФСТЭК №239. Пентест — проверка конкретного перечня, а не произвольный набор инструментов.
🎇Рынок ИБ в России перевалил за 400 млрд рублей в 2025 году, и расти дальше он будет именно на переходе от формальных проверок к процессной зрелости.
Полный разбор всех изменений с конкретными TTPs и привязкой к MITRE ATT&CK — в статье на форуме.
https://codeby.net/threads/regulyatorika-ib-2026-chto-izmenilos-v-trebovaniyakh-fst-ek-fsb-i-kak-eto-lomayet-metodologiyu-pentesta.94800/
- 👍 4
- ❤ 3
- 🔥 1