Блог сообщества Кодебай
Чат: @codeby_one
Форум: codeby.net
Обучение: codeby.academy
CTF: hackerlab.pro
VK: vk.com/codeby
YT: clck.ru/XG99c
Сотрудничество: @KinWiz
Реклама: @Savchenkova_Valentina
Post #10280
4.06K
 CO
@codeby_sec
Showing posts older than #10281 · Back to latest

RedTiger-Tools — open-source платформа, объединяющая инструменты для пентеста, OSINT и автоматизации. Проект поддерживает систему плагинов, что позволяет расширять его функциональность и использовать как единую рабочую среду для различных задач.
git clone https://github.com/loxy0devlp/RedTiger-Tools.git
cd RedTiger-Tools
python3 setup.py python3 redtiger.pypython3 redtiger.py --port-scanner --target 192.168.1.10
python3 redtiger.py --username-tracker --target username
python3 redtiger.py --vulnerability-scanner --target https://example.com 
email:password, записанными с точностью до секунды. Полная C2-панель злоумышленника — как на ладони. Без единого эксплойта. Меньше часа от обнаружения до полной документации.mod_autoindex. Если в каталоге нет index.html, сервер честно показывает всё содержимое директории любому желающему. Атакующий загрузил фишинговый кит, проверил, что страница авторизации рендерится корректно — и забыл проверить корневой каталог. Shodan и Censys проиндексировали всё за него./phpmyadmin/, SSL-сертификаты с характерным Subject/Issuer. Каждая мелочь по отдельности некритична, но в совокупности — прямой путь к атрибуции.

Инструмент для поиска и устранения распространенных ошибок в службах сертификации Active Directory.
- Install-ModuleName Locksmith -Scope CurrentUser
Unblock-File .\Locksmith.zip
Expand-Archive .\Locksmith.zip
Import-Module .\Locksmith\Locksmith.psd1
Invoke-Locksmith
Invoke-Locksmith.ps1 без параметров или с -Mode 0 позволит просканировать текущий лес Active Directory и вывести все обнаруженные проблемы AD CS в консоль..\Invoke-Locksmith.ps1 -Mode 1 # вывод в консоль
.\Invoke-Locksmith.ps1 -Mode 3 # вывод в CSV
.\Invoke-Locksmith.ps1 -Mode 4
-Scans, чтобы выбрать, какие уязвимости проверять. Допустимые значения включают All, Auditing, ESC1, ESC2, ESC3, ESC4, ESC5, ESC6, ESC7, ESC8, ESC9, ESC11, ESC13, ESC15, EKEUwu, ESC16 или PromptMe. PromptMeОпция представляет собой интерактивный список, позволяющий выбрать одно или несколько сканирований.# Сканирование для ESC1, ESC2, и ESC8
Invoke-Locksmith.ps1 -Scans ESC1,ESC2,ESC8

refresh token с правами чтения и записи всей CRM. Дальше кастомные Python-скрипты для массовой выгрузки: контакты, сделки, тикеты поддержки, паспортные данные.refresh token не отозван — атакующий внутри без повторной аутентификации.Forwarded from Hacker Lab


JWT часто используется для аутентификации в современных веб-приложениях. Однако безопасность токена зависит не только от алгоритма подписи, но и от того, как сервер его проверяет.


Стены стоят. Стража на месте. Но что-то пошло не так.

GoPhish — письмо от «службы кадров» про новый ДМС-полис. Результат: каждый пятый сотрудник ввёл корпоративный логин и пароль на поддельной странице.T1566.001, T1566.002, T1656. SOC видит, что детектировать, руководство видит, какие TTP закрыты людьми, а какие — только техникой.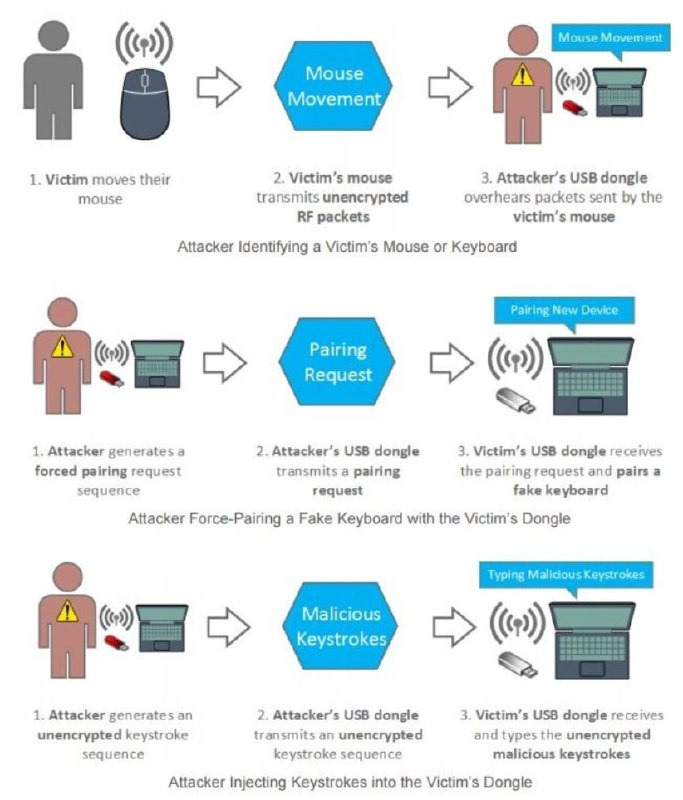
MouseJack — это класс уязвимостей, обнаруженный в 2016 году и затрагивающий беспроводные клавиатуры и мыши без поддержки Bluetooth. Эти периферийные устройства «подключаются» к компьютеру с помощью радиопередатчика (небольшой USB-адаптер). Поскольку соединение беспроводное, а движения мыши и нажатия клавиш передаются по воздуху, можно взломать компьютер жертвы, передавая специально созданные радиосигналы с помощью специального устройства (например, Flipper Zero или CrazyRadio).