
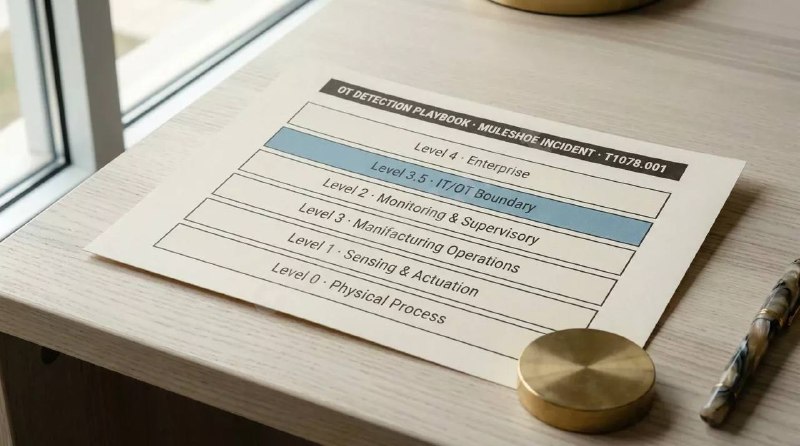
В январе 2024 хактивисты из CARR зашли в систему управления водоснабжением техасского городка Muleshoe. Не через zero-day, не через кастомный эксплойт — просто подключились по VNC с дефолтными кредами. Перенастроили параметры, вызвали перелив водонапорной башни, сняли видео взаимодействия с HMI-панелями и выложили в открытый доступ. Потом ударили по соседним городам. А Mandiant позже с умеренной уверенностью связал CARR с APT44/Sandworm — военной разведкой ГРУ.
И это не единичный случай.
🔴 По данным «Информзащиты», в первом полугодии 2025 атаки на SCADA выросли на 27% год к году. В энергетике — на 38%. EPA проверило водоочистные станции и обнаружило, что более 70% нарушают требования кибербезопасности. Неизменённые пароли, отсутствие MFA, HMI-панели, торчащие наружу.
Как выглядит типичный kill chain такой атаки?
⚡ Начальный доступ — три реальных вектора:
• Дефолтные учётки на HMI и SCADA-серверах. Классика —
admin/admin, вендорные пароли Siemens, Schneider Electric, Rockwell.• Внешние сервисы удалённого доступа: VNC, RDP, TeamViewer. В Oldsmar (Флорида, 2021) кто-то подключился через TeamViewer к HMI оператора и прямо на его глазах поднял концентрацию гидроксида натрия со 100 ppm до 11 100 ppm. Оператор увидел, как курсор двигается сам, и откатил изменения.
• Публично доступные веб-интерфейсы ПЛК. Запрос
port:502 на Shodan возвращает тысячи Modbus-устройств. У Siemens S7-1200/1500 веб-сервер включён по умолчанию.🎯 Что делают после проникновения:
Сканируют подсеть, находят ПЛК, отправляют команды записи в регистры. В терминах Modbus — function codes
FC5, FC6, FC15, FC16. Через них меняют уставки: концентрацию реагентов, давление, расход. Или останавливают процессы — как на Arkansas City Water Treatment Facility в сентябре 2024, где станция перешла на ручное управление.Что критично для обнаружения:
• Мониторинг аутентификаций на HMI/SCADA с нетипичных IP
• Baseline remote-access сессий — любое VNC/RDP-подключение вне белого списка = critical
• Контроль внешних подключений к портам
502, 102, 44818, 20000• Корреляция: source IP не из OT-подсети + промышленный порт = инцидент
Штатный Modbus-трафик предсказуем и цикличен. Любая аномалия — нехарактерные function codes, всплеск write-операций, новый source — видна на фоне этой регулярности. OT-сеть парадоксально проще мониторить, чем IT, если знать, что искать.
В полной статье — детальный detection-playbook с конкретными правилами корреляции, разбор APT-группировок и рекомендации по сегментации OT-сетей.
https://codeby.net/threads/ataki-na-scada-sistemy-razbor-vzlomov-vodoochistnykh-stantsii-i-detection-playbook-dlya-ot-seti.93707/