
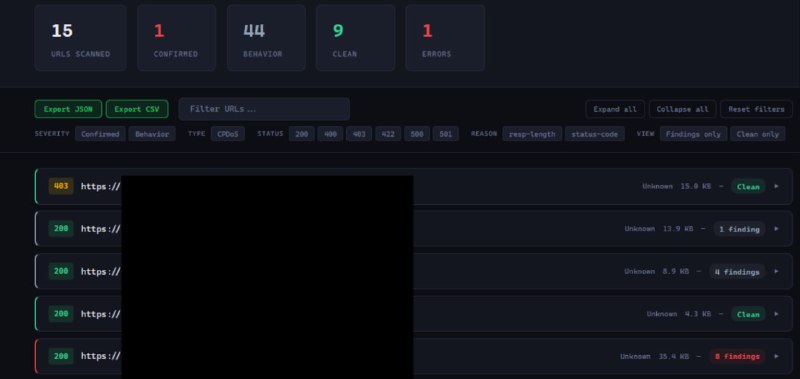
Инструмент для тестирования HTTP-заголовков и анализа результатов с целью выявления уязвимостей и особенностей HTTP.
Инструмент выполняет следующие проверки:
▶️Проверка ответа на ошибку сервера и виртуальных хостов;
▶️Анализ ответа при использовании заголовка Localhost;
▶️Анализ ответов на различные HTTP-методы;
▶️Анализ отладочных и нестандартных заголовков;
▶️Проверка CVE, связанных с HTTP;
▶️Методы DoS через отравление кэша (CPDoS).
⬇️Установка
Клонировать репозиторий, перейти в каталог с проектом и установить необходимые зависимости.
git clone https://github.com/c0dejump/HExHTTP.git
cd HExHTTP
pip install .
Поддерживает интеграцию с Burp Suite через расширение ./utils/burp_extension_issue.py. При использовании флага
--burp, инструмент автоматически создает уязвимости в Burp Suite для недостатков среднего и высокого уровня критичности.⬇Использование
hexhttp.py [-h] [-u URL] [-f URL_FILE] [-H CUSTOM_HEADER] [-A USER_AGENT] [-a AUTH] [-hu HUMANS] [-t THREADS] [-s] [-l LOG] [-L LOG_FILE] [-v] [-o [FILE]] [-p [PROXY]] [--burp [BURP]] [--ocp]
1️⃣Сканирование одного/нескольких доменов.
./hexhttp.py -u 'https://target.tld/'
./hexhttp.py -f domains.txt
2️⃣Использование пользовательского заголовка и аутентификации.
./hexhttp.py --header 'Foo: bar' -H 'plip: plop' --auth 'user:passwd' -u 'https://target.tld/'
#tools #HTTP #web
🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером