
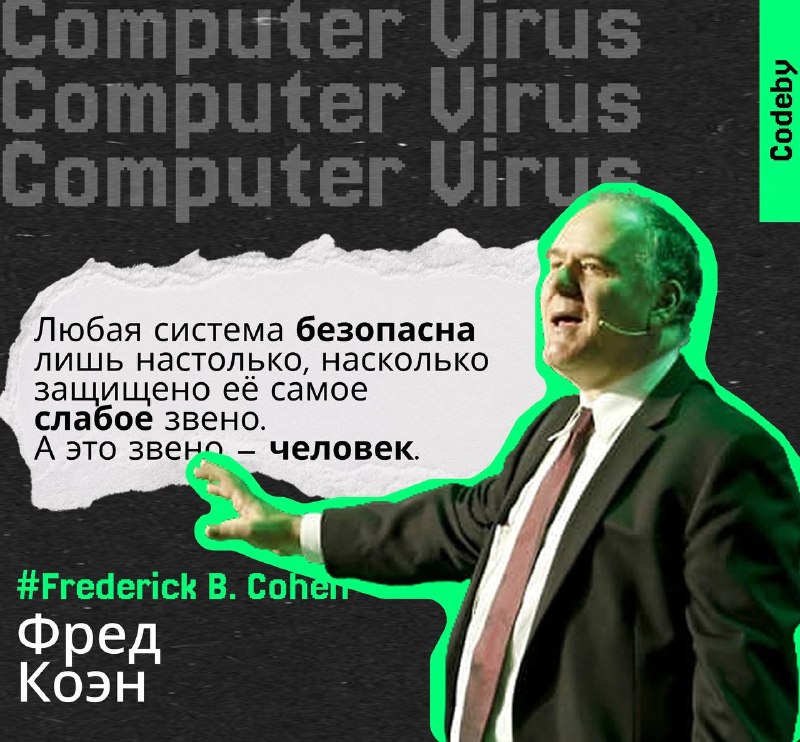
Аспирант Университета Южной Калифорнии Фред Коэн публично продемонстрировал самовоспроизводящийся код, который самостоятельно распространялся по системе. Это был первый в истории компьютерный вирус.
«Это похоже на биологический вирус», — заметил наставник Коэна, Лен Адельман. Название закрепилось мгновенно.
⏺️Как был устроен первый вирус
Идея родилась 3 ноября 1983 года — на еженедельном семинаре по компьютерной безопасности. Коэну потребовалось 8 часов работы на VAX 11/750 под управлением Unix, чтобы создать программу-прототип.
Принцип был элегантен:
▶️Вирус встроили в новую утилиту vd (графический дисплей Unix-структур), которую предложили пользователям через системную доску объявлений
▶️Код разместили в начале программы, чтобы он запускался до любой другой обработки
▶️При каждом запуске заражённой программы вирус использовал права текущего пользователя для заражения других файлов
Результаты пяти экспериментов оказались шокирующими даже для самого Коэна:
▶️минимальное время получения полного контроля над системой — менее 5 минут
▶️среднее время — менее 30 минут
▶️заражению подвергались даже те пользователи, которые знали, что эксперимент проводится
«После объявления результатов администраторы VAX 11/750 запретили любые дальнейшие эксперименты по компьютерной безопасности на своей системе», — писал Коэн
Все файлы были очищены, код удалён, ущерба не нанесено. Но предупреждение прозвучало.
⏺️«Если бы мы знали…»
После демонстрации к Коэну подошёл представитель АНБ США:
«Если бы мы знали о содержании вашего доклада, вам не позволили бы его проводить»
Коэн ответил: «Именно поэтому я никому не сказал». С этого момента государство рассматривало его как потенциальную угрозу.
⏺️Двойная жизнь: подозреваемый и ценный кадр
Власти инициировали наблюдение за Коэном:
▶️задержания на границе
▶️отслеживание передвижений
▶️инцидент в аэропорту (такси с Коэном не выпускали, пока автомобиль с сотрудниками спецслужб не проследовал за ним)
Одновременно DARPA (подразделение Минобороны США) привлекла Коэна к взлому собственных защищённых компьютеров Пентагона. Парадокс преследования и доверия стал определяющим фактором его карьеры.
⏺️1984
В научной работе того года Коэн сформулировал два фундаментальных тезиса:
▶️Любая система с транзитивностью уязвима. Поскольку этим свойством обладает каждый компьютер, абсолютно защищённых систем не существует
▶️Универсальный антивирус невозможен в принципе
«Теория определила вектор кибербезопасности на десятилетия», — констатируют эксперты.
⏺️1988. Первая массовая атака (червь Морриса)
Четыре года спустя теория Коэна получила практическое подтверждение. Студент Корнелла Роберт Моррис (сын сотрудника АНБ) запустил в сеть червя.
«Я просто хотел показать уязвимости», — утверждал он.
Результаты:
▶️за 24 часа заражено 6 000 компьютеров — 10% всего интернета
▶️многократное самовоспроизведение червя приводило к полной остановке систем
▶️первая зафиксированная DDoS-атака в истории
Моррис получил условный срок и штраф, став первым в США осуждённым за компьютерное преступление.
⏺️Главная уязвимость — человек
На основе анализа инцидента Коэн сформулировал ключевой тезис:
«Нельзя сделать патч для сознания»
Техническое совершенство системы не имеет значения, если её оператором является человек. Именно человеческий фактор остаётся основным вектором атак.
⏺️Последующие атаки подтвердили правоту Коэна:
▶️2000 год (ILOVEYOU) - распространялся через письма с темой «Я тебя люблю». 55 млн заражённых компьютеров, ущерб — миллиарды долларов
▶️2010 год (Stuxnet) - первый вирус, наносящий физический урон. Разработан при поддержке правительства США для вывода из строя иранских центрифуг
▶️2017 год (NotPetya) - червь, уничтожавший данные под видом вымогателя. Парализовал Maersk, FedEx. Ущерб — десятки миллиардов долларов
#ФредКоэн #Моррис #virus #DDoS
🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером