TGViewer
Channel Public Channel
CBUnit – главное в кибербезопасности

CBUnit – главное в кибербезопасности

@cbunit

Краткое содержание новостей кибербезопасности

По вопросам: a@cbunit.ru
Subscribers
55
Photos
572
Videos
0
Links
4.6K

Showing posts older than #4916 · Back to latest

Older Posts 12 shown
Post #4915 11
Рынок антивирусов в России вырастет на 15-20% к концу 2026 года

Российский рынок антивирусного ПО вырастет на 15-20% по итогам 2026 года. Рост обусловлен процессами импортозамещения и увеличением ИТ-инфраструктуры.

Основными причинами заражения инфраструктуры остаются фишинг через почту и мессенджеры, установка вредоносных программ под видом VPN и несвоевременное обновление антивируса. Доля иностранных вендоров на рынке сократилась до 3% за последние 4 года.

Исследование ЦСР прогнозирует рост рынка средств защиты конечных точек до 78,3 млрд рублей к 2031 году при среднегодовом темпе 11,3%. В то же время наблюдается сдвиг спроса от базовой антивирусной защиты к продвинутым EDR-системам.

Источник: SecPost
@cbunit
Post #4914 9
MaxKB: обход песочницы агента через инъекцию команд

▤ Разбор · 67 дней назад

Исследователи обнаружили уязвимость CVE-2026-77521 в MaxKB, платформе для создания ИИ-ассистентов.

Уязвимость позволяет обойти песочницу агента и выполнить произвольные команды. Атакующий может внедрить вредоносный код на веб-страницу, которую затем проиндексирует агент жертвы. При обработке запроса агента внедрённые команды будут выполнены с правами root.

ⓘ Что такое MaxKB
MaxKB — это open-source платформа от FIT2CLOUD для создания корпоративных ИИ-ассистентов на базе LLM. Она позволяет развертывать RAG-системы, подключать базы знаний и выставлять ассистентов через консоль или виджет. Платформа используется для построения агентов, которые могут обрабатывать информацию из документов или веб-сайтов.

# apps/application/flow/backend/sandbox_shell.py:70
command = f'env -i LD_PRELOAD=/opt/maxkb-app/sandbox/lib/sandbox.so ... gosu sandbox {command}'
return super().execute(command=command) # -> subprocess.run(command, shell=True), uid 0


Источник: Lasso Security
@cbunit
Post #4913 11
Post #4912 13
ИИ уничтожил «безопасность через неясность», но патчи от ИИ не работают

Искусственный интеллект (ИИ) уничтожает принцип «безопасность через неясность». Этот подход предполагал, что системы остаются защищёнными, пока их уязвимости скрыты. Организации полагались на него из-за нехватки ресурсов или самонадеянности, но теперь он устарел.

Разработчики и исследователи используют ИИ-агентов для поиска ошибок, включая старые и малоизвестные, что приводит к рекордному числу раскрытий уязвимостей и патчей. Это создаёт огромный бэклог для сопровождающих проектов. Злоумышленники также применяют ИИ для реверс-инжиниринга исправлений и поиска эксплойтов за считанные часы.

Эксперты выражают обеспокоенность по поводу безопасности критических операционных технологий (OT) и промышленных систем управления (ICS). Эти системы, исторически являвшиеся «чёрными ящиками» из-за использования редких протоколов и проприетарного оборудования, теперь могут быть атакованы без глубоких знаний специалистов. ИИ позволяет преступникам автоматизировать изучение таких систем и проводить деструктивные кибератаки.

Исследования показывают, что ИИ-сгенерированные патчи исправляют уязвимости лишь в 26% случаев, а в 53,9% случаев не устраняют проблему или создают новые. Эффективность ИИ-сгенерированного кода в целом составляет 56%. Эксперты отмечают, что проблема не в поиске уязвимостей, а в их приоритизации и устранении. Организации, фокусирующиеся только на поиске и исправлении ошибок без улучшения процессов, рискуют столкнуться с неразрешимым потоком уязвимостей.

Источник: The Register
@cbunit
Post #4911 11
7 ошибок в Kubernetes NetworkPolicies: от намерения к реальности

▤ Разбор

Платформенные инженеры часто неправильно понимают Kubernetes NetworkPolicies. Эти примитивы безопасности декларируют намерения, например, «этот под должен принимать соединения только на порт 8443 из пространства имен ingress». Однако декларирование намерения не гарантирует его выполнение.

В статье рассматриваются распространённые ошибки при работе с NetworkPolicies. К ним относятся иллюзия безопасности при наличии политик, игнорирование исходящего трафика (egress), платформенные особенности CNI-плагинов, недостаточная проверка политик на реальном кластере, ловушки булевых значений в шаблонах Argo CD, аддитивная семантика политик и ограничения стандартных NetworkPolicies, не позволяющие задать правила в масштабе всего кластера.

ⓘ Kubernetes NetworkPolicies
Kubernetes NetworkPolicies — это примитивы безопасности, которые контролируют, как поды могут взаимодействовать друг с другом и с внешними сетевыми конечными точками. Они позволяют определить правила для входящего и исходящего трафика на уровне сети.

Tier 1: Architecture Analysis — keycloak Namespace
1. Pod Inventory

Pod Type 1: Keycloak (StatefulSet)
+-----------------+-----------------------------------------------------------------------------------------------------------------------------------------------------------+
| Field | Detail |
…


Источник: Red Hat Security
@cbunit
Post #4910 12
ChromeOS LTS получила обновление с исправлениями безопасности

Google выпустила обновление Long Term Support (LTS) для ChromeOS под версией 150.0.7871.253. Обновление включает исправления безопасности.

Обновление распространяется на большинство устройств с ChromeOS. LTS-канал останется на версии 144 до 6 октября 2026 года.

Источник: Chrome Releases
@cbunit
Post #4905 12
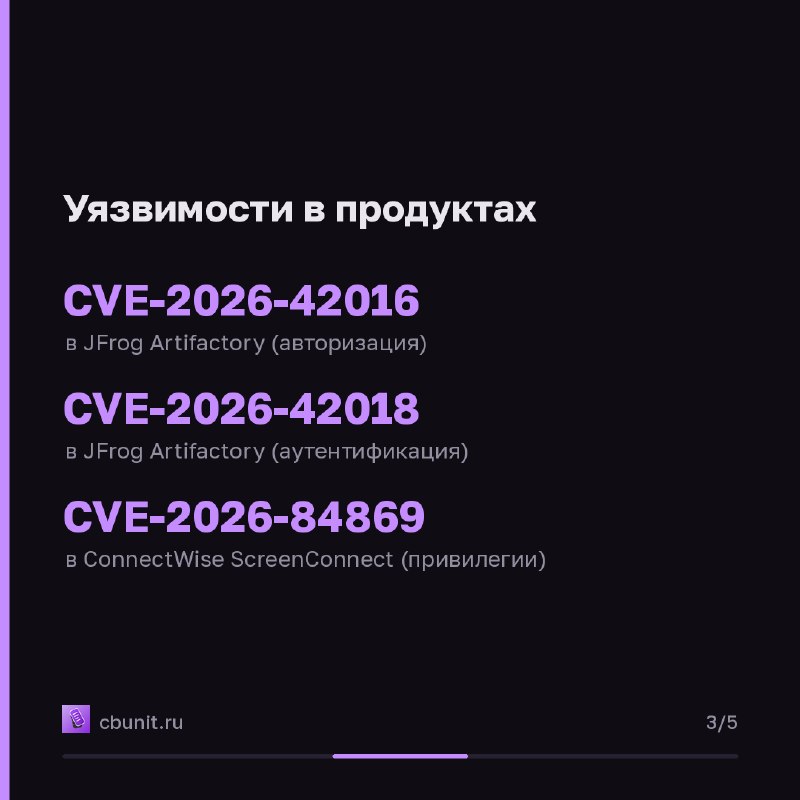
CISA добавила в каталог KEV уязвимости в JFrog Artifactory и ConnectWise ScreenConnect

Разбор целиком: cbunit.ru
Источник: CISA
@cbunit
Post #4904 20
Post #4903 19
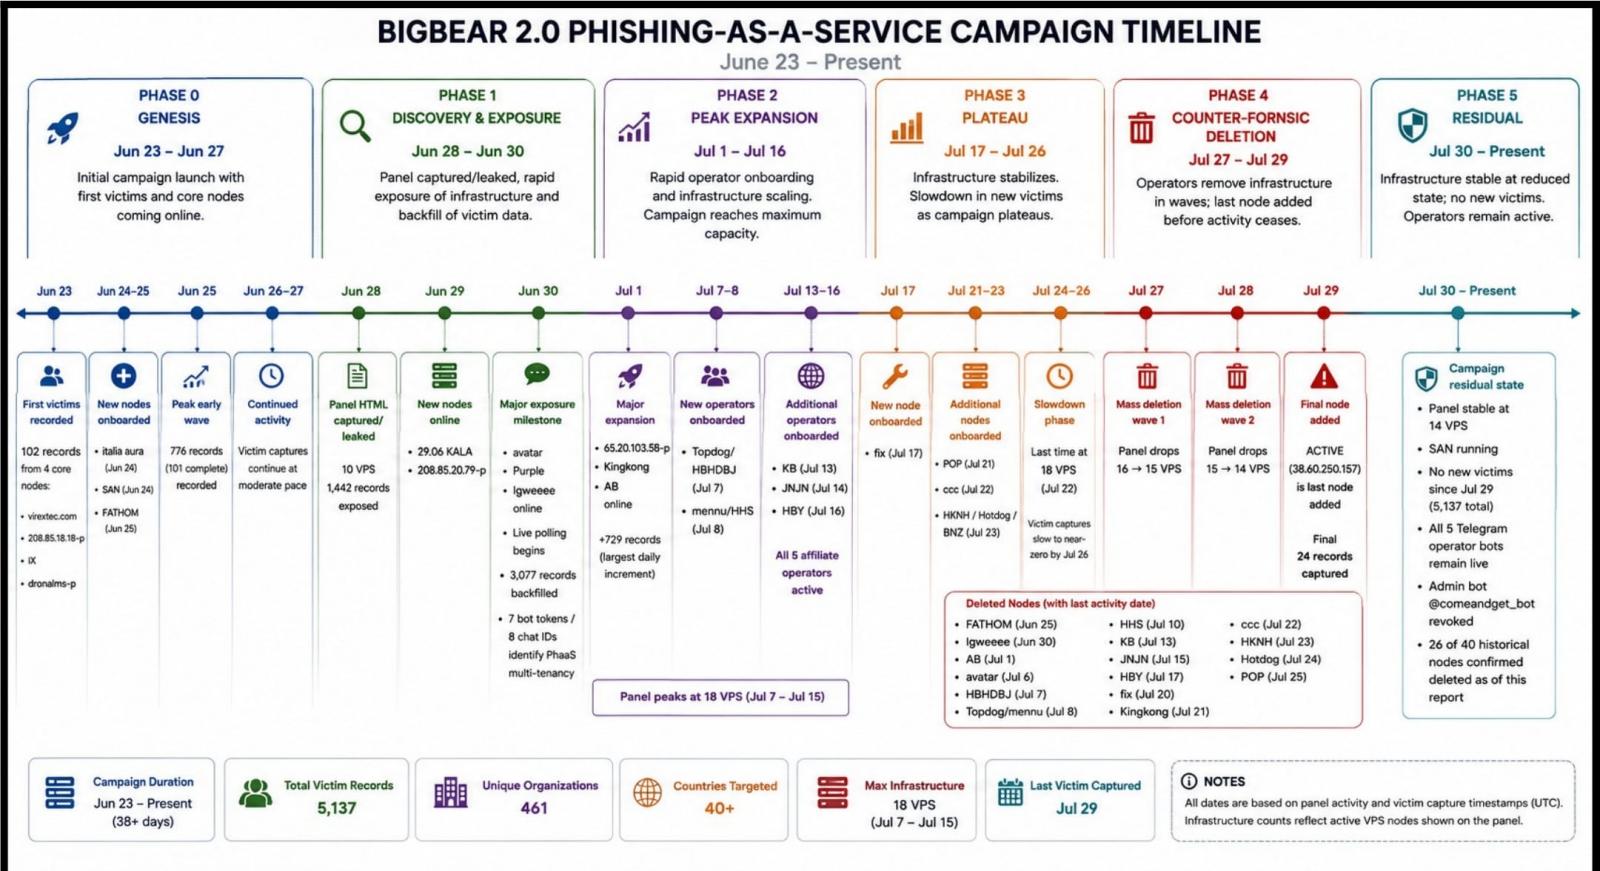
BigBear обходит MFA в Microsoft 365, похищая учётные данные 258 организаций

Сервис фишинга BigBear 2.0 обошёл многофакторную аутентификацию (MFA) в 258 организациях и похитил более 5000 учётных записей Microsoft 365.

Злоумышленники использовали фреймворк Evilginx2 для перехвата паролей и сессионных cookie, что позволило им захватывать учётные записи после завершения жертвой процесса MFA. Сервис также вмешивается в работу FIDO2/WebAuthn, принуждая цели использовать более слабые методы аутентификации. Для маскировки активности использовались гео-привязанные прокси.

ⓘ Что такое BigBear
BigBear — это фреймворк типа «фишинг как услуга» (PhaaS), который используется для проведения атак на учётные записи Microsoft 365. Он применяет технику «человек посередине» (AiTM) для перехвата логинов, паролей и сессионных cookie, позволяя злоумышленникам обходить многофакторную аутентификацию.

❝The multi-user PhaaS panel is leased to at least five affiliate operators identified through live Telegram exfiltration bots, each receiving stolen credentials in real time.❞
— CloudSEK


Источники: BleepingComputer · CSO Online · The Register
@cbunit
Post #4898 15
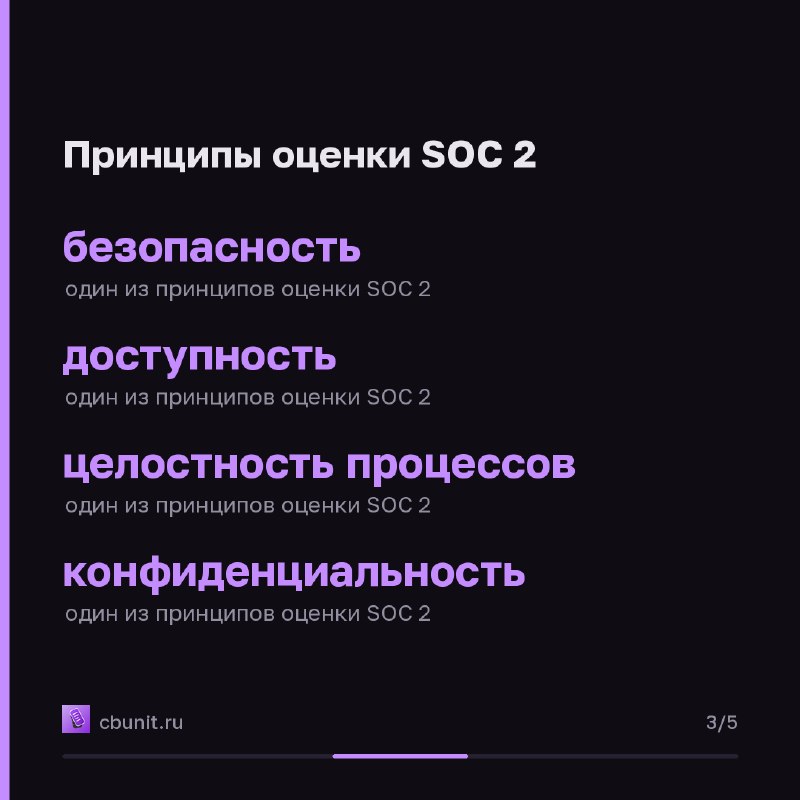
«Лаборатория Касперского» подтвердила безопасность разработки антивирусов аудитом SOC 2

Разбор целиком: cbunit.ru
Источники: Kaspersky · CNews · SecurityMedia
@cbunit
Post #4897 17
Google: вымогатели крадут ИИ-данные компаний и требуют выкуп

Злоумышленники начали целенаправленно похищать проприетарные данные компаний, связанные с разработкой искусственного интеллекта (ИИ), и угрожать их публикацией в случае отказа от выплаты выкупа. Google предупреждает, что такие атаки стали распространённой тактикой вымогателей.

В ходе расследования инцидентов команда Mandiant обнаружила случаи кражи корпоративных данных, включая исследования в области ИИ и проприетарные модели. Атаки затронули компании в сферах технологий, здравоохранения, фармацевтики и медиа в Северной Америке и Европе. Злоумышленники используют уязвимости в системах для получения доступа к исходному коду, моделям и секретам ИИ.

ⓘ Кто такие TeamPCP
TeamPCP, отслеживаемая Google как UNC6780, — это группировка, специализирующаяся на масштабных атаках на цепочки поставок открытого ПО. После компрометации пакетов и реестров, таких как PyPI, npm и Docker Hub, они развёртывают стиллеры для кражи учётных данных облачных и ИИ-систем. Группировка также создаёт вредоносные рабочие процессы GitHub Actions для кражи репозиториев ИИ.

Источник: The Register
@cbunit
Post #4895 18
Positive Technologies: активность вредоносного ПО в РФ и СНГ выросла в полтора раза

Positive Technologies выявила рост активности вредоносного ПО в российских и СНГ-компаниях. Доля организаций с зафиксированным вредоносным ПО увеличилась с 46% до 70% по результатам пилотных проектов PT Network Attack Discovery (PT NAD).

Чаще всего специалисты обнаруживали резидентные прокси (proxyware) и майнеры, которые скрытно используют ресурсы устройств для пропуска чужого трафика или добычи криптовалюты. Вредоносное ПО для удаленного управления встречалось в 22% компаний, шпионское — в 6%. Наиболее распространенными среди обнаруженных сервисов стали Infatica (62% компаний) и майнеры Monero (47%).

Исследование также выявило потенциальные нарушения регламентов ИБ: незащищенные протоколы для передачи учетных данных использовались в 87% организаций, ПО для удаленного доступа — в 74%, а словарные пароли — в 61%. Передача аутентификационных данных в открытом виде по LDAP и HTTP обнаружена в 74% компаний.

ⓘ Что такое PT NAD
PT NAD — это решение класса Network Traffic Analysis/Network Detection and Response (NTA/NDR) от Positive Technologies. Оно анализирует сетевой трафик для обнаружения вредоносной активности, аномалий и нарушений политик безопасности, обеспечивая постоянную видимость сетевой инфраструктуры.

Источники: Хабр / Новости · CNews
@cbunit
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →