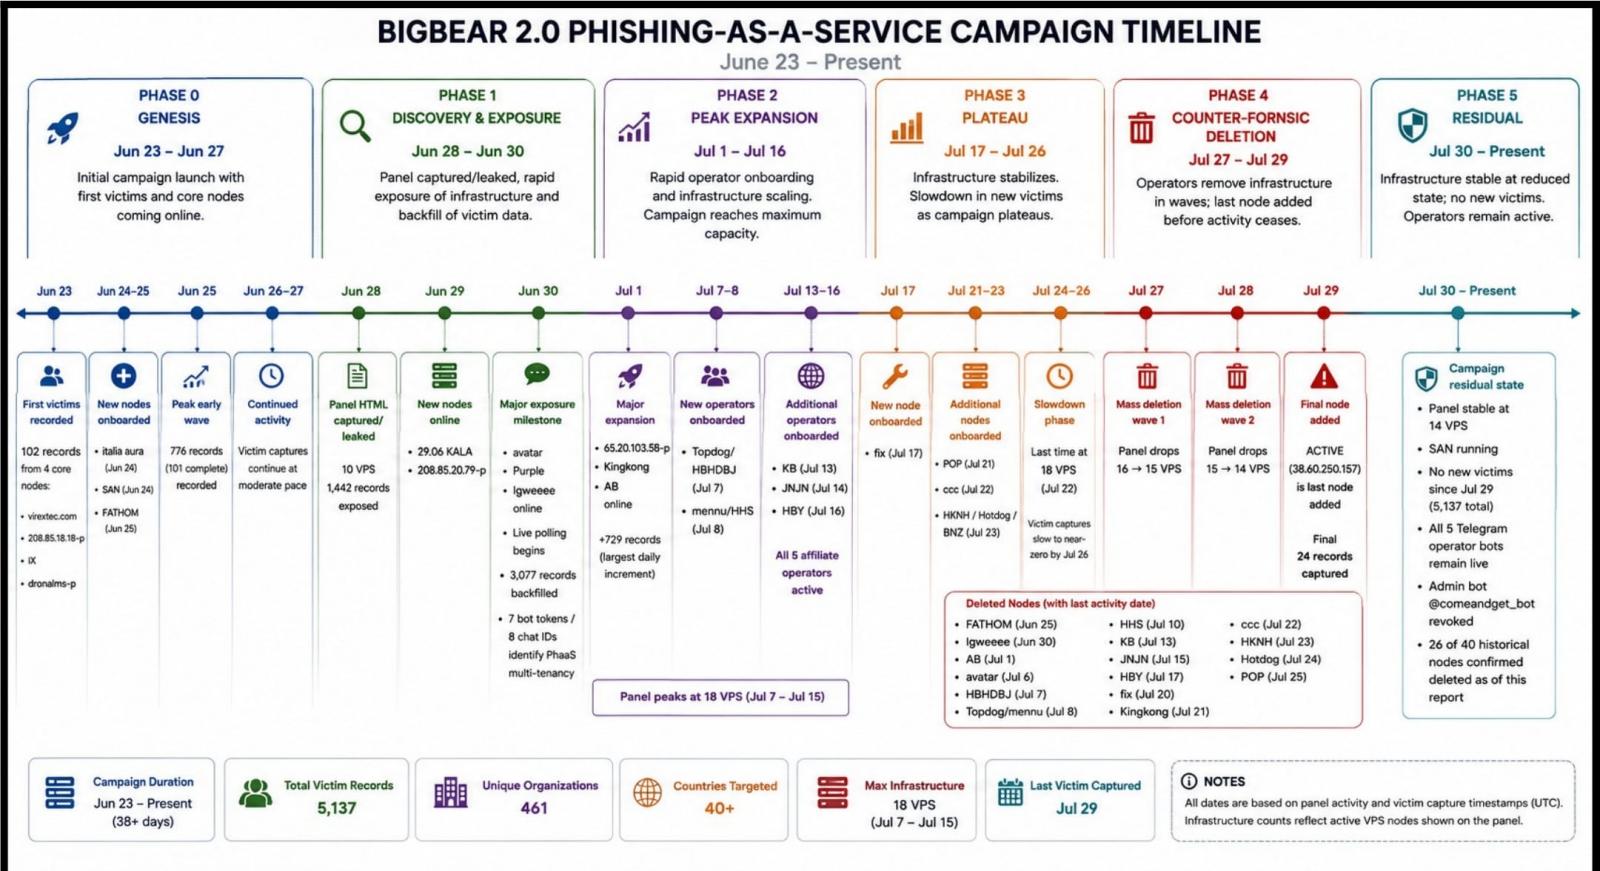
Сервис фишинга BigBear 2.0 обошёл многофакторную аутентификацию (MFA) в 258 организациях и похитил более 5000 учётных записей Microsoft 365.
Злоумышленники использовали фреймворк Evilginx2 для перехвата паролей и сессионных cookie, что позволило им захватывать учётные записи после завершения жертвой процесса MFA. Сервис также вмешивается в работу FIDO2/WebAuthn, принуждая цели использовать более слабые методы аутентификации. Для маскировки активности использовались гео-привязанные прокси.
ⓘ Что такое BigBear
BigBear — это фреймворк типа «фишинг как услуга» (PhaaS), который используется для проведения атак на учётные записи Microsoft 365. Он применяет технику «человек посередине» (AiTM) для перехвата логинов, паролей и сессионных cookie, позволяя злоумышленникам обходить многофакторную аутентификацию.
❝The multi-user PhaaS panel is leased to at least five affiliate operators identified through live Telegram exfiltration bots, each receiving stolen credentials in real time.❞
— CloudSEK
Источники: BleepingComputer · CSO Online · The Register
@cbunit