TGViewer
Channel Public Channel
3side кибербезопасности

3side кибербезопасности

@by3side

Рассказываем о российской кибербезопасности как она есть - просто, понятно и с примерами

Информационный канал компании Третья Сторона 3side.org

Связь с администрацией - @TG_3side
Subscribers
10.2K
Photos
318
Videos
24
Links
517

Showing posts older than #861 · Back to latest

Older Posts 18 shown
Post #860 4.06K
Как не остаться без сертификата: чеклист для компаний

С 13 июня GlobalSign — крупнейший зарубежный коммерческий Центр Сертификации(CA) в России (~90% рынка) — запустил принудительный отзыв.

Параллельно ужесточили политику DigiCert и Sectigo. Об этом мы писали вот тут.

Проверить свой сайт за 2 минуты:
Открыть сайт → нажать замочек → «Сертификат» → строка «Кем выдан».
— GlobalSign, DigiCert, Sectigo, Thawte, GeoTrust — читайте дальше внимательно, есть риски.
— Let's Encrypt, HARICA, ZeroSSL — пока спокойно, но запасной план всё равно нужен.

Рынок сейчас выглядит так:
За последние недели пространство резко сузилось.
Buypass прекратил деятельность.
HARICA перешли на платную модель.

Из бесплатных вариантов с глобальным доверием браузеров для российских компаний по факту остались два.

Let's Encrypt — де-факто стандарт.
Бесплатный, автоматизированный,
Риск: как некоммерческая американская организация, может отозвать — прецеденты уже были для компаний под санкциями.
Скорее всего именно их сертификат у вас и стоит, если вы не покупали.

ZeroSSL — ближайшая боевая альтернатива.
Бесплатный, проверяет только владение доменом.
Не смотрит на юрлицо и не требует документов компании.
Нужна регистрация для API-ключа, после — полностью автоматизируется.

А если платная альтернатива?

HARICA — платный сертификат .
Некоммерческий греческий академический центр.
Тоже входит в trust store всех браузеров.
Не привязан к коммерческим санкционным спискам — риск отзыва ниже, чем у западных коммерческих CA.
На него сейчас переехал vk.com

Для IT, как подготовиться за полчаса?

Все CA поддерживают ACME — тот же протокол, что использует Let's Encrypt.
Инструмент acme.sh переключает CA одной командой с параметром --server.

Минимальный план:
1. Установить acme.sh на сервер
2. Создать тестовый поддомен (ssl-test.ваш-домен.ru)
3. Выпустить тестовый сертификат запасного CA
4. Убедиться, что браузер не ругается
5. Зафиксировать команды — они готовы на день X

Если ваш сертификат отзовут — переключение займёт 15–30 минут, а не сутки паники.
Telegram 3side кибербезопасности Массовый отзыв сертификатов начался Ну чтож, мы ошиблись в одном GlobalSign - совсем не Бельгия, а Япония. В остальном, к сожалению, оказались правы. Начался массовый отзыв сертификатов у российских компаний! Банки уже рассылают смс с предупреждениями…
  • 👍 15
  • 🔥 5
  • ❤ 2
  • 🤣 2
  • 🤔 1
Post #859 3.6K
Нет ничего более постоянного, чем временное

Мы свой сайт в такой парадигме делали дважды. Каждый раз он не совсем нас устраивал, но мы оставляли как есть по нескольким причинам:
- Сайт казался нам не самым важным в нашем бизнесе. Ожидали, что наши задачи особо никто не гуглит и не выбирает по сайту.
- Всегда было не до него, он был не в приоритете.
- Не совсем сами понимали, что же мы от него хотим.

В результате, только сейчас спустя много лет после нашего запуска, мы привели его в адекватный вид!

Планируем расширять количество полезных кейсов, пополнять портфолио выступлений/публикаций/комментариев в СМИ.
Но в целом сайт готов и вышел в прод!

URL все тот же https://3side.org/

P.S. Цветовое решение целиком на Антоне, это сразу видно =)
  • 🔥 16
  • 👍 13
  • 😁 4
  • ❤ 2
Post #858 4.25K
Слежка за социальными связями через уязвимость Телеграм

Парижская компания Symbolic Software, специализирующаяся на криптографии проверила старое обвинение в адрес Telegram.
Что мессенджер можно использовать для слежки за пользователями через сетевой трафик, даже если переписка зашифрована.
Технически это правда.

Как это работает, по-простому:
У каждого устройства с Telegram есть свой постоянный "номерок" — auth_key_id.
Он зашит в каждое сообщение, которое телефон или компьютер отправляет на сервер Telegram.

И этот номерок передаётся НЕ зашифрованным — его видит любой, кто технически может смотреть в трафик:
- провайдер интернета
- оператор Wi-Fi в кафе
- админ корпоративной сети
- государственная слежка.

Важно: сам текст переписки при этом защищён шифрованием — экспертиза это не оспаривает.

Проблема не в содержании сообщений, а в том, что "номерок устройства" торчит наружу отдельно от текста.
Даже секретные чаты с end-to-end-шифрованием это не спасает — номерок живёт на уровне ниже, под шифрованием.
Номерок не меняется при смене сети, IP, перезапуске приложения — он работает как постоянный ярлык на твоём телефоне, видимый издалека.

Как это позволяет следить за связями:
Если на одном IP-адресе или в одной точке (кафе, офис, мероприятие) одновременно видно несколько таких номерков — это значит, что устройства физически были рядом друг с другом.
Через время накапливается статистика: чей номерок регулярно появляется рядом с чьим.
Это и есть способ восстановить социальный граф — кто с кем встречается, кто состоит в одной группе — без чтения единого сообщения.
Ровно так спецслужбы строят карты связей по метаданным телефонных звонков, только здесь это применимо и к мессенджеру.

Авторы отчёта прямо пишут: достаточно один раз привязать номерок к реальному человеку,например, через регистрацию в гостевом Wi-Fi по почте — и весь архив прошлых и будущих подключений этого номерка можно поднять и прочитать как историю передвижений и контактов.

А как же MTProto?
Авторы исследования показали, что "Обфускация" MTProto — тривиальная, не криптографическая защита, легко обратима публично известными методами.

Что делать?
Защищать трафик, ведь если ваш трафик зашифрован, например с помощью решений которые нынче очень популярны, то увидеть "номерок" невозможно.

Оригинальное исследование тут
  • ❤ 23
  • 🤔 17
  • 🔥 7
  • 👍 1
Post #857 3.14K
⬜️⬜️⬜️⬜️
NEXT GENERATION SECURITY 2026: AI vs AI

ИИ больше не просто удобный помощник для бизнеса. Сегодня он работает по обе стороны баррикад: помогает защитникам быстрее находить угрозы, но одновременно дает злоумышленникам новые способы обходить системы безопасности, масштабировать атаки и действовать точнее.

Главный эксперт конференции — Алексей Лукацкий, ведущий аналитик по информационной безопасности.

На конференции эксперты рынка разберут:
🔵 как злоумышленники используют AI для обхода современных систем защиты
🔵 чем бизнес может ответить киберпреступникам уже сейчас
🔵 как ИИ помогает в мониторинге, реагировании и работе SOC
🔵 какие риски несет внедрение AI в инфраструктуру
🔵 можно ли доверить искусственному интеллекту автоматический ответ на кибератаку

Конференция будет полезна ИБ-специалистам, CISO, CTO, SOC-командам, ИТ-руководителям, системным интеграторам и компаниям, которые уже внедряют или только планируют внедрять AI-решения в кибербезопасность.

🖇 Регистрируйтесь и подключайтесь к дискуссии о будущем ИБ, которое уже наступило.
  • 🔥 5
  • 👍 4
  • ❤ 2
Post #856 3.54K
Про 3side и цифровые трансформации

Нас тут хорошие друзья позвали в пару проектов по цифровым трансформациям бизнеса, и вот внезапно есть что сказать по этому поводу. Прям-таки много чего сказать.

Во-первых, сама тема "цифровых трансформаций" за счет дикого хайпа сильно дискредитирована. Ну то есть вот буквально приходится объяснять, что это не про хайп, а про конкретные измеримые метрики.

Во-вторых, нет трансформации без недетерминированных бизнес процессов. Когда вы не знаете как работает бизнес - цифровизовывать нечего, пишите регламенты.

В-третьих, внедрение ИИ реально работает. В одном случае мы развернули "проектный нейро-офис" с одним человеком и нейронками. За 2 недели написали корпус документов и построили процессы взаимодействия подразделений. Процессы — вообще самая недооцененная часть, ну какбы это фундамент, без них можно закупать любую айтиху за любые деньги, толку не будет.

Ну и в-четвертых, про кибербез. Тут просто - закрывайте дыры по мере взросления. Мы использовали 4sec как самый простой дешевый инструмент, но можно и другими способами.

В общем, мы поняли главное. Продавать конкретные цифры, KPI, дорожные карты, цели, SLA и прочее — наверное, хорошо и правильно. Продавать неоформившуюся идею, абстрактный софт, "внедрении ИИ ради ИИ" — не очень. И вроде бы все очевидно, но "ии-хайп" создал у бизнеса аллергию на такого рода инструменты.

В общем, будем работать дальше. Но опыт оказался очень интересный — как нибудь напишем в цифрах, что получилось.
  • 👍 20
  • ❤ 14
  • 🔥 6
Post #854 6.33K
3side кибербезопасности Отзовет ли GlobalSign (Бельгия) свой сертификат?
Массовый отзыв сертификатов начался

Ну чтож, мы ошиблись в одном GlobalSign - совсем не Бельгия, а Япония.

В остальном, к сожалению, оказались правы. Начался массовый отзыв сертификатов у российских компаний!

Банки уже рассылают смс с предупреждениями клиентам, а массовость это подтвердил гендиректор российского юрлица «Джи-Эм-О Глобал Сайн Раша» Дмитрий Рыжиков.

По его словам в списке отзыва 15 000 - 20 000 тыся сертификатов, не считая поддомены.
Чтоб вы понимали, это второй по величине центр сертификации, после Let's Encrypt. И соответственно первый по величине из платных.

Так вышло, что наш канал первым написал об этой проблеме и предсказал эту ситуацию в посте от 2 июня про OpZero.

Адекватной и признаваемой в мире альтернативы у нас нет, ей нужно было заниматься до 2022 года.

Интернет сегментируется. Ведь в случае перехода на сертификаты Минцифры сайты российский компаний, а главное их приложения, перестанут быть доступны у многих.

Это не решение, а еще большая разделение и развал единого Интернет пространства.
  • 🤯 80
  • 🤔 21
  • 👍 6
  • 🤡 2
  • ❤ 1
  • 🔥 1
Post #853 4.11K
Бессмертный долгострой: почему «новинка» от Касперского на ПМЭФ-2026 — это дежавю пятилетней давности

Ленты деловых СМИ снова взлетели от заголовков в стиле: «Касперский показал на ПМЭФ-2026 суверенный смартфон, который невозможно взломать!»

Евгений Валентинович лично достал из кармана аппарат, отрапортовал о начале тестирования и сорвал аплодисменты. Журналисты в экстазе пишут о прорыве.

Есть только одна проблема: перед нами классический корпоративный долгострой, которому больше 20 лет, а конкретно этой мобильной «новинке» — минимум пять.

Давайте снимем слои маркетинга и посмотрим на факты.

Краткий таймлайн проекта:

- 2002 год: Рождение идеи. Стартует внутренняя разработка безопасной микроядерной системы под кодовым именем «Проект 11.11».

- 2012 год: Спустя 10 лет исследований Касперский официально подтверждает в блоге: да, пишем свою ОС с нуля.

- 2021 год: Громкий анонс! На рынке появляется первый «неуязвимый смартфон» Aquarius CMP NS M11 на базе KasperskyOS. Глава ЛК точно так же показывает его на выставках и обещает скорый релиз.

- 2022 год: Альянс разваливается. В «Аквариусе» заявляют, что система им «по разным причинам не подошла» и уходят пилить девайсы на «Авроре». А Касперский сворачивает сотрудничество. Смартфон отправляется на пересборку.

- Конец 2025 года: Дизайнеры ЛК публикуют на Хабре откровенную статью о том, как они годами продирались «от костылей к патентам», пытаясь нарисовать интерфейс для KasperskyOS Mobile.

- Июнь 2026 года: Касперский выходит на сцену ПМЭФ-2026 с новой «железкой» в кармане и повторяет тезисы пятилетней давности.

В чем реальная проблема?

Изначально KasperskyOS проектировалась как жесткая, ультра-защищенная система для заводов, IoT и автомобильных контроллеров. Она микроядерная, там крошечный объем кода (около 100 тысяч строк), что подтверждает их официальная документация.

Но то, что идеально для умного роутера или контроллера на АЭС, превращается в ад при попытке сделать из этого мобилку. В системе изначально не было поддержки тяжелой графики, нормальных UI-фреймворков и экосистемы приложений. Команда уже который год пытается натянуть промышленную архитектуру на потребительское устройство ради сочных контрактов на «безопасные мобильные рабочие места». Технологии «кибериммунитета» реальны, но они создавались для инфраструктуры, а не для карманных гаджетов.

Итог: Смартфон на KasperskyOS — это не «горячая новинка 2026 года», а бесконечный инфраструктурный сериал. Каждые пару лет проект меняет аппаратного партнера, обновляет дизайн интерфейса, и его снова привозят на ПМЭФ как «абсолютно новый продукт». Скриньте, встретимся на презентации этого же смартфона через пару лет.

Есть ли шанс, что это что-то полностью новое? Есть, это было бы очень круто, но шанс минимален.

P.S. Слишком многие написали автору в духе "видел новинку?", решил написать.
  • 🔥 37
  • ❤ 8
  • 👍 7
  • 🗿 4
  • 😁 3
  • 🤯 3
  • 🤡 3
Post #850 3.76K

Forwarded from КиберТопор

⚡️В MAX взломали популярнейшего бота для отложенных публикаций — под ударом оказались более 30 тысяч каналов.

Хакер получил доступ к сервису и начал рассылать сообщения во все подключённые каналы. Во многих из них уже появился одинаковый пост с сообщением об уязвимости бота.

Самое забавное, что до этого сервис якобы прошёл аудит безопасности у специалистов по информационной безопасности. Более того, сам взломщик утверждает, что заранее предупреждал разработчиков о критической дыре, но проблему никто не исправил.

Теперь владельцы каналов массово отключают бота и проверяют свои проекты на предмет компрометации.

🕹КиберТопор — Подписаться
  • 😁 53
  • ❤ 13
  • 🤯 5
  • 👨‍💻 2
Post #849 3.56K
Про noname специалистов по информационной безопасности

Тут пишут, что взломали очередного бота для постинга. На этот раз в Махе, но в ТГ такие истории тоже происходили, и достаточно регулярно. Сам взлом не очень интересен, интересно другое.

Владелец (видимо) бота утверждал, что он проаудирован "ведущими специалистами по ИБ". И вот тут сразу возникает проблема — сама фраза "что-то кем-то проаудировано" вообще не говорит о защищенности чего бы то ни было.

Во-первых — никакого аудита могло и не быть вовсе. Просто написали "мы думаем про кибербез", и все. Так бывает, видели такое многократно (часто когда заходили уже с форензикой).
Во-вторых, там вполне могли быть совершенно нормальные, компетентные специалисты. Но два релиза назад, да.
В-третьих, мы не знаем, как вообще была совершена атака. Возможно там уязвимость не "технического" характера. Но повторюсь, мы этого не знаем.

И вот мы все это к чему. Надпись "мы занимаемся ИБ" — это примерно как "злобный хакер, уходи". Ну то есть работает как маркетинг, но если что-то случится, выглядеть будет плохо. Мораль: занимайтесь кибербезом должным образом. Это не так дорого, иногда совсем недорого. Главное — не обманывайте своих клиентов.
  • ❤ 20
  • 😁 8
  • 🔥 5
  • 👍 4
Post #848 4.77K
3side кибербезопасности Отзовет ли GlobalSign (Бельгия) свой сертификат?
GlobalSign отозвали сертификат!

Но не у OpZero, а у мессенджера MAX.

Мессенджер сразу же выпустил новый через Let's Encrypt.

Интересно, а его аналогично отзовут и запретят выпуск новых?

Кажется отзыв "санкционных" сертификатов становится системным, о чем мы и писали ранее.
  • 😁 67
  • ❤ 10
  • 🔥 8
  • 🤔 7
  • 👨‍💻 4
  • 🤣 1
Post #847 5.04K
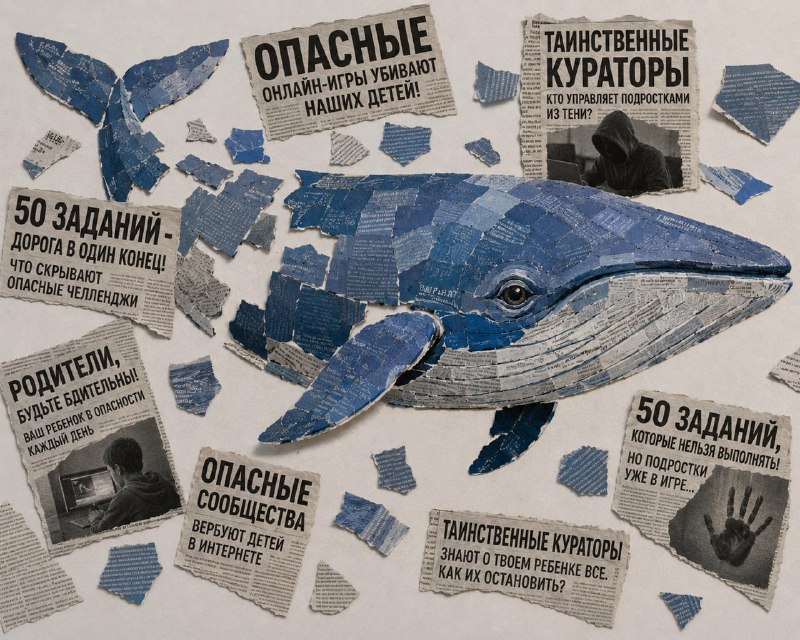
«Синего кита» создали СМИ
Разбор старого интернет-мифа

История «групп смерти» — это классический пример моральной паники, когда общество само придумало страшную сказку, а подростки начали в неё играть.

Многие до сих пор уверены, что существовала тайная международная организация, планомерно убивавшая детей через квесты. Расследования и антропологические исследования доказали: изначально этого феномена не существовало. Его создали журналисты, а дети подхватили волну из-за шумихи.

Вот как фантом стал реальностью

1. Как рождался миф: театр одного актера

До того как стать «смертельным квестом», группы в соцсетях были просто подростковой игрой в альтернативную реальность (ARG). Админы вдохновлялись мрачной эстетикой, шифрами и мемами.

Внутри этих закрытых пабликов создавалась иллюзия массовости. Вскрылся показательный факт: администраторы (часто такие же подростки) общались сами с собой. Одна и та же девушка или парень регистрировали десятки фейковых аккаунтов. В закрытых чатах они разыгрывали спектакли: с одного профиля «жертва» умоляла о помощи, со второго «куратор» отдавал зловещие приказы, а с третьего писали: *«Она прыгнула, её больше нет»*.

Цель? Банальный хайп, нагон подписчиков для продажи рекламы и желание авторов почувствовать себя «вершителями судеб».

2. Хронология: как фантом материализовался

* Шаг 1. Искажение информации. В массовой прессе выходит громкое расследование. Автор связывает в одну цепочку реальные трагедии подростков и их пребывание в депрессивных пабликах. Причинно-следственная связь ломается: паблики были лишь *симптомом* подростковых проблем, но их объявили *причиной*.

* Шаг 2. Запуск медиавируса. Новость подхватывают тысячи ресурсов и ТВ. Появляются «расстрельные списки из 50 заданий» (которые журналисты буквально по кусочкам собрали из разных сетевых шуток и крипипаст). Школы и родительские чаты взрываются паникой.

* Шаг 3. Включение остенсии. В фольклористике и социологии термином остенсия называют процесс, когда люди начинают воплощать в реальной жизни сюжеты из городских легенд, слухов или мифов. Именно это и произошло: подростки из новостей узнали, что появился новый «запретный и романтичный» способ закричать о своих проблемах или проверить себя «на слабо», и начали массово ставить хештеги игры.

* Шаг 4. Появление реальных кураторов. Сетевые тролли и неадекватные пользователи, начитавшись инструкций в СМИ, регистрируют профили и начинают писать детям, со знанием дела требуя выполнять те самые «50 заданий».

Вывод

Общество само написало сценарий игры, детально пропиарило его на всю страну, а дети и тролли просто начали играть по предложенным правилам.

«Синий кит» стал удобной ширмой. Вместо глубокой работы с реальными проблемами подростков (депрессия, домашнее насилие, буллинг), взрослым было проще обвинить «таинственных интернетовских кураторов». Как только хайп в медиа утих, а соцсети заблокировали хештеги — фантом исчез так же быстро, как и появился.


P.S. Одна известная Российская ИБ-компания очень активно пиарилась на этом, и устраивала расследования разгоняя медиа-вирус. Мы написали об этом просто потому, что оказывается, многие им поверили и верят до сих пор. И пора уже расставить все точки.
  • 🔥 55
  • 🤔 15
  • 👎 6
  • ❤ 5
  • 👏 5
  • 🤯 3
  • 🤡 3
Post #845 12.4K
Иллюзия независимости и недостроенный цифровой суверенитет

Сейчас ни один сайт в интернете не может жить без сертификатов. Именно они - основной столп безопасности защищающий наши данные, ведь на них работает HTTPS.

Для небольших компаний и личных проектов с 2014 года было очень легко получить сертификат, его автоматизировано и бесплатно выдавала Некоммерческая Организация Internet Security Research Group (ISRG), своим сервисом Lets Encrypt!

У тебя есть сайт? Подтверди им владение и получи сертификат безопасности бесплатно.

ISRG - это НКО, организованная Фондом электронных рубежей (Electronic Frontier Foundation, EFF), Mozilla Foundation, Akamai и Cisco Systems. Уважаемые объединения и компании, некоммерческий статус и не менее уважаемые партнеры.

А когда в России начался тренд на цифровой суверенитет, особенно создание собственных центров сертификации, многие видели в этом попытку зарегулирования, контроля, но не защиту. Ведь есть независимые сервис и центр, зачем это нужно?

И вот на днях, случился прецедент. Lets Encrypt отозвал и более не выдает новые сертификаты для доменов opzero.ru и поддомена www.opzero.ru. Они просто отказались и поставили блок, такого не было ранее никогда. Даже в 2022 году сервис не лез в политику и выполнял свое главное обещание, о предоставлении сертификатов всем желающим во благо безопасности Интернета.

OPERATION ZERO - это единственная в России платформа по приобретению 0day-эксплоитов у исследователей. Заказчиками компании являются исключительно организации Российской Федерации и дружественных стран. Конечно же платформа под санкциями США по политическим мотивам, это буквально торговля кибероружием.

Но такие платформы есть во множестве стран, в самом США есть Zerodium, и у них проблем с санкциями и сертификатами конечно же нет.

У автора этого поста два предположения:
1. Представители США, где и расположена штаб квартира ISRG, попросили заблокировать доступ к сертификатам для OpZero. Они подчинились. Выглядит это далеко не независимо.

2. Представители США, запросили возможность контролировать выпуск сертификатов для доменов OpZero, контроль над сертификатами позволял бы им вскрывать шифрование и перехватывать данные всех посетителей сайта. ISRG, оценив репутационные риски, выбрали меньшее зло и заблокировали сертификаты и их выпуск.

Что дальше?
Доверие к сервису подорвано, любая компания может оказаться в немилости и потеряет свой сертификат. Одномоментно можно остановить работу большинства небольших сайтов РФ.

Есть ли бесплатные альтернативы не в юрисдикции США?
Нет, и главное в России такого внутреннего сервиса тоже нет!

А такой сервис однозначно нужен, к тому же нужно сделать так, чтоб он не был завязан на сертификат Минцифры РФ. Ведь это закроет доступ для всех зарубежных пользователей. Должен быть сертификат, который признают по всему миру.

С учетом политического контекста запускать этот сервис нужно было еще вчера, а в идеале до 2022 года. Это действительно был бы сильный шаг к суверенному Рунету.

А что теперь у OpZero?
Они выпустили платный сертификат от Global Sign, как долго он продержится? Делайте ваши ставки в опросе!
  • ❤ 35
  • 🤔 20
  • 🔥 6
  • 🤣 1
  • 👨‍💻 1
Post #843 4.12K
Блокировки vs MTProto противостояние продолжается
Ответы на частые вопросы нам в сообщениях

Что происходит с блокировками?
Классическая битва щита и меча. Совершенствуется DPI, определяющий протокол Телеграмма, за ним руками энтузиастов совершенствуется протокол MTProto, устраняющий уязвимости, позволяющие выделить именно этот протокол.

А может быть какой-то более радикальный ход по блокировкам?
Политически - их масса. Технически - сложнее. Но действительно сильный ход, который очень сильно ударит по клиентам - добиться удаления клиента Телеграмма из магазинов приложений!

К чему это приведет?
Отсутствию обновлений его у пользователей, а значит совершенствовать защиту Телеграмм более не сможет для новых пользователей.

А это возможно?
Да, у нас уже по требованию регуляторов из магазинов для российских пользователей удалены множественные заблокированные приложения. Например, LinkedIn и множественные приложения для обхода блокировок. То есть AppStore и Google Play активно сотрудничают с регулятором России и могут выполнить требование.

А если устанавливать из сторонних магазинов?
Это крайне опасно, даже из одного из старейших магазинов APKPure! Недавно именно в нем нашли загруженное приложение Телеграмма со шпионским модулем внутри. Хотя казалось бы сама суть магазина, что отражено в названии, чистейшие приложения из Google Play в виде apk файлов, но оказалось не так.
Для пользователей Айфонов же установить приложение сторонее во много раз сложнее и опаснее.

А что тогда придется делать?
Обновляться через учетные записи других (зарубежных) регионов, где будут публиковаться новые версии. Это единственный надежный и безопасный вариант. Но будут ли у всех такие записи?

Поэтому крайне надеемся, что до удаления из магазинов не дойдет.

P.s. Для Андроидов останется вариант качать напрямую с сайта Телеграмма.
X (formerly Twitter) Eric Parker (@EricParker) on X PSA: APKPure is distributing a malicious copy of Telegram.
  • ❤ 26
  • 🤔 15
  • 🔥 4
  • 🤡 3
  • 🤯 2
  • 👎 1
  • 👨‍💻 1
Post #841 4.68K

Forwarded from Капитализм под защитой

КАК МЫ ВОССТАНАВЛИВАЕМ КОМПАНИИ ЗА 48 ЧАСОВ
Без воды. По делу.

Мы — 4sec. Занимаемся реагированием на инциденты для малого и среднего бизнеса. Не для банков и госкорпораций. Именно для тех, у кого нет своего SOC, нет армии безопасников и нет бюджета на 6-недельный аудит.

Что мы делаем, когда вас взломали:

ПЕРВЫЕ 48 ЧАСОВ

— Приезжаем или подключаемся удалённо

— Останавливаем атаку если она ещё идёт

— Сохраняем улики для расследования

— Поднимаем критичные бизнес-процессы

Результат: вы работаете. Не идеально, но работаете.

СЛЕДУЮЩИЕ 2 НЕДЕЛИ

— Полное расследование: как вошли, что взяли, как долго сидели

— Восстановление данных (если есть хоть какие-то копии — найдём)

— Закрытие всех дыр, которые нашли

— Настройка мониторинга: если придут снова — сразу узнаете

Результат: понимаете что произошло. Это не повторится.

СКОЛЬКО ЭТО СТОИТ

Честно: зависит от масштаба. Для компании как «Три Богатыря» — от 300 до 500 тысяч рублей за полный цикл.

Для сравнения: один день простоя среднего МСБ — 300-700 тысяч упущенной выручки.

МЫ НЕ ОБЕЩАЕМ

— Восстановить данные без резервных копий. Шанс 5%, будем честны.

— Что расследование даст 100% ответ, если Дима уже всё почистил.

— Что будет дёшево. Нормальная работа стоит денег.

МЫ ОБЕЩАЕМ

— Приехать быстро. Не через неделю с КП на 4,6 миллиона.

— Говорить честно. Если не сможем — скажем сразу.

— Восстановить работу бизнеса в разумные сроки.


Если у вас произошло — пишите в личку прямо сейчас.

Если не произошло — проверьте себя бесплатно:
4security.ru
  • ❤ 17
  • 👍 16
  • 🔥 7
  • 🤡 4
  • 👎 1
Post #840 3.97K

Forwarded from Капитализм под защитой

ВАС ВЗЛОМАЛИ. У ВАС 2 ЧАСА. ЧТО ДЕЛАТЬ?

Запомните одно правило: чем меньше вы трогаете — тем больше шансов на расследование и восстановление.

Дима из «Трёх Богатырей» сделал всё неправильно. Не потому что плохой. А потому что никто не объяснил.

Объясняем.

━━━━━━━━━━━━

ЧТО ДЕЛАТЬ СРАЗУ

✅ Изолируйте заражённые машины от сети.

Вытащите сетевой кабель. Отключите WiFi. Не выключайте сами машины — в RAM может быть ключ дешифровки.

✅ Не запускайте антивирус и «очистку».

Антивирус уничтожит улики. Полезен он будет потом, не сейчас.

✅ Не перезагружайте серверы.

Перезагрузка стирает всё из памяти. Вирус может исчезнуть — вместе с данными для расследования.

✅ Сфотографируйте экраны с сообщением о выкупе.

Текст, адрес кошелька, контакты — всё. Это поможет идентифицировать вирус.

✅ Зафиксируйте время.

Когда обнаружили? Что делали до этого? Кто из сотрудников что открывал? Это хронология атаки.

━━━━━━━━━━━━

ЧТО НЕ ДЕЛАТЬ

❌ Не платить выкуп сразу. 30% компаний, заплативших — ничего не получили. Или получили, но вирус остался.

❌ Не искать «мастеров с Авито». Они не справятся с современными шифрами. Потратите время и деньги.

❌ Не восстанавливать систему без расследования. Не закрыв дыру — получите повторную атаку.

❌ Не молчать. Если у вас данные клиентов — по закону вы обязаны уведомить Роскомнадзор в течение 24 часов.

━━━━━━━━━━━━

ПОСЛЕ ПЕРВЫХ 2 ЧАСОВ

Звоните профессионалам. Не Диме. Не мастеру с Авито. Специалистам по реагированию на инциденты.

Их работа — приехать, сохранить улики, восстановить работу, найти как вошли, закрыть дыру.

Чем быстрее — тем больше шансов восстановить хоть что-то.

Завтра — как выбрать нормальных специалистов и сколько это должно стоить.
  • 👍 30
  • ❤ 9
  • 🔥 5
  • 👎 1
Post #839 2.9K

Forwarded from Капитализм под защитой

ООО «ТРИ БОГАТЫРЯ» — ЧАСТЬ 8: ДРУГАЯ ИСТОРИЯ
Серия 8 из 8.


«Три Богатыря» нашли Колю. По счастливой случайности. Потому что Михаил Борисович позвонил школьному другу в нужный момент.

Но большинству не везёт так.

Вот другая версия этой истории.

Коля не находится. Мастер с Авито берёт деньги и пропадает. Большая компания присылает КП на 4,6 миллиона. Михаил Борисович не может столько потратить.

Они восстанавливаются сами. Медленно. Из обрывков. Нанимают фрилансера, который «поднимает» систему. Закрывают ли дыру — никто не знает. Дима говорит, что закрыл. Михаил Борисович верит.

А Антон в это время дозванивается до клиентов.

Неделя третья. Большинство уже не берут трубку — нашли других поставщиков, перестраивать логистику обратно дорого и незачем. «Премиумбетон» прислал официальное письмо о прекращении сотрудничества. Не звонок, не мессенджер — письмо. На бланке. С подписью директора.

Антон распечатал его и положил на стол Михаилу Борисовичу.

Михаил Борисович прочитал. Убрал в ящик. Ничего не сказал.

Антон вернулся к себе. Открыл таблицу с планом продаж на год. Долго смотрел. Закрыл.

На четвёртой неделе Антон написал заявление на увольнение.

Не потому что плохой сотрудник. А потому что продавать нечего — половина клиентской базы ушла, кредитная линия закрыта, новых контрактов не подписать без нормальной инфраструктуры. Антон это понял раньше Михаила Борисовича.

Через 6 недель — повторное шифрование. Дыру так и не закрыли.

На этот раз в офисе почти никого нет. Антона нет. Двух менеджеров нет. Людмила Семёновна сидит одна и смотрит на знакомый чёрный экран.

«Снова», — говорит она себе тихо.

На этот раз денег на восстановление уже нет. Один из трёх учредителей требует вернуть вложения.

Через 4 месяца — ликвидация.

Не потому что взломали. А потому что не было никого рядом в нужный момент. И потому что Антон ушёл первым — он просто раньше всех понял, куда это идёт.

Дима, кстати, в этой версии тоже нашёл новую работу. Айтишником. В другой компании.

————

Это была история об одной компании. Но это история тысяч компаний каждый год.

━━━━━━━━━━

Две версии одной истории. Счёт:

Версия А (нашли Колю):
Потери: ~7 400 000 ₽. Бизнес выжил.

Версия Б (не нашли):
Потери: ~15 000 000+ ₽. Ликвидация.

Разница между версиями: один звонок однокласснику.

Или один сервис мониторинга, который нашёл бы дыру за три месяца до взлома.

━━━━━━━━━━
Завтра — важный пост: что делать в первые 2 часа, если вас взломали.
Это не очевидно. И это реально спасает.


Начать с 1 серии.
  • 🔥 16
  • 👍 8
  • ❤ 4
  • 👎 1
Post #838 2.03K
Ждали?)
  • 🤡 2
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →