TGViewer
Channel Public Channel
3side кибербезопасности

3side кибербезопасности

@by3side

Рассказываем о российской кибербезопасности как она есть - просто, понятно и с примерами

Информационный канал компании Третья Сторона 3side.org

Связь с администрацией - @TG_3side
Subscribers
10.8K
Photos
324
Videos
24
Links
526

Showing posts older than #817 · Back to latest

Older Posts 17 shown
Post #816 2.38K
Приходите на вебинар с нашими друзьями!)
Post #815 2.73K

Forwarded from Киберболоид

ИБ рубль бережёт

В исследовании Росконгресса говорится, что лишь 38% руководителей компаний считают, что инвестиции в кибербезопасность влияют на стоимость компании.

➡️В новом материале «Киберболоида» выяснили, как обосновать бюджет на ИБ в совете директоров так, чтобы его получить. Своими историями поделились представители «Авито» и «Точка Банка».

#киберболоид #аналитика
  • ❤ 5
  • 👍 2
  • 😁 2
Post #814 2.81K
О вечной проблеме инвестиций в кибербез!)
Post #810 96.7K
Днище российского кибербеза — как киберкриминал под видом детективов открыто торгует взломом мессенджеров

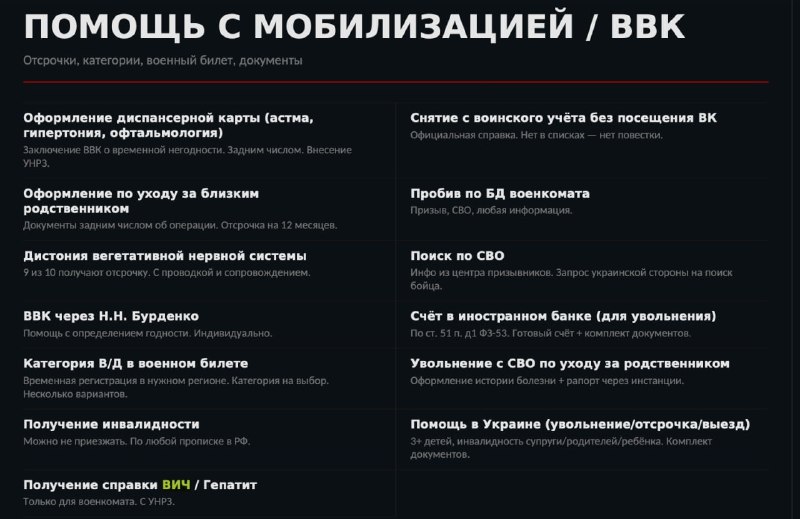
После материала Mash (ссылка) мы провели собственный OSINT — и результат превзошёл худшие ожидания. Исполнители, о которых идёт речь, не просто существуют в тени — они открыто рекламируют незаконные услуги в публичном Telegram-канале. Прайс: 1000 долларов за несанкционированный доступ к мессенджеру жертвы. Скриншоты прилагаются. Мы специально не скрываем название канала, чтобы все видели проблему.

Господа и дамы, это треш. Тут вся индустрия ходит в "серой зоне", обкладывается бумажками и договорами на 100500 страниц, лишний раз чихнуть боится, а эти граждане рекламируется особо не скрываясь. За красивой формулировкой «веб-панель с параллельной сессией и обходом 2FA» скрывается банальный целевой фишинг — один из самых распространённых инструментов кибератак, против которого сегодня выстроены целые национальные программы противодействия. WhatsApp, Instagram — по заявлению самих исполнителей, схема универсальна.

Речь идёт не о бытовых конфликтах между супругами. Речь о векторе атаки на любую цель — от рядового гражданина до сотрудника оборонного предприятия или госструктуры. Сегодня ломают аккаунт неверного мужа, завтра — менеджера Ростеха, Росатома или подрядчика ФСБ. Данные из скомпрометированного мессенджера оседают у третьих лиц — и дальнейший маршрут этой информации не поддаётся контролю.

А ТЕПЕРЬ САМОЕ УДИВИТЕЛЬНОЕ. Граждане (скрин ниже) на своем сайте прямо пишут, что работают не только в России, но и предлагают помощь ... в Украине (да, через "в"). В том числе помощь в "запросе украинской стороны". Понимаете, да?

В эпоху, когда ФСБ, ФСТЭК и Роскомнадзор ужесточают требования к защите персональных данных и корпоративных коммуникаций, когда введена обязательная отчётность об инцидентах, когда атаки на критическую инфраструктуру квалифицируются как угроза национальной безопасности — подобный сервис функционирует в открытую и без каких-либо последствий.

Про то, что это НЕЗАКОННАЯ ДЕЯТЕЛЬНОСТЬ мы просто не хотим говорить, это очевидно. У нас тут пол-страны борются с мошенниками, ущерб от них уже измеряется в сотнях миллиардов рублей, обучение противодействию фишингу просто на каждом шагу.

Надеемся, что российским правоохранителям это будет интересно. Деятельность подпадает под статьи 272 УК РФ, а заказчики услуги — под ст. 33 УК как соучастники. Однако канал работает.

Ну и главное. Если мы будет вот так смотреть на нарушения закона и открытое предложение услуг по взлому, то чем мы отличаемся от участников того чата?

Накопал нам информацию: Артем Иргебаев, Lead Investigator @ Hyperfocus.ae

Отдельное внимание просим обратить @durov
  • 🤬 69
  • 😁 20
  • 🗿 9
  • 🤔 6
  • ❤ 5
  • 👏 5
  • 🤡 4
  • 🤣 2
  • 👨‍💻 1
Post #809 3.11K
Взломал аккаунт — получи статью?

Тут журналисты из Mash выложили офигенную историю о том, как женщина наняла частных сыщиков, которые взломали аккаунт ее мужа в ТГ.

... Делегировала слежку детективному агентству — сыщики взломали тг супруга и выяснили, что он — подписчик группы ...

А теперь начинаем считать, какие статьи подобрали с пола уважаемые господа сыщики. Ну, если они реально "взламывали" ТГ:

Статья 272 «Неправомерный доступ к компьютерной информации» — до 2 лет лишения свободы.
Статья 272 «Использование вредоносных программ» — до 4 лет, но тут вероятно фишинг, так что не факт что применимо.
Статья 138 «Нарушение тайны переписки» — ну, только если очень захотеть
В качестве комбо идет 33.3 — для жены (организатор преступления)
159.6 здесь подтащить сложно, но всякое бывает.

Итого — большой новостной ТГ канал вот так рассказывает о фактически совершенном преступлении. Интересно, после этого полиция не захочет заняться участниками преступления и его возможным организатором?))

О моральной стороне деяний мужа … просто без комментариев((
Telegram Mash Всероссийское движение тайных куколдов обнаружила москвичка, заподозрив в измене мужа. Который, как и сотни других мужчинок, тайно присылал в конфу нюдсы любимки и советы по совращению — чтобы сочатовцы могли познакомиться и переспать с его женой. Когда…
  • 🤣 31
  • 🤯 8
  • 🔥 3
  • 👏 3
  • 🤡 1
Post #808 2.74K
Капитализм под защитой ООО «ТРИ БОГАТЫРЯ» — ЧАСТЬ 1: ПОНЕДЕЛЬНИК Серия 1 из 8. 8:47 утра. Людмила Семёновна включает компьютер. 1С не открывается. Людмила Семёновна — бухгалтер с 22-летним стажем. Она переживала налоговые проверки, нулевые годы, три смены директоров и один пожар…
Вышла вторая серия нашего сериала!

Далее каждый вторник/четверг/воскресенье!
Telegram Капитализм под защитой ООО «ТРИ БОГАТЫРЯ» — ЧАСТЬ 2: ДИМА ЗНАЕТ, ЧТО ДЕЛАЕТ Серия 2 из 8. Дима не знает, что делает. Но выглядит так, будто знает. Это важнее. Он ходит по офису с серьёзным лицом. Смотрит на компьютеры. Цокает языком. Записывает что-то в блокнот. На вопросы…
  • ❤ 12
  • 🔥 5
  • 🤔 4
  • 👍 1
  • 🤡 1
Post #807 3.07K
Капитализм под защитой ООО «ТРИ БОГАТЫРЯ» — ЧАСТЬ 1: ПОНЕДЕЛЬНИК Серия 1 из 8. 8:47 утра. Людмила Семёновна включает компьютер. 1С не открывается. Людмила Семёновна — бухгалтер с 22-летним стажем. Она переживала налоговые проверки, нулевые годы, три смены директоров и один пожар…
Многосерийный рассказ ждет вас, подписывайтесь на наш канал для более массовой аудитории, чтоб не пропустить новые серии!)

https://t.me/Capital_sec

P.S. Там открыты комментарии
Telegram Капитализм под защитой Вы построили бизнес кровью и потом. Мы не дадим его угнать за 15 минут. Практика кибербеза для малого и среднего бизнеса без воды, паники и «купи наш антивирус». 4security.ru
  • 👍 7
  • 😁 3
  • 🤡 3
  • 🗿 2
  • ❤ 1
Post #806 2.76K

Forwarded from Капитализм под защитой

ООО «ТРИ БОГАТЫРЯ» — ЧАСТЬ 1: ПОНЕДЕЛЬНИК
Серия 1 из 8.

8:47 утра. Людмила Семёновна включает компьютер.

1С не открывается.

Людмила Семёновна — бухгалтер с 22-летним стажем. Она переживала налоговые проверки, нулевые годы, три смены директоров и один пожар в соседнем офисе. Но такого она не видела.

На экране текст. На английском. Людмила Семёновна не знает английский, но слово ENCRYPTED она как-то понимает.

Звонит Диме.

Дима — айтишник ООО «Три Богатыря». Официально его должность называется «специалист по информационным технологиям». Неофициально — «Дима, почему опять не работает принтер».

Дима берёт трубку. Слушает. Молчит три секунды.

— Уже еду, — говорит Дима голосом человека, который понял всё.

В машине Дима гуглит: «что делать если зашифровали файлы».

Читает первую статью.

Думает про себя: «Ну и ладно. Главное — не паниковать. И главное — чтобы Михаил Борисович не паниковал».

Дима приезжает. Смотрит на экран. Кивает с умным видом.

— Да, — говорит Дима. — Вижу.

Пока Дима смотрит на экран, в соседней комнате начинается другая история.

Антон — руководитель продаж. Три менеджера под ним. В 9:15 ему звонит «Стройдепо» — крупный клиент, заказ на 4 тонны арматуры, отгрузка сегодня.

— Антон, где накладные? Машина уже стоит.

Антон смотрит на Диму. Дима делает знак рукой: «чуть позже».

— Небольшие технические работы, — говорит Антон. — К обеду всё будет.

Кладёт трубку. Записывает в блокноте: «Стройдепо — к обеду».

Следующий звонок через 20 минут. «Гарантстрой». Тоже ждут документы.

— К обеду всё будет, — говорит Антон.

Блокнот заполняется.

━━━━━━━━━━

Счётчик потерь. День 1:

— Простой: ~500 000 ₽ упущенной выручки

— Потрачено на «лечение»: 0 ₽

— Данные: зашифрованы

— Причина известна: нет

— Антон пообещал «к обеду» шести клиентам. Сейчас 10:30.

━━━━━━━━━━

Продолжение в четверг.
  • 🔥 21
  • 🗿 4
Post #805 3.67K
Белые списки на домашнем Интернете?

Сегодня СМИ «газета.ру» опубликовала новость с заголовком о включении белых списков на домашнем интернете. Если прочитать статью, то станет понятно, что речь идёт о провайдере «Всем Wi-Fi». Так вот, важно понимать, что данный провайдер является «виртуальным» домашним провайдером — в том смысле, что они не проводят кабеля интернета от своего оборудования, они устанавливают оборудование для сотовых модемов (или радиоканалов до таких модемов) напрямую в квартирах, то есть по сути пользователи данного провайдера точно также сидят на мобильном интернете. То есть речь идёт сейчас не про включение белых списков на кабельном интернете, а всё также речь идёт про то, что любая sim-карта, вне зависимости от контракта и типа будет работать только через белый список.

Поэтому заголовок на текущий момент не соответствует действительности, корректней будет сказать, что любая мобильная связь теперь идёт через белые списки, не отделяя в каком оборудовании установлена sim-карта. И естественно это ударит по пользователям и малому бизнесу нашей бескрайней Родины, так как возможность заместо протягивания километров кабелей и постройки станций обслуживания, просто поставить радиовышку и установить радиоканалы очень сильно повышало цифровизацию.

А про включение белых списков для домашнего интернета пока информации нет, но попытки такого включения будут максимально ошибочны – да, вражеские fpv-дроны летают на оптоволокне, но оно не имеет отношения к интернету.
  • 👍 46
  • 🔥 20
  • ❤ 3
  • 😁 3
  • 🤔 3
  • 🤡 1
Post #804 4.44K
Домены в RU-зоне безопаснее, или наоборот?

Недавно МВД распространило заявление, где советовало россиянам "не переходить по ссылкам вне доменной зоны .ru"

В самом тексте были уже более корректные уточнения с наиболее опасных доменных зон, которые часто используют для вредоносного ПО, например .xyz

Но самое заявление однозначно выглядело так, что домены в RU зоне безопаснее!

А так ли это на самом деле? Нет, к сожалению, даже наоборот.

Обратите внимание на свежайшую статью на Habr, которая для специалистов по кибербезопасности не несет какой-то новой информации.

Она показывает, что различный киберкриминал чувствует себя в Ru-зоне более комфортно, ведь жалобы на них игронируются примерно всеми. А одна ИБ-компания занимается защитой подобного черного бизнеса.

Очередное подтверждение от человека не из индустрии, который пытался добиться действий или хотя бы ответа от всех инстанций и ряда ИБ-компаний, но безуспешно.

Отдельно забавно, что две другие наши национальные зоны .su и .рф не отметили, видимо они тоже "опасные".

А уж наш сайт 3side.ORG так совсем)
  • 🔥 31
  • 😁 28
  • ❤ 7
  • 👏 7
  • 👍 1
  • 👨‍💻 1
Post #803 4.28K
Павел Дуров обвиняет французских (а только ли?) чиновников в похищениях криптанов

Есть такой термин, wrench attacks ("гаечные ключи") — это физическая атака на владельца криптокошелька. Как вы думаете, в какой стране похищают больше всего криптанов? В Колумбии? В Бразилии? В США? А вот нифига — во Франции (привет, безопасный Евросоюз). Тут Дуров написал просто базу о том, почему это происходит. Спойлер: похищения "поощряет" государство.

Ключевым фактором являются ... французские налоговые чиновники. Которые плевать хотели на налоговую тайну и с огромным удовольствием продают любую информацию местному криминалу. А теперь самое офигенное — как вы думаете, сколько чиновников было привлечено за подобное?

Одна. Но там божественно — дама была ранее судима за передачу наркотиков заключенным (!), сливала криминалитету адреса сотрудников тюрем (!!), и до кучи занималась пробивом. Собственно говоря, она "спалилась" только из-за того, что действовала ну совсем непрекрыто нагло.

А теперь зададимся офигенно интересным вопросом — а что происходит в России? В теории, у нас есть банковская и налоговая тайна. На практике, банки "текут" так, что проще уже API подключать. С налоговой тоже интересно: мы очевидно не будем давать явки и пароли, но купить на "черном" рынке практически любую информацию о владельцах, оборотах, связях, счетах итд итп не составляет проблему. За очень небольшие деньги.

И вот тут всплывает главный вопрос: вот в ЕС есть GDPR, в России есть 152-ФЗ, за который (в теории) сейчас будут немилосердно штрафовать. А готово ли государство нести ответственность за утечки с его стороны? Готово ли оно наказывать коррумпированных чиновников и сотрудников (хотя бы запретом на трудоустройство)?

Если ответ "нет" — то не надо удивляться, почему у нас криптоиндустрия будет бояться выйти из тени. А то, что о похищениях в России не пишут — не значит, что их нет.
Telegram Pavel Durov 41 kidnappings of crypto holders in France in 3.5 months of 2026. Why? 🥖 French tax officials selling crypto owners' data to criminals (Ghalia C.) + massive tax database leaks. Now the same state also wants IDs and private messages of social media users.…
  • 🔥 42
  • 🤔 18
  • 👍 16
  • ❤ 2
  • 🤯 2
  • 🤡 2
Post #802 4.35K
Про запреты и киберкультуру

А все так и есть. Я представляю лица школьников, когда им рассказывают про "угрозу ужасного VPN". А потом учитель голосом мистера Маки из Южного Парка говорит "наркотики VPN это плохо, п-нятненько?". И школьник такой думает — какой именно ВПН, у меня три, один семейный, еще один я поставил бабушке, и это не считая сервака друзей в Польше ...

Причем проблема то в другом. И даже не в том, что практически НИКТО из учителей не сможет внятно ответить, почему VPN это плохо. Все хуже — реальные угрозы и реальные проблемы размываются откровенным кринжом.

Например, реальной угрозой может быть браузерное расширение, в том числе VPN, да. Вспоминаем историю конца прошлого года — там одобренное (!!) Google бесплатное расширение VPN Proxy 6 тайно собирало и продавало переписку пользователей с ИИ-ассистентами. Фейковые расширения для Chrome воровали логины и пароли пользователей. PLAYFULGHOST бандилась с популярными VPN-решениями. И другой вагон проблем с бесплатным VPN за год: "если вы не платите за товар деньгами, то платите своими данными".

Вот только неотъемлемая часть обучения киберграмотности — это воспитание критического мышления. А о каком критическом мышлении идет речь, когда аргументы в пользу "угрозы VPN" у любого более-менее технически грамотного школьника (то есть почти у любого) вызывают искренний хохот?
Telegram Sachok Нас услышали. Я целый год на всех конференция говорил о необходимости массового киберликбеза и мы его получили. Просто гениальные менеджеры в администрации знают, что самый дешевый способ сделать массовый киберликбез — это что-то запрещать, потому что наши…
  • 👍 54
  • ❤ 8
  • 🔥 7
Post #801 3.45K

Forwarded from RCloud by 3data☁️

Вебинар «Как бизнесу защититься от кибервымогателей?»

22 апреля 2026 года облачная платформа RCloud by 3data вместе с партнером 4Security проведет вебинар о том, как защитить бизнес от атак кибервымогателей.

На вебинаре обсудим современные киберугрозы для бизнеса и подходы к повышению уровня информационной безопасности компаний:
📌как работает криминальная индустрия кибервымогателей и какие схемы используются чаще всего;
📌типичные ошибки компаний, которые делают инфраструктуру уязвимой для атак;
📌инструменты и практические меры, позволяющие предотвратить большинство инцидентов;
📌рекомендации экспертов о том, как даже небольшая компания может выстроить системную кибербезопасность.

📍22 апреля, 11.00

Продолжительность вебинара: 1 час

Ведущий вебинара: Антон Бочкарев, основатель облачного сервиса 4Security.

4Security — облачный сервис, который берет на себя задачи кибербезопасности компании без необходимости содержать собственную команду ИБ-специалистов, внедрять сложные системы или нести значительные расходы на инфраструктуру.

Участие бесплатное по предварительной регистрации по ссылке.

#RCloudby3data
  • 👍 5
  • 🔥 2
Post #800 4.14K
Всем привет, на связи Антон Бочкарев!

Завтра днем буду на конференции Merge в Иннополисе, в кои то веки не выступаю)

Если кому я нужен, пишите/подходите пообщаемся!
  • ❤ 19
  • 👍 2
  • 🔥 2
Post #799 4.69K
Как лгать машине. Разбираем принципы работы полиграфа и способы обойти проверку

Итак, вышла моя вторая статья на Хакере.

И она снова не совсем техническая, но ведь про технику пишут многие и пишут хорошо!

А вот про мои темы, к сожалению, пишут зачастую мифы.

Поэтому, кто если не я?

Читать с подпиской тут:
https://xakep.ru/2026/04/15/polygraph-tricks/
  • 🔥 14
  • 👍 7
  • ❤ 5
  • 🤡 4
Post #797 4.04K

Forwarded from РЕГАГЕНТ - партнерские сети между риелторами

🔐РЕГАГЕНТ и IT-БЕЗОПАСНОСТЬ
РЕГАГЕНТ - платформа для риелторов и агентств недвижимости, позволяющая передавать клиентов от пользователя к пользователю, при этом всё комиссионное вознаграждение достается партнерам.

Вот 3 ключевых принципа, на которых построена защита данных в РЕГАГЕНТ:

🔹Платформа не имеет доступа к вашим сделкам:
Регагент — не агентство и не агрегатор. Мы не участвуем в сделках и не используем данные клиентов вне работы Платформы.
🔹 Полный контроль в ваших руках:
Только вы решаете, кому передать клиента и когда раскрыть его контакты. До этого момента данные надежно защищены и недоступны другим пользователям.
🔹 Профессиональная кибербезопасность:
За защиту данных отвечает команда @By3side — современные технологии и высокий уровень безопасности.

🤝 Работайте спокойно: ваши данные и данные клиентов под надежной защитой в Регагент.
  • ❤ 10
  • 👍 9
  • 🔥 3
Post #796 3.98K
Шифровальщик или взлом? Порекомендуй нас и получи 20% от стоимости работ!

Мы запускаем новую программу по реагированию на инциденты и расследованиям. Взлом — ситуация частая и мы знаем, что нужно делать.

С начала года мы сделали ряд проектов по расследованиям инцидентов. В одном случае с нами связались в 4 часа дня воскресенья, а в 8 вечера исполнитель уже был на объекте заказчика. В другом случае мы нашли исполнителя, который был готов утром следующего дня оказаться в 400 километрах от Москвы. Во всех случаях заказчики были довольны — мы работаем быстро, качественно и конфиденциально. Мы стремимся строить длительные взаимовыгодные отношения.

К слову, в одном случае инцидент оказался гораздо проще — форензика (расследование) оказалась не нужна. Если происходит подобное — мы прямо говорим заказчику, что произошло. Никакого миссейлинга.

Работаем как с небольшими компаниями, так и с крупным бизнесом с оборотами в десятки миллиардов. Только опытные профессионалы с десятками проектов за плечами и кристальной репутацией. Способ выплаты вознаграждения обсуждаем.
3side.org Срочное реагирование на хакерские атаки и инциденты ИБ | Помощь при взломе 3side Остановим хакерскую атаку за 15 минут. Расследование инцидентов ИБ, удаление шифровальщиков, форензика, аудит безопасности. Работаем по всей России. Работаем по NDA. Звоните 24/7.
  • 👍 15
  • ❤ 5
  • 🔥 5
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →