TGViewer
Channel Public Channel
Subscribers
2.55K
Photos
243
Videos
100
Links
228

Showing posts older than #857 · Back to latest

Older Posts 11 shown
Post #856 1.1K
Bug or Defect? Завдання дня для QA: Ви перевірили баг у гілці feature - все ок. Дев каже: «Я вже замерджив у target-branch». Але при перевірці в target-branch проблема все ще відтворюється, хоча коміт з фіксом існує. Що QA має перевірити в першу чергу?
Друзі, всім доброго раночку? як ви?

Поки є час хотів розібрати для вас цьй пула - я думаю така штука була і є знайома багатьом)

Шо я маю вам сказать.

Чому не (A)
Кеш - це завжди така спокуса, але це не перший крок.
Якщо фікс реально не потрапив у гілку, хоч заочищайся - нічого не зміниться.
Кеш перевіряють, коли вже впевнені, що код там є.

Чому не (B)
Деплой важливий, але знову ж - другий крок.
Бо деплоїти можна що завгодно, якщо в target-branch немає самого фіксу.

Чому не (D)
Права доступу тут взагалі ні до чого.
Коміт є, дев його бачить - значить доступ є.
Проблема не в доступах, а в процесі.

І чому правильна відповідь - (C)
Бо коміт може існувати в feature-branch але без PR він не потрапляє в target а без мерджа - змін у target просто немає

Це дуже частий кейс:
“Я зафіксив” = є коміт
але
“Я замерджив” ≠ реально замерджив)

Поінт дісйно просстий
КУА перевіряє не слова, а факти: є PR?, є merge?, є коміт у target-branch?

Якщо ні - фіксу в білді не існує, навіть якщо він “десь є”.

Хто вгадав(знав) - респект, мислите правильно.
Хто ні - тепер знаєте, з чого починати такі перевірки.

Всім гарного дня і поменше “ой, я забув замерджити” )

Обняв🤗🤗🤗
Сильні 💛💛💛
  • ❤ 14
  • 👍 5
  • 🔥 5
  • 💯 2
  • 👀 2
  • ❤‍🔥 1
Post #855 1.37K
Доброго дня, друзі!
Раз уже зачепили IPv4 / IPv6 - логічно йти далі. Бо поки існує NAT, IPv4 точно ще поживе )

Протоколи для QA - NAT

Що я маю вам сказать.
NAT - це та сама магія, завдяки якій у вас вдома, в офісі і в половини світу все ще працює IPv4, хоча адрес давно не вистачає.

NAT якшо повністью і я не помеляюсь то це (Network Address Translation) - це коли багато внутрішніх пристроїв сидять за однією зовнішньою IP-адресою.
Світ бачить один IP, а всередині - цілий зоопарк: ноут, телефон, тестовий сервер, Docker, VM.

І от тут починаються ті самі “дивні” QA-баги.

І чому саме КУА тут причому)
Бо NAT дуже часто пояснює кейси типу:

- “у мене працює, у клієнта ні”
- “через VPN ок, без VPN - таймаут”
- “з мобільного не працює, з Wi-Fi працює”
- “сервер бачить всі запити з одного IP”
- “callback не доходить”

якщо по факту:
NAT ламає ілюзію прямого з’єднання.

і що саме відбувається
умовно клієнт має приватну IP (192.168.x.x / 10.x.x.x) і NAT міняє її на одну публічну далі сервер відповідає не “тобі”, а через NAT назад, якщо щось у цьому ланцюжку не так - привіт таймаути

Особливо боляче NAT б’є по: WebSocket / VoIP / WebRTC/ callbacks / webhooks чи rate limit по IP. security-логіці “1 IP = 1 user”

Класика коли
“Ми обмежили 5 запитів з IP”
А потім - весь офіс сидить за одним NAT)

Дам вам пару базових речей

Подивитись свою публічну IP:
curl ifconfig.me


Подивитись локальну:
ip a


Зрозуміти, чи є NAT:
локальна IP ≠ публічна IP → NAT є

Перевірити, як сервер бачить клієнта:
логи

X-Forwarded-For
X-Real-IP


І тут важливий момент
Для IPv6 NAT може взагалі не бути.
І саме тому: що через IPv6 працює, через IPv4 + NAT - ні

І це не баг коду.
Це маршрут.

Що я хочу до вас донести
QA не зобов’язаний налаштовувати NAT.
Але QA зобов’язаний розуміти, що він є і що він робить.

Бо дуже багато “дивних” проблем - це не бекенд, не фронт і не тест.
Це NAT тихо стоїть посередині і ламає логіку.

Всім стабільних конектів
і поменше “а чого тільки з цього офісу не працює”
Обняв
Сильні 💛
  • 👍 19
  • ❤ 9
  • ❤‍🔥 3
  • 🔥 2
  • ⚡ 1
  • 🤩 1
Post #854 1.31K
  • ❤ 14
  • 👀 8
  • 👍 2
  • 😁 1
  • 🤯 1
Post #853 1.35K
Друзі - доброго ранку) Як ви?

Чу-чуть поднасипалось задачь і це тоді коли всі вони не зрозумілі та і ше не описані)

Буває у вас шо ти дивишься на то ішшью і просто даже нема думок шо тут і до чого і Гпт каже я не розуміюююююю

Пізніше напишу вам крикольний але цікавий кейс коли дев стоїть на своєму але в корені не правий, але ти його продавив))

Всім гарно дня і настрою
Обняв🤗🤗🤗
  • ❤ 19
  • 🔥 8
  • 😁 5
  • ⚡ 2
  • 💯 2
Post #851 1.49K
Всім привіт! Як ваш день?

Хочу поділитись штукою, яка мене реально здивувала.
Це Claude Cowork - і це вже не просто “AI в чаті”.

Реально це шось новеньке - може воно і де багато є але я в перше почув і побачив шо це, короче це AI, який живе у десктопному додатку Claude на macOS і працює як асистент по файлах. Реально як колега, а не як пошук.

Він отримує доступ до вибраної папки на компі й може: читати файли або створювати нові чи ти кажешь та він редагує існуючі або збирати дані з кількох документ і робити звіти, таблиці, summaries

Умовно ви не кажете “зроби крок 1, крок 2”.
а ви кажете мету, а він сам думає, як до неї дійти.

як приклад
“Збери всі результати тестів у звіт”
або
“Наведи порядок у цій папці з логами”

І він реально це робить.

Реально виглядає шо це діє: працює з файлами, структурою, контекстом на твоєму компі.

Не знаю як ви але я відношусь до тих людей у якого 3 моніка але у на кожному бардаш шо нема нового місця для новой папочки)) - думаю може він мені допоможе)

реально це research preview, поки що тільки macOS і для Claude Max. але чекаємо шо буде далі)

https://www.anthropic.com/claude

Всім гарного дня
Обняв🤗🤗🤗
Claude The AI for Problem Solvers | Claude by Anthropic Claude is the AI assistant for work. Hand off tasks, turn ideas into decks, spreadsheets and prototypes, and run scheduled tasks across your apps and files.
  • 👍 19
  • ❤ 6
  • 🔥 3
  • ❤‍🔥 1
  • 💯 1
  • 🤗 1
Post #850 1.36K
  • ❤ 13
  • 👍 5
  • 🔥 1
Post #840 1.48K
Bug or Defect? Доброго вечора, друзі) Все хотів вам дати цей тул то забуваю постійно - ссьогодні попав опять то думаю треба написати то опять забуду) Що я маю вам сказать) Є один дуже серйозний і водночас корисний тул - sqlmap https://github.com/sqlmapproject/sqlmap …
Друзі, привіт )
Як ваш настрій?

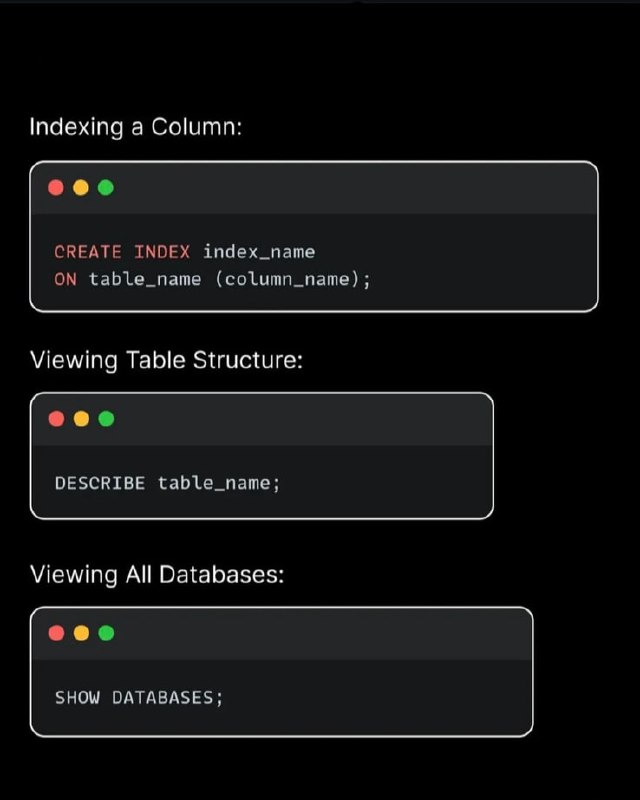
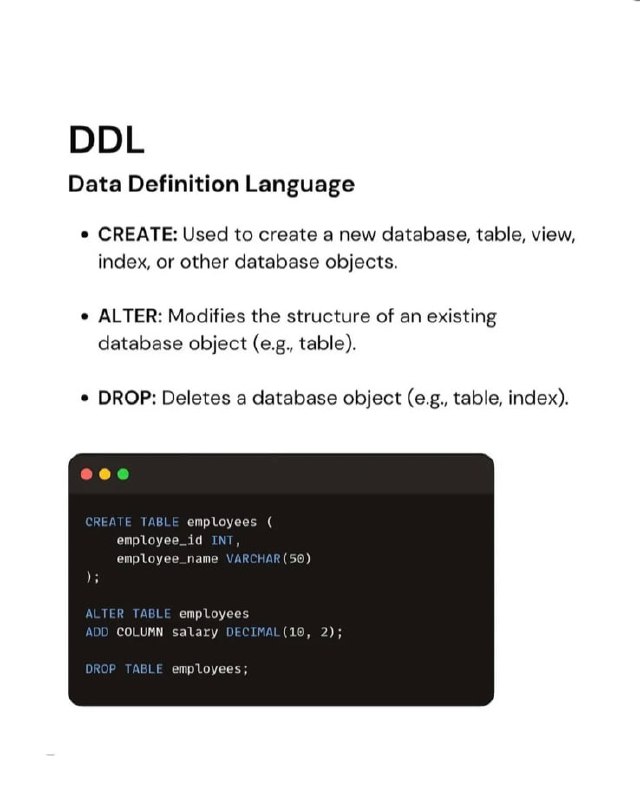
Піймав себе на думці, що SQL для QA - це як ремінь безпеки:
поки не знаєш - здається “та норм”,
а потім без нього страшно)

Я закинув ці слайди не просто так.
Це базовий SQL cheat sheet, який реально рятує в роботі.

Note: А активності про видео на ютуб бачу) тоді чекайте анонс першого такого ролика)

Всім гарного дня і настрою)
Сильні💛💛💛
  • ❤ 39
  • 🔥 12
  • ❤‍🔥 5
  • 🌚 2
  • 🎉 1
Post #838 1.13K
Доброго вечора друзі - Так тут є запит від колег(підписників) про ютуб

Про розбір мережі(протоколів тощо) в форматі короткого відео на ютуб

Буде цікаво? я думаю це буде цікаво але це гарний кусок роботи для мене) якщо дісно це корисно буде то буду робити)

То в коментарі може напишіть + серденько по більше)

Обняв🤗
  • ❤ 80
  • ❤‍🔥 9
  • 👍 5
  • 🤗 3
Post #836 1.1K
Друзі привіт - як ваш день?

Чучуть поговоримо про протоколи?

Протоколи для QA - IPsec

Що я маю вам сказать.
Поговоримо сьогодні про IPsec - це не “ще один протокол”.
Це рівень безпеки для мережі, а не для апки.

IPsec = захищений тунель між мережами або хостами.
Не HTTP, не API, не UI - а саме IP-рівень.

Його ви зустрічаєте там, де: VPN між офісами, доступ до внутрішніх сервісів, або прод працює, а локально “не конектиться” чи API відкривається тільки з певної мережі

І тут КУА дуже часто впирається в стіну.
Тут дуже важливо зрозуміти КУА що IPsec працює нижче, ніж: HTTP/ HTTPS/ TCP і навіть firewall rules апки

Тобто:
якщо IPsec не піднявся - ніякий curl, Postman і “перезапусти сервіс” не допоможуть.

Типові симптоми IPsec-проблем, з офісу все працює, з дому - ні(і ви точно таке бачили) або ping не йде, але DNS резолвиться чи timeout без логів у бекенді даже сервіс “живий”, але недоступний або API доступний тільки через VPN

І це не баг бекенду.
Це мережа.

Шо ви як куа можете і повині перевірити в тому чи іншому випадку)

Подивитись, чи є IPsec-тунель:
ipsec status


Або (залежить від реалізації):
ip xfrm state


Чи є маршрути через тунель:
ip route


Чи йде трафік взагалі:
ping internal-ip


Перевірити, що трафік шифрується:
tcpdump -i any esp

(ESP = Encapsulating Security Payload - серце IPsec)

це must-have для QA - Бо без розуміння IPsec QA: валить баги “не працює”, чує від інфри “це не до нас”, і не може довести, де саме проблема

А з розумінням - ви чітко кажете: тунель не піднявся, або маршрут не пішов через IPsec, або трафік блочиться ще до сервісу

куа не зобов’язаний його налаштовувати.
Але зобов’язаний розуміти, коли проблема саме там.

Бо інакше половина “дивних” багів так і залишаться магією.

Всім стабільних тунелів і мінімум таймаутів.
Обняв🤗
  • ❤ 24
  • 🔥 5
  • ⚡ 2
  • ❤‍🔥 2
  • 👀 2
Post #835 921
Всім доброго вечора)

Це я тількі закінчів) З 9 по 21 - Нормально)

Знаєте я та людина яка каже своїм та всім - питайте питайте питайте і ше раз питайте - Але буває таке шо іноді цей малюк на відео це я))

Буваю у вас таке шо вроді все ок але коли 10 раз одно і теж буває чучуть починаєшь нервувати?)

Всім гарного вечора а головне спокійного)
Обняв🤗
Сильні 💛
  • 😁 27
  • 💯 5
  • 🤣 4
  • 👍 2
  • 🤪 1
Post #834 937
Доброго вечора, друзі)

Постійно питають шото за пайтой - ти же автоматизуєшь - так я пишу на пайтоне але для себе, спрошую для себе мануальну роботу)
Так ось пару днів назад побачив прикольну штуку на пайтон - думаю буде вам корисно)

Що я маю вам сказать)

Є один дуже цікавий і недооцінений тул - Pinkerton
https://github.com/0xdsm/Pinkerton

Це інструмент, який шукає секрети прямо у фронтенді:
API keys, токени, паролі, auth-штуки, які випадково (або не дуже) потрапили в JavaScript.

Це не “хакинг заради хакингу”.
Це нормальний технічний тул, який показує:
чи не світяться у вас в JS файлах речі, які взагалі не мали туди потрапити.

По суті як воно працює: тул проходиться по сайту і парсить JS файли а потім шукає патерни ключів, токенів, конфігів і показує конкретно: що, де і в якому файлі. Без “може”, без гадання.

Ну поставити просто як і завжди)
git clone https://github.com/0xdsm/Pinkerton.git
cd Pinkerton
pip3 install -r requirements.txt
python3 main.py -u https://example.com


І далі ви вже бачите, що реально лежить у публічних скриптах.

Для КУА це прям сильна штука:
ви починаєте дивитись на фронт не тільки як на UI,
а як на потенційну поверхню витоку.

Особливо актуально для: SPA/ Web-клієнтів / API, які викликаються з браузера/ проєктів, де “ключ просто для фронта” (спойлер: так не буває)

Важливий момент: свої проєкти, тестові середовища ну або з офіційним дозволом

якщо ви тестуєте web / API і ще не дивились, що реально лежить у JS -👀

Всім гарного дня)
Обняв 🤗
GitHub GitHub - 0xdsm/Pinkerton: 🕵️ Python project to crawl for JavaScript files and search for secrets like API keys, authorization tokens… 🕵️ Python project to crawl for JavaScript files and search for secrets like API keys, authorization tokens, hardcoded credentials, etc. - 0xdsm/Pinkerton
  • ❤‍🔥 14
  • ✍ 7
  • 👍 3
  • 👀 3
  • ⚡ 1
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →